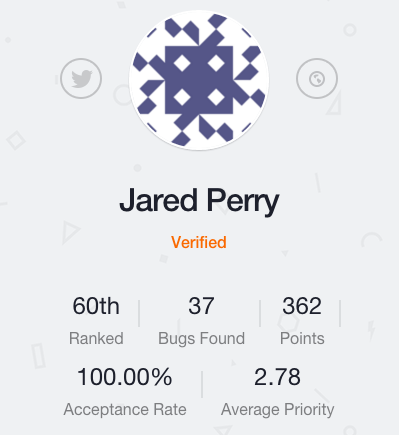
Герой рубрики «В центре внимания исследователь» на этой неделе — Джаред Перри, исследователь из Канады со 100% уровнем принятия отчетов и средним приоритетом 2,78. Путь Джареда в мир bug bounty показывает, насколько важно общаться и налаживать связи с другими охотниками за уязвимостями в сообществе. Найти Джареда можно на Bugcrowd, а подписаться на него в Twitter — @Jared_Perry.
Как вы начали заниматься исследованиями в области безопасности? Как долго вы занимаетесь bug bounty?
Я начал работать в сфере информационной безопасности в университете, занимаясь всем подряд: от реагирования на инциденты до оценки уязвимостей. Мне повезло с отличным руководителем, который предоставил лицензию и познакомил меня с Burp Suite (https://portswigger.net), что и стало для меня настоящим началом тестирования приложений. Сегодня не проходит и момента, чтобы у меня не был запущен хотя бы один экземпляр Burp Suite. Я также узнал, что качество безопасности приложений от софтверных компаний в сфере образования не всегда на высоте.
Я занимаюсь bug bounty около 2 лет. После встречи с @pwndizzle на Derbycon и разговора с ним о его опыте работы с программами вознаграждений я по-настоящему увлекся баунти. Там же я познакомился с @kym_possible, @g33kspeed и другими замечательными людьми из мира bug bounty.
Есть ли у вас особая специализация, которой вы уделяете больше всего времени?
Обычно я быстро просматриваю приложение и нахожу XSS, CSRF, проблемы с контролем доступа и другие очевидные уязвимости. Затем я выбираю функцию и фокусируюсь на том, как она работает, исходя из предположения, что в ней есть уязвимость, которая, надеюсь, обнаружится. Я также трачу много времени на загрузку файлов и аутентификацию.
Как вы поддерживаете свои навыки в актуальном состоянии?
Я работаю с умными и конкурентоспособными людьми в качестве консультанта по безопасности в Stratum Security. Это напоминает мне, что я все еще должен догнать своего коллегу @craig_arendt на Bugcrowd ;). Я также стараюсь посещать конференции по безопасности и встречаться с другими специалистами по AppSec, когда могу. Плюс слежу за другими охотниками за баунти и специалистами по AppSec в Twitter.
Что вас мотивирует делать то, что вы делаете? Что заставляет вас двигаться дальше?
Bug bounty — это вызов, и я стараюсь превратить все это в своего рода игру. Это похоже на стратегическую игру, где ты не знаешь, возможен ли успех. Тот момент, когда ты получаешь ожидаемый ответ или твой пейлоад срабатывает, делает все усилия оправданными.
Какие советы или рекомендации вы могли бы дать другим охотникам за баунти?
Знакомьтесь с другими людьми из мира bug bounty и AppSec. Найдите тех, с кем можно соревноваться и у кого можно учиться. Подписывайтесь на людей в Twitter.
Что вы думаете о будущем bug bounty? В каком направлении они движутся и куда бы вы хотели, чтобы они двигались?
Я считаю, что bug bounty дополняют традиционное тестирование приложений и становятся все более распространенными. Это также должно привести к увеличению выплат, поскольку компании будут конкурировать за внимание к своим программам.
[Обсудить этот пост на форуме Bugcrowd]