Эта публикация представляет собой отрывок из статьи «Щедрость безопасности» (A Bounty of Security), первоначально опубликованной 17 марта 2016 года Грегори Касвелом в инженерном блоге Indeed.
«Щедрость безопасности»
«Делайте то, что лучше всего для соискателя». Этот принцип был путеводной нитью Indeed с самого начала. Один из способов поставить соискателя на первое место — обеспечить безопасность и защиту его данных. Мы всегда заботимся о безопасности наших систем при разработке сервисов, которыми ежедневно пользуются миллионы людей. Но кто-то обязательно сможет нас перехитрить. Хакеры постоянно ищут новые способы обхода защиты и получения доступа к системам и информации. Наша задача — привлечь этих экспертов по безопасности на свою сторону и извлечь пользу из их находок.
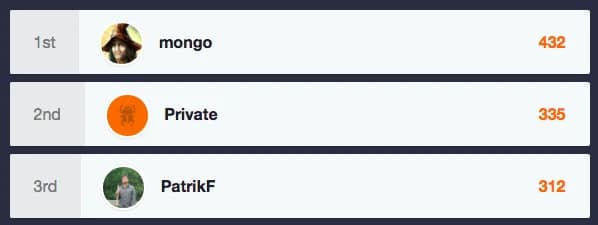
Наш ответ на этот вызов — ну, деньги. На самом деле, деньги и слава. Indeed предлагает тестировщикам безопасности легальный способ сообщить о своих находках, а мы вознаграждаем их за потраченное время реальными деньгами и признанием. В рамках нашей программы поиска уязвимостей за последние полтора года мы выплатили вознаграждения более чем за 300 обращений, причем выплаты за самые критические ошибки достигали 5000 долларов. Наши самые успешные участники (смотрим на вас, Angrylogic, Avlidienbrunn и Mongo) заработали деньги и одновременно создали себе репутацию высококлассных тестировщиков Indeed.
Зачем создавать эту программу?
До запуска нашей программы по выплате вознаграждений за ошибки мы время от времени получали сообщения, похожие на шантаж. Анонимные лица связывались с нами и настаивали на выплате денег, угрожая в противном случае опубликовать подробности какой-то неопределенной, но крайне серьезной уязвимости. Эти люди требовали предоплату без каких-либо гарантий того, что у них вообще есть уязвимость, которую можно раскрыть. Хотя мы рады вознаграждать исследователей за помощь в улучшении наших сервисов, мы не хотели поощрять такое принудительное поведение. Это казалось неправильным.
Чтобы преодолеть взаимное недоверие, мы начали использовать Bugcrowd.com в качестве беспристрастного арбитра. На платформе Bugcrowd исследователи безопасности охотнее предоставляют доказательства заранее, что дает нам возможность справедливо оценить степень опасности уязвимости. Теперь Indeed может выплачивать вознаграждения без злоупотреблений, и все жили долго и счастливо…
Для меня было огромным удовольствием работать с командой Indeed последние полтора года. Это группа крайне преданных своему делу людей, которые искренне заинтересованы и вовлечены в сферу ответственного раскрытия информации и выплаты вознаграждений за ошибки. Мы с нетерпением ждем продолжения совместной работы. Полную версию статьи читайте в инженерном блоге Indeed.