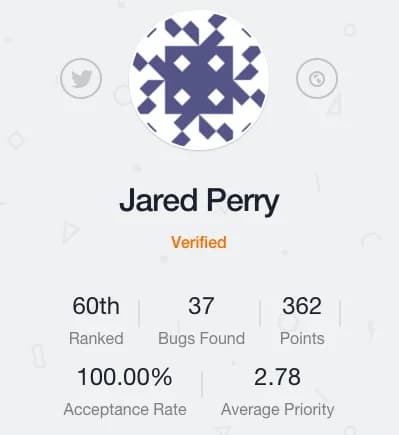
В центре внимания на этой неделе — Джаред Перри, исследователь из Канады со стопроцентным уровнем принятия отчетов и средним приоритетом 2.78. Путь Джареда в сфере bug bounty показывает, насколько важно заводить полезные знакомства и общаться с другими багхантерами в сообществе. Найти Джареда можно на Bugcrowd, а также подписавшись на него в Twitter: @Jared_Perry.
Как вы начали заниматься исследованиями безопасности? Как долго вы участвуете в программах bug bounty?
Я начал заниматься информационной безопасностью в университете, где сталкивался со всем подряд — от реагирования на инциденты до оценки уязвимостей. Мне повезло с отличным руководителем, который предоставил лицензию и познакомил меня с Burp Suite (https://portswigger.net), и с этого для меня фактически началось тестирование приложений. Сегодня не проходит и минуты, чтобы у меня не был запущен хотя бы один экземпляр Burp Suite. Кроме того, я понял, что качество безопасности приложений от софтверных компаний в сфере образования не всегда находится на высоте.
Я занимаюсь bug bounty уже около 2 лет. После того как я встретил @pwndizzle на Derbycon и поговорил с ним о его опыте участия в программах вознаграждений, я по-настоящему увлекся этим делом. Там же я познакомился с @kym_possible, @g33kspeed и другими классными специалистами по поиску уязвимостей.
Есть ли у вас определенная специализация или направление, которому вы уделяете больше всего времени?
Обычно я быстро прохожу по приложению, выявляя XSS, CSRF, проблемы с контролем доступа и другие относительно простые уязвимости. Затем я нахожу какую-нибудь функцию и изучаю ее работу, изначально предполагая в ней наличие уязвимости, и надеюсь, что это предположение оправдается. Я также трачу много времени на функции загрузки файлов и аутентификацию.
Как вы поддерживаете свои навыки в актуальном состоянии?
Я работаю с умными и амбициозными людьми в должности консультанта по безопасности в Stratum Security. Это напоминает мне, что мне еще нужно догнать моего коллегу @craig_arendt на Bugcrowd ;). Я также стараюсь посещать конференции по безопасности и знакомиться с другими специалистами по AppSec при любой возможности. И, конечно, читаю других исследователей bug bounty и AppSec в Twitter.
Что мотивирует вас заниматься тем, чем вы занимаетесь? Что помогает не опускать руки?
Bug bounty — это серьезный вызов, и я стараюсь воспринимать это как некую игру с элементами геймификации. Это похоже на стратегическую игру, в которой не всегда знаешь наверняка, возможен ли успех в принципе. Тот самый момент, когда вы получаете нужный ответ или срабатывает ваш полезный нагрузка (пейлоуд), стоит всех затраченных усилий.
Какие советы или рекомендации вы бы дали другим багхантерам?
Знакомьтесь с другими багхантерами и специалистами по AppSec. Находите людей, с которыми можно соревноваться и у которых можно учиться. Читайте людей в Twitter.
Что вы думаете о будущем программ bug bounty? Куда они движутся и куда бы вы хотели, чтобы они двигались?
Я считаю, что bug bounty дополняют традиционное тестирование приложений и со временем станут еще более распространенными. Это также должно привести к увеличению выплат, поскольку компании будут конкурировать за внимание к своим программам.
[Обсудите эту публикацию на форуме Bugcrowd]