Главная
Блог
ИИ-агенты и оркестрация
Управление и безопасность ИИ
Перри Бронсон (Perri Bronson)
Директор по маркетингу решений
2 нояб. 2026 г.
Злоумышленники используют ИИ со скоростью машин, и специалисты по защите не могут угнаться за этим темпом без столь же мощных агентов для обнаружения угроз, упреждающих проверок безопасности продуктов и непрерывного сбора доказательств для поддержания высшего уровня сертификатов и стандартов безопасности. На конференции World of World of Workato 2026 Ханс Густавсон (Hans Gustavson), директор по информационной безопасности (CISO) Workato, и два участника его команды — Сид Ядав (Sid Yadav, старший менеджер по операциям и проектированию систем безопасности) и Сал Эрнандес (Sal Hernandez, директор по управлению, соблюдению нормативных требований и рискам) — показали созданные ими средства реагирования: автономные рабочие процессы для операций безопасности, сбора аудиторских доказательств и проверок безопасности продуктов.
Если вы занимаетесь интеграцией, корпоративной архитектурой или бизнес-системами, это стоит вашего времени. Строительные блоки на их слайдах знакомы ИТ-командам: агенты, навыки, созданные в виде рецептов, базы знаний, потоки событий и APIM. Ханс отметил, что исторически Workato воспринималась как компания, «ориентированная на корпоративного архитектора и ИТ-руководителя», однако область безопасности ей тоже отлично подходит.
Давление: ИИ работает на обе стороны
Сессия началась с трех внешних показателей, указанных на слайдах команды:
- 87% руководителей служб безопасности назвали уязвимости, связанные с ИИ, самым быстрорастущим киберриском (World Economic Forum, Global Cybersecurity Outlook 2026).
- Скорость атак выросла на 65% по сравнению с 2024 годом, а самый быстрый зафиксированный прорыв составил 27 секунд (CrowdStrike, 2026 Global Threat Report).
- От 80 до 90% тактик, используемых злоумышленниками в одной кампании под управлением ИИ, были реализованы без участия человека (Anthropic Research, November 2025).
Ханс сделал прямой вывод для команд безопасности:
«Сама идея существования человеческого центра SOC, на мой взгляд, действительно мертва. Чтобы защитить себя от атак и угроз с использованием ИИ, мы должны действовать с той же скоростью».
Ханс Густавсон, CISO, Workato
Директор по информационной безопасности охарактеризовал это как выбор: ИИ расширяет возможности как защитников, так и нападающих, и «разрыв между ними — это осознанный выбор, а не неизбежность». Ханс рассказал, что работа команды эволюционировала от вариантов использования на базе ИИ и прошлогодних экспериментов с одиночными агентами до решений, которые сегодня работают в рабочей среде Workato.
1. Автономный SOC: триаж каждого оповещения, а не только самых громких
Инструменты безопасности разрознены, и каждый новый инструмент добавляет оповещения, поэтому инженер, изучающий оповещение конечной точки, может никогда не увидеть связанную с ним облачную активность. Сид сослался на исследования MDR (Managed Detection and Response), показывающие 40% of alerts are never triaged or analyzed.
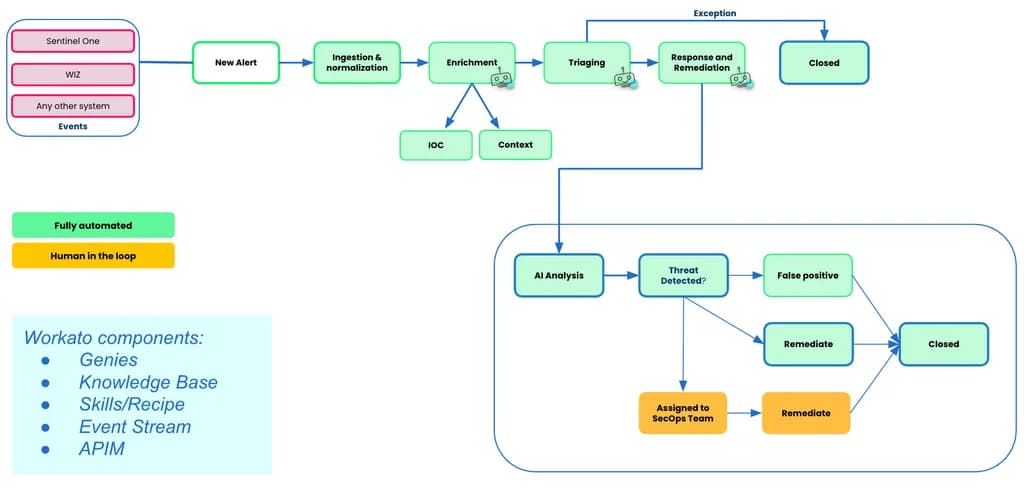
Агент SecOps работает поэтапно:
- Сбор и нормализация. Оповещения из различных платформ поступают в единое место и приводятся к единому формату OCSF (Open Cyber Security Framework). На слайдах перечислены такие источники, как SentinelOne, Wiz и AWS GuardDuty.
- Обогащение. Агент обогащения сопоставляет индикаторы компрометации с платформами аналитики угроз и внутренними источниками. Он также добавляет контекст: кто является субъектом, какими правами он обладает и какое боковое перемещение (lateral movement) злоумышленник может совершить с его помощью.
- Триаж. Агент триажа «на лету» строит план расследования, выполняет его и определяет, является ли оповещение истинным или ложным срабатыванием, указывая степень уверенности и обоснование.
- Реагирование. Если оповещение истинно и у агента есть соответствующий навык устранения (например, карантин), он принимает меры. В противном случае он передает оповещение аналитику-человеку. Рабочие процессы сдерживания включают этапы ручного утверждения.
Рабочий процесс автономного SOC для SecOps
Сид отметил, что расследования, которые раньше занимали от пары часов до нескольких дней, теперь приводят к действиям в течение нескольких секунд. Около 80% оповещений проходят автоматический триаж силами агентов (в основном это ложные срабатывания), и только 20% передаются человеку. По словам Сида, команде больше не нужно круглосуточно расследовать оповещения, а угрозы устраняются в рамках соглашений об уровне обслуживания (SLA).
2. Автономный GRC: соберите доказательства один раз, ответьте на любой аудит
Сал рассказал о типичных трудностях традиционного сбора аудиторских доказательств, который выполнялся вручную и носил реактивный характер. Аудиторы присылают длинные списки запросов, а команда GRC (управление, риски и соответствие требованиям) бегает за остальными отделами в поисках скриншотов. Его резюме этого опыта: «Вы становитесь крайне непопулярным человеком примерно за пять минут». Workato имеет 11 сертификатов, и к тому моменту, когда доказательства доходят до аудитора, исправлять пробел в контроле тихо уже слишком поздно.
Команда создала два компонента:
- Сборщик доказательств. По настроенному расписанию (ежемесячно или еженедельно) он извлекает доказательства из таких систем, как Okta, и сравнивает их с базовыми параметрами и последними собранными данными. Пример Сала: политика паролей требует 15 символов, сборщик находит 10, и владелец контроля немедленно получает уведомление. Владелец либо создает тикет на исправление, либо корректирует политику, поэтому проблема редко доходит до аудитора. Доказательства хранятся в центральном репозитории, управляемом GRC.
- Аудиторский агент GRC. Когда поступает список запросов от внешнего аудитора (IRL, PBC или таблица), он загружается, сопоставляется с идентификаторами элементов контроля и сверяется с доказательствами в репозитории. GRC проверяет и утверждает любые выявленные расхождения перед отправкой доказательств аудитору.
Автономный рабочий процесс GRC для сбора аудиторских доказательств
Маппинг охватывает около 1300 элементов контроля по 23 фреймворкам. Сал отметил, что команда доверяет системе, поскольку она прошла все 11 аудитов самой Workato с использованием наиболее строгого фреймворка для сбора доказательств. Один комплект доказательств сопоставляется со множеством элементов контроля, поэтому, по словам Сала, «мы получаем доказательства один раз, и они соответствуют всему». По его оценке, команды могут сэкономить от 67% до 80% времени.
Сал, в прошлом сам аудитор, откровенно высказался о человеческом факторе. Аудиторы должны научиться вам доверять, поэтому будьте готовы показать автоматизацию от начала и до конца с первого раза. Ханс добавил, что важна цепочка сохранности улик (chain of custody). Workato регистрирует действия уже сегодня и хочет подписывать объекты доказательств, однако, по его словам, эта функция пока недоступна. В будущем команда также планирует выдавать машиночитаемый вывод в формате JSON вместе со скриншотами для фреймворков, где это требуется.
3. Агенты проверки безопасности: оптимизация проектирования безопасности продуктов
Ханс описал знакомое «узкое горлышко». Разработчики создавали тикет в Jira, с ними связывался инженер по безопасности, но из-за распределенной по всему миру команды согласование проверки дизайна затягивалось. Команда не дотягивала до стандартов проектных проверок и моделирования угроз.
Теперь разработчик начинает диалог с агентом в Slack, прикрепляет требования и ссылки на Confluence, Google Drive или задачи PMO. На слайдах отмечается, что процесс приема сведен к короткой беседе (не более трех сообщений). Если указана ссылка на GitHub, агент анализа кода выполняет статическое тестирование, поиск секретов и сканирование зависимостей. Агент применяет моделирование угроз на основе метода STRIDE и принимает решение по трем категориям: одобрено, условно одобрено или эскалация. Небольшие изменения с низким уровнем риска могут быть одобрены без участия человека. Более крупные передаются по эскалации вместе с приоритетным предзаполненным тикетом Jira, который включает обоснование рисков и сопоставление с требованиями комплаенса, благодаря чему «специалисты по безопасности не начинают работу с чистого листа». Разработчик подтверждает резюме агента до создания каких-либо записей, а отчет сохраняется в Confluence.
Агенты проверки безопасности продуктов при проектировании
Хans сообщил, что отзывы разработчиков были «очень и очень положительными», поскольку команда помогает разработчикам выполнять свою работу, «а не пытается быть барьером» на пути выпуска безопасных продуктов. В настоящее время команда Workato GRC работает над созданием агента PMO (офиса управления продуктами), который отслеживает Jira на предмет новых функций и проактивно предлагает обратную связь для внутреннего использования.
Что команды безопасности и ИТ могут вынести из этого
- Начинайте там, где сигналы уже циркулируют. Все три рабочих процесса связывают системы, в которых уже хранятся данные: платформы оповещений, системы управления доступом, тикетинг, репозитории кода и инструменты для совместной работы. Подключение появилось в первую очередь, а агенты надстроены поверх него.
- Доверьте людям принятие важных решений. Утверждение мер по локализации угроз, подтверждение разработчиком сводки и проверка изменений со стороны GRC закладываются изначально, а не прикручиваются позже.
- Относитесь к доверию как к требованию. Аудиторские следы, сопоставленные с MITRE ATT&CK и NIST, ведение журналов активности и план подписанных свидетельств обсуждались потому, что об этом спросят аудиторы и аналитики.
- Привлекайте коллег по безопасности на ранних этапах. В слайдах сессии обосновывалось, что корпоративная безопасность — это командная игра, объединяющая SecOps, продуктовую безопасность и GRC.
Если вы задумываетесь об агентной безопасности в своей среде, шаблоны, лучшие практики и акселераторы команды Workato Security and GRC станут отличной отправной точкой.
Запланируйте демо-версию, чтобы изучить сценарии использования безопасности с Workato.
Подробнее об агентах ИИ и оркестрации, управлении и безопасности ИИ
Узнайте о последних обновлениях и функциях продукта
Познакомьтесь с XChange: создавайте один раз, развертывайте в масштабе
30 окт. 2026 г.
Монетизация агентного уровня: сначала создайте средства защиты, а затем определите цену
22 окт. 2026 г.
Почему Relativity отказывается предоставлять ИИ неконтролируемый доступ к Salesforce
21 окт. 2026 г.
Оглавление