Чтобы ИИ-агенты приносили лучшие результаты, им необходимо рассуждать, действовать и взаимодействовать между различными поставщиками моделей, платформами данных, SaaS-приложениями, сетями и инфраструктурой. Этот взаимосвязанный стек агентов требует от вендоров объединения усилий для устранения пробела в управлении идентичностью, из-за которого множатся теневые агенты, учетные данные пересекают границы доверия, а агенты действуют за пределами намеченной области видимости. Этот разрыв будет только увеличиваться: Gartner прогнозирует, что к 2028 году среднее предприятие из списка Fortune 500 будет использовать более 150 000 агентов, в то время как лишь 13% организаций считают, что у них внедрено надлежащее управление ИИ-агентами.
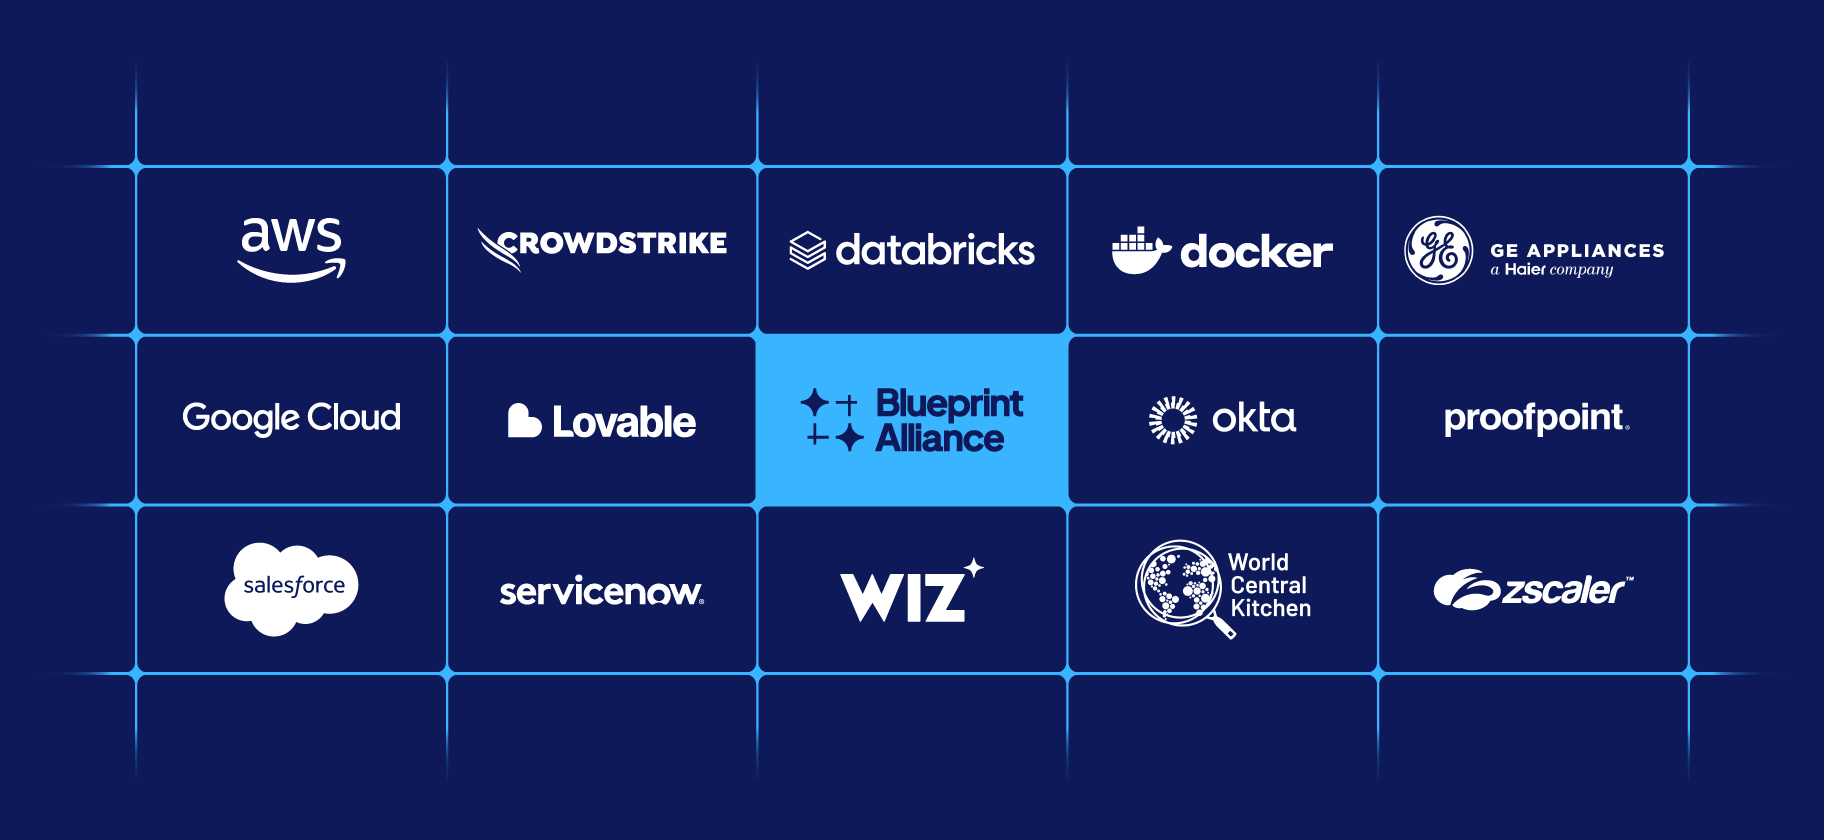
Сегодня компании Okta совместно с Amazon Web Services (AWS), CrowdStrike, Databricks, Docker, Google Cloud, Lovable, Proofpoint, Salesforce, ServiceNow, Wiz и Zscaler объявили о создании Blueprint Alliance — межотраслевой коалиции, созданной для того, чтобы помочь организациям управлять своим стеком агентов как единой регулируемой системой.
Члены-основатели Альянса пришли к единому набору принципов обеспечения безопасности ИИ-агентов: рассматривать каждого агента как первоклассную учетную запись, ограничивать доступ конкретной задачей, а не предоставлять постоянные права, обеспечивать прослеживаемость делегирования полномочий, непрерывно контролировать поведение во время выполнения, обеспечивать мгновенное и обратимое сдерживание, а также гарантировать, что управление адаптируется со скоростью развития ИИ.
Руководствуясь этими принципами, Альянс доработал и расширил концепцию безопасного предприятия с поддержкой агентов, впервые представленную в марте 2026 года, превратив ее в открытую эталонную архитектуру от множества вендоров. Она предоставляет организациям стандартизированный способ решения четырех основных задач: Где находятся мои агенты? Что они могут делать? Что они делают? Как мне реагировать?
В качестве стратегических советников компании GE Appliances и World Central Kitchen помогут Альянсу доработать и подтвердить подход к обеспечению безопасности ИИ.
«ИИ-агенты обладают потенциалом трансформации производства за счет ускорения решения проблем, повышения качества и укрепления сотрудничества по всей цепочке создания стоимости. Раскрытие этого потенциала в масштабу требует строгого управления, четкой прозрачности в отношении того, где работают агенты, к чему они имеют доступ и как они принимают решения», — сказал Мандар Део, директор по цифровым технологиям GE Appliances. «В качестве стратегического советника Blueprint Alliance компания GE Appliances привносит реальный производственный опыт, помогая сформировать и подтвердить безопасную, масштабируемую архитектуру, способную работать в сложных промышленных средах, сохраняя при этом подотчетность, доверие и контроль со стороны человека».
«Чтобы удовлетворить срочные технологические потребности реагирования на стихийные бедствия в глобальном масштабе, World Central Kitchen использует динамические преимущества агентских технологий», — сказал Брайан Столл, технический директор World Central Kitchen. «Для ответственного подхода к этому необходимо установить управление, которое будет столь же динамичным, как и сами агенты. Мы с нетерпением ждем участия в Blueprint Alliance именно по этой причине: чтобы помочь сформировать принципы, процессы и инструменты для обнаружения агентов, владения ими, контроля времени выполнения и наблюдаемости, не говоря уже о более спокойном сне технического директора».
Четыре основные задачи, которые должно решить каждое безопасное предприятие с поддержкой агентов
Усилия в области безопасности моделей и целостности цепочки поставок создают важную основу для обеспечения безопасности агентов, а эта архитектура дополняет их, решая задачу уровня управления после развертывания агентов. Она обеспечивает безопасность различных типов агентов — от сотрудников до агентов, взаимодействующих с клиентами и партнерами, которые работают за пределами организационных границ и получают доступ к различным ресурсам.
Охватывая этот спектр задач, она предоставляет организациям плоскость управления агентами на основе нулевого доверия (zero-trust), а технологическим лидерам — конкретный способ безопасного масштабирования развертывания агентов, решая четыре основные задачи:
Где находятся мои агенты? Предприятия не могут управлять агентами или защищать их, если они не знают об их существовании.
- Разработка, обнаружение и идентификация ИИ-агентов: обнаружение и каталогизация каждого агента, от созданных внутри компании до импортированных SaaS- и сторонних агентов, а также неуправляемого теневого ИИ. Регистрация каждого агента как отдельной, проверенной учетной записи с подотчетным владельцем-человеком или операционной командой.
Разработка, обнаружение и идентификация ИИ-агентов: обнаружение и каталогизация каждого агента, от созданных внутри компании до импортированных SaaS- и сторонних агентов, а также неуправляемого теневого ИИ. Регистрация каждого агента как отдельной, проверенной учетной записи с подотчетным владельцем-человеком или операционной командой.
- Управление состоянием безопасности ИИ-агентов: непрерывная оценка каждого агента на предмет уязвимостей и неправильных конфигураций, а затем регистрация каждого проверенного агента как отдельной, верифицированной учетной записи с подотчетным владельцем-человеком или операционной командой.
Управление состоянием безопасности ИИ-агентов: непрерывная оценка каждого агента на предмет уязвимостей и неправильных конфигураций, а затем регистрация каждого проверенного агента как отдельной, верифицированной учетной записи с подотчетным владельцем-человеком или операционной командой.
Что они делают? Как только у агента появляется проверенная учетная запись, ему необходимы четкие ограничения до того, как ему будет разрешено действовать.
- Политики доступа: ограничение доступа конкретной задачей, а не постоянными привилегиями, а также обеспечение сквозной прослеживаемости делегирования полномочий по мере того, как агенты порождают субагентов и действуют от имени людей.
Политики доступа: ограничение доступа конкретной задачей, а не постоянными привилегиями, а также обеспечение сквозной прослеживаемости делегирования полномочий по мере того, как агенты порождают субагентов и действуют от имени людей.
- Управление (Governance): поддержание соответствия прав доступа принципу наименьших привилегий посредством автоматических проверок доступа, разделения обязанностей и соблюдения принципов жизненного цикла сотрудника (прием, перевод, увольнение), применяемых к области действия агента, правам владения и версиям моделей.
Управление (Governance): поддержание соответствия прав доступа принципу наименьших привилегий посредством автоматических проверок доступа, разделения обязанностей и соблюдения принципов жизненного цикла сотрудника (прием, перевод, увольнение), применяемых к области действия агента, правам владения и версиям моделей.
Что они делают? Видимость и идентификация неэффективны без встроенного мониторинга агентов во время выполнения.
- Авторизация и мониторинг во время выполнения: принудительное применение политик доступа в режиме реального времени с помощью шлюзов, находящихся на пути выполнения, и непрерывное наблюдение за поведением агента в рамках сеанса для выявления утечки данных, внедрения промптов (prompt injection) и аномальной активности.
Авторизация и мониторинг во время выполнения: принудительное применение политик доступа в режиме реального времени с помощью шлюзов, находящихся на пути выполнения, и непрерывное наблюдение за поведением агента в рамках сеанса для выявления утечки данных, внедрения промптов (prompt injection) и аномальной активности.
- Доступ к ресурсам: непрерывное отслеживание и защита целевых объектов, к которым агент может получить доступ (от MCP-серверов и SaaS-приложений до хранилищ данных и платежных систем), чтобы был известен радиус возможного ущерба от действий агента.
Доступ к ресурсам: непрерывное отслеживание и защита целевых объектов, к которым агент может получить доступ (от MCP-серверов и SaaS-приложений до хранилищ данных и платежных систем), чтобы был известен радиус возможного ущерба от действий агента.
Как мне реагировать? Когда мониторинг обнаруживает угрозу, предприятию необходимы автоматизированные, точные средства управления, которые мгновенно останавливают агента и восстанавливают его работу, когда это необходимо.
- Реагирование и принудительное применение: используйте сигналы риска для нейтрализации угроз с помощью целевого сдерживания, ограничения частоты запросов, отзыва токенов, завершения сеансов или сетевого карантина без ущерба для более широкой экосистемы.
Реагирование и принудительное применение: используйте сигналы сигналов риска для нейтрализации угроз с помощью целевого сдерживания, ограничения частоты запросов, отзыва токенов, завершения сеансов или сетевого карантина без ущерба для более широкой экосистемы.
- Восстановление доступа: восстановите сдержанного агента посредством повторной аттестации и поэтапной перерегистрации, проверяя, что восстановление является намеренным, задокументированным и проверяемым.
Восстановление доступа: восстановите сдержанного агента посредством повторной аттестации и поэтапной перерегистрации, проверяя, что восстановление является намеренным, задокументированным и проверяемым.
Все эти столпы поддерживаются базовыми элементами контекста выполнения и сигналов риска, которые постоянно подпитываются телеметрией среды выполнения, логированием и наблюдаемостью. Вместе они действуют как соединительная ткань, позволяющая системе видеть шаблоны рисков и реагировать согласованно.
Участники альянса берут на себя обязательства по более глубокой функциональной совместимости
Альянс продолжит развивать архитектуру, претворяя ее в активное рабочее обязательство во всем стеке агентов:
- Обмен сигналами между вендорами: компании-основатели создают и тестируют функциональную совместимость на основе открытых стандартов, включая MCP, OCSF, SSF и CAEP, что помогает гарантировать, что сигнал об угрозе, поданный одним монитором среды выполнения, инициирует действия в реальном времени во всех подключенных плоскостях управления.
Обмен сигналами между вендорами: компании-основатели создают и тестируют функциональную совместимость на основе открытых стандартов, включая MCP, OCSF, SSF и CAEP, что помогает гарантировать, что сигнал об угрозе, поданный одним монитором среды выполнения, инициирует действия в реальном времени во всех подключенных плоскостях управления.
- Публикация эталонных интеграций: компании-основатели будут регулярно публиковать результаты совместной функциональной совместимости и эталонные интеграции, которые послужат соединительной тканью для мультивендорной экосистемы безопасности.
Публикация эталонных интеграций: компании-основатели будут регулярно публиковать результаты совместной функциональной совместимости и эталонные интеграции, которые послужат соединительной тканью для мультивендорной экосистемы безопасности.
Цитаты участников
"AWS присоединилась к Blueprint Alliance в качестве компании-основателя, чтобы предоставить клиентам единый подход к обзору, управлению и обеспечению доверия к агентам, которых они запускают на уровне всего предприятия". — Чет Капур (Chet Kapoor), вице-президент по безопасности, поиску и наблюдаемости, AWS
"ИИ меняет облик бизнеса, и безопасность должна быть основой всего, что будет дальше. Ни одна технология или отдельный поставщик не могут обеспечить безопасность эпохи агентов в одиночку. CrowdStrike вносит свой лидерский опыт в обеспечении безопасности агентских предприятий в Blueprint Alliance для продвижения открытой, совместимой архитектуры, которая помогает организациям безопасно развертывать ИИ-агентов и управлять ими в масштабе". — Дэниел Бернард (Daniel Bernard), главный коммерческий директор, CrowdStrike
"Обеспечение безопасности агентов ИИ требует управления во всем спектре ИИ. Databricks присоединилась к Blueprint Alliance, чтобы предложить этот открытый мультивендорный подход через Unity Catalog и Unity Gateway, предоставляя предприятиям унифицированный контроль над данными, моделями, агентами и инструментами в любом облаке, независимо от того, где они запущены. Мы вносим свой вклад, основанный на опыте создания Databricks AI Security Framework, и с нетерпением ждем возможности помочь Альянсу превратить общие принципы в стандарты функциональной совместимости". — Дэвид Майер (David Meyer), старший вице-президент по продуктам, Databricks
"Docker гордится тем, что стала компанией-основателем Blueprint Alliance, и для нее большая честь стоять плечом к плечу со столькими компаниями, разделяющими наше видение более безопасного будущего с агентами. Это будущее зависит от лидеров всей отрасли, объединяющихся для разработки базового подхода, который организации могут использовать для распространения доверия за пределы модели на среды, где выполняются агенты. Мы с нетерпением ждем возможности поработать с Okta и другими компаниями-основателями над превращением этого общего плана в реальную совместимость, чтобы безопасность, изоляция и управление всегда шли в ногу с агентами, для защиты которых они созданы". — Тушар Джаин (Tushar Jain), технический директор, Docker, Inc.
"Поскольку ИИ-агенты стремительно масштабируются в корпоративных средах, организациям требуется гибкость для подключения лучших в своем классе решений для идентификации, безопасности и среды выполнения в гетерогенных стеках. Google Cloud предоставляет комплексную универсальную платформу агентов и надежные возможности безопасности, созданные с неизменной приверженностью открытым, совместимым архитектурам, которые дают клиентам полную свободу выбора. Мы рады сотрудничать с Okta и Blueprint Alliance для создания открытых стандартов, которые способствуют управлению с нулевым доверием, отслеживаемому делегированию и бесшовной защите во всем жизненном цикле агентов". — Абхи Савант (Abhi Sawant), вице-президент по разработке платформ безопасности, Google Cloud
"Мы присоединились к Blueprint Alliance, потому что общая архитектура более устойчива, чем все, что строит одна компания в одиночку, и каждый шаг вперед приносит пользу всем. Мы рады помочь в создании этой архитектуры вместе с другими лидерами отрасли, чтобы каждая компания могла уверенно развертывать агентов". — Игорь Андрющенко, руководитель направления безопасности, Lovable
"Поскольку предприятия масштабируют свою деятельность с использованием агентов, они запускают их на базе различных моделей, платформ и вендоров — и именно эта реальность требует, чтобы безопасность была общей архитектурой, а не функцией отдельного поставщика. Agent Fabric создана в качестве плоскости управления ИИ для этой мультивендорной реальности, предоставляя клиентам последовательный способ управления каждым запускаемым агентом в режиме реального времени по мере его действий в рамках всего корпоративного стека агентов. Вступление в Blueprint Alliance позволяет Salesforce привнести эту приверженность принципам открытости в сферу безопасности, поделившись передовым опытом с Okta и другими компаниями-основателями для создания стандарта управления средой выполнения, в котором нуждается индустрия". — Эндрю Комсток (Andrew Comstock), старший вице-президент и генеральный менеджер, MuleSoft
"Этот проект начался потому, что нашим клиентам потребовалась единая архитектура для обеспечения безопасности агентов — такая, которая управляет идентификацией, доступом и выполнением во всем стеке, не отключая при этом автономию, которая делает агентов полезными. Для достижения этой цели компаниям-основателям Blueprint Alliance потребовалось прийти к единому подходу, а не решать задачу индивидуально для каждого вендора. Мы рады внести свой вклад в эту работу и с нетерпением ждем, когда отрасль займется разработкой и тестированием на ее основе, помогая обеспечивать безопасность будущего ИИ". — Стивен Тамм (Steven Tamm), старший вице-президент по экосистеме, Okta
"Будущее корпоративного ИИ зависит от доверия, а доверие не может существовать без общих стандартов безопасности. Поскольку ИИ-агенты все чаще действуют от имени людей в различных организациях, индустрии необходим общий подход к идентификации, управлению и защите среды выполнения. Будучи компанией-основателем Blueprint Alliance, мы гордимся тем, что работаем бок о бок с лидерами отрасли над созданием архитектуры, которая сделает возможным обеспечение безопасности рабочей среды на базе агентов". — Райан Калембер (Ryan Kalember), директор по стратегии, Proofpoint
"Обеспечение безопасности агентского предприятия требует большего, чем просто контроль доступа. Оно требует управления, оркестровки и возможности отслеживать каждое решение и действие, совершаемое агентом. Альянс Blueprint объединяет весь стек технологий, чтобы ответить на важнейшие вопросы, которые задает каждая организация: Где мои агенты? Что они умеют? Что они делают? ServiceNow с нетерпением ждет возможности работать с Okta и нашими партнерами, чтобы этот стандарт заработал на практике, позволяя предприятиям масштабировать ИИ уверенно и безопасно». — Бхакти Питре (Bhakti Pitre), вице-президент по безопасности и управлению ИИ-платформами, ServiceNow
«По мере развертывания ИИ-агентов организациям необходима полная видимость и четкий контекст для безопасного масштабирования ИИ. Вступив в альянс Blueprint, мы упрощаем для клиентов управление рисками ИИ без снижения темпов инноваций. Сотрудничество в рамках экосистемы — это то, как мы помогаем защитникам действовать со скоростью машин». — Орон Ноа (Oron Noah), вице-президент по продуктам, расширяемости и партнерству, Wiz
«Будущее ИИ связано с агентами, и обеспечение его безопасности начинается с нулевого доверия (Zero Trust). Сотрудничая с альянсом Blueprint, Zscaler помогает создать практическую основу для контроля того, как ИИ-агенты подключаются, действуют и получают доступ к данным в современных корпоративных средах». — Равиш Чуг (Raveesh Chugh), вице-президент по стратегическому технологическому партнерству, Zscaler
Дополнительная информация
- Концепция безопасного агентского предприятия доступна для скачивания на сайте альянса Blueprint .
Концепция безопасного агентского предприятия доступна для скачивания на сайте альянса Blueprint .
- Новые участники альянса Blueprint будут добавляться со временем для дальнейшего совершенствования и развития эталонной архитектуры концепции.
Новые участники альянса Blueprint будут добавляться со временем для дальнейшего совершенствования и развития эталонной архитектуры концепции.
Об Okta Okta, Inc. — это ведущая мировая компания в области управления идентификацией (The World’s Identity Company™). Мы обеспечиваем безопасность идентификационных данных ИИ, машин и людей, чтобы каждый мог безопасно использовать любые технологии. Наши решения для клиентов и сотрудников помогают компаниям и разработчикам защищать своих ИИ-агентов, пользователей, сотрудников и партнеров, повышая безопасность, эффективность и стимулируя инновации. Узнайте, почему ведущие мировые бренды доверяют Okta аутентификацию, авторизацию и многое другое, на сайте okta.com.