Последнее обновление: 17 сентября 2026 г.
Финансовые организации обрабатывают рекордные объемы транзакций, однако онлайн-угрозы растут с такой же скоростью. Мошенники, которые раньше рассылали фишинговые электронные письма, теперь полагаются на автоматизацию, синтетические идентификационные данные и дипфейки. Эти новые уловки разрушают старый подход «обнаружение и реакция» и подталкивают банки к системам, которые обучаются и действуют в режиме реального времени.
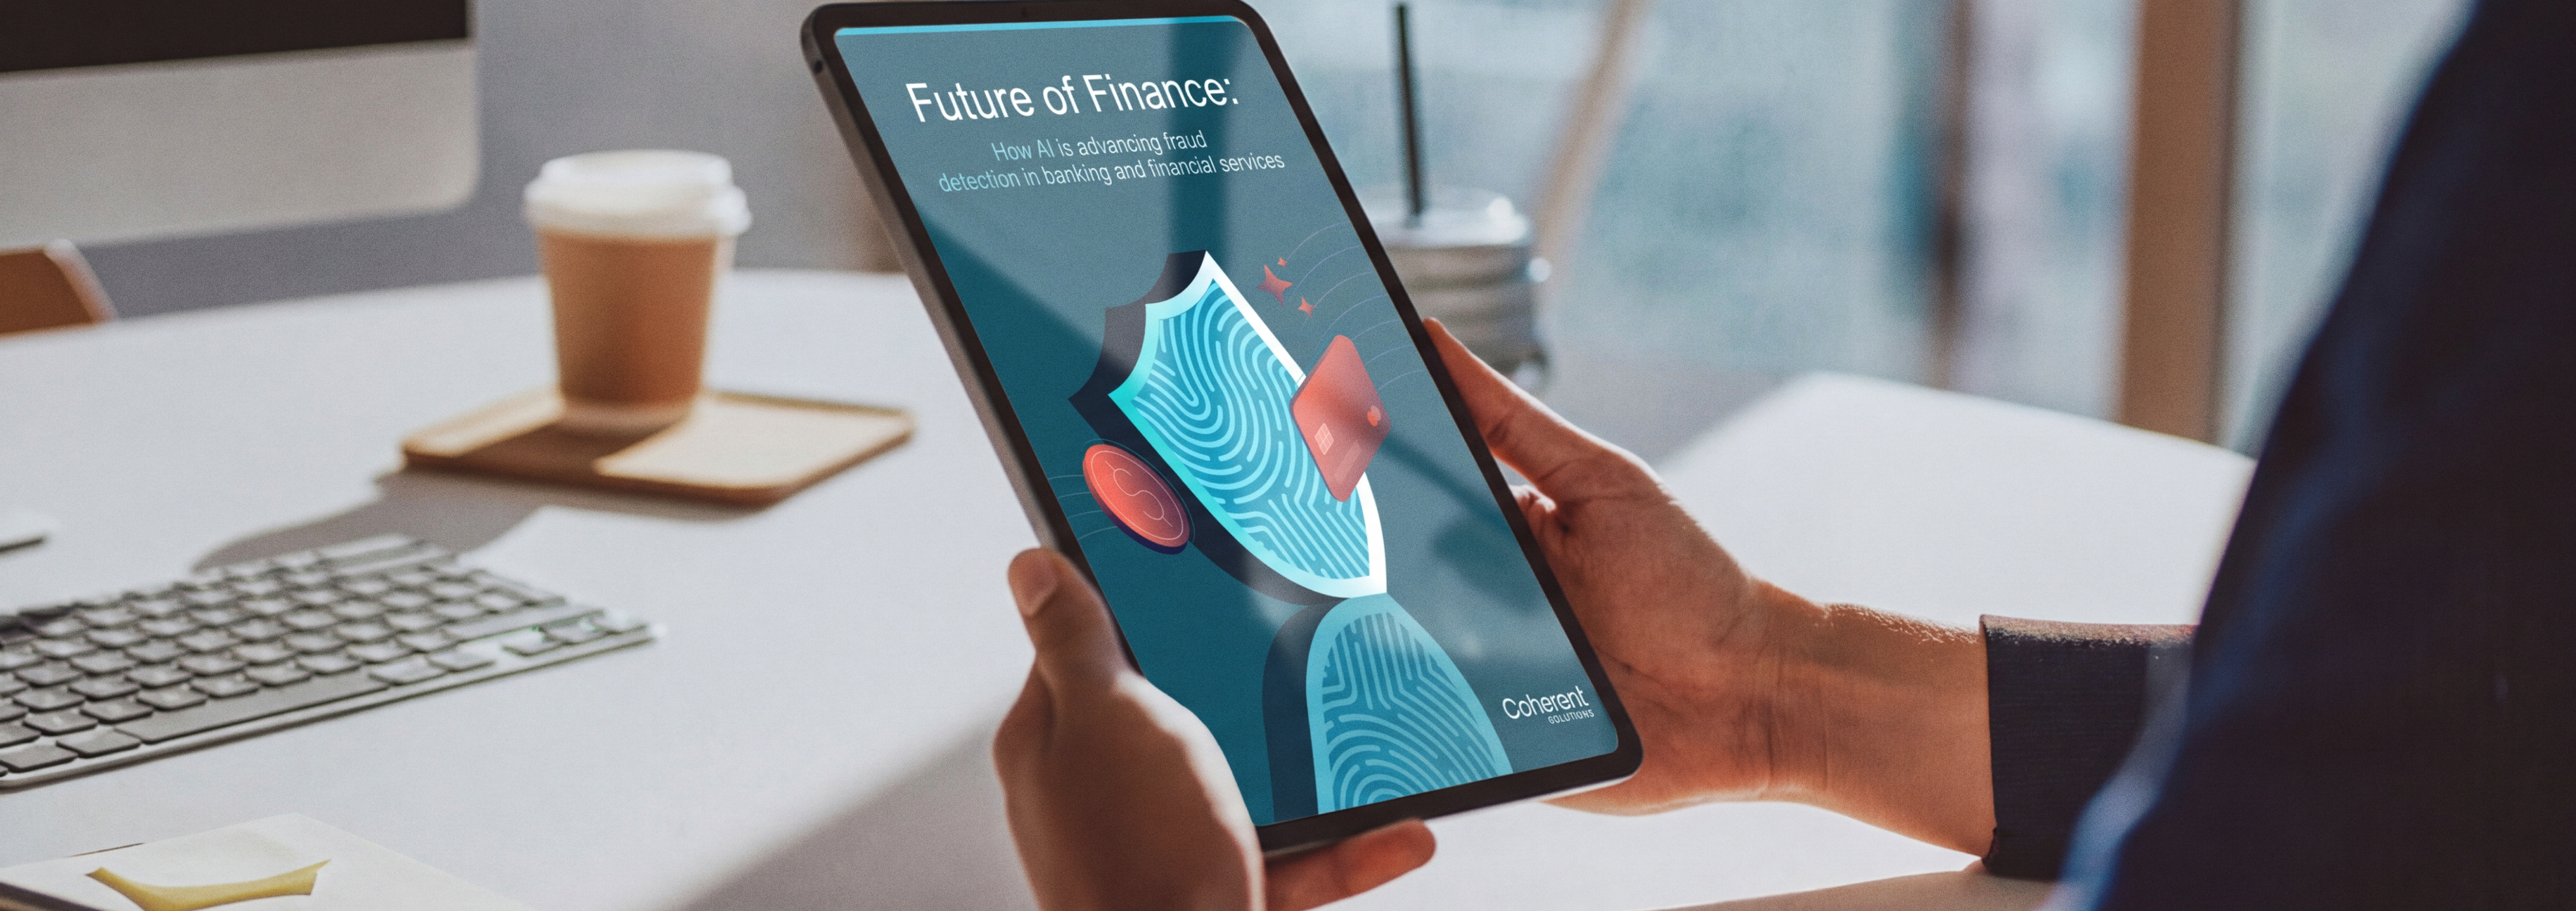
Выступая в комментарии для TechBullion, Виттеш Сахни доказывает, что результат зависит от выбора правильной модели, а не самой новой. Он подробно описывает реальные сценарии мошенничества, с которыми организации сталкиваются сегодня, и сопоставляет каждый из них с методами ИИ для борьбы с ними в исследовательском отчете Future of Finance: How AI Is Advancing Fraud Detection in Banking and Financial Services.
Виттеш обсуждает с TechBullion следующие вопросы:
- Как взвесить задержку, объяснимость, сложные данные, комплаенс и клиентский опыт перед развертыванием
Как взвесить задержку, объяснимость, сложные данные, комплаенс и клиентский опыт перед развертыванием
- Какая модель соответствует какому типу мошенничества
Какая модель соответствует какому типу мошенничества
- Когда неконтролируемые модели и автоэнкодеры выявляют мошенничество без предыстории и действия инсайдеров
Когда неконтролируемые модели и автоэнкодеры выявляют мошенничество без предыстории и действия инсайдеров
- Почему пятиэтапный жизненный цикл обнаружения изначально предполагает участие человека
Почему пятиэтапный жизненный цикл обнаружения изначально предполагает участие человека
Ни одна модель не является универсальным победителем
Организации, которые выходят в лидеры, рассматривают выбор модели как бизнес-решение, привязанное к типу мошенничества и регулированию, а затем сохраняют экспертное мнение человека при принятии наиболее ответственных решений.
Читайте полную статью Анджелы Скотт-Бриггс на TechBullion.