Ваши разработчики ежедневно устанавливают плагины для агентов: загружают их из неуправляемых репозиториев GitHub, копируют команды Cursor из Slack, направляют Codex на личные форки в Git. Каждый такой случай — это новый неконтролируемый канал распространения внутри вашего жизненного цикла разработки ПО, и у вашей платформенной команды нет никакой видимости этих процессов.
Плагин — это не файл настроек. Это исполняемое программное обеспечение, и сейчас оно попадает на машины разработчиков без версионирования, без подтверждения происхождения и без журнала аудита.
Это проблема обеспечения ресурсами, версионирования и безопасности. И ее можно решить.
Что на самом деле делает плагин
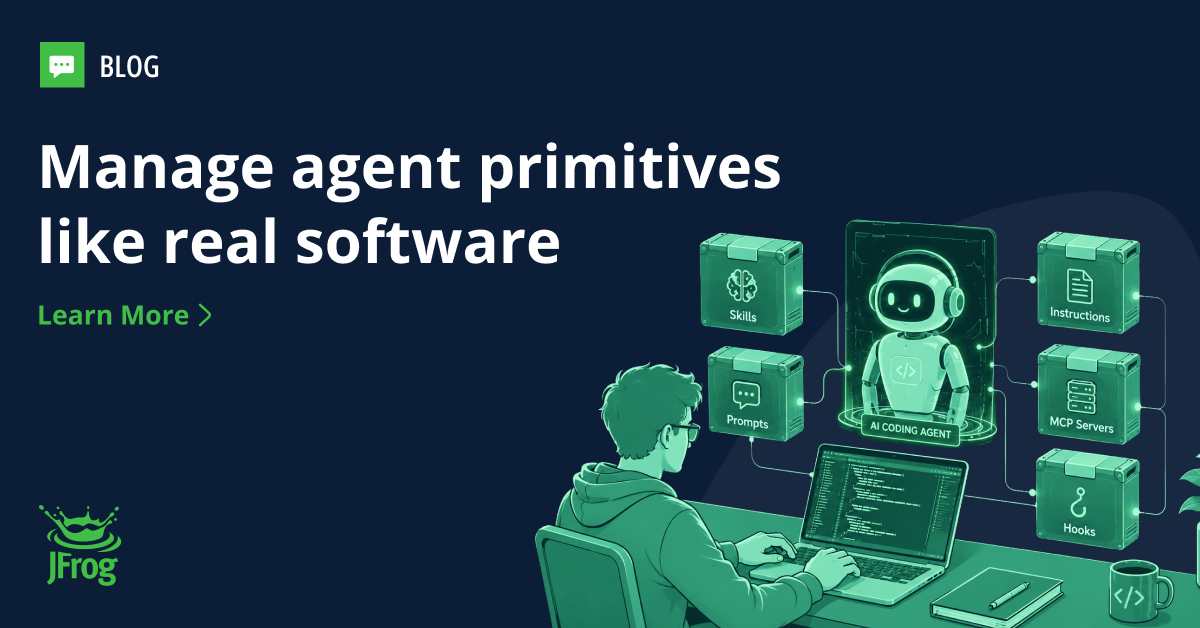
То, что начиналось как простые текстовые файлы системных промптов, превратилось в структурированные пакеты плагинов. Сегодняшние плагины объединяют навыки (skills), слеш-команды, субагенты, хуки и определения MCP в единый манифест, который локальные движки для кодинга, такие как Claude Code или Cursor, полностью анализируют и исполняют на машине разработчика с его правами доступа.
Это означает следующее:
- Хуки запускают shell-команды при событиях агента прямо на машине разработчика.
- MCP-серверы (Model Context Protocol, открытый стандарт для подключения агентов к инструментам и данным) выступают посредниками при доступе к вашей машине и внешним системам, часто храня учетные данные.
- Навыки, команды и субагенты читают и перезаписывают файлы в репозитории, над которым работает инженер.
Вот сценарий, из-за которого ваша команда безопасности должна потерять сон: вредоносное обновление попадает в плагин в публичном репозитории GitHub, на который ссылаются агенты вашей команды. В течение нескольких часов каждый разработчик, выполняющий синхронизацию, загружает код, который выполняет произвольные shell-команды на его машине, внутри вашего исходного кода, под его учетными данными, без оповещений, без журнала аудита и без быстрого способа локализации. Вы не узнаете об этом, пока что-то не сломается или кто-то не сообщит вам.
Это не гипотетическая ситуация. Это классический шаблон атаки на цепочку поставок, примененный к области, которую большинство предприятий еще не взяли под контроль. JFrog уже представила версию этого аргумента для навыков в статье «Agent Skills are the New Packages of AI». Плагины повышают ставки еще сильнее, поскольку они объединяют исполнение кода, учетные данные и многое другое в одном артефакте.
Контроль версий — это не реестр пакетов
Принятым по умолчанию стандартом для размещения агентских активов стал Git. Однако это система контроля версий, а не реестр пакетов, и это различие имеет огромное значение, как только вы принимаете тот факт, что плагины — это исполняемое ПО.
Настройка окружений на репозиторий Git или общую ветку означает, что вы отслеживаете постоянно меняющуюся цель. Теги могут быть изменены, ветки перемещаются, и нет никакой гарантии, что то, что работало вчера, будет работать сегодня.
Без неизменяемых, зафиксированных версий плагин агента является неотслеживаемым, невоспроизводимым компонентом каждой сборки, которую выпускает ваша команда. Два инженера, отслеживающие «последнюю версию» в одной и той же ветке, могут запускать разный код в один и тот же день, и у вас нет способа узнать почему. Когда что-то ломается, нет заведомо исправной версии для отката, потому что версий как таковых не существует.
Версионирование — это фундамент, на котором строится все остальное. Оно превращает плагин из неформального артефакта в реальную зависимость: то, что можно зафиксировать, сравнить (diff), проверить, продвинуть и откатить. И как только актив версионирован, вы можете им управлять. Вы можете подписывать его, сканировать, контролировать, кто публикует и кто потребляет его, а также отслеживать, какие именно машины загрузили данную версию. Без версионирования средствам безопасности не к чему привязаться. Вот почему эти два столпа идут вместе: версионирование делает плагины управляемыми, а безопасность делает их заслуживающими доверия.
Как на самом деле выглядит управляемое распространение
Ответ не в создании отдельной инфраструктуры для AI-инструментов. Ответ в том, чтобы включить агентские активы в тот же конвейер, который вы уже используете. Именно это обеспечивают новые локальные репозитории Agent Plugins в JFrog Artifactory со стандартом Plugins. Те же средства контроля, которые защищают ваши npm-пакеты и Docker-образы, теперь распространяются на агентские активы:
- Подписанные, неизменяемые релизы: каждая версия плагина — это реальный артефакт с доказуемым происхождением.
- Единый контроль доступа: те же корпоративные списки контроля доступа (ACL), которые управляют вашими целями сборки, применяются к вашим репозиториям агентов.
- Полные журналы аудита: когда в MCP-сервере обнаруживается уязвимость, вы можете выполнить поиск по метаданным Artifactory, чтобы идентифицировать каждую машину и конвейер, которые загрузили именно эту версию, и немедленно принять меры.
- Хранение в единственном экземпляре: отсутствие избыточности при распространении одного и того же плагина между командами.
- Сканирование безопасности (скоро): проверки CVE и лицензий будут добавлены в тот же конвейер, через который проходят ваши остальные артефакты.
Потребление остается нативным. Для Claude Code Artifactory становится корпоративным маркетплейсом: разработчики просматривают, устанавливают и обновляют одобренные плагины, не покидая свою среду разработки.
Для Cursor и Codex CLI JFrog загружает, проверяет и устанавливает одобренные плагины в соответствующие локальные папки на машине разработчика. Обратите внимание, что маркетплейс команды Cursor в настоящее время требует источник GitHub или GitHub Enterprise. Запрос на добавление поддержки HTTP-маркетплейса (того же стандарта, который уже использует Claude Code) был отправлен команде Cursor, чтобы корпоративные команды могли направлять Cursor напрямую на управляемый реестр, а не на Git-репозиторий. Команда Cursor отслеживает этот запрос, и спрос со стороны разработчиков — это то, что ускоряет сроки реализации. Если это важно для вашей организации, добавьте свой +1 в обсуждение.
Время действовать — сейчас
Вы централизовали npm, чтобы остановить атаки типа «подмена зависимостей» (dependency confusion). Вы взяли под контроль Docker, чтобы обезопасить среды выполнения контейнеров. Плагины для агентов — это следующая поверхность для атак, и они моложе и менее защищены, чем были npm или Docker, когда вы принимали эти решения.
Цена действий сейчас невелика: один управляемый реестр, привычный набор средств контроля и канал распространения, который ваши разработчики едва заметят. Цена ожидания — инцидент в цепочке поставок, который преподаст урок самым тяжелым способом, за счет вашего исходного кода, ваших учетных данных и ваших клиентов.
Настройте репозиторий Agent Plugins в Artifactory.