Рюэй-Мальмезон, 25 августа 2026 г. – Компания TrendAI™, мировой лидер в области безопасности на базе ИИ и корпоративное подразделение Trend Micro Incorporated (TYO : 4704 ; TSE : 4704), подводит итоги атак APT, зарегистрированных в первой половине 2026 года, в отчете под названием «How APTs Are Weaponizing Trust in the Age of AI».
Результаты этого анализа показали, что ИИ вышел за рамки стадии изолированных экспериментов. Никогда ранее национальные государства не использовали эту технологию на стольких этапах жизненного цикла вторжений.
В период с января по июнь 2026 года TrendAI зафиксировала следующие APT-активности:
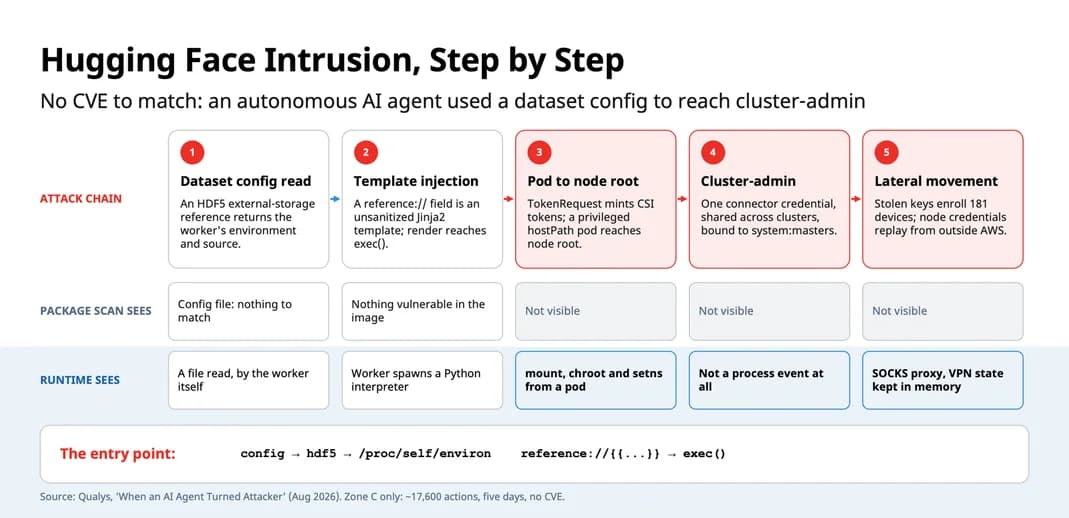
- Злоумышленники, связанные с Китаем, использовали генеративный ИИ для доработки своих эксплойтов и итеративной разработки вредоносного ПО с помощью «вайб-кодинга» (vibe coding). ИИ-агент автономно проводил собственные операции по разведке и боковому перемещению внутри целевой сети.
- Группа Pawn Storm, связанная с Россией, начала год с использования уязвимости нулевого дня в Office и продолжила оказывать давление на Украину и ее партнеров в правительственных, оборонных организациях и структурах гуманитарной помощи в военное время.
- Субъекты, аффилированные с Северной Кореей, интегрировали коммерческий ИИ в свои операции и скомпрометировали широко используемый программный пакет для поражения разработчиков на последующих этапах цепочки поставок.
- Группа Earth Vetala, связанная с Ираном, проявила интерес к уязвимости Ivanti всего через несколько дней после ее раскрытия, в то время как другие аффилированные с Ираном субъекты провели прямые атаки на подключенные к интернету операционные технологии, например, изменив показатели датчиков топливных резервуаров на американских объектах.
«Искусственный интеллект больше не просто дополнительный инструмент для злоумышленников; он стал полноценным партнером, встроенным в самую суть их операций. Мы наблюдаем, как государственные акторы поручают разведку и боковые перемещения ИИ-агенту, а также используют генеративные модели для итеративной работы над вредоносным ПО по аналогии с разработчиком, пишущим код. Защитники теперь должны исходить из того, что противником за кулисами вторжения может быть не человек, вводящий команды, а система, выполняющая план», – комментирует Роберт МакАрдл (Robert McArdle), директор по исследованиям киберпреступности в TrendAI.
Основные выводы отчета:
- ИИ теперь задействован на большем количестве этапов жизненного цикла вторжения: от разработки эксплойтов и автономной разведки до боковых перемещений.
- Известные уязвимости и бреши нулевого дня эксплуатируются в первые дни после их раскрытия, а цепочка поставок программного обеспечения остается предпочтительной точкой входа.
- Операционные технологии и аппаратные цели, в частности системы мониторинга топливных резервуаров, вновь привлекают внимание злоумышленников.
- Новый метод отслеживания, ADINT (Advertising Intelligence), собирает данные о местоположении и устройствах с помощью онлайн-акционов рекламы без развертывания какого-либо вредоносного ПО.
- Злоумышленники все чаще маскируют свои системы управления и контроля (C&C) на надежных облачных платформах, платформах для разработчиков, блокчейнах и сайтах обмена контентом.
- Вредоносное ПО как услуга (Malware-as-a-Service) и общие инструменты усложняют атрибуцию атак, хотя мотивы национальных государств остаются неизменными до конца года.
Для ознакомления с полным отчетом посетите: https://www.trendmicro.com/vinfo/fr/security/news/cybercrime-and-digital-threats/2026-h1-apt-report-how-apts-are-weaponizing-trust-in-the-age-of-ai