Когда мы выпустили первичную версию Fortify Agentic Analyzer этим летом, мы действовали быстро. Рынок изменился практически за ночь. ИИ-помощники по написанию кода генерировали больше кода и быстрее, чем команды безопасности успевали за ними следить (что само по себе не новость, но ИИ экспоненциально ускорил эту проблему). Старое предположение о том, что человек тщательно проверяет все перед релизом, никогда по-настоящему не было реальностью, но взрывной рост ИИ разогнал скорость до безумного уровня. Мы знали, что агентный анализ — это правильный ответ, и не хотели откладывать его в долгий ящик. Поэтому мы передали его людям в руки.
В то время я писал о том, что это такое и почему это важно, в статье Level up your agentic AppSec powers, а затем подкрепил это железными доказательствами тех типов уязвимостей, которые он действительно находит, в материале Applying agentic analysis to real AppSec problems. Если вам нужны более широкие аргументы в пользу того, почему будущее безопасности приложений за гибридным подходом, а не за каким-то одним инструментом, вы найдете их здесь: AI didn’t break application security.
С тех пор произошло кое-что более полезное, чем любые наши теоретические изыскания: люди начали использовать его. На реальных кодовых базах, в реальных конвейерах, в условиях реальных ограничений. И они подробно рассказали нам, что сработало и что им нужно в дальнейшем.
Версия 26.4 — это результат нашей работы с этими отзывами.
Выпуск 26.4 знаменует собой выход Fortify Agentic Analyzer в рамках нашего обычного цикла релизов, наряду с другими локальными (on-premises) продуктами. Первоначальный релиз был создан быстро, в ответ на острую необходимость. Версия 26.4 — это момент, когда продукт становится регулярной, надежной частью портфолио Fortify: с тем же циклом выпусков, что и Fortify SAST, с документированными примечаниями к релизу, поддержкой версий и предсказуемым путем обновления, как и все остальное, что мы поставляем.
Вот что изменилось и почему.
Во-первых, если вы новичок в этом деле
Fortify Agentic Analyzer использует ИИ-агенты для анализа исходного кода так, как это сделал бы хороший рецензент. Никакого сопоставления с шаблонами, никакого отслеживания запятнанных данных от источника к стоку, а реальный анализ того, что пытается сделать код и где именно это идет не так. Это позволяет находить то, что традиционный статический анализ структурно не может обнаружить: нарушенную авторизацию, недостатки проектирования аутентификации, ошибки бизнес-логики — уязвимости, которые кроются в том, чего код НЕ делает, а не в каком-то отслеживаемом пути данных.
Он не заменяет Fortify SAST. SAST работает быстро, масштабно и детерминированно, и он остается вашей первой линией обороны при каждой сборке. Агентный анализ — это более глубокий и избирательный проход поверх него. Они дополняют друг друга, и я имею в виду это в буквальном смысле: они находят разные вещи, и вам нужны оба инструмента. Его результаты попадают в тот же рабочий процесс Fortify, который вы уже используете.
С этим разобрались, теперь давайте поговорим о версии 26.4.
Какое место Fortify Agentic Analyzer занимает в нашей работе с ИИ
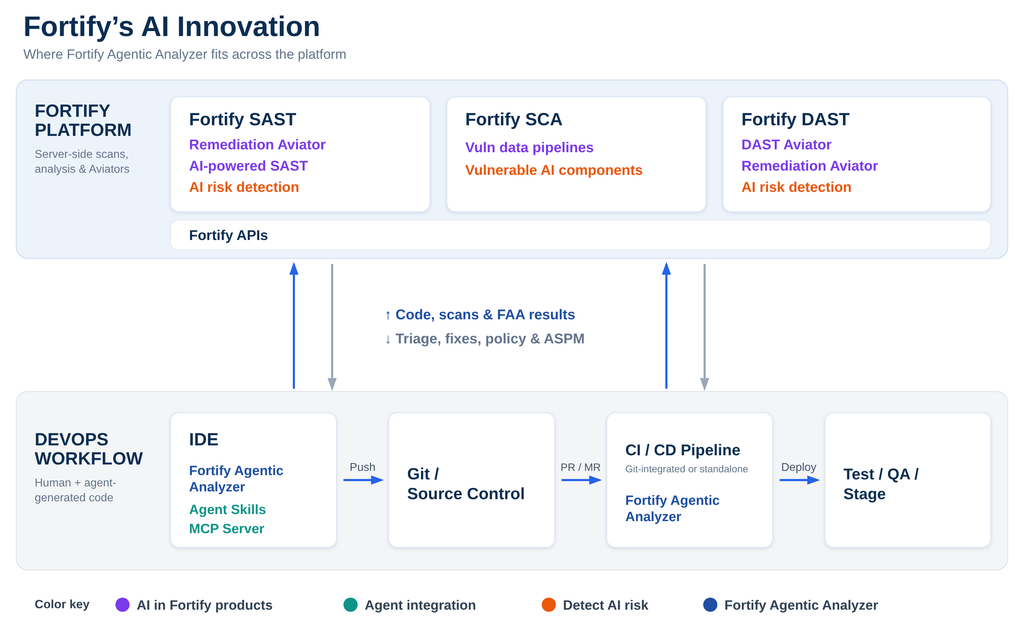
Хочу внести полную ясность: Fortify Agentic Analyzer — это не побочный проект. Это часть нашего подхода к внедрению ИИ во всю платформу Fortify, и для понимания картины важно видеть ее целиком.
Remediation Aviator выполняет триаж результатов и генерирует исправления. ИИ-направленный SAST расширяет статический анализ на дополнительные языки. Обнаружение рисков с помощью ИИ ищет новые категории рисков, которые привносят сгенерированный ИИ код и функции LLM. Навыки агентов (Agent Skills) и наш MCP-сервер внедряют возможности Fortify непосредственно в агентные рабочие процессы, которые уже используют разработчики. А Fortify Agentic Analyzer находит уязвимости, недоступные для анализа на основе правил. Это сознательно разделенные возможности. Они выполняют разные задачи, и мы стараемся не смешивать их. Но они работают на одной платформе, подпитывают один и тот же рабочий процесс и направлены на одно и то же: безопасность, которая поспевает за тем, как создается ПО сегодня. На диаграмме ниже показано, как эти элементы взаимодействуют — от IDE через конвейер и обратно в платформу Fortify.
Подробнее об отдельных компонентах: страница продукта Remediation Aviator; Fortify Agent Skills; и Введение в AI-Powered SAST.
Сканирование незафиксированных изменений без предварительного полного сканирования
Мы уже поддерживали инкрементальное и дифференциальное сканирование относительно базовой линии. В версии 26.4 мы добавили дифференциальное сканирование без базовой линии, и эта функция появилась прямо благодаря тому, как люди работают на практике. Вам больше не нужно хранить полное сканирование в качестве точки отсчета. Вы можете нацелить Fortify Agentic Analyzer на пул-реквест, мерж-реквест, ветку или просто на незафиксированные изменения в вашем рабочем каталоге и проанализировать только их. Это делает агентный анализ практичным в момент написания и проверки кода, а не только при плановых запуске.
Больше способов вывода результатов
SARIF отлично подходит для инструментов, но многое из того, что люди хотели делать с результатами FAA, вообще не предполагало использования SARIF-потребителя. Поэтому мы добавили формат Markdown в нескольких вариациях: короткий файл сводки, единый детальный файл, содержащий всё, или папка с одним файлом Markdown на каждую проблему плюс индекс, связывающий их воедино. Это звучит банально, пока вы не увидите, что именно это открывает. В частности, это делает FAA удобным первым шагом в агентном рабочем процессе, где другой агент подхватывает Markdown и реагирует на найденные проблемы. Вывод, который действительно может прочитать другой инструмент или другой агент — это полдела.
Стоимость и детерминизм
Агентный анализ очень хорошо находит проблемы, но у него есть два компромисса по сравнению с традиционным статическим анализом: он обходится дороже в выполнении и он не полностью детерминирован. Запустите его дважды, и результаты не всегда будут совпадать. Оба фактора присущи этому подходу, по крайней мере пока.
Версия 26.4 дает вам больше контроля над тем и другим. Более строгий контроль расходов на токены позволяет устанавливать лимит стоимости сканирования. И мы повысили детерминизм для наиболее важных результатов, поэтому ключевые находки остаются стабильными от запуска к запуску, даже если длинный хвост распределения все еще может смещаться. Оба направления остаются в числе приоритетных на нашей дорожной карте.
Подключение к вашим LLM так, как удобно вам
Мы снова и снова наблюдали один и тот же паттерн: команды не хотят направлять FAA напрямую к гиперскейлеру. Они хотят использовать собственный шлюз API или шлюз ИИ. Иногда это вопрос управления и комплаенса, но очень часто — контроля расходов, что возвращает нас к предыдущему пункту. Поэтому в версии 26.4 мы добавили механизм плагинов на TypeScript, который позволяет разместить все необходимое между FAA и моделью.
Конкретный пример: шлюз API одного из клиентов требовал настраиваемую HMAC-подпись для каждого отдельного запроса. Это именно тот случай специфических требований, на который обычно отвечают «извините, не поддерживается». С помощью механизма плагинов FAA подписывает запросы так, как требует их шлюз, и все просто работает.
Куда все это движется
Если у версии 26.4 и есть какая-то главная тема, то она заключается в том, что именно пользователи Fortify Agentic Analyzer определяют его развитие. Сканирование с меньшим количеством барьеров. Результаты, которые вписываются в реальные рабочие процессы. Реальные рычаги управления стоимостью и стабильностью. Свобода подключения к моделям так, как это действительно принято в вашей организации. Ничего из этого не появилось в результате мозгового штурма у доски. Это пришло от пользователей. Именно этот цикл мы хотим поддерживать. Если вы хотите узнать, как FAA сочетается с Fortify SAST в рамках комплексной программы безопасности приложений, ознакомьтесь со страницей решения Fortify Agentic Analyzer. Технические подробности см. в Fortify Agentic Analyzer 26.4 user guide и SAST 26.4 documentation. И если вы уже используете его: продолжайте рассказывать нам о том, что работает, а что нет. Это учитывается при создании любых наших будущих продуктов.
Узнайте, что может обнаружить агентный анализ
Узнайте, как Fortify Agentic Analyzer работает вместе с Fortify SAST, чтобы находить сложные уязвимости, которые традиционный анализ может пропустить.