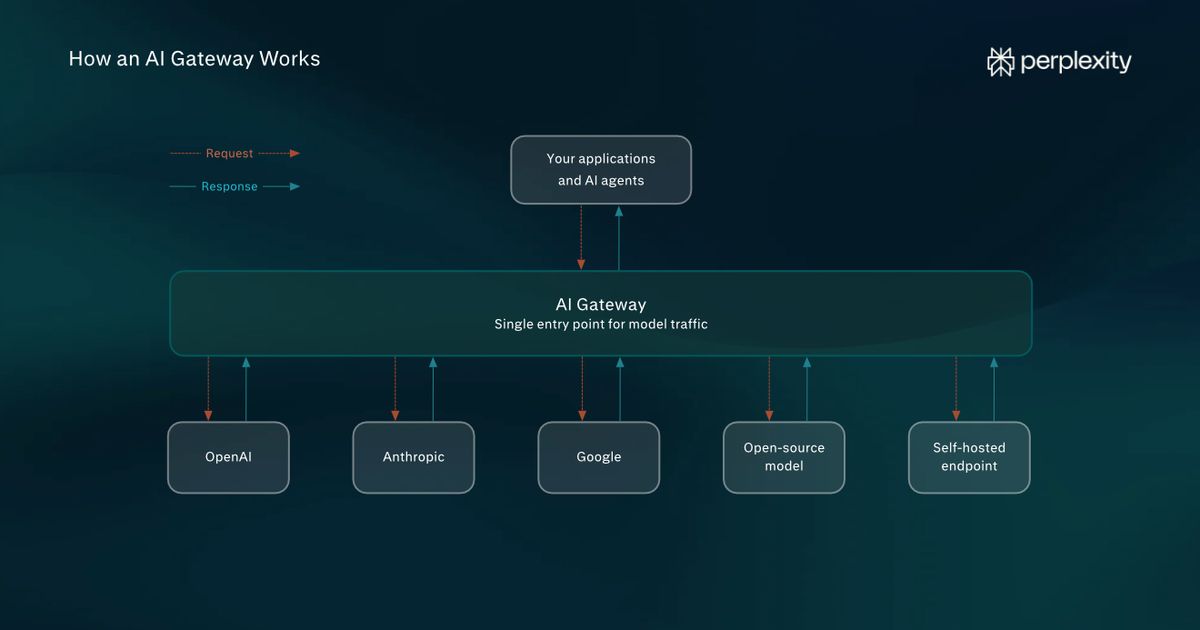
AI gateway — это централизованный прокси-слой между вашими приложениями или AI-агентами и большими языковыми моделями (LLM) и вызываемыми ими инструментами. Он маршрутизирует запросы, контролирует затраты на ИИ, обеспечивает безопасность и отслеживает использование, избавляя вас от необходимости встраивать эти элементы управления отдельно в каждое приложение, что быстро стало бы непрактичным по мере подключения новых моделей и развертывания большего числа агентов.
Вот что делает AI gateway, чем он отличается от традиционного API-шлюза (а также от шлюзов LLM и MCP), каковы его возможности и ограничения, а также как понять, нужен ли он вам.
AI gateway — это промежуточный уровень, который маршрутизирует каждый вызов от вашего приложения или AI-агента к большой языковой модели (LLM).
Благодаря ему вы можете работать с самыми разными моделями так, будто это единое целое.
У каждого провайдера (OpenAI, Anthropic, Google, моделей с открытым исходным кодом или вашего собственного хостингового эндпоинта) есть собственный SDK, ключи API и формат запросов. Шлюз принимает один стандартный запрос, преобразует его для вызываемого провайдера и возвращает ответ.
Вы добавляете, заменяете или выводите из эксплуатации модели путем изменения конфигурации шлюза, а не кода приложения.
И поскольку каждый запрос проходит через AI gateway, вы можете применять элементы управления затратами, безопасностью и логированием для любой модели в едином месте.
Как работает AI gateway
Когда вы направляете свое приложение или AI-агент на базовый URL-адрес AI gateway, каждый запрос проходит через следующую последовательность:
- Аутентификация и авторизация: Шлюз проверяет ключ и роль вызывающей стороны.
- Применение политик: Он задает лимиты токенов и бюджеты, а также запускает средства защиты, такие как маскирование PII (персональных данных).
- Маршрутизация: Он выбирает модель или провайдера на основе стоимости, задержки или доступности, а также переключается на резервный вариант, если основной недоступен. Он также преобразует запрос в формат целевого провайдера.
- Логирование: Он записывает модель, количество токенов, задержку и результат для отслеживания расходов на ИИ и отладки.
Таким образом, запрос, который раньше шел напрямую к AI-провайдеру, теперь проходит через шлюз, который может ограничить количество его токенов, переключить на более дешевую модель или вернуть закэшированный ответ до того, как он дойдет до LLM.
Возможности AI gateway
AI gateway маршрутизирует трафик моделей, контролирует затраты, защищает и логирует его, а также регулирует права доступа.
Маршрутизация и отказоустойчивость
AI gateway выбирает, какая модель ИИ обрабатывает каждый запрос, основываясь на стоимости, задержке или возможностях.
Если выбранный провайдер недоступен или превышен лимит запросов, шлюз автоматически отправляет запрос другой модели.
Таким образом, ваше приложение продолжает работать во время сбоев, и вы можете распределять нагрузку между несколькими провайдерами одновременно.
Ограничения скорости и бюджеты на основе токенов
AI gateway позволяет устанавливать лимиты для команд, проектов или пользователей, и шлюз отклоняет запросы при достижении выделенного лимита токенов.
Таким образом, расходы остаются в рамках бюджета, и ни одна отдельная команда или проект не смогут исчерпать его самостоятельно.
Семантическое кэширование
Семантические кэши в AI gateway сохраняют прошлые ответы и сопоставляют новые промпты по смыслу. Когда новый промпт достаточно близок к тому, на который шлюз уже ответил, он возвращает сохраненный ответ без обращения к модели.
Для рабочих нагрузок ИИ с большим количеством похожих запросов это снижает затраты и время отклика.
Защитные механизмы и защита данных
AI gateway проверяет каждый проходящий через него промпт и ответ.
Он удаляет личные или конфиденциальные данные до того, как запрос дойдет до провайдера модели, снижает риск внедрения промпт-инъекций и фильтрует контент, который вы не хотите отправлять или получать.
Проверки применяются к каждому запросу, поэтому защита не зависит от того, правильно ли ее настроило каждое конкретное AI-приложение.
Наблюдаемость (Observability)
AI gateway записывает каждый запрос: какая модель выполнялась, сколько токенов она использовала, сколько времени это заняло и произошел ли сбой.
Эта запись каждого взаимодействия с ИИ позволяет распределять затраты по командам, отлаживать медленную или сбоящую модель и видеть статистику использования по всем провайдерам.
Управление ИИ и контроль доступа
AI gateway контролирует доступ к ИИ в вашей организации. Он предоставляет доступ к моделям в соответствии с настройками ваших ролей, выполняет аутентификацию всех вызывающих сторон и записывает каждый вызов в журнал аудита, чтобы вы могли проверять использование ИИ.
Ограничения AI gateway: задержка и то, чего он не делает
AI gateway добавляет небольшую задержку. Кроме того, он не оценивает качество вывода, которое остается вашей ответственностью.
Какую задержку добавляет шлюз
AI gateway добавляет задержку — время между отправкой запроса и получением ответа, но для LLM-трафика она относительно мала.
В an independent benchmark by Broadcom’s VMware Cloud Foundation team по состоянию на июнь 2026 года настроенный Envoy AI Gateway добавлял около 2 мс на запрос при количестве одновременных пользователей до 224 с маршрутизацией и ограничением скорости, но без проверки контента (защитные механизмы и семантическое кэширование могут добавлять от десятков до сотен миллисекунд).
AI gateway не контролирует качество промпта или вывода
AI gateway управляет трафиком, а не выводом модели или логикой приложения вокруг него.
AI gateways не решают, о чем спросить модель, не помнят ваш разговор или место, где была прервана задача, и не выполняют пошаговую логику агента.
И они не оценивают качество ответа. Поэтому они не могут гарантировать, что ответ правильный или безопасный.
Фактически внедрение AI gateways при некоторых обстоятельствах может снизить качество. Например, если шлюз перенаправляет запрос на более дешевую модель для экономии средств, эта модель может выдать худший ответ.
Поэтому проверка качества результатов по-прежнему остается вашей задачей.
AI gateway против API-шлюза
AI gateway и API-шлюз работают схожим образом, но управляют разными типами трафика. API-шлюз обрабатывает общие API-вызовы (REST или GraphQL между вашими клиентами и бэкенд-сервисами), где каждый запрос предсказуем. AI gateway обрабатывает вызовы к языковой модели, измеряемые в токенах и содержащие промпты в свободной форме.
Вот основные различия между AI gateways и API-шлюзами:
- API-шлюз маршрутизирует запросы к бэкенд-сервису, в то время как AI gateway маршрутизирует их к LLM.
- API-шлюз ограничивает количество сделанных вами запросов и измеряет пропускную способность, тогда как AI gateway измеряет токены. Количество вызовов инструментов не имеет значения для отслеживания использования AI-моделей, поскольку один вызов может использовать несколько токенов или сотни тысяч.
- API-шлюз выдает закэшированный ответ только при точном совпадении, в то время как AI gateway также может кэшировать по смыслу и возвращать сохраненный ответ, когда новый промпт достаточно близок к предыдущему. Промпты редко бывают идентичными, поэтому без этого вы бы платили за вызовы моделей для ответа на одни и те же вопросы снова и снова.
- API-шлюз лишь выполняет аутентификацию вызывающих сторон и проверяет ключи, в то время как AI gateway также проверяет промпты на наличие конфиденциальных данных и скрытых инструкций. Он предотвращает утечку конфиденциальных данных из вашей сети и блокирует промпт-инъекции.
Характеристика
API-шлюз
AI gateway
Трафик
Общий HTTP, REST, GraphQL
Промпты, токены, пейлоады для конкретных моделей
Ограничение скорости (Rate limiting)
По количеству запросов
По потреблению токенов
Кэширование
Точное совпадение URL или заголовка
Точное совпадение или семантическое (сопоставление похожих промптов)
Фокус безопасности
Аутентификация, OAuth, API-ключи
Маскирование PII, DLP, защита от промпт-инъекций
Маршрутизация
К бэкенд-сервисам
К моделям по стоимости, задержке или возможностям
Отслеживание затрат
Количество запросов и пропускная способность
Использование токенов и расходы на модели
Terminami "LLM gateway" (шлюз LLM) и "MCP gateway" (шлюз MCP) часто пользуются наряду с "AI gateway" (шлюз ИИ), однако они обозначают более узкие уровни:
- Шлюз LLM отвечает за сам вызов модели (учет токенов, маршрутизацию и фильтрацию промптов).
- Шлюз MCP управляет тем, к каким инструментам и источникам данных агент может получить доступ, когда модель принимает решение о действии, используя протокол Model Context Protocol (MCP).
На практике они пересекаются. Некоторые ИИ-шлюзы, включая LiteLLM, Portkey, Azure API Management и Envoy AI Gateway, теперь добавляют средства управления MCP, поэтому эти термины описывают разные уровни контроля.
Как ИИ-шлюзы управляют ИИ-агентами и трафиком MCP
Шлюз ИИ контролирует действия, которые ИИ-агент может совершать с помощью инструментов и данных, доступных ему через протокол Model Context Protocol (MCP).
ИИ-агенты работают циклами: вызов модели, использование инструмента, возврат результата и повторный вызов до завершения задачи. Для доступа к внешним инструментам и ресурсам они используют MCP — стандартный протокол, позволяющий ИИ-сервисам подключаться к сторонним инструментам.
Шлюз ИИ отслеживает каждый шаг этого процесса. Он контролирует и отслеживает весь трафик, инициированный агентом, авторизует доступ агента к конкретным инструментам и источникам данных, а также записывает все вызовы моделей и инструментов в журнал аудита.
Поскольку ИИ-агенты вызывают множество инструментов и моделей для выполнения задач, у шлюза увеличивается объем бюджета токенов, растет отслеживаемая задержка и расширяется поверхность безопасности, требующая контроля.
Почему ИИ-шлюзы важны именно сейчас
Согласно опросу 8 039 высших руководителей в организациях со штатом от 500 сотрудников, 83% заявили, что планируют разрабатывать или развертывать ИИ-агенты (Cisco AI Readiness Index 2025), а Gartner ожидает появления специализированных агентов в 40% of enterprise applications by the end of 2026, up from under 5% in 2025.
Растущее внедрение агентного ИИ усугубляет старые проблемы и порождает новые, часть из которых помогают сдерживать ИИ-шлюзы:
- Расходы на ИИ выходят из-под контроля. 79% финансовых лидеров, участвовавших в DoiT/Sapio 2026 survey, превысили свой ИИ-бюджет за последний год. Хуже того, это часто остается незамещенным, поскольку у многих компаний нет надежных способов отслеживать свои расходы на ИИ.
- Компании используют более одной ИИ-модели. 93% корпоративных директоратов по информационным технологиям (CIO), опрошенных Dataiku and Harris Poll (2026), говорят, что разные модели лучше подходят для разных сценариев использования. 81% предприятий планируют использовать двух или более провайдеров моделей, а 55% уже как минимум один раз меняли провайдера LLM.
- Сбои у провайдеров обходятся дорого. Независимый мониторинг показывает, что ведущие провайдеры LLM надежны: время безотказной работы на уровне около 99,85–99,9% (May 2026) означает примерно 9–13 часов простоя в год. Но когда происходят сбои, они обходятся дорого: две трети 1,125 senior infrastructure leaders оценили, что час простоя ИИ обойдется их организации более чем в 100 000 долларов (Cockroach Labs 2026).
- Промпты приводят к утечке данных и подвергают организации атакам. Инъекции промптов (prompt injection) представляют собой главный риск безопасности LLM (OWASP, 2025), а объем конфиденциальных данных, поступающих в ИИ-инструменты, стремительно растет: корпоративные данные, отправляемые в ИИ-приложения, выросли на 93% за год, а только один ChatGPT спровоцировал 410 миллионов нарушений правил предотвращения потери данных (Zscaler ThreatLabz).
Нужен ли вам ИИ-шлюз и как его выбрать?
ИИ-шлюз становится необходимым, когда ваша организация масштабирует приложения с ИИ, развертывает ИИ-агенты или позволяет различным командам использовать несколько ИИ-моделей в различных подразделениях.
Наступление этого момента выдают несколько признаков:
- Ключи провайдеров, эндпоинты и логика повторных попыток скопированы или зашиты в код нескольких кодовых баз приложений.
- Ежемесячные счета за модели непредсказуемо скачут, или финансовый отдел не может отнести расходы на конкретную команду или проект.
- Функции, ориентированные на клиентов, сталкиваются с ошибками ограничения частоты запросов (rate-limit) или простоями всякий раз, когда у какого-либо провайдера возникают трудности.
- Приложения отправляют непроверенные промпты, которые могут содержать личные данные, исходный код или другую конфиденциальную информацию во внешние модели.
- Различные команды используют конкурирующих провайдеров (OpenAI, Anthropic, Google или локально хостируемые модели), причем каждый со своим собственным кодом интеграции.
- Вы развертываете автономные агенты или интеграции с инструментами MCP, которые выполняют многошаговые вызовы внутренних систем.
- У служб безопасности, ИТ или комплаенса нет общего представления о том, какие модели запущены, кто их вызывает и соответствуют ли результаты нормативным требованиям.
С другой стороны, ИИ-шлюз не нужен при создании единого прототипа, запуске небольшого побочного проекта или вызове только одного эндпоинта модели с минимальными требованиями безопасности.
Развернуть самостоятельно или купить управляемый ИИ-шлюз
При развертывании ИИ-шлюза вы можете выбрать между решением с самостоятельным хостингом (self-hosted) или управляемым решением (managed).
В случае с самостоятельным хостингом вы запускаете опенсорсный шлюз, такой как LiteLLM, Portkey или Apache APISIX, на собственной инфраструктуре — будь то частное облако, кластер Kubernetes или локальные серверы (on-premises).
Шлюзы ИИ с самостоятельным хостингом — хороший выбор, если:
- Требования к резиденции данных или комплаенсу строги. Шлюз, его логи и ключи остаются внутри принадлежащей вам инфраструктуры.
- Вам необходима глубокая кастомизация. Вашей команде требуются пользовательские плагины, логика маршрутизации или настройка ключей и бюджета, выходящие за рамки того, что предлагает управляемый сервис.
- У вас есть достаточный потенциал DevOps. Ваша команда может исправлять ошибки, масштабировать и обслуживать шлюз и его хранилища состояний, такие как PostgreSQL, Redis или etcd.
В управляемых решениях, таких как Cloudflare AI Gateway, Azure API Management или Amazon Bedrock AgentCore Gateway, провайдер управляет шлюзом как сервисом.
Полностью управляемые ИИ-шлюзы подходят лучше, если:
- Вы хотите запустить их быстро при минимальном обслуживании. Провайдер берет на себя масштабирование, установку патчей и обеспечение времени безотказной работы.
- Ваш стек находится в одном облаке. Вы получаете встроенные средства управления доступом и идентификацией (IAM), логирования и безопасности от AWS или Azure "из коробки".
- Вы хотите, чтобы ваши инженеры сосредоточились на продукте. Их время должно уходить на разработку функций ИИ, а не на обслуживание инфраструктуры прокси-серверов.
Критерий сравнения
Шлюз ИИ с самостоятельным хостингом
Управляемый шлюз ИИ (SaaS / Cloud)
Контроль данных и конфиденциальность
Полное владение; трафик никогда не покидает периметр вашей сети.
Данные передаются через инфраструктуру под управлением провайдера.
Операционная нагрузка
Высокая — DevOps занимается масштабированием, патчами безопасности и базами данных состояний (PostgreSQL/Redis).
Низкая — провайдер управляет инфраструктурой, временем безотказной работы и масштабированием.
Скорость развертывания
Требует подготовки инфраструктуры, тестирования и настройки.
Быстро — готовая интеграция через простой эндпоинт или облачную консоль.
Интеграции и доступ
Идеально подходит для ориентированных на разработчиков команд, которым требуется кастомный опенсорсный код.
Идеально подходит для внедрения в масштабах всей организации и стандартных облачных стеков IAM
Часто задаваемые вопросы
Что такое шлюз генеративного ИИ?
Шлюз генеративного ИИ — это то же самое, что и ИИ-шлюз; это название просто подчеркивает трафик к моделям генеративного ИИ. Некоторые вендоры, например AWS, используют термин "шлюз генеративного ИИ" для обозначения слоя управления, который регулирует то, как приложения потребляют большие языковые модели.
Эти два термина можно рассматривать как взаимозаменяемые.
Что такое маршрутизация ИИ-моделей?
Маршрутизация ИИ-моделей — это способ, с помощью которого ИИ-шлюз направляет каждый запрос к наиболее подходящей модели на основе стоимости, задержки или возможностей. Она позволяет одному приложению обращаться к множеству провайдеров через единый эндпоинт без какой-либо логики маршрутизации, встроенной в само приложение.
В чем разница между ИИ-шлюзом и шлюзом MCP?
Шлюз ИИ управляет трафиком между вашими приложениями и моделями ИИ: промптами, токенами, маршрутизацией и стоимостью. Шлюз MCP управляет тем, к каким инструментам и источникам данных агент или клиент могут получить доступ через Model Context Protocol.
Многие шлюзы ИИ включают в себя средства управления MCP, благодаря чему оба компонента объединены в одном продукте.
Какой лучший шлюз ИИ с открытым исходным кодом?
Единого лучшего шлюза ИИ с открытым исходным кодом не существует. Чтобы выбрать правильный, сравните их по поддерживаемым провайдерам, плагинам и необходимым средствам управления.
LiteLLM — это широко используемый прокси-сервер с широкой поддержкой провайдеров, Kong AI Gateway подходит командам, которые уже используют Kong, а Apache APISIX подходит тем, кто хочет получить один шлюз с открытым исходным кодом как для обычного API, так и для ИИ-трафика.