Некоторые из организаций, которые получают наибольшую выгоду от использования ИИ, работают в строго регулируемых отраслях, таких как финансы, государственное управление и оборона. Анализ больших объемов конфиденциальных документов и подготовка подробных отчетов — лишь малая часть задач, в которых может помочь ИИ.
Однако организациям в этих отраслях необходимо контролировать, где именно запускается ИИ, к какой информации он имеет доступ и что ему разрешено делать. Зачастую это требует работы на собственных серверах организаций, а не в облаке.
В августе мы представили Portable Computer, который запускает модель и агентов Perplexity Computer на аппаратном обеспечении пользователя. Это дает отдельным лицам возможность анализировать личные файлы и выполнять многоэтапные задачи локально, с доступом к облаку при наличии соответствующих полномочий.
Сегодня мы объявляем о партнерстве с британской компанией Valarian, специализирующейся на суверенной инфраструктуре, чтобы внедрить Computer непосредственно на серверах и в системах организаций. Это включает в себя изолированные сети (air-gapped), которые полностью отделены от активного интернета и других внешних сетей. Организации могут задействовать Computer для выполнения конфиденциальных задач, сохраняя при этом полный контроль над инфраструктурой, доступом к данным и правами доступа, регулирующими эту работу.
Computer планирует задачи, координирует модели и инструменты, а также проводит исследования и выполняет многоэтапные рабочие процессы. Платформа ACRA от Valarian запускает его на инфраструктуре, контролируемой организацией, и обеспечивает соблюдение необходимых политик доступа и сетевых политик.
Computer в новых средах
Мы продолжаем расширять возможности работы с Computer на собственном оборудовании пользователей. Помимо Portable Computer, гибридные вычисления на Mac распределяют задачи между облачными моделями для планирования, исследований и рассуждений и локальной моделью для работы с личными файлами и конфиденциальными действиями. Конфиденциальный шлюз на устройстве контролирует, какая именно информация может покидать Mac.
Партнерство с Valarian распространяет локальное развертывание на уровень корпоративной инфраструктуры. По оценкам Uptime Institute’s 2025 survey, около 45% ИТ-нагрузок по-прежнему выполняются в корпоративных центрах обработки данных.
Организации могут развертывать Computer в контролируемых клиентом облачных средах и на физических серверах организаций. Это позволяет внедрять исследования, анализ и подготовку документов в среды, которые уже соответствуют требованиям безопасности организации.
Модели и инструменты под контролем организации
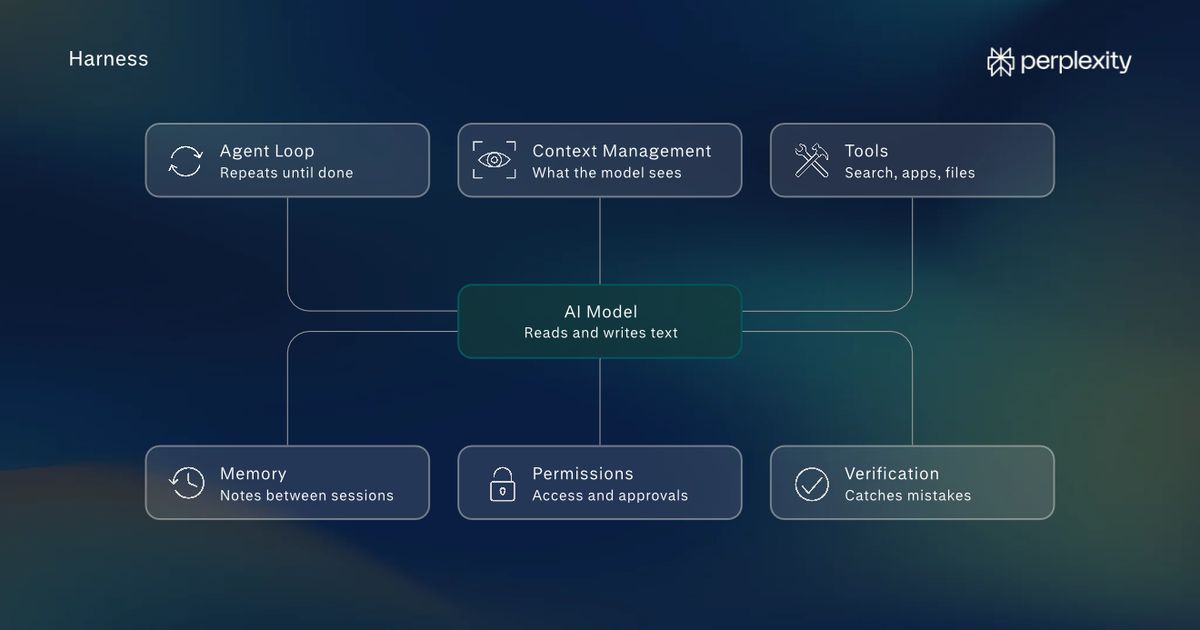
Computer объединяет модели, память, инструменты и изолированное выполнение для решения задач с использованием проверенной информации. Организации могут запускать модели с открытыми весами, такие как Nemotron, GLM, Kimi, DeepSeek-R1 и Qwen, на собственной инфраструктуре, подключая их к внутренним документам и системам, необходимым для каждой задачи.
Разные рабочие нагрузки могут иметь разные разрешения. Агент для исследования рынка может использовать общедоступные источники и проверенные внешние передовые модели. В то же время юридический агент может работать с локальной моделью и назначенными ей материалами дела, причем внешние подключения при этом блокируются.
Valarian организует эти рабочие нагрузки в виде «анклавов» — контролируемых сред с четко определенным доступом к данным, инструментам, пользователям и учетным данным. Организации устанавливают правила доступа к данным и инструментам для каждой рабочей нагрузки, а инфраструктура обеспечивает соблюдение этих ограничений.
Изолированные развертывания (air-gapped) обладают еще более высоким уровнем контроля. Они используют модели, инструменты и информацию, доступные внутри изолированной сети. Они функционируют без активных подключений к внешним API моделей или общедоступному интернету.
Конфиденциальная работа в различных отраслях
Эти варианты развертывания поддерживают задачи, требующие как детального анализа, так и строго ограниченного доступа. Примеры включают:
- Государственный сектор: подготовка аналитических записок по политике на основе внутренних исследовательских и бюджетных документов внутри изолированной сети с доступом, ограниченным утвержденными записями ведомства.
- Финансы: локальный анализ конфиденциальных документов по сделкам, в то время как отдельная рабочая нагрузка исследует публичные рынки через утвержденные внешние подключения.
- Юриспруденция: составление хронологии дел и черновиков меморандумов для проверки адвокатами с доступом, ограниченным файлами конкретного дела и утвержденными прецедентами.
- Здравоохранение: обобщение истории болезни пациента и результатов недавних анализов для проверки врачом с доступом, ограниченным авторизованными записями в защищенной среде медицинского учреждения.
Многоуровневый контроль безопасности
Развертывание Computer с Valarian объединяет средства контроля инфраструктуры Valarian с изолированными средами выполнения Computer. Платформа Valarian управляет доступом к данным, инструментам, учетным данным и сетевым подключениям, разделяя рабочие нагрузки с разным уровнем прав.
Computer использует песочницы для изоляции выполнения кода и обработки файлов с контролируемым доступом к ресурсам, необходимым для выполнения задачи. Эти средства защиты помогают ограничить последствия неожиданного поведения агентов.
Команды безопасности получают прозрачность решений о доступе и активности рабочих нагрузок благодаря журналам аудита. Valarian применяет единые элементы управления для всех рабочих нагрузок, поэтому организации могут расширять использование Computer без необходимости повторного создания одних и тех же средств защиты для каждого приложения.
Развертывание доступно уже сегодня
Computer с Valarian создан для регулируемых организаций и других структур, которым требуются продвинутые возможности ИИ при условии сохранения конфиденциальных данных внутри собственных систем.
Развертывание доступно начиная с сегодняшнего дня. Напишите нам по адресу sovereignai@perplexity.ai, чтобы обсудить развертывание.