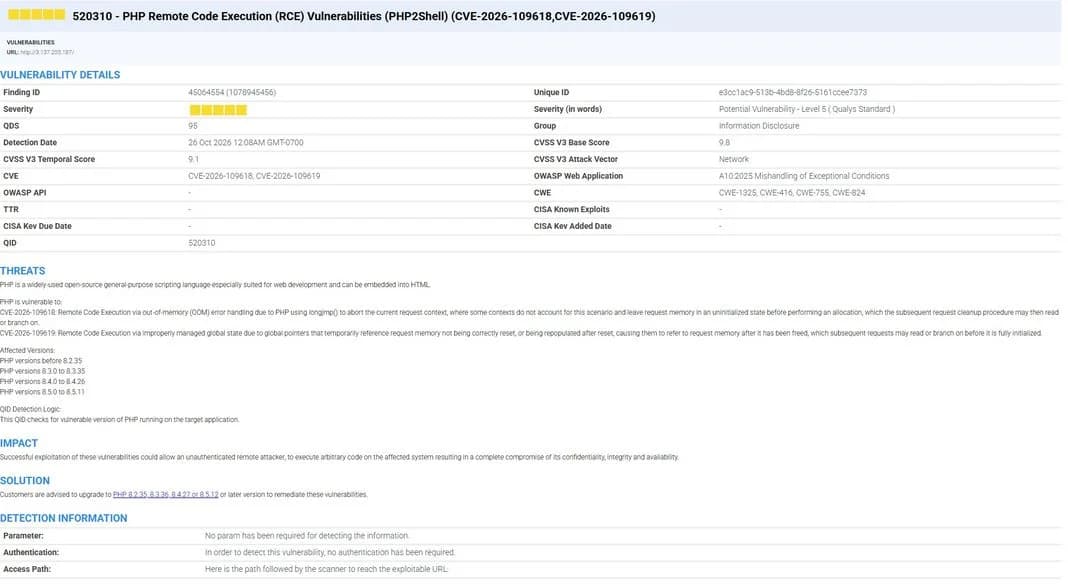
Подразделение Check Point Services расширяет свои возможности тестирования на проникновение, предлагая более глубокие проверки, основанные на действиях злоумышленников. Теперь клиенты могут выбрать любой формат: от целевого тестирования на проникновение до выполнения задач, ориентированных на достижение конкретной цели. Каждая проверка демонстрирует три аспекта: как злоумышленник может проникнуть в среду, как далеко он сможет продвинуться и обнаружит ли атаку команда безопасности. А поскольку ИТ-среды постоянно меняются, тестирование проводится проактивно и непрерывно, а не как разовый проект.
Основные выводы
- Каждая проверка отвечает на три вопроса: как злоумышленник проникает внутрь, как далеко он продвигается и обнаруживает ли ваша команда атаку.
- Вы сами выбираете глубину: целевое тестирование на проникновение для проверки конкретных систем или имитация действий злоумышленника для достижения реальной цели.
- Эксперты руководят процессом, а агентные инструменты ускоряют его. Инструменты берут на себя рутинное обнаружение и тестирование, а люди решают, где нужно копнуть глубже и как связать найденные уязвимости в цепочку.
- Тестирование проводится непрерывно, поэтому каждый цикл отражает текущее состояние инфраструктуры и позволяет отслеживать изменения в эффективности защиты с течением времени.
- Тестирование, проводимое в рамках CPR Act, объединяет обнаружение и реагирование, предоставляя измеримые доказательства, а не просто защиту.
Почему тестирование на проникновение должно идти в ногу со злоумышленниками, использующими ИИ
Злоумышленники действуют быстро, а ИИ делает их еще быстрее. Отчет Check Point Research 2026 года AI Security Report показывает, что ИИ проводит реальные вторжения с минимальным участием человека, делая атаки более автономными и труднопредсказуемыми. Злоумышленникам редко нужна одна критическая уязвимость; они объединяют мелкие недостатки в полноценный путь атаки. Сканирование и проверка по чек-листам подтверждают работу отдельных средств контроля, но не показывают, как решительно настроенный злоумышленник будет перемещаться по среде.
Расширенное тестирование на проникновение устраняет этот пробел. Cilynx, команда специализированных экспертов по безопасности с глубоким практическим опытом в тестировании на проникновение, эмуляции действий злоумышленника и поиске угроз, присоединится к команде CPR Act в составе сервисного подразделения. CPR Act — это единая операционная модель, объединяющая аналитику на основе исследований, готовность, обнаружение и реагирование. Она продолжает миссию организации по повышению уровня безопасности клиентов на практике с помощью портфеля из более чем 40 услуг, предоставляемых по всему миру.
«Среды постоянно меняются, поэтому тестирование должно идти в ногу с ними, — сказал Эйтан Лугасси, вице-президент Check Point Services. — Расширенная команда позволяет нам действовать глубже и предоставлять клиентам актуальное представление об их безопасности в реальных условиях, а не просто моментальный снимок на определенный момент времени».
От целевых тестов до действий, ориентированных на злоумышленника
Целевое тестирование на проникновение находит и проверяет эксплуатируемые уязвимости в рамках определенной области, такой как приложение, сегмент сети или облачная среда. Оно отвечает на четкий вопрос: что можно эксплуатировать и насколько это серьезно?
Действия, ориентированные на злоумышленника, идут дальше. Команда работает над достижением реальной цели, используя те же тактики, методы и процедуры, что и киберпреступники. Незначительные уязвимости, которые по отдельности кажутся неважными, объединяются в полный путь атаки. Это показывает, как далеко злоумышленник может продвинуться в среде и как быстро команды безопасности обнаружат атаку и отреагируют на нее. Клиенты могут начать с целевого теста и перейти к более сложным сценариям по мере развития своей программы безопасности.
Работа вокруг CISO, усиленная агентными инструментами
Каждая проверка начинается с CISO. Команда работает вместе с CISO с самого первого разговора: определяя цели, согласовывая то, что наиболее важно для бизнеса, и помогая решить, что нужно исправить в первую очередь. Поскольку тестирование непрерывно, одна и та же команда глубоко изучает среду и остается с CISO по мере ее изменений.
Эксперты также используют агентные инструменты, чтобы соответствовать темпам злоумышленников, использующих ИИ. Инструменты берут на себя рутинную работу по обнаружению и тестированию, поэтому одна проверка охватывает больше областей и проходит быстрее. Человеческое суждение направляет каждую проверку: эксперты решают, где нужно копнуть глубже, как связать находки и что является наиболее важным.
Непрерывное тестирование, а не разовый проект
Среды никогда не стоят на месте. Новые приложения, облачные сервисы, интеграции и бизнес-процессы постоянно меняют поверхность атаки. Разовый тест устаревает почти сразу после завершения. Вот почему мы проводим тестирование на проникновение как проактивную, непрерывную программу, которая находит новые слабые места раньше злоумышленников. Тестирование продолжается по мере изменения среды, поэтому каждый цикл отражает то, что работает сегодня, выявляет закономерности с течением времени и отслеживает изменения в эффективности безопасности.
От защиты к доказательствам
CPR Act объединяет оценки безопасности, обзоры архитектуры, консалтинг по управлению, управляемое обнаружение и реагирование (MDR) и реагирование на инциденты в единую операционную модель. Это повышает прозрачность, ускоряет принятие решений и обеспечивает последовательную защиту.
Расширенное тестирование на проникновение, проводимое через CPR Act, превращает эту защиту в доказательства. Оно проверяет превентивные меры контроля, обнаружение и реагирование в реальных условиях. Результатом являются измеримые данные, которые помогают организациям находить пробелы и уверенно приоритизировать улучшения.
Свяжитесь с командой тестирования на проникновение
Узнайте, как решительно настроенный злоумышленник подошел бы к вашей среде. Свяжитесь с нами here.
О подразделении Check Point Services
Подразделение Check Point Services предлагает широкий портфель услуг по кибербезопасности, которые помогают организациям управлять рисками, повышать устойчивость и опережать развивающиеся угрозы. Ему доверяют более 5000 корпоративных клиентов. Портфель охватывает проактивные оценки, профессиональные услуги, управляемые услуги безопасности, реагирование на инциденты, обучение по безопасности и многое другое. Опираясь на аналитику угроз Check Point и глобальную команду экспертов по кибербезопасности, подразделение помогает организациям защищать свои ИТ- и ИИ-среды, предоставляя необходимую экспертизу именно тогда, когда она нужна.