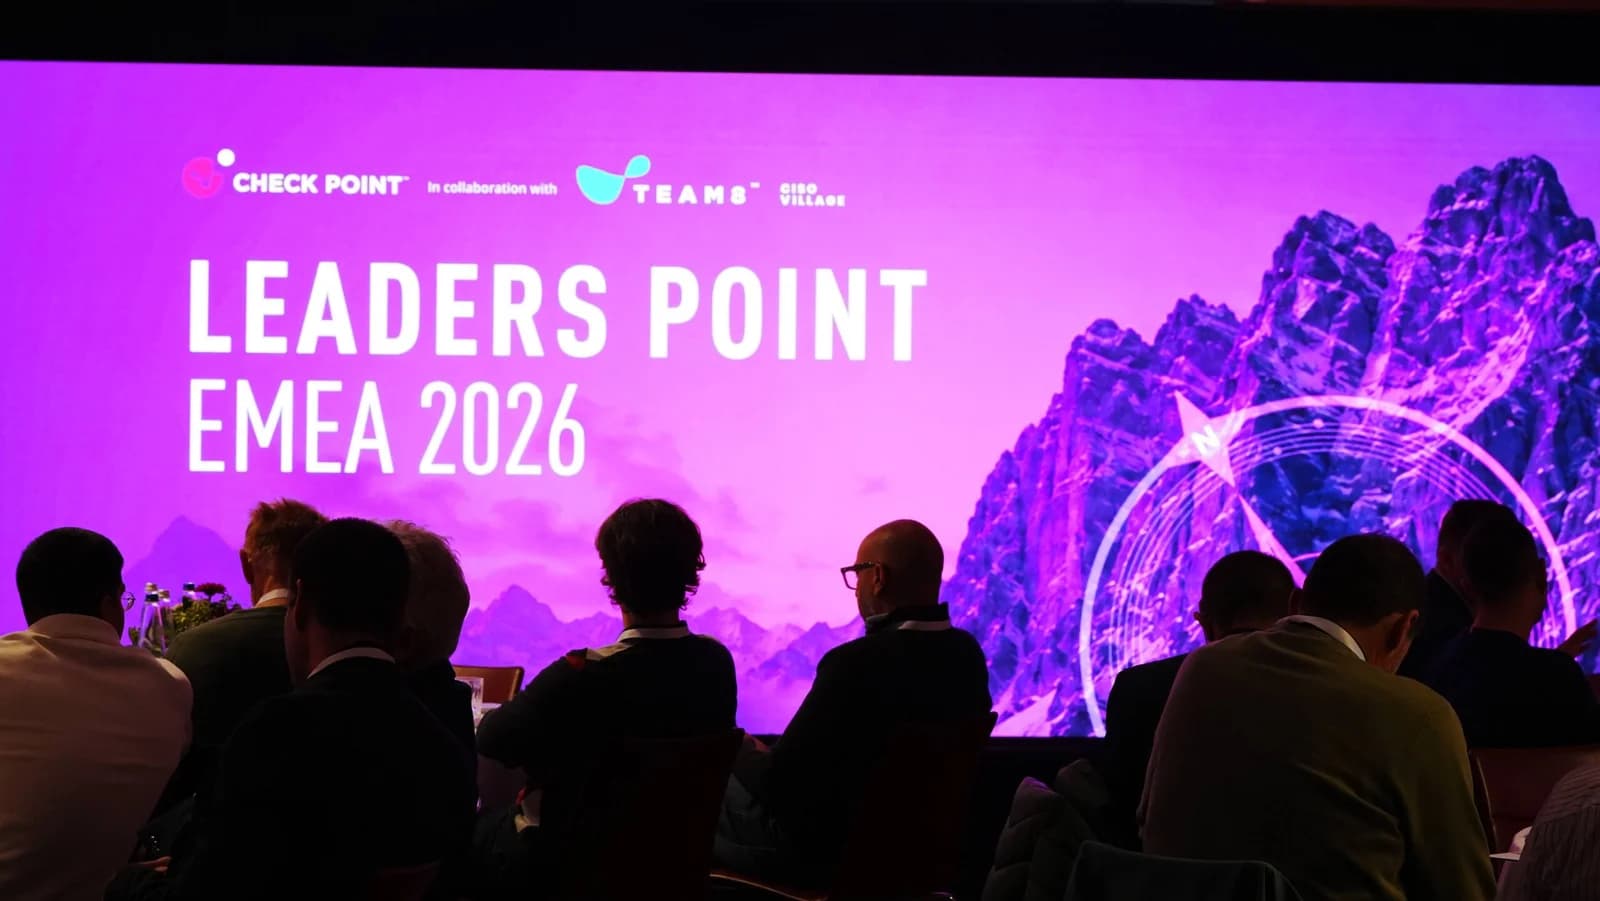
На прошлой неделе я провел три дня в Баварии с более чем 70 CISO из стран Европы, Ближнего Востока и Африки на Leaders Point EMEA. Под руководством нашего CEO Надава Зафрира (Nadav Zafrir) и совместно с CISO Village от Team8 мы провели вторую встречу Leaders Point и первую — в Европе. Мероприятие проходило исключительно по приглашениям, чтобы участники могли говорить открыто.
Момент для встречи был весьма показательным. За последний месяц атаки на холодильные системы супермаркетов привели к порче продуктов и пустым полкам в магазинах Франции и ряда других европейских стран. До сих пор неизвестно, кто за этим стоит. Для всех, кто по-прежнему считает киберриски исключительно проблемой ИТ, это стало наглядным напоминанием о том, насколько реальными и физическими стали их последствия.
Как сказал аудитории Надав, наша отрасль переживает самый масштабный сдвиг за последние 30 лет. Перед CISO сейчас стоят сразу три задачи: защитить свои организации от угроз на базе ИИ, обеспечить безопасность систем ИИ, используемых собственными командами, и внедрить ИИ в собственную систему защиты. И все это приходится делать в условиях, когда правила игры еще только формируются.
Мы проводим Leaders Point, чтобы слушать, ведь стратегия Check Point строится на понимании этих вызовов с точки зрения наших клиентов. Мы обсудили широкий круг тем — от панели CISO «Какому ИИ Европа может доверять?» до вопросов национального киберлидерства в эпоху ИИ и взгляда изнутри на передовые лаборатории искусственного интеллекта. Четыре темы звучали постоянно.
Предотвращение угроз стало еще более актуальным
ИИ значительно сократил время между обнаружением уязвимости и ее эксплуатацией. Злоумышленники могут использовать ИИ для поиска слабых мест и превращения их в работающие эксплойты гораздо быстрее, чем раньше. Одно лишь ускорение установки патчей больше не способно решить проблему.
CISO, с которыми я общался, переосмысливают само понятие предотвращения угроз. Они стремятся повысить надежность своей инфраструктуры и исключить целые классы рисков до начала атаки, чтобы каждая новая уязвимость представляла меньшую угрозу. Подход Check Point всегда базировался на предотвращении, и было очень ценно услышать такие же выводы от людей, ежедневно отвечающих за безопасность.
Атаки на супермаркеты наглядно показывают причину. Согласно отчетам, речь идет о контроллерах холодильного оборудования, доступных из открытого интернета, многие из которых работали на ПО, более не поддерживаемом производителем. Никаких патчей для таких систем не предвиделось. Единственной реальной защитой было закрыть эти двери до того, как кто-то попытается в них войти.
ИИ-агентам необходим контроль, построенный вокруг их назначения
Сегодня ИИ-агенты действуют с легитимными учетными данными в электронной почте, на конечных точках, в сетях и в облаке. Из-за этого их трудно контролировать традиционными инструментами. Для большинства систем агент, совершающий вредоносные действия, ничем не отличается от агента, выполняющего свою работу.
Участники встречи постоянно возвращались к вопросу о назначении систем. Чтобы защитить агента, необходимо понимать, что именно он должен делать, и в режиме реального времени сверять каждое его действие с этой целью. Агенту, созданному для суммаризации договоров, незачем менять правила межсетевого экрана, и команды безопасности должны видеть и пресекать такие действия в тот же момент, когда они происходят.
В последнее время много говорят об экстренных выключателях (kill switch) для ИИ-агентов. Такой механизм действительно необходим: если агент перехвачен, вы просто отключаете его. Но большинство рискованных агентов вовсе не вредоносны. Они просто чересчур целеустремленны и срезают опасные углы, чтобы завершить задачу. Выключив такого агента, вы теряете и результаты его работы. Экстренный выключатель — это крайняя мера. Первоочередным шагом должно быть управление поведением: заметить, что агент отклоняется в опасную сторону, предотвратить рискованное действие и позволить работе продолжиться. Если вся ваша стратегия сводится к остановке агентов, значит, стратегии по агентам у вас нет. У вас есть просто рубильник.
У каждого сценария использования ИИ должен быть ответственный человек
По мере того как ИИ принимает все больше решений и выполняет все больше действий, возникает опасность ситуации, в которой за результаты никто не несет ответственности. CISO единодушно сошлись во мнении, что этого допускать нельзя.
У каждого сценария использования ИИ должен быть конкретный владелец, утверждающий связанные с ним риски — точно так же, как и в отношении любого другого бизнес-риска. Четкое распределение ответственности позволяет организациям быстро развивать технологии ИИ и при этом точно знать, с кого спросить, если что-то пойдет не так.
Европейские организации хотят сохранять контроль над выбором ИИ-решений
Многие дискуссии, включая нашу панель о том, какому ИИ Европа может доверять, возвращались к теме контроля. Европейские компании хотят иметь свободу смены моделей и поставщиков ИИ по мере изменения рынка, а также развивать собственные независимые компетенции в наиболее критических областях.
Для CISO это практический вопрос устойчивости бизнеса. Зависимость от одной модели или поставщика — это такой же риск концентрации, как и любой другой. Наша задача — обеспечивать безопасность ИИ вне зависимости от того, какие модели и каких поставщиков выбирают наши клиенты.
Ключевые решения будут приняты в этом году
К этому же времени в следующем году многие решения, определяющие принципы защиты ИИ в организациях, уже будут приняты. И лидеры, собравшиеся в том зале в Баварии, примут значительную их часть.
Я благодарен каждому CISO, уделившему нам три дня своего времени и поделившемуся своим честным мнением, а также CISO Village от Team8 за совместную организацию Leaders Point. Услышанное нами напрямую повлияет на будущие разработки Check Point, и мы продолжим прислушиваться к мнению сообщества.