Подразделение Check Point Research зафиксировало активную эксплуатацию в реальных условиях уязвимости PHP2Shell в PHP, которая также затрагивает шлюзы Check Point Security Gateways. В ходе зафиксированных инцидентов злоумышленники использовали PHP2Shell для получения первоначального доступа, после чего применили уязвимость локального повышения привилегий для получения прав root и закрепления в системе.
Исправления безопасности для Check Point Security Gateway и Management были выпущены за неделю до атаки, 23 октября. В результате зафиксированных инцидентов пострадали всего несколько десятков неисправленных систем в одном регионе. Затронутые клиенты были оповещены в режиме реального времени. Специалисты Check Point Research из команд реагирования на инциденты приняли участие в устранении последствий на зараженных системах.
Мы рекомендуем клиентам установить ноябрьский Jumbo Hotfix на все серверы управления (Management Servers) и шлюзы безопасности (Security Gateways) как можно скорее, исходя из операционной необходимости.
Обзор
В рамках инициативы BLAST и нашей программы Frontier AI Readiness Program компания Check Point продолжает ежемесячно выпускать обновления безопасности, которые включают в себя исправления уязвимости и меры по усилению защиты.
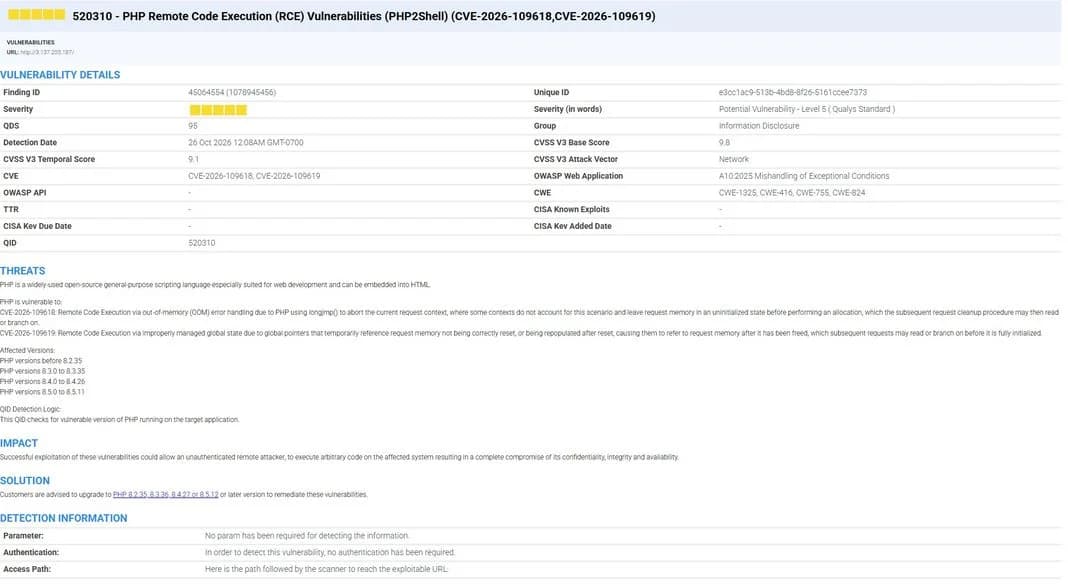
Недавние инциденты безопасности, такие как PHP2Shell (CVE-2026-109618, CVE-2026-109619) и HTTP2Shell, также известная как Node2Shell (CVE-2026-111497) — уязвимость декомпрессии Brotli, затрагивающая Node.js и другое программное обеспечение, — побудили нас выпустить исправления, которые теперь входят в состав ноябрьского Jumbo Hotfix.
Check Point сообщает об активной эксплуатации уязвимости PHP2Shell в сочетании с уязвимостью локальной эскалации привилегий (CVE-2026-123039). Ниже приведены индикаторы компрометации, которые помогут клиентам провести расследование.
Сводка уязвимостей
Зафиксированные атаки
Check Point Research исследовала эксплуатацию цепочки уязвимостей PHP2Shell и уязвимости эскалации привилегий Dynamic CLI на шлюзах, имеющих доступ к интернету. Активность по эксплуатации фиксировалась начиная с 30 октября и наблюдалась вплоть до 4 ноября.
Первоначальный доступ был получен путем эксплуатации уязвимости PHP2Shell в портале Mobile Access Portal. Хотя исправление для PHP2Shell было доступно с 23 октября, мы также включили его в этот ноябрьский Jumbo Hotfix. Затем для повышения прав потребовалась уязвимость эскалации привилегий.
Это действие обеспечило первоначальный доступ к сети клиента и во многих случаях привело к закреплению в ней. В ограниченном числе случаев атака также носила деструктивный характер и была мотивирована идеологически.
Специалисты Check Point Research из команд реагирования на инциденты связались с пострадавшими клиентами в день начала расследования и провели работы по устранению уязвимостей в затронутых системах.
Индикаторы компрометации
Полный технический анализ, детали поиска и индикаторы компрометации (IOC) можно найти в блоге Check Point Research .
Ниже приведены индикаторы, обнаруженные в ходе данного расследования. Отсутствие совпадений не исключает факта компрометации, а их наличие требует немедленного расследования.
Исходные адреса сканирования и разведки
- 130.94.19[.]204
- 130.94.19[.]168
Дополнительные индикаторы
- Файлы PHP-сессий, содержащие строку upload_progress_pwn.
- Процесс или исполняемый файл, маскирующийся под легитимный компонент Check Point с использованием шаблона именования CPconfigdaemon.
- Инструменты сканирования или утилиты для уничтожения данных (wiper), размещенные в каталогах /tmp или /temp, например файлы, содержащие в названии scanner или wiper.
- Файл записки вымогательского характера с упоминанием «Dream Annexation» без требования выкупа.
- Необъяснимые пропуски в логах межсетевого экрана, особенно после сбоя процесса ведения логов (logging daemon).
Рекомендуемые действия
- Установите ноябрьский Jumbo Hotfix на все серверы управления и шлюзы безопасности.
- Приоритетно обновите развертывания Mobile Access, имеющие доступ в интернет.
Решение
Установите ноябрьский Jumbo Hotfix на все серверы управления и шлюзы безопасности. [Ссылка на статью SK — будет добавлена перед публикацией.]
Нужна поддержка?
Обратитесь в службу поддержки Check Point для получения помощи в оценке рисков, снижении угроз или установке исправления.