В эпоху перехода к миру агентного ИИ ставки в обеспечении безопасности корпоративных данных высоки как никогда. Современные ИИ-агенты не просто сидят сложа руки в ожидании инструкций — они взаимодействуют с действующими системами, обрабатывают годы исторических данных и сканируют забытые архивы для создания аналитики. Хотя это открывает огромный потенциал, такое автономное поведение кардинально расширяет ваш периметр угроз далеко за рамки традиционных границ.
Компании, работающие в регулируемых отраслях, таких как здравоохранение, финансовые услуги или государственный сектор, сталкиваются с повышенным вниманием со стороны регулирующих органов и все более строгими требованиями концепции нулевого доверия (zero trust) во всем стеке технологий. Главная задача заключается в том, как защитить этот обширный агентный ландшафт без ущерба для скорости, гибкости и функциональности, которые обещают эти инструменты ИИ.
Аргументы в пользу шифрования данных
Обеспечение защиты конфиденциальных данных — важнейший шаг в любой стратегии работы с данными, и то, как именно вы это делаете, имеет значение. Именно здесь на помощь приходит шифрование данных. Шифрование данных преобразует информацию в нечитаемый формат, защищая ее от несанкционированного доступа и обеспечивая безопасность конфиденциальных данных на устройствах и серверах.
Отсутствие шифрования для всех данных — это не просто технический пробел, а серьезный бизнес-риск. Это напрямую подвергает организацию суровым штрафам за несоблюдение нормативных требований, увеличивает риски утечки данных, ставит под угрозу репутацию бренда и может привести к потере интеллектуальной собственности или финансовым убыткам.
90% организаций сообщили об утечке за последний год, а средняя стоимость несоблюдения нормативных требований достигла $14.8 million. Современные угрозы явно опережают традиционные средства защиты по периметру.
С другой стороны, преимущества шифрования данных весьма значительны. Оно превращает вашу общую стратегию безопасности из реактивной в проактивную, обеспечивает соответствие нормативным требованиям, гарантирует высокую целостность данных и — что наиболее важно — формирует прочное доверие клиентов. В современных условиях это доверие является важнейшим конкурентным преимуществом.
Хотя аргументы в пользу шифрования очевидны для большинства ИТ-руководителей и специалистов по безопасности, многие организации в настоящее время сталкиваются с «пробелом в защите данных», который проявляется в четырех критических областях:
Расширенная поверхность атаки
Активные данные часто надежно защищены современными межсетевыми экранами, активным мониторингом и строгим контролем доступа. Однако резервные копии и архивы часто перемещаются в дополнительную инфраструктуру, где отсутствуют тот же уровень прозрачности и контроля. Это создает слепую зону для команд безопасности, особенно когда ИИ-агенты начинают запрашивать эти исторические хранилища, упуская их из виду ранее, для получения аналитики.
Защита от программ-вымогателей
Современные злоумышленники, использующие программы-вымогатели, больше не пытаются заблокировать вам доступ к активным системам — они нацелены и на ваши резервные копии. Если ваши резервные копии и архивные данные не зашифрованы, злоумышленники могут пригрозить опубликовать ваши конфиденциальные данные в сети, если вы не заплатите выкуп. Однако, если вы зашифруете все данные, включая резервные копии и архивы, украденная информация останется нечитаемой и бесполезной для шантажа.
Соответствие нормативным требованиям
Такие нормативные акты, как GDPR, HIPAA и PCI-DSS, требуют постоянной активной защиты персональных данных (PII). Регулирующие органы не делают различий между активными и архивными данными клиентов. Нарушение защиты не зашифрованных архивных данных или резервных копий влечет за собой те же обязательные требования к отчетности, репутационный ущерб и штрафы, что и нарушение защиты действующих производственных данных.
Долгосрочное хранение
По мере старения данных они часто естественным образом выпадают из поля зрения безопасности. Вам необходимо убедиться, что данные остаются защищенными независимо от того, как долго они хранятся или на каком этапе жизненного цикла они находятся. Простое перемещение старых записей в холодное хранилище больше не является жизнеспособной стратегией безопасности, когда эти архивы по-прежнему содержат годы конфиденциальной информации о клиентах.
Устранение пробелов: Shield Encryption для архивов и резервных копий
Регулируемые организации в сфере финансовых услуг, здравоохранения и государственного сектора сталкиваются с постоянными пробелами в обеспечении соответствия требованиям, когда архивные записи и резервные копии данных выходят за рамки покрытия Shield: Platform Encryption.
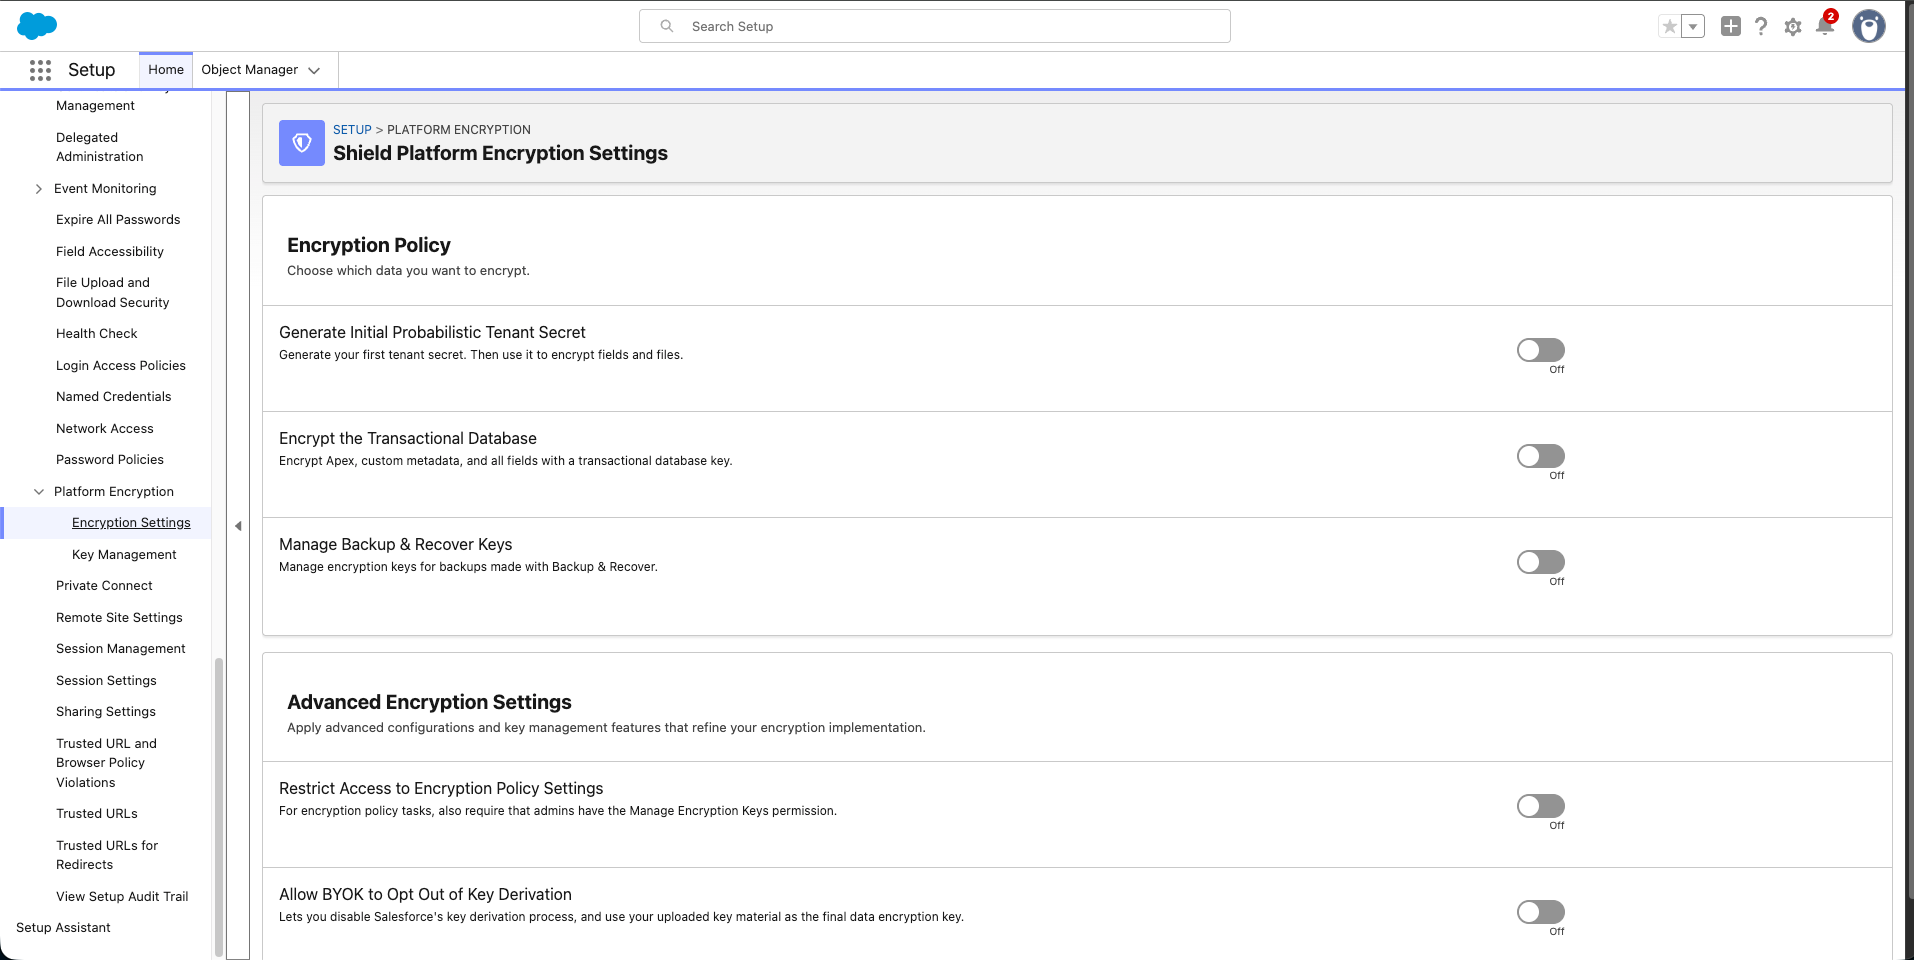
Именно поэтому функция Platform Encryption теперь распространяет встроенные ключи BYOK (Bring Your Own Key) и ключи шифрования, управляемые клиентом, на решение Salesforce Archive, а ключи BYOK — на Backup & Recover. Это означает непрерывное и надежное шифрование как архивных, так и резервных записей.
Благодаря этим новым возможностям ваши аудиторы безопасности получают проверенное сквозное доказательство шифрования на каждом отдельном этапе жизненного цикла данных. А поскольку архивные данные и резервные копии полностью защищены клиентскими ключами Shield, ИИ-агенты, обращающиеся к историческим записям, остаются полностью в рамках безопасности корпоративного уровня.
Чтобы узнать больше, ознакомьтесь со следующими ресурсами:
- Техническое описание Backup & Recover
- Техническое описание Archive
- Техническое описание Platform Encryption