Технология обнаружения дипфейков приобретает все большее значение по мере того, как созданные с помощью ИИ изображения, видео и аудио становятся более реалистичными и общедоступными. Организации, правительства и поставщики технологий работают над выявлением измененного контента, который может подорвать доверие, безопасность, верификацию личности и общественную коммуникацию. Поскольку синтетический медиаконтент все шире распространяется на социальных платформах, в цифровых сервисах и корпоративных рабочих процессах, способность отличать подлинный контент от созданного ИИ становится критически важной.
Несмотря на растущую осведомленность, обнаружение дипфейков остается сложной и часто неправильно понимаемой сферой. Для выявления возможных манипуляций используется множество методов, включая машинное обучение, цифровую криминалистику, сигналы происхождения и поведенческие индикаторы. В этом руководстве рассматривается принцип работы технологии обнаружения дипфейков, создаваемые ими риски, методы их идентификации, а также практические аспекты, которые организации должны учитывать при выработке стратегии борьбы с дипфейками.
Кратко (TL;DR)
- Технология обнаружения дипфейков анализирует медиафайлы на предмет признаков синтетического создания или манипуляций.
- Она используется в предотвращении мошенничества, верификации личности, модерации контента, операциях по безопасности и рабочих процессах проверки подлинности медиа.
- Современные системы могут исследовать визуальные артефакты, аудиопаттерны, метаданные, сигналы происхождения и поведенческие несоответствия.
- Обнаружение не является безотказным. Эффективность может снижаться, если медиафайлы сжаты, содержат шумы, многоязычны или созданы с помощью новых моделей.
- Прежде чем выбрать решение, протестируйте его на собственных медиафайлах, рабочих процессах и сценариях угроз, а не полагайтесь исключительно на заявления вендора.
Что такое дипфейки?
Дипфейки — это созданные с помощью ИИ аудио-, видео- или графические файлы, предназначенные для имитации реальных людей. Они могут заставить человека выглядеть так, будто он говорит, делает или выражает то, чего на самом деле никогда не было. Сложность распознавания дипфейков заключается в их реалистичности. Во многих случаях контент очень напоминает подлинные медиафайлы, что затрудняет ручное обнаружение.
Такие системы обычно обучаются на больших объемах реальных данных, таких как видео, фотографии или голосовые записи. Изучая паттерны речи, мимики, движений и внешности, модели ИИ могут генерировать крайне убедительный синтетический контент. Дипфейки впервые привлекли к себе внимание благодаря подмене лиц знаменитостей и отредактированным видео, но их использование вышло далеко за рамки развлечений.
Сегодня дипфейки все чаще ассоциируются с такими рисками, как выдача себя за другое лицо, дезинформация, финансовое мошенничество с использованием личных данных и социальная инженерия. По мере того как инструменты клонирования голоса и создания синтетического контента становятся более доступными, организации уделяют все больше внимания методам обнаружения и верификации цифрового контента перед совершением каких-либо действий.
Почему дипфейки вызывают все большую тревогу?
Дипфейки — это не теоретический риск. Они уже используются в активных мошеннических кампаниях, а стоимость их создания продолжает снижаться по мере того, как инструменты становятся доступнее.
Основные категории угроз включают в себя:
- Мошенничество с выдачей себя за руководство: злоумышленники используют клонированные голоса, чтобы выдавать себя за финансовых или генеральных директоров во время телефонных звонков или аудиосообщений, отдавая финансовым командам указания о проведении переводов.
- Обход KYC и верификации личности: синтетические лица и голоса используются для подделки биометрической верификации при цифровом онбординге.
- Дезинформация и репутационные атаки: сфабрикованные аудио- или видеоматериалы с участием общественных деятелей, политиков или руководителей могут быть использованы для распространения ложной информации или подрыва доверия.
- Социальная инженерия в кол-центрах: синтетические голоса выдают себя за клиентов, чтобы манипулировать операторами для изменения учетных записей или проведения неавторизованных выплат.
- Несанкционированное использование голоса и внешности: голос или лицо человека копируются без его согласия в коммерческих, политических или мошеннических целях.
В недавних отчетах подчеркиваются крупные финансовые убытки, связанные с мошенничеством с использованием дипфейков, в то время как исследователи продолжают предупреждать, что стоимость и доступность генерации синтетических медиа снижаются.
Почему обнаружение дипфейков важно в 2026 году
Обнаружение дипфейков становится уровнем доверия для цифровых коммуникаций. Во многих рабочих процессах организациям требуется способ оценить, мог ли медиафайл быть синтезирован или изменен до того, как они примут меры на его основе.
Ключевые причины, по которым обнаружение стало критически важным для операционной деятельности, включают:
- Поверхности атак в реальном времени: мошенничество происходит во время живых звонков, сеансов онбординга и встреч, а не в предварительно обработанных файлах. Для эффективности системы обнаружения должны работать в реальном времени или близком к нему.
- Сложность мультимодальных атак: современные атаки часто объединяют аудио, видео и контекстную социальную инженерию. Система обнаружения, охватывающая только одну модальность, оставляет другие незащищенными.
- Регуляторное давление и давление со стороны комплаенса: правительства и отраслевые органы все чаще требуют соблюдения мер безопасности в отношении синтетического контента, особенно в сфере финансовых услуг, коммуникаций государственного сектора и СМИ.
- Пробелы в подотчетности вендоров: многие инструменты, предназначенные исключительно для обнаружения, выдают оценку, но не предоставляют след происхождения, водяные знаки или криминалистическую глубину, из-за чего организации не видят полную картину.
Обнаружение имеет значение не потому, что оно идеально, а потому, что работа без него полностью лишает возможности выявлять угрозы со стороны синтетического контента и реагировать на них.
Большинство систем обнаружения дипфейков не просто «распознают подделки». Они анализируют множество сигналов и оценивают вероятность того, что медиафайл подвергся манипуляциям. Разные подходы лучше работают для разных типов медиа и моделей угроз.
В аудиосичислении системы обнаружения обычно проверяют:
- Спектральные артефакты: несоответствия в частотных паттернах, которые отличаются в синтетической и естественной речи.
- Аномалии формы волны: нерегулярности в исходных аудиосигналах, которые могут указывать на сгенерированный моделью вывод, такие как неестественные переходы высоты тона или микроартефакты тайминга.
- Просодические несоответствия: отклонения в ритме, ударении или интонации, выходящие за рамки естественного диапазона человеческой речи.
- Несоответствия окружающего шума: в синтетическом аудио часто отсутствуют закономерности фонового шума, характерные для подлинных записей.
Эти сигналы помогают системам обнаружения аудио выявлять характеристики, которые могут указывать на синтетическую или измененную речь.
Пример: DETECT-World от Resemble, мультимодальная модель обнаружения, протестирована на более чем 250 генеративных моделях ИИ и возвращает результаты менее чем за 300 миллисекунд.
В видео- и графическом контенте системы обнаружения могут анализировать:
- Визуальные артефакты: несоответствия в освещении, тени, отражениях, текстуре кожи или композиции изображения, которые могут указывать на генерацию или манипуляцию с помощью ИИ.
- Аномалии смешивания лиц: искажения вокруг границ лица, линии роста волос, ушей или других областей, где синтетический контент совмещается с оригиналом.
- Временные несоответствия (видео): нерегулярные движения лица между кадрами, паттерны моргания, синхронизация губ или переходы выражения лица, которые отличаются от естественного движения.
- Метаданные и сигналы происхождения: когда это возможно, системы также могут оценивать метаданные или информацию о подлинности наряду с визуальным анализом для усиления проверки.
Системы обнаружения аудиоанализа исследуют спектральные паттерны, характеристики формы волны, просодию, временные артефакты и сигналы окружающей среды, которые могут помочь отличить синтетическую речь от подлинных записей. Их эффективность может варьироваться в реальных условиях, таких как сжатие, передискретизация и фоновый шум.
Основные технологии обнаружения дипфейков, используемые в 2026 году
Обнаружение дипфейков — это не какая-то одна технология. Организации обычно комбинируют несколько подходов в зависимости от типа медиафайлов и уровня риска.
Нужен более быстрый способ проверки подозрительных медиафайлов в аудио, видео и изображениях? Ознакомьтесь с DETECT-World от Resemble AI, чтобы анализировать различные форматы через единый API и получать результаты на основе уровня достоверности в режиме реального времени.
Ключевые методы, используемые для обнаружения дипфейков
Платформы обнаружения обычно реализуют один или несколько следующих методов, каждый из которых имеет свои особенности в отношении точности, скорости и охвата.
Наиболее распространенные методы включают в себя:
- Анализ криминалистических моделей: автономное или пакетное сканирование загруженных медиафайлов на предмет признаков генерации с помощью ИИ. Хорошо подходит для расследований, очередей модерации контента и предварительной проверки публикаций в редакциях или медиаорганизациях.
- Анализ потокового вещания в реальном времени: системы, которые обрабатывают аудио или видео в реальном времени, выявляя синтетические сигналы прямо во время звонка или сеанса. Это критически важно для колл-центров, рабочих процессов верификации личности и безопасности онлайн-встреч. Производительность задержки (latency) является ключевым параметром для оценки.
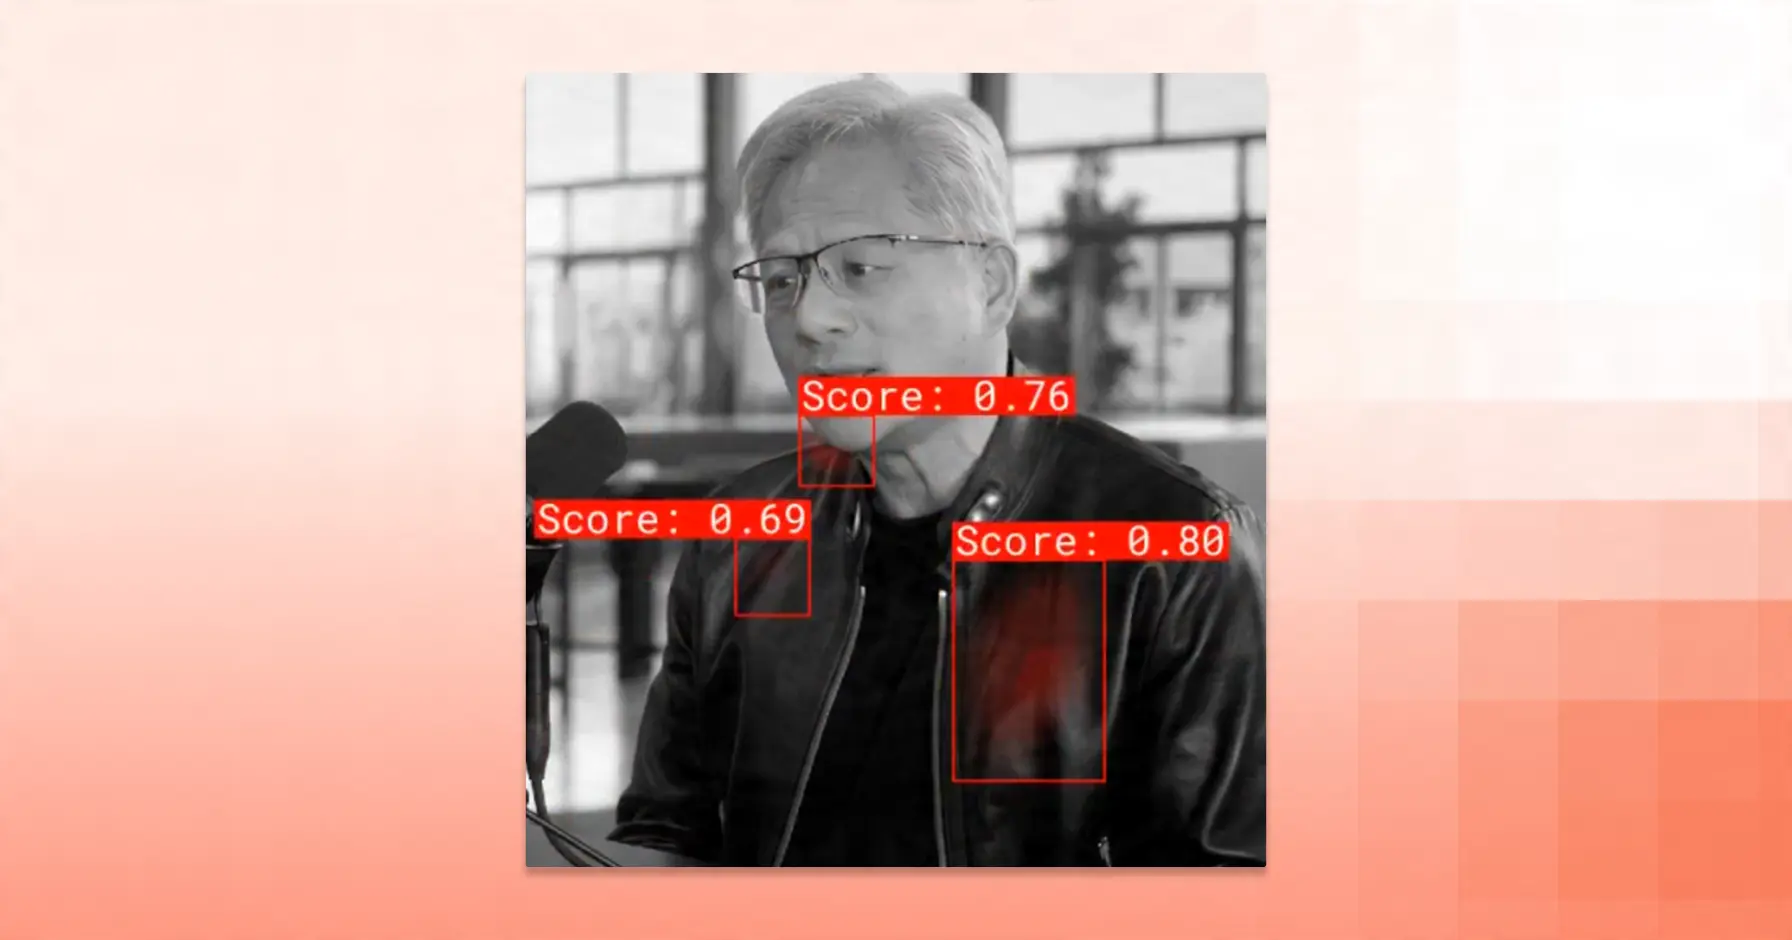
- Оценка достоверности и интерпретируемость: большинство систем обнаружения для корпоративного сектора возвращают показатели вероятности вместо простых меток «реальный» или «поддельный». Тем не менее, одной лишь оценки достоверности зачастую недостаточно для команд безопасности или соблюдения нормативных требований. Интерпретируемое обнаружение предоставляет дополнительный криминалистический контекст, такой как сигналы, артефакты или поведение модели, которые повлияли на оценку. Это помогает аналитикам исследовать помеченный контент, выполнять требования аудита и принимать более обоснованные решения в рамках существующих рабочих процессов.
- Обнаружение атак с воспроизведением (Replay attack): специфическая задача, при которой синтезированное аудио воспроизводится через динамик и записывается заново, что приводит к стиранию цифровых артефактов.
- Проверка водяных знаков: проверка наличия ожидаемого маркера подлинности в контенте, который должен был быть сгенерирован известной системой. Наиболее актуально в закрытых контент-пайплайнах, где генерация и распространение контролируются.
Ни один из методов не охватывает все типы атак. Эффективное обнаружение обычно предполагает сочетание потокового анализа в реальном времени со сканированием криминалистической глубины и проверкой происхождения (provenance), особенно в средах, где важны как скорость, так и происхождение контента.
Проблемы при обнаружении дипфейков
Системы обнаружения несовершенны. Понимание их слабых мест помогает организациям сформировать реалистичные ожидания и разработать средства защиты, учитывающие эти пробелы.
Основные проблемы включают в себя:
- Состязательная адаптация: по мере совершенствования моделей обнаружения системы генерации также адаптируются. Злоумышленники, имеющие доступ к результатам обнаружения, могут итеративно дорабатывать свои синтетические медиафайлы, чтобы снизить оценки достоверности обнаружения.
- Ошибки генерализации: модель, интенсивно обученная на одной архитектуре генерации, может хуже справляться с более новыми методами. Независимые исследования междоменной генерализации неоднократно показывали, что методы обнаружения, обученные на одном методе генерации, часто уступают в эффективности при работе с другими.
- Частично правдивое аудио: частично манипулированное аудио, в котором синтезированы лишь отдельные фрагменты клипа, обнаруживается значительно сложнее, чем полностью поддельное аудио. Классификаторы, обученные на полностью фейковом контенте, могут пропустить целевое вкрапление фрагментов.
- Ухудшение качества при сжатии и передаче: аудио, переданное по телефонным сетям, сжатое с помощью кодека или перекодированное, теряет целостность сигнала. Артефакты, указывающие на синтетическую генерацию, могут маскироваться шумами передачи, что снижает достоверность обнаружения.
Как решить эти проблемы:
- Комбинируйте обнаружение с нанесением водяных знаков и отслеживанием происхождения для более надежной верификации подлинности контента.
- Маркеры подлинности предоставляют пути проверки, выходящие за рамки традиционных методов анализа артефактов.
- Обучайте модели обнаружения на разнообразных наборах данных и с использованием различных методов генерации.
- Оценивайте результаты бенчмарков для различных инструментов генерации и типов контента.
- Устанавливайте пороговые значения достоверности на основе уровней организационных рисков и требований к рабочим процессам.
- Используйте ручную проверку для пограничных случаев в условиях принятия критически важных решений.
- Применяйте более строгие пороговые значения для рабочих процессов обнаружения мошенничества и верификации личности.
- Регулярно обновляйте модели обнаружения по мере стремительного развития технологий генерации.
- Отдавайте приоритет платформам, которые проводят переобучение моделей против возникающих методов генерации дипфейков.
- Изучайте опубликованные обновления бенчмарков для оценки текущего повышения эффективности обнаружения.
Что Resemble AI предлагает для обнаружения дипфейков
Защита от дипфейков заключается не только в выявлении подозрительных медиафайлов. Организациям также необходимы рабочие процессы верификации, возможности интеграции и средства контроля, которые подходят для реальных операционных условий.
Resemble AI позиционирует свои возможности обнаружения дипфейков с точки зрения практического развертывания и верификации, а не маркетинговых заявлений. Возможности обнаружения Resemble AI охватывают анализ аудио, видео и изображений, уделяя особое внимание обнаружению клонирования голоса и верификации подлинности, учитывая истоки компании в области голосового ИИ.
- DETECT-World: первая модель обнаружения, созданная на базе архитектуры мировых моделей (world architecture), которая анализирует аудио, видео и изображения через единый API. Она обеспечивает оценку на основе достоверности менее чем за 300 миллисекунд, что делает ее пригодной для рабочих процессов обнаружения в реальном времени.
- Мультимодальные водяные знаки ИИ: Resemble AI внедряет надежные, незаметные водяные знаки в аудио, изображения и видео, сгенерированные с помощью ИИ, чтобы помочь установить происхождение и подлинность контента. Эти криптографически проверяемые маркеры разработаны таким образом, чтобы оставаться обнаруживаемыми после стандартных преобразований, таких как сжатие, перекодирование или конвертация форматов. Это позволяет организациям проверять доверенный контент на протяжении всего его жизненного цикла, а также поддерживать предотвращение мошенничества, соответствие нормативным требованиям и защиту интеллектуальной собственности.
- Инструменты криминалистического анализа: команды могут загружать аудио-, видео- или графические файлы для более глубокого анализа. Система возвращает результаты на основе достоверности для поддержки расследований, модерации контента и рабочих процессов верификации медиафайлов.
- Обнаружение дипфейков в реальном времени: передовое мультимодальное обнаружение мгновенно идентифицирует поддельное видео, аудио и другие медиаформаты. Оно обеспечивает оценку на основе достоверности, что ускоряет принятие решений по проверке контента. Это помогает специалистам по безопасности, борьбе с мошенничеством и работе с медиа реагировать до того, как подозрительный контент распространится дальше.
- Многоязычный охват обнаружения: возможности обнаружения разработаны для работы более чем на 50 языках, поддерживая глобальные операции клиентов и международные медиа-среды.
- Регистрация голоса для безопасности идентификации: использует биометрическую верификацию голоса для подтверждения личности авторизованных пользователей перед предоставлением доступа к конфиденциальным системам. Система сравнивает голос пользователя с предварительно зарегистрированным отпечатком голоса во время аутентификации.
Вопросы, которые следует задать перед выбором платформы для обнаружения дипфейков
- Какие типы медиаданных поддерживаются: аудио, изображения, видео или все три?
- Что происходит при сжатии, наличии шумов и реальных трансформациях?
- Как представлены и проверяются оценки достоверности?
- Может ли платформа интегрироваться с существующими системами безопасности или предотвращения мошенничества?
- Какая поддержка происхождения контента (provenance) или водяных знаков доступна?
- Как обрабатываются вопросы конфиденциальности, хранения данных и вариантов развертывания?
Заключительные мысли
Обнаружение дипфейков больше не является узкоспециализированной функцией безопасности. Организации, полагающиеся на верификацию голоса, взаимодействие с клиентами, публикацию контента или рабочие процессы цифровой идентификации, все чаще нуждаются в способах оценки подлинности медиаданных перед принятием решений. По мере того как синтетический контент продолжает совершенствоваться, системы обнаружения должны эффективно работать в реальных условиях, а не только в контролируемой тестовой среде.
Наиболее эффективный подход сочетает в себе несколько уровней, включая обнаружение в реальном времени, судебно-медицинский анализ, нанесение водяных знаков и проверку происхождения. Вместе они обеспечивают более надежную защиту от возникающих угроз, чем любой отдельный метод.
Готовы создать более надежную защиту от синтетического контента? Свяжитесь с Resemble AI для получения демонстрации и узнайте, как мы можем помочь вашей команде увереннее оценивать, проверять и реагировать на новые угрозы дипфейков.
Часто задаваемые вопросы
1. Что такое обнаружение дипфейков?
Обнаружение дипфейков означает анализ медиаданных с целью оценки того, были ли они созданы или изменены с помощью ИИ. Системы обнаружения обычно исследуют визуальные артефакты, звуковые паттерны, метаданные, сигналы происхождения или поведенческие несоответствия, а не выносят категоричный вердикт «да/нет». Цель состоит в том례 предоставлении доказательств, которые могут поддержать верификацию, модерацию, предотвращение мошенничества или расследования.
2. Может ли технология обнаружения дипфейков идентифицировать поддельное аудио?
Многие современные системы обнаружения дипфейков способны анализировать синтезированную речь и попытки клонирования голоса. Аудиодетекторы могут исследовать спектральные характеристики, временные паттерны, просодию и другие акустические сигналы, которые могут отличаться от подлинных записей. Тем не менее, производительность варьируется в зависимости от качества звука, сжатия, фонового шума, языка и используемой модели генерации.
3. Насколько точны детекторы дипфейков?
Точность зависит от типа медиаданных, метода генерации, качества данных и условий оценки. Детектор может хорошо показывать себя на эталонных наборах данных, но хуже справляться со сжатыми видео из социальных сетей, многоязычным аудио или новыми моделями генерации. Исследования неоднократно показывают, что устойчивость в реальных условиях остается серьезной проблемой.
4. В чем разница между обнаружением дипфейков и установлением происхождения контента?
Обнаружение дипфейков анализирует сами медиаданные на предмет признаков манипуляций. Происхождение контента фокусируется на проверке того, откуда контент взялся, как он был создан и прикреплена ли к нему информация об истинности. Такие технологии, как учетные данные контента и водяные знаки, призваны сохранять информацию о происхождении на протяжении всего жизненного цикла медиаданных.
5. Каковы основные типы технологий обнаружения дипфейков?
К распространенным категориям относятся анализ изображений, видеоанализ, анализ аудио, проверка метаданных и происхождения, а также классификаторы на основе машинного обучения. Более продвинутые системы могут объединять несколько сигналов с использованием ансамблевых или мультимодальных подходов.
6. Почему детекторы дипфейков иногда дают сбои?
Сбои часто происходят из-за того, что генераторы со временем совершенствуются, медиаданные сжимаются или трансформируются, либо детекторы сталкиваются с примерами, для распознавания которых они не были обучены. Сжатие, передискретизация, фоновый шум и обработка в социальных сетях могут ослаблять полезные сигналы.
7. Как организация может оценить систему обнаружения дипфейков на базе ИИ?
Начните с определения модели угроз: голосовое мошенничество, проверка личности, модерация контента или подлинность медиаданных. Затем протестируйте систему, используя собственные образцы медиаданных, включая сжатый, зашумленный и многоязычный контент, если это применимо. Измерьте количество ложноположительных и ложноотрицательных результатов, задержку, трудоемкость интеграции и ясность отчетности.
8. Существуют ли платформы обнаружения дипфейков, работающие в реальном времени?
Да. Некоторые платформы предназначены для анализа потокового аудио или видео в реальном времени, пометки подозрительного контента и интеграции в рабочие процессы мошенничества, модерации или обслуживания клиентов. Обнаружение в реальном времени становится все более важным для контакт-центров, видеоконференций и сценариев проверки платежей.
9. Что такое обнаружение дипфейков на изображениях?
Обнаружение дипфейков на изображениях фокусируется на выявлении созданных или измененных с помощью ИИ изображений. Системы могут анализировать артефакты на уровне пикселей, несоответствия освещения, метаданные, следы сжатия или статистические паттерны, которые отличаются от фотографий, снятых на камеру. По мере совершенствования генераторов изображений очевидные визуальные изъяны встречаются все реже, поэтому обнаружение все больше опирается на более сложные сигналы и информацию о происхождении.
10. Может ли программное обеспечение для обнаружения дипфейков само по себе предотвратить мошенничество?
Программное обеспечение для обнаружения обычно является уровнем снижения рисков, а не комплексным решением для предотвращения мошенничества. Оно работает наилучшим образом в сочетании с верификацией личности, поведенческой аналитикой, мониторингом транзакций и ручной проверкой.
11. Как получить техническую поддержку для настройки обнаружения дипфейков?
Ищите поставщиков, которые предоставляют руководства по внедрению, документацию по API, поддержку интеграции, варианты развертывания и оперативный мониторинг. Для корпоративных внедрений узнайте об обновлениях моделей, отчетах о производительности, реагировании на инциденты и каналах поддержки.
12. Что следует проверить перед развертыванием обнаружения дипфейков в рабочей среде?
Убедитесь, что система поддерживает ваши типы медиаданных, языки, требования к задержке и среду развертывания. Протестируйте ее на реальных образцах, включая сжатый и зашумленный контент. Изучите оценку достоверности, обработку ложноположительных результатов, средства контроля конфиденциальности и требования к интеграции.