Видеовстречи стали основным способом утверждения транзакций, проверки личности и принятия быстрых решений в командах. В отчете Resemble AI’s 2025 Deepfake Threat Report зафиксированы убытки от мошенничества, связанные с дипфейками, на сумму 1,28 миллиарда долларов, что подчеркивает, как синтетический медиаконтент может превратить обычные звонки в реальный бизнес-риск. Вы больше не имеете дело только с поддельными электронными письмами или подменой номеров при звонках.
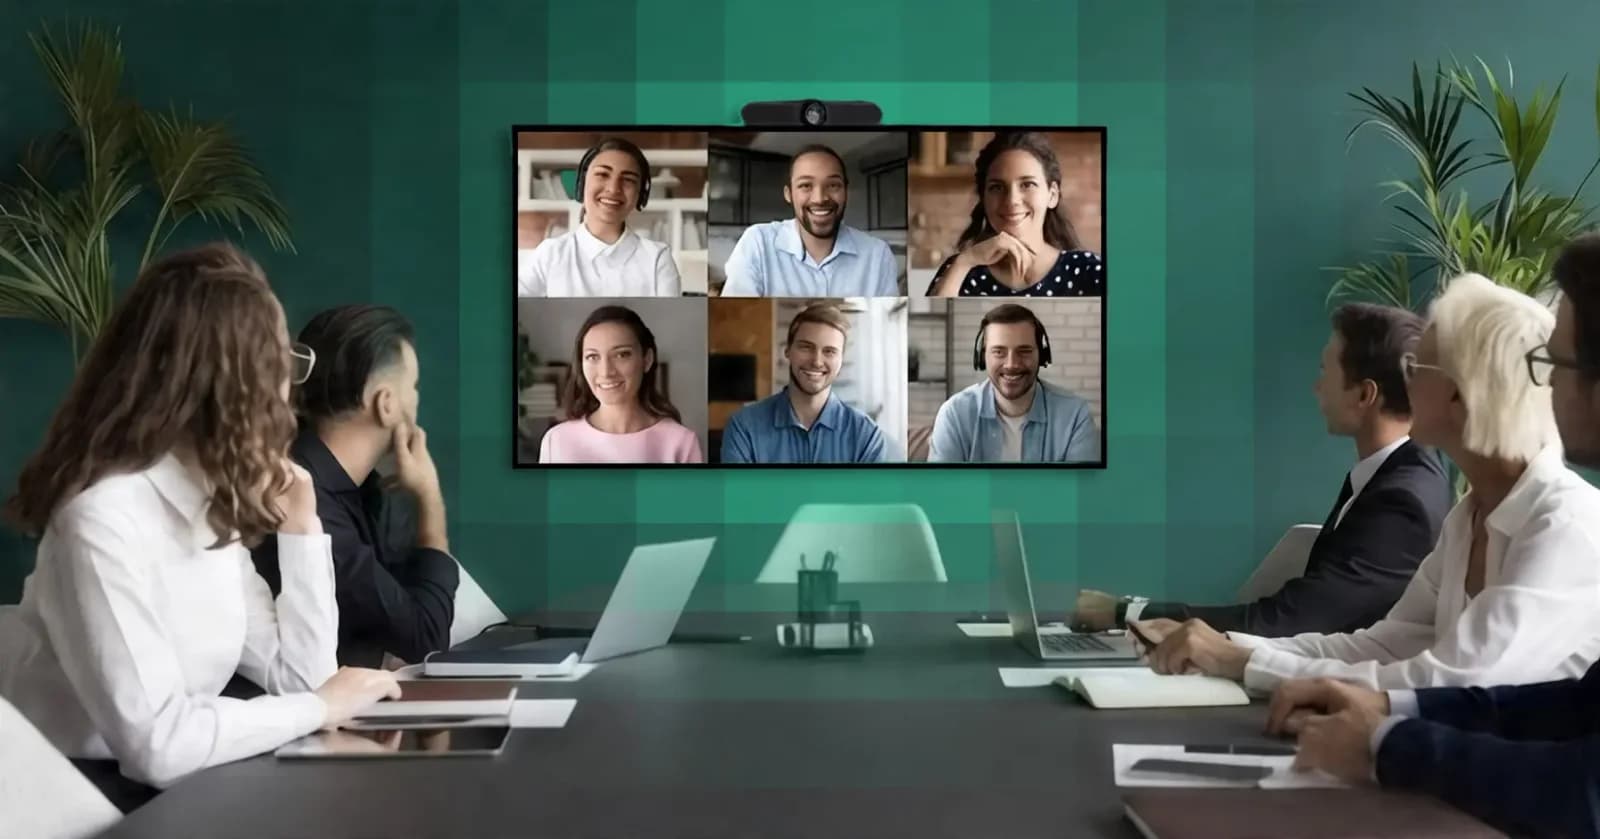
Во время видеовстречи участники могут неосознанно взаимодействовать с синтетической копией доверенного руководителя, поставщика или коллеги. Такие ситуации сложнее подвергнуть сомнению в режиме реального времени, поскольку взаимодействие кажется непосредственным, визуальным и авторитетным, что может привести к поспешным одобрениям и ослаблению процедур проверки.
Чтобы справиться с этим изменением, для подтверждения личности во время виртуального взаимодействия требуется нечто большее, чем просто визуальная оценка. Безопасность теперь зависит от сочетания процессов проверки, поведенческого анализа и систем обнаружения, способных выявить синтетическую манипуляцию во время или после звонка. Когда эти уровни работают вместе, вы можете снизить вероятность того, что выдача себя за другое лицо приведет к финансовому или операционному ущербу, даже в сценариях с использованием дипфейков в видеоконференциях.
В этом блоге подробно описывается, как работают такие схемы мошенничества на практике, какие риски они создают, какие сигналы могут указывать на манипуляцию и какие многоуровневые стратегии предотвращения стоит рассмотреть организациям.
Основные тезисы:
- Мошенничество с дипфейками в видеоконференциях использует видео и аудио, созданные с помощью ИИ, чтобы выдавать себя за доверенных лиц и манипулировать бизнес-решениями в реальном времени.
- Злоумышленники объединяют сбор данных об идентификационных данных, создание синтетического медиаконтента и тактики социальной инженерии, чтобы использовать процессы утверждения и получить несанкционированный доступ или платежи.
- Финансовые потери, выдача себя за руководителей, операционные сбои, репутационный ущерб и подрыв доверия к виртуальным коммуникациям — среди основных бизнес-рисков.
- Тревожные признаки могут включать визуальные искажения лица, задержки синхронизации губ, необычное поведение, запросы, требующие срочности, контекстуальные несоответствия и трудности с независимой аутентификацией.
- Надежная защита зависит от многоуровневых мер, включая аутентификацию по независимым каналам, структурированные рабочие процессы утверждения, политики коммуникации, обучение сотрудников и решения для обнаружения на базе ИИ.
Мошенничество с дипфейками в видеоконференциях — это попытки обмана, при которых синтетическое видео, а иногда и аудио, используются для выдачи себя за реальных людей во время живых или почти живых виртуальных встреч. Эти схемы основаны на моделях ИИ, способных воспроизводить движения лица, мимику и речевые паттерны, создавая иллюзию присутствия доверенного лица в разговоре.
Они разработаны для влияния на решения в режиме реального времени, такие как утверждение транзакций, обмен конфиденциальными данными или предоставление доступа, путем использования доверия к визуальной коммуникации. Во многих случаях эффективность таких атак зависит не столько от идеального реализма, сколько от выбора времени, сигналов авторитетности и давления социальной инженерии в ходе самой встречи.
Как осуществляются атаки с использованием дипфейков в видеоконференциях
Мошенничество с дипфейками в видеоконференциях обычно следует структурированному сценарию обмана, который сочетает создание синтетических личностей с манипуляцией поведением. Хотя детали реализации различаются, общая схема остается неизменной в большинстве зарегистрированных случаев.
- Сбор данных об идентификационных данных: Злоумышленники собирают общедоступные видео, образцы голоса или записи цели, чтобы обучить или настроить синтетическую модель, имитирующую внешность и манеру речи.
- Подготовка модели: Собранные данные обрабатываются для выравнивания движений лица, тона и стиля речи, чтобы сгенерированный результат выглядел более последовательным во время живого взаимодействия.
- Настройка имитации в реальном времени: Синтетическое видео и аудио генерируются или транслируются во время звонка, при этом эффективность зависит от задержки, стабильности и отзывчивости модели. Некоторые атаки сочетают замену лица с отдельно сгенерированной или преобразованной речью, а не полагаются на одну унифицированную модель.
- Проникновение на встречу: Злоумышленник присоединяется к видеовстрече, выглядящей легитимно, выдавая себя за доверенное лицо, чтобы влиться в разговор, не вызывая подозрений.
- Тактика социальной инженерии: После установления контакта используются запросы, основанные на срочности или авторитете, чтобы повлиять на решения и воспрепятствовать проверке через вторичные каналы.
- Эксплуатация рабочих процессов: Заключительный этап нацелен на утверждение или выполнение конфиденциальных действий, опираясь на слабые процессы аутентификации или чрезмерную зависимость от визуального подтверждения личности.
Если вы оцениваете риски безопасности встреч, Resemble Meetings может помочь командам изучить контроль утверждения и доверия в реальных рабочих процессах коммуникации.
Основные риски и влияние на бизнес мошенничества с дипфейками
Мошенничество с дипфейками в видеоконференциях создает риски в финансовой, операционной и доверительной сферах, особенно в организациях, где решения часто принимаются во время виртуальных встреч.
- Финансовые потери: Имитация с помощью дипфейков во время живых встреч может привести к несанкционированным одобрениям, таким как переводы средств, изменение данных поставщиков или подтверждение конфиденциальных транзакций без надлежащей проверки.
- Риск выдачи себя за руководителя: Злоумышленники могут имитировать высокопоставленных руководителей в видеозвонках, что повышает вероятность того, что команды проигнорируют стандартные проверки утверждения из-за воспринимаемого авторитета.
- Подрыв доверия: Когда визуальная идентичность неясна, команды могут колебаться в выполнении инструкций, полученных на встречах, что замедляет принятие рутинных решений.
- Операционные задержки: Подозрение на манипуляцию часто влечет за собой дополнительные шаги проверки или анализ инцидентов, что может повлиять на критически важные по времени рабочие процессы и утверждения.
- Административные расходы на безопасность: Организации могут внедрять дополнительные уровни аутентификации для встреч и утверждений, что может усложнить процессы, если не соблюдать баланс.
- Репутационное влияние: Даже один успешный инцидент с имитацией может снизить доверие к внутренним системам коммуникации и повлиять на воспринимаемую зрелость системы безопасности.
- Уязвимость удаленной работы: Распределенные команды, сильно зависящие от видеоконференций, сталкиваются с более высоким риском, поскольку проверка личности часто зависит только от визуального подтверждения.
Тревожные признаки мошенничества с дипфейками в видеоконференциях
Выявление мошенничества с дипфейками в видеоконференциях в режиме реального времени затруднено, поскольку цель злоумышленника — слиться с нормальным поведением при общении. Однако определенные несоответствия могут указывать на то, что участник не присутствует на самом деле или что его трансляция подвергается манипуляции.
Общие тревожные индикаторы включают:
- Визуальные искажения лица: Небольшие искажения в движениях лица, паттернах моргания или переходах выражений могут появляться в зависимости от качества модели и условий освещения. Они часто бывают едва заметными, и их следует оценивать в сочетании с другими сигналами, а не изолированно.
- Задержка синхронизации губ: Небольшие несоответствия между произносимыми словами и движением губ, или незначительные временные разрывы в ответе могут возникать в синтетических или манипулируемых видеопотоках. Эти проблемы могут стать более заметными при нагрузке на сеть или при рендеринге более низкого качества.
- Изменение поведения: Внезапные изменения в тоне, стиле общения или процессе принятия решений по сравнению с привычной манерой человека могут указывать на несоответствие. Естественные вариации существуют, поэтому перед тем, как делать выводы, важно учитывать контекст.
- Давление срочности: Запросы, требующие немедленного одобрения, оплаты или выполнения конфиденциальных действий во время звонка, могут быть тактикой социальной инженерии. Когда срочность сочетается с неуверенностью в личности собеседника, это становится более серьезным сигналом риска.
- Несоответствие контексту: Участник, появившийся на неожиданной встрече или действующий вне рамок своей обычной роли или полномочий, может потребовать проверки. Это особенно важно в финансовых или ответственных дискуссиях.
- Визуальная несогласованность: Фоны, освещение или детали окружающей обстановки, которые кажутся нестабильными, чрезмерно гладкими или слегка искусственными, иногда могут указывать на артефакты синтетической генерации. Эти признаки являются вспомогательными, а не окончательными.
- Сложность верификации: Если подтверждение личности через известные вторичные каналы становится медленным, противоречивым или вовсе не удается, это может указывать на необходимость сделать паузу и перепроверить информацию, прежде чем приступать к любым конфиденциальным действиям.
Эти сигналы не гарантируют, что звонок является мошенническим, но они могут указывать на необходимость дополнительной аутентификации перед выполнением конфиденциальных действий.
Организациям, оценивающим стратегии проверки медиаконтента, может быть полезен Chrome Deepfake Detection для выявления потенциальных признаков манипуляции.
Стратегии предотвращения мошенничества с использованием дипфейк-видео
Предотвращение мошенничества с использованием дипфейк-видеоконференций требует многоуровневого подхода, сочетающего проектирование процессов, повышение осведомленности персонала и технические средства защиты. Использование только одного метода часто недостаточно из-за адаптивного характера угроз, связанных с синтетическим медиаконтентом.
- Внеканальная аутентификация для запросов с высоким уровнем риска
Эта стратегия направлена на проверку конфиденциальных решений вне самой видеоконференции. Она помогает предотвратить ситуации, когда, даже если встреча имитируется убедительно, окончательное одобрение завершается в рамках того же канала связи.
- Подтверждайте финансовые запросы или запросы, связанные с доступом, через известный номер телефона или защищенную систему обмена сообщениями
- Используйте предварительно утвержденные списки контактов, а не данные, которыми обменялись во время встречи.
- Требуйте подтверждения от нескольких заинтересованных сторон для принятия решений с высокой стоимостью
Этот подход снижает зависимость от визуального доверия и вводит независимый этап проверки. Это особенно важно для одобрений на уровне руководства, где срочность часто используется как тактика давления.
- Структурированные рабочие процессы утверждения для конфиденциальных решений
Эта стратегия вводит контролируемые пути принятия решений, чтобы ни один человек или встреча не могли завершить критические действия без надзора. Это может помочь снизить влияние имитации, даже если дипфейк убедителен в режиме реального времени.
Вместо того чтобы реагировать на запросы во время звонка, решения принимаются в соответствии с определенным внутренним процессом.
- Направляйте одобрения платежей и изменения учетных записей через многоэтапную авторизацию
- Разделяйте обязанности по инициированию запроса, его рассмотрению и окончательному утверждению
- Применяйте более строгий контроль для незнакомых или необычных запросов, даже если они кажутся срочными
Внедряя вторичные элементы контроля в проектирование рабочих процессов, организации снижают зависимость от суждений в реальном времени, что часто является причиной успеха дипфейк-мошенничества.
- Соблюдение политики коммуникации во время живых встреч
Эта стратегия направлена на установление четких границ того, что можно и чего нельзя решать в ходе видеоконференции. Это снижает вероятность немедленного выполнения действий с высоким уровнем риска во время живого взаимодействия.
Цель состоит в том, чтобы гарантировать, что встречи используются для обсуждения, а не для окончательного утверждения критических операций.
- Запретите окончательные финансовые одобрения во время живых видеозвонков без вторичной проверки
- Определите этапы эскалации для неожиданных или срочных запросов
- Стандартизируйте, что квалифицируется как «действенное одобрение», а что — как решение «только для обсуждения»
Этот подход может замедлить скорость принятия решений контролируемым образом, давая командам время проверить подлинность, прежде чем действовать.
- Поведенческая и контекстуальная аутентификация участниками
Эта стратегия опирается на человеческое суждение, подкрепленное известными моделями поведения и контекстуальной согласованностью. Вместо того чтобы фокусироваться только на внешности или голосе, команды оценивают, соответствует ли взаимодействие ожидаемому поведению.
Даже реалистичные видеовыходы могут не соответствовать установленным моделям общения.
- Сравнивайте стиль запроса с историей предыдущих коммуникаций
- Ищите несоответствия в тоне принятия решений или уровне детализации
- Проверяйте, соответствует ли запрос текущему бизнес-контексту или известным приоритетам
Этот метод особенно полезен, когда технические сигналы недоступны, но что-то «кажется неправильным» в ходе взаимодействия.
- Системы обнаружения как дополнительный уровень сигналов риска
Эта стратегия включает использование инструментов обнаружения на базе ИИ для анализа потенциальной синтетической манипуляции в аудио- или видеопотоках. Эти системы не принимают окончательных решений, но предоставляют сигналы, которые поддерживают проверку человеком и рабочие процессы обеспечения идентичности.
Они действуют как уровень раннего предупреждения, а не как самостоятельный механизм защиты.
- Анализируйте аудио- и видеопаттерны на наличие индикаторов синтетической генерации
- Помечайте аномалии для команд безопасности или отделов по борьбе с мошенничеством
- Комбинируйте результаты обнаружения с системами аутентификации личности и доступа
При правильном применении этот уровень может помочь командам безопасности сосредоточить внимание на взаимодействиях с более высоким уровнем риска, не влияя существенно на нормальные потоки коммуникации.
- Обучение осведомленности и дисциплина принятия решений
Эта стратегия направлена на подготовку команд к распознаванию попыток манипуляции и применению последовательного поведения при проверке в условиях давления. Человеческое суждение остается ключевым фактором того, будет ли мошенничество успешным или нет.
Обучение направлено не столько на выявление идеальных дипфейков, сколько на формирование дисциплинированных привычек реагирования.
- Обучайте команды распространенным паттернам социальной инженерии, используемым при имитации
- Усиливайте этапы подтверждения личности во время срочных запросов или запросов под высоким давлением
- Поощряйте поведение «пауза и проверка» перед выполнением конфиденциальных действий
Со временем это может снизить зависимость от инстинктов и способствовать формированию повторяемых процедур принятия решений, которые менее подвержены манипуляциям.
Как Resemble AI усиливает защиту от мошенничества с дипфейками на встречах
Поскольку организации оценивают способы решения рисков, связанных с синтетическим медиаконтентом, системы обнаружения и верификации играют важную вспомогательную роль. Resemble AI работает в обоих направлениях через регистрацию личности, мультимодальные водяные знаки и обнаружение дипфейков, обеспечивая целостный подход к тому, как идентифицируется синтетический медиаконтент.
Вот как мы можем вам помочь:
- Мультимодальное обнаружение: Resemble AI поддерживает обнаружение аудио, видео и изображений, что помогает выявлять несоответствия, когда мошенники сочетают синтетический голос с манипулированными визуальными образами лица или измененными данными об идентичности.
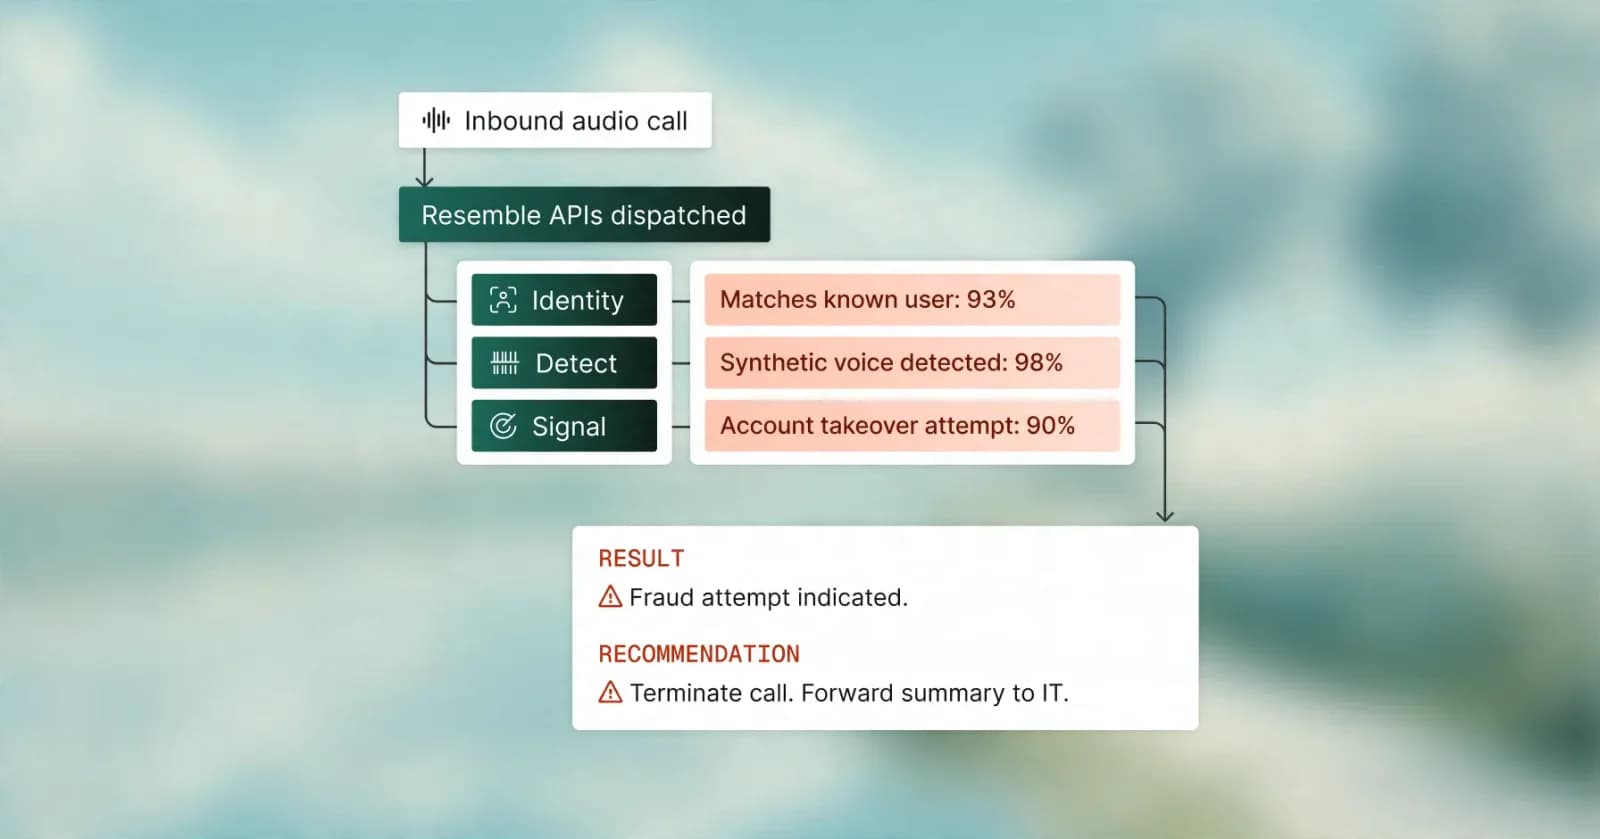
- Мониторинг совещаний в реальном времени: функционал Resemble Meetings интегрируется с такими платформами, как Zoom, Microsoft Teams, Google Meet и Webex, для анализа разговоров в режиме реального времени. Он разработан для выявления признаков подмены лиц, клонирования голоса или использования синтетических персонажей в течение нескольких секунд во время текущих звонков, где решения часто принимаются в условиях дефицита времени.
- Скорость обнаружения в реальном времени: система спроектирована так, чтобы выявлять потенциальные сигналы манипуляции за секунды во время живого взаимодействия, что важно в сценариях, где одобрения или проверка личности происходят в рамках одного и того же окна совещания.
- Гибкость развертывания: Resemble AI поддерживает варианты развертывания в облаке и на локальных серверах, позволяя организациям приводить рабочие процессы обнаружения в соответствие с внутренними требованиями безопасности и комплаенса.
- Глубина охвата моделей: система обнаружения обучена и протестирована на более чем 160 генеративных моделях ИИ, что помогает ей адаптироваться к широкому спектру методов создания синтетического медиаконтента, используемых при попытках выдачи себя за другое лицо.
- Интерпретируемые сигналы: вместо того чтобы просто выдавать бинарный результат, система может отображать индикаторы, которые помогают командам безопасности понять, почему аудио-, видео- или графический контент был помечен как подозрительный, что способствует принятию более обоснованных решений в процессах борьбы с мошенничеством.
- Интеграция в рабочие процессы: обнаружение разработано таким образом, чтобы быть частью более широких процессов верификации и утверждения, а не работать изолированно, позволяя командам сочетать оповещения на основе ИИ с проверкой человеком и этапами вторичной аутентификации.
- Проверка изображений и личности: помимо живых звонков, система также может применяться в сценариях проверки личности на основе изображений, помогая обнаруживать манипулированные изображения профилей или синтетический визуальный контент, используемый при онбординге или попытках выдачи себя за другое лицо.
Заключение
Мошенничество с использованием дипфейков в видеоконференциях представляет собой сдвиг в том, как работает цифровое мошенничество: от статической имитации к интерактивному обману внутри сред живого общения. Эта эволюция делает традиционные сигналы доверия, такие как визуальное присутствие на видеозвонках, менее надежными сами по себе.
Осведомленность людей, структурированные рабочие процессы утверждения, независимая проверка и обнаружение с помощью ИИ — все это способствует снижению риска имитации с использованием синтетического медиаконтента.
Поскольку внедрение инструментов коммуникации на базе ИИ продолжает расти, долгосрочная устойчивость будет зависеть от того, насколько эффективно организации смогут сбалансировать удобство использования с верификацией и контролем.
Если вы оцениваете, как риски синтетического медиаконтента вписываются в ваши рабочие процессы коммуникации или безопасности, изучение таких платформ, как Resemble AI, поможет прояснить, как возможности обнаружения и верификации могут быть интегрированы в существующие системы.
Часто задаваемые вопросы
- Какие типы бизнеса и отрасли чаще всего становятся мишенями для видеомошенничества с использованием дипфейков?
Видеомошенничество с дипфейками обычно нацелено на финансовые учреждения, технологические компании, организации здравоохранения, государственные органы и транснациональные корпорации. Компании, которые обрабатывают крупные финансовые транзакции, конфиденциальные данные или занимаются утверждением решений на уровне руководства, являются особенно привлекательными целями для киберпреступников.
- Какой финансовый ущерб обычно несут организации от мошенничества с использованием дипфейков?
Финансовые потери сильно варьируются в зависимости от успеха и масштаба атаки. Организации могут терять от тысяч до миллионов долларов из-за мошеннических переводов, схем компрометации деловой переписки, репутационного ущерба, регуляторных штрафов и затрат на реагирование на инциденты.
- Какие шаги должны предпринять организации сразу после обнаружения мошенничества с дипфейками в видеоконференции?
Организации должны завершить подозрительный сеанс, подтвердить личность через альтернативные каналы связи, заморозить ожидающие транзакции, сохранить доказательства, уведомить команды кибербезопасности, провести судебно-медицинское расследование и оперативно сообщить об инциденте соответствующим органам и заинтересованным сторонам.
- Как компании могут обучить сотрудников распознавать и сообщать о мошенничестве с видеозвонками с использованием дипфейков?
Компании должны проводить регулярное обучение по вопросам кибербезопасности, проводить симуляции атак с использованием дипфейков, учить сотрудников независимо проверять необычные запросы, устанавливать четкие процедуры отчетности и просвещать команды о распространенных визуальных и поведенческих признаках попыток выдачи себя за другое лицо.
- Существуют ли правовые последствия для преступников, занимающихся мошенничеством с видеоконференциями с использованием дипфейков в Индии?
Да. Преступники могут столкнуться с наказанием в соответствии с Законом Индии об информационных технологиях и соответствующими разделами Уголовного кодекса Индии. В зависимости от фактов дела, правонарушения могут подпадать под применимые положения киберпреступного и уголовного законодательства Индии.
- Как частным лицам сообщать о мошенничестве с видеоконференцией с использованием дипфейков в индийские органы по борьбе с киберпреступностью?
Частные лица должны сохранить скриншоты, записи, журналы чатов и записи транзакций, прежде чем сообщать об инциденте через Национальный портал отчетности о киберпреступлениях или связавшись с горячей линией по киберпреступности. Оперативное сообщение повышает шансы на расследование и возврат средств.
- Какие секретные протоколы верификации (например, заранее оговоренные вопросы) могут помочь выявить дипфейк-имитаторов?
Организации могут использовать заранее оговоренные проверочные вопросы, кодовые фразы, процедуры «вызов-ответ», каналы вторичного одобрения и подтверждения несколькими лицами. Эти методы помогают независимо проверять личность и снижают зависимость только от видео- или голосового образа.
- Может ли программное обеспечение для обнаружения дипфейков в реальном времени интегрироваться с популярными платформами видеоконференций, такими как Zoom и Microsoft Teams?
Да. Многие современные решения для обнаружения дипфейков предлагают API, расширения для браузеров или корпоративные интеграции, которые могут работать вместе с такими платформами, как Zoom и Microsoft Teams, обеспечивая анализ аудио- и видеопотоков в реальном времени на предмет потенциальной манипуляции.
- Какие психологические тактики используют дипфейк-мошенники, чтобы оказывать давление на жертв во время видеоконференций?
Мошенники часто эксплуатируют срочность, авторитет, страх, конфиденциальность и доверие. Они могут выдавать себя за руководителей или старших лидеров, требовать немедленных действий, препятствовать проверке и создавать стрессовые ситуации, предназначенные для обхода обычных процедур безопасности.
- Как организации могут внедрить политику «проверь перед переводом», чтобы предотвратить мошенничество с дипфейками?
Организации должны требовать независимой проверки перед одобрением финансовых транзакций, особенно крупных переводов. Это может включать процедуры обратного вызова, многофакторное одобрение, документированные рабочие процессы авторизации и подтверждение через отдельные каналы связи перед тем, как средства будут переведены.
- Какие стандарты шифрования должны использовать инструменты видеоконференций для защиты от атак с внедрением дипфейков?
Надежное шифрование защищает коммуникации от перехвата и вмешательства во время передачи, но оно не обнаруживает и не предотвращает имитацию с помощью синтетического медиаконтента. Организациям по-прежнему необходимы проверка личности, контроль доступа и обнаружение дипфейков.
- Как дипфейк-мошенники получают высококачественные кадры с руководителями для создания реалистичных имитаций?
Мошенники часто собирают общедоступные видео с веб-сайтов компаний, вебинаров, конференций, интервью, платформ социальных сетей, подкастов и онлайн-презентаций. Они используют этот контент для обучения моделей ИИ, способных создавать весьма убедительные имитации руководителей.