Любой вендор сейчас может показать вам впечатляющую демонстрацию. Почти никто из них не может показать результат после нее, а именно результат является основой доверия к ИИ-агентам.
Представьте утро после релиза. Ночью агент внес изменения в кластер, и кто-то спрашивает, кто одобрил этот деплой. Если единственная запись — это собственная суммаризация модели о том, что она сделала, честный ответ сводится к памяти и вере на слово. Демонстрация показывает, что агент может сделать, а не то, что ему разрешено делать или как кто-то узнает об этом впоследствии.
Вы хотите, чтобы агент избавил вашу команду от рутины, но нельзя доверять ему продакшн просто на веру. CadreAI — это то, как мы подошли к этому вопросу: ИИ-ассистент топ-уровня, созданный в рамках DevNet Platform Engineering, который работает с почтой, календарем, Webex, тикетами, инцидентами и развертываниями в Kubernetes. Четыре вопроса определяют, имеет ли он — или любой другой агент — право приближаться к продакшену:
- К чему ему разрешено прикасаться, и имеет ли модель право голоса?
- Кто одобряет важные действия?
- Может ли кто-то доказать, что произошло задним числом?
- Ведет ли он себя одинаково в 3 часа ночи и в 2 часа дня?
Получите правильные ответы, и инженеры смогут переложить рутинную работу на агента, сохранив принятие решений за собой.
Он выполняет реальную работу, в чем и заключается проблема
CadreAI теперь берет на себя значительную часть рабочего дня, что еще недавно могло показаться трюком. Спросите его, что ждет рассмотрения, и он вытащит ветку обсуждения в Webex, которая блокирует принятие решения, а не количество непрочитанных писем.
Когда задача охватывает несколько систем, агент переносит контекст между ними, поэтому человеку больше не нужно играть роль интеграционного слоя между инструментами, которые не общаются друг с другом. И это никакой не прототип: CadreAI уже работает с реальными процессами Kubernetes, почты и инцидентов внутри DevNet.
Люди сначала замечают удобство. Это также должно волновать службу безопасности, и немало команд безопасности уходили с демонстраций агентов более встревоженными, чем впечатленными. И они правы. Создание способной модели больше не является сложной задачей. Сложно то, что этой модели разрешено делать с вашими системами.
Модель предлагает, движок политик принимает решение
В CadreAI языковая модель никогда не принимает решение о том, может ли действие быть выполнено. Каждый вызов инструмента, вплоть до чтения одного файла, сначала проходит через детерминированный движок политик. Движок проверяет личность и роль вызывающей стороны, а для всего важного проверяет и конкретные аргументы.
Модель может предлагать все, что ей нравится, но она не получает права судить. Когда движок говорит «нет», агент прямо сообщает об отказе и не ищет способов обойти его. Вы определяете рамки агента путем редактирования политик, и ни один промпт не сможет обойти правило, которое модель даже не оценивает.
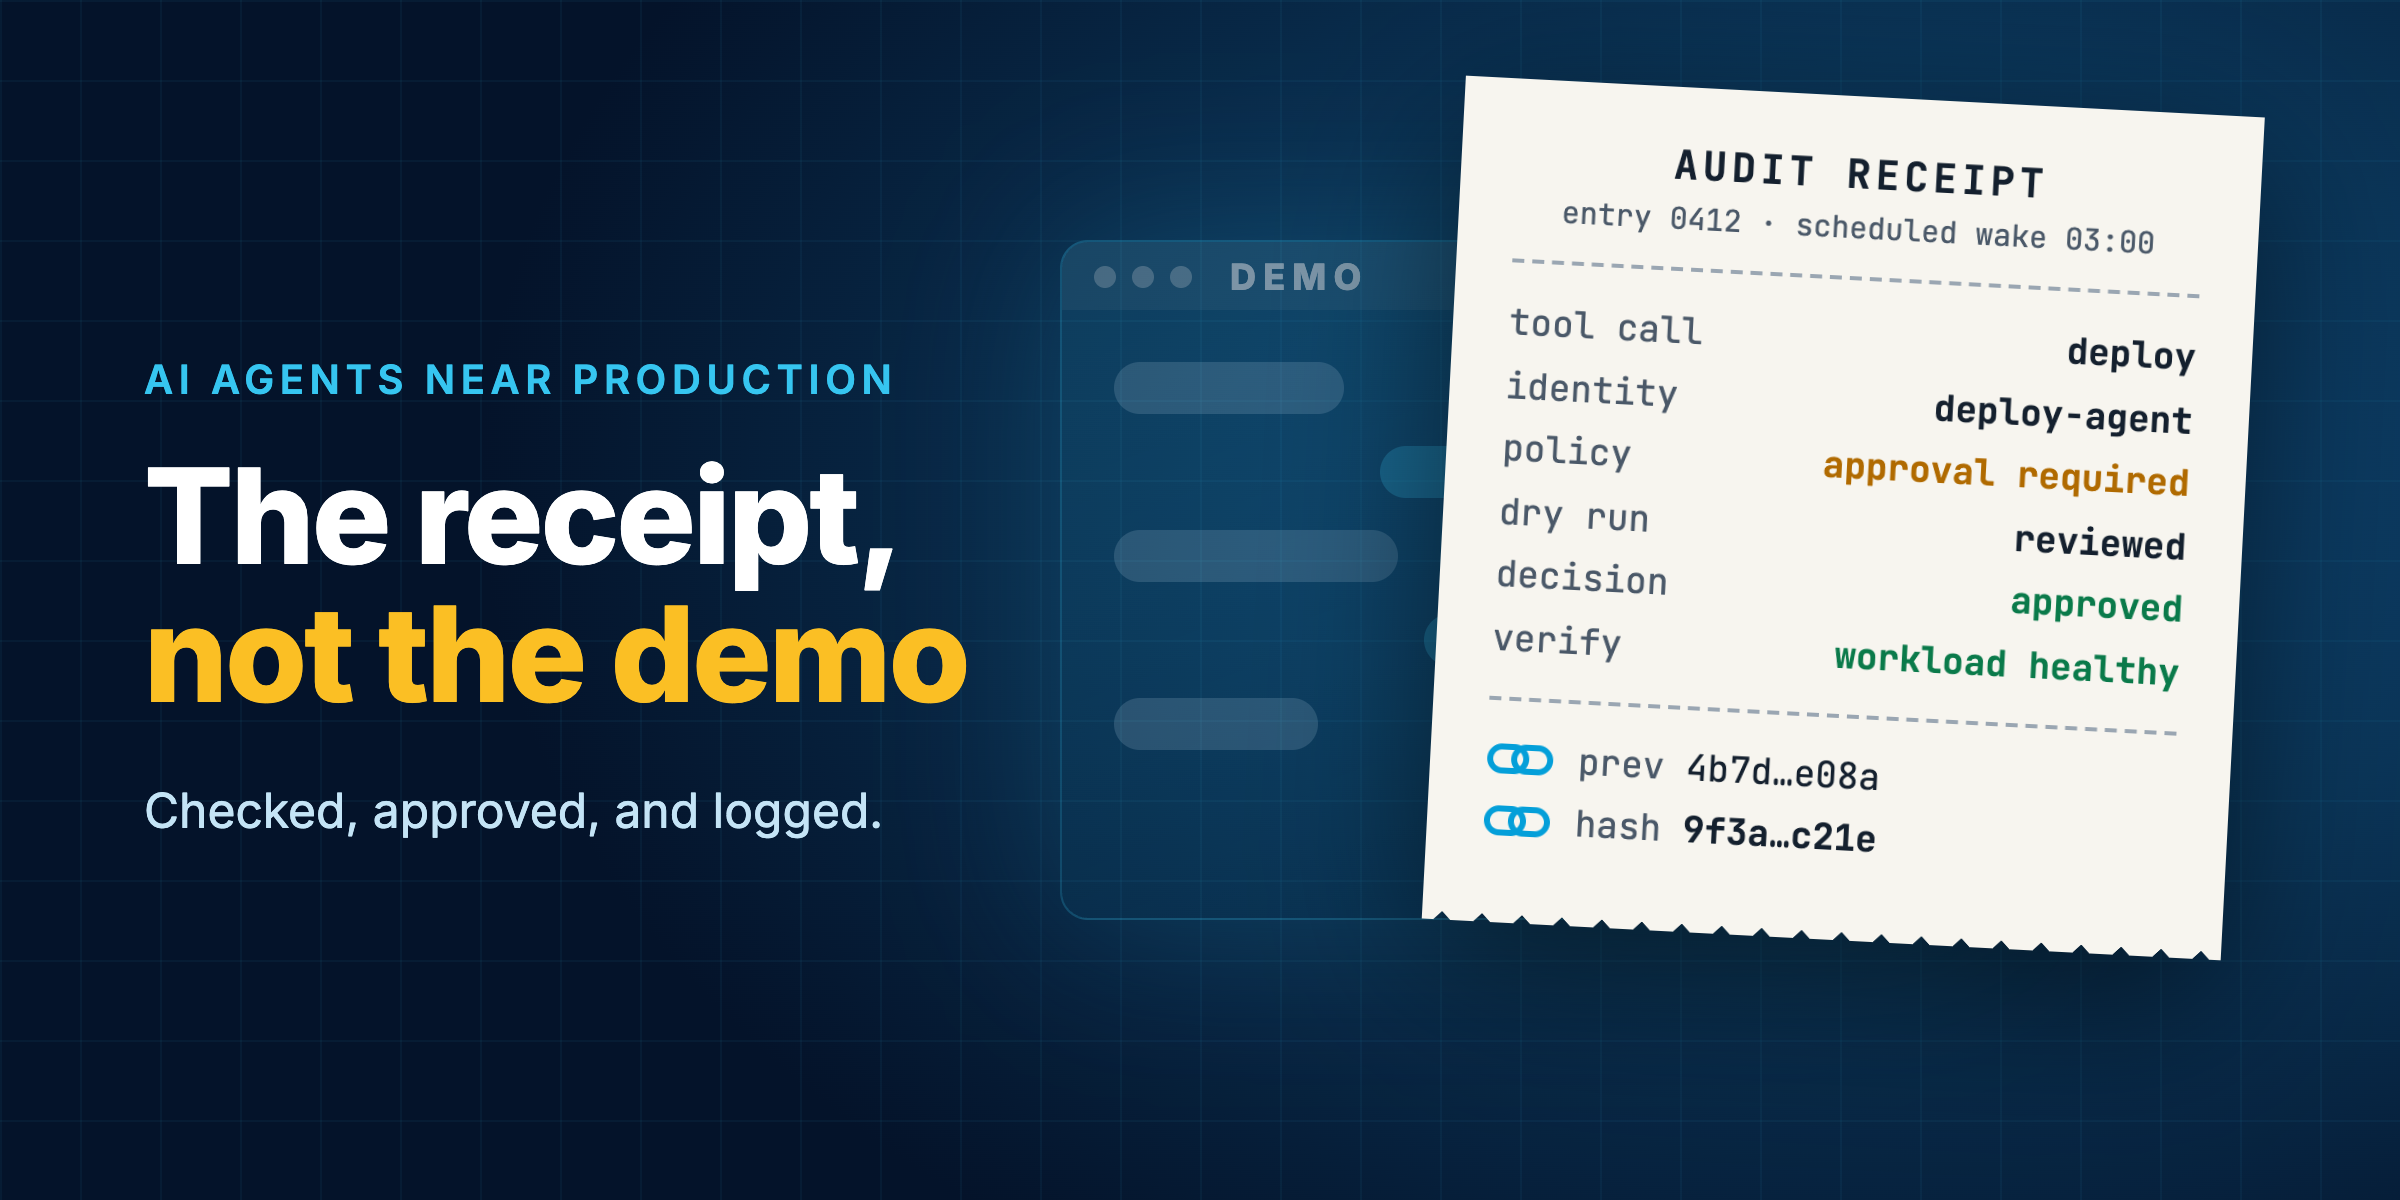
Каждый запрос получает один из трех ответов: прямой отказ, перенаправление человеку-апроверу или разрешение на выполнение, поскольку задача является рутинной. Деплои находятся за шлюзом согласования. Человек проверяет конкретное изменение и тестовый прогон перед тем, как что-либо коснется рабочего кластера, а после выката агент проверяет работающую нагрузку, а не предполагает, что все работает просто потому, что скрипт завершился с нулевым кодом.
Журнал аудита — это результат
CadreAI записывает каждое действие — разрешенное или запрещенное — в защищенный хэш-цепочкой журнал аудита. Каждая запись привязана к хэшу предыдущей, поэтому любой, кто попытается изменить запись позже, разрушит всю цепочку.
Журнал содержит реальное решение и реальные аргументы, а не написанную моделью самому себе выжимку. Это и есть результат.
Без него ответ на вопрос «кто одобрил этот деплой?» держится на памяти и доверии. С ним ответом является запись, которую может проверить любой.
Никаких дополнительных полномочий в 3 часа ночи
CadreAI просыпается по собственному расписанию, и каждое пробуждение проходит через тот же шлюз, что и живой диалог. Проверка в 3 часа ночи и запрос в 2 часа дня обрабатываются абсолютно одинаково, поэтому ничто не получает дополнительных полномочий из-за того, что никто не наблюдает.
Это не один агент с доступом ко всему. Почта и календарь живут в одном специалисте; интеграция с системой тикетов — в другом. Каждый доказывает свою собственную личность и не имеет никаких полномочий, пока кто-то не наделит его ролью.
Культура DevOps усвоила тот же урок: разрушение стен между командами не означает, что ни у чего нет владельца. Радиус поражения специалиста — тот ущерб, который он может нанести в неудачный день — остается в рамках его роли.
Инженер сохраняет принятие решений, а не рутину
Возьмем обычную неделю. Сканер отмечает образ контейнера с известной уязвимостью CVE — то, что происходит дюжину раз в месяц. Управляемый агент превращает каждую такую отметку в исследование и предложенный дифф.
Агент не должен быть умнее инженера. Он должен честно говорить о том, что сделал, а окружающая его система должна делать злоупотребление полномочиями не просто нежелательным, а технически невозможным.
Инженер по-прежнему решает, какую роль получает агент, и к нему по-прежнему обращаются, когда ситуация действительно неоднозначна. С его плеч уходит работа, которая никогда на самом деле не требовала принятия решений: исследование, шаблонные исправления и этап проверки, которым люди пренебрегают, когда устают.
Доверие к ИИ-агентам завоевывается по одному результату за раз
Доверие проистекает из фактов. Способная модель, узкая роль и шлюз, который ведет себя одинаково каждый раз, позволяют команде расширять полномочия агента по мере того, как журнал аудита показывает стабильность паттерна. Это утверждение скромнее, чем «ИИ заменяет работу SRE», но оно гораздо полезнее.
Возьмите эти четыре вопроса на вашу следующую демонстрацию агента, и по ее окончании судите об агенте по тому, что он может доказать впоследствии. Если вы создаете собственный слой политик, свяжитесь с командой DevNet Platform Engineering, чтобы обменяться опытом.