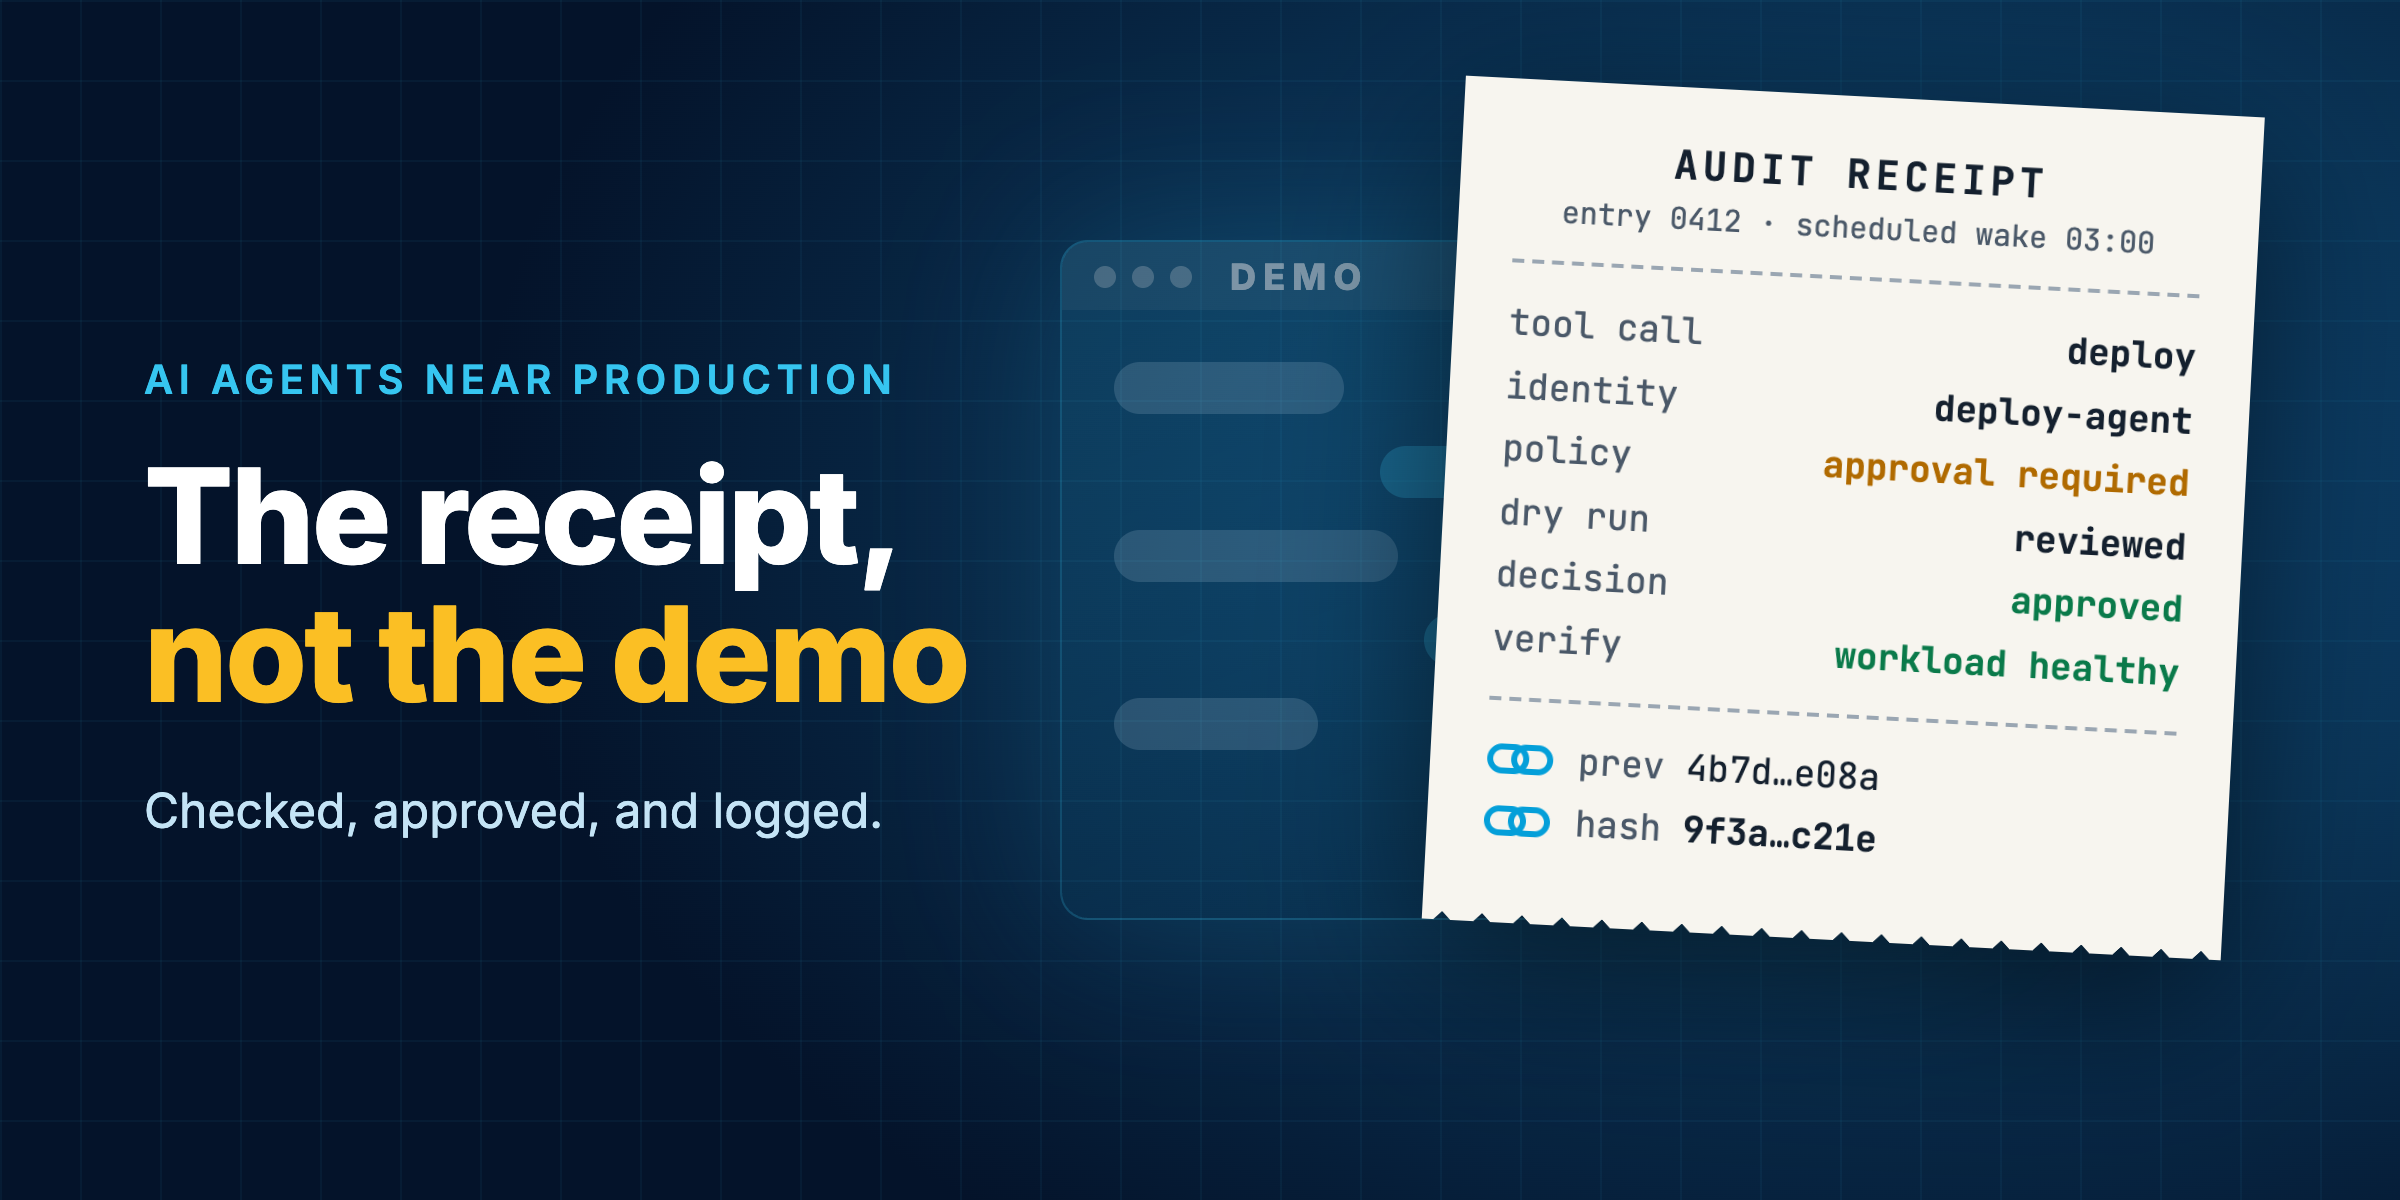
Workday Agent Passport, доступный теперь по программе раннего доступа (Early Access), предоставляет клиентам подписанную и проверяемую запись о том, что было верифицировано в отношении агента, кто это верифицировал и по какому стандарту. Cisco AI Defense, партнер Workday по запуску Agent Passport, обеспечивает состязательное тестирование, на котором основываются знаки безопасности агентов, разрабатываемых Workday. Вот что мы узнали и почему это важно для каждой агентской платформы.
В июне компания Workday представила Agent Passport на конференции Workday DevCon, а Cisco выступила ее партнером по запуску. На прошлой неделе Workday объявила о переходе Agent Passport в фазу раннего доступа (Early Access). Workday первой предъявляет строгие требования к собственным агентам, сотрудничая с Cisco AI Defense при тестировании агентов, которые она создает и выпускает.
Агенты больше не являются просто функциями внутри приложений. У них есть учетные данные, они вызывают инструменты и производят запись в системы учета. До недавнего времени единственным способом утвердить агента было прохождение опросника по безопасности и честное слово вендора. Это статический ответ о системе, которая постоянно меняется.
Workday Agent Passport заменяет этот ответ записьком. Его знаки безопасности подтверждаются результатами нашего состязательного тестирования Cisco AI Defense, включая устойчивость к инъекциям промптов и джейлбрейку, а наши результаты содержат привязку к стандартам списков OWASP (Open Worldwide Application Security Project) Top 10, MITRE ATLAS и фреймворкам Национального института стандартов и технологий (NIST).
Как доказательства доходят до клиента: Workday определяет знаки, Cisco тестирует разрабатываемых Workday агентов на соответствие общедоступным отраслевым стандартам, а Workday выдает знак, который клиент использует для принятия решения о развертывании агента.
Создание безопасных агентов и тестирование агентов на готовность к продакшену
Большинство команд безопасности тестируют ИИ-системы так же, как тестируют программное обеспечение: запускают сканирование, читают результаты, исправляют найденное. Это работает для неизменяемого приложения. Агент может пройти каждый промпт в тестовой базе и все равно слить данные на пятнадцатом шаге диалога, после того как злоумышленник пошагово сместил контекст. Реальные злоумышленники исследуют систему, адаптируются и эскалируют привилегии, причем каждый отдельный шаг выглядит безобидно.
Тестовая база, написанная для каждого агента, выявляет лишь то, что не так с конкретным агентом. Она не найдет агента поддержки, которого удается уговорить вернуть деньги не тому человеку. Это не джейлбрейк. Это агент, выполняющий свою работу в интересах злоумышленника.
Таким образом, именно контекст определяет ценность теста. Агент планирования медицинских услуг и агент финансового консультирования совершают ошибки по-разному, поскольку они служат разным целям, имеют доступ к разным инструментам и наделены разными разрешениями. Адаптивный красный тимминг (red teaming) в Cisco AI Defense начинается именно с этого. Он изучает назначение агента, его возможности и защитные механизмы, определяет результаты, к которым агент ни в коем случае не должен приводить, а затем добивается их в ходе многошаговых сценариев, меняя тактику при блокировке одного из подходов. Вопрос перестает сводиться к тому, падает ли агент на известной атаке, и превращается в то, что предпринял бы злоумышленник, прочитавший вашу документацию.
Именно так обеспечивается масштабируемость устойчивости по мере роста числа агентов. Никто не в состоянии вручную написать план тестирования для каждого агента на предприятии, да этого и не требуется, поскольку цели проистекают из контекста самого агента. Стандартизированное тестирование по опубликованным фреймворкам обеспечивает широту: широкий охват, сопоставимые результаты, возможность повторной проверки аудитором. Адаптивное тестирование обеспечивает глубину для наиболее важных агентов.
Масштабирование за пределы верификации с помощью комплексной безопасности жизненного цикла агентов
Cisco AI Defense охватывает весь жизненный цикл агента, а не только отдельную точку контроля. Мы обнаруживаем ИИ-активы в вашей среде, включая незарегистрированных никем агентов и модели. Мы проверяем, из чего собран агент, чтобы скомпрометированная модель или сервер инструментов не стали вашей проблемой в будущем. Мы моделируем состязательное тестирование агентов до их развертывания, используя их реальные инструменты, контекст и предполагаемое поведение, а также проводим повторное тестирование по мере изменения агента, его зависимостей или среды.
Мы обеспечиваем соблюдение защитных механизмов в рабочей среде на всем пути трафика агента к модели, инструментам и другим агентам. Мы превращаем результаты тестирования красной команды в защитные барьеры, блокирующие выявленные угрозы, так что обнаружение проблемы завершается защитой, а не просто отчетом. Решение работает там, где должны храниться ваши данные — в нашем облаке или в вашем собственном, и в любом случае вы используете его так, как вам удобно: запускаете нашу платформу напрямую или встраиваете ее в собственный продукт. Именно поэтому данная тема выходит за рамки простой интеграции. Агентов будут покупать на маркетплейсах, у вендоров и партнеров, а на этом рынке до сих пор не было надежного способа узнать, что именно вы пускаете внутрь. Независимое тестирование, подпитывающее уровень доверия, который клиент может самостоятельно проверить — это паттерн, который потребуется каждой платформе с экосистемой агентов.
Агенты будут внедряться на предприятиях ровно с той скоростью, с какой клиенты смогут им доверять. Workday и Cisco претворяют это в жизнь с помощью программы раннего доступа Agent Passport. Если вы создаете агентскую платформу, мы будем рады обсудить с вами возможное сотрудничество.
- Cisco AI Defense: cisco.com/go/ai-defense
- Workday Agent Passport: https://www.workday.com/en-us/ai-platform/agent-passport.html
- Анонс программы раннего доступа Workday: https://blog.workday.com/en-us/agent-passport-owner.html