Dreamforce уже позади, но инновации, анонсированные на мероприятии, только начинают внедряться. В платформе Salesforce в рамках релиза Winter ‘27 найдется всё понемногу. От автоматизации DevOps с помощью Agentic Developer Lifecycle до блокировки угроз от сторонних разработчиков с помощью оценок рисков MCP и развертывания универсального пользовательского интерфейса с помощью Headless Experience Layer — этот релиз призван помочь вам создавать, защищать и масштабировать вашу организацию быстрее, чем когда-либо.
Мы собрали самые влиятельные функции разработки и безопасности релиза Winter ‘27, чтобы вы могли начать их изучение уже сегодня. Все функции общедоступны (GA), если не указано иное.
Сервисы для разработчиков
Уровень Headless Experience Layer
Разработчикам, создающим интерфейсы на базе Agentforce, больше не нужен отдельный код пользовательского интерфейса для каждого канала. Усовершенствования Headless Experience Layer позволяют одному определению виджета отображаться нативно в Slack, Microsoft Teams, React и компонентах Lightning Web Components благодаря уровню трансляции agentic-api-service. Эта функция, входящая в лицензию платформы, устраняет давний барьер затрат и усилий при развертывании богатых интерактивных интерфейсов агентов на любых поверхностях, используемых клиентами.
Навыки и плагины агентов
У предприятий, развертывающих агентов в Agentforce, Slack, Data 360, Claude и ChatGPT, не было единого управляемого способа обнаружения и повторного использования навыков. Функция Agent Skills and Plugins представляет унифицированный реестр с автоматизированным конвейером верификации, который проверяет именование, точность и качество результатов до того, как какой-либо навык попадет в продакшн. Разработчики создают возможности для повторного использования один раз; агенты выполняют их последовательно и безопасно на любой поверхности, используемой предприятием.
Настройка с помощью усовершенствований Agentforce
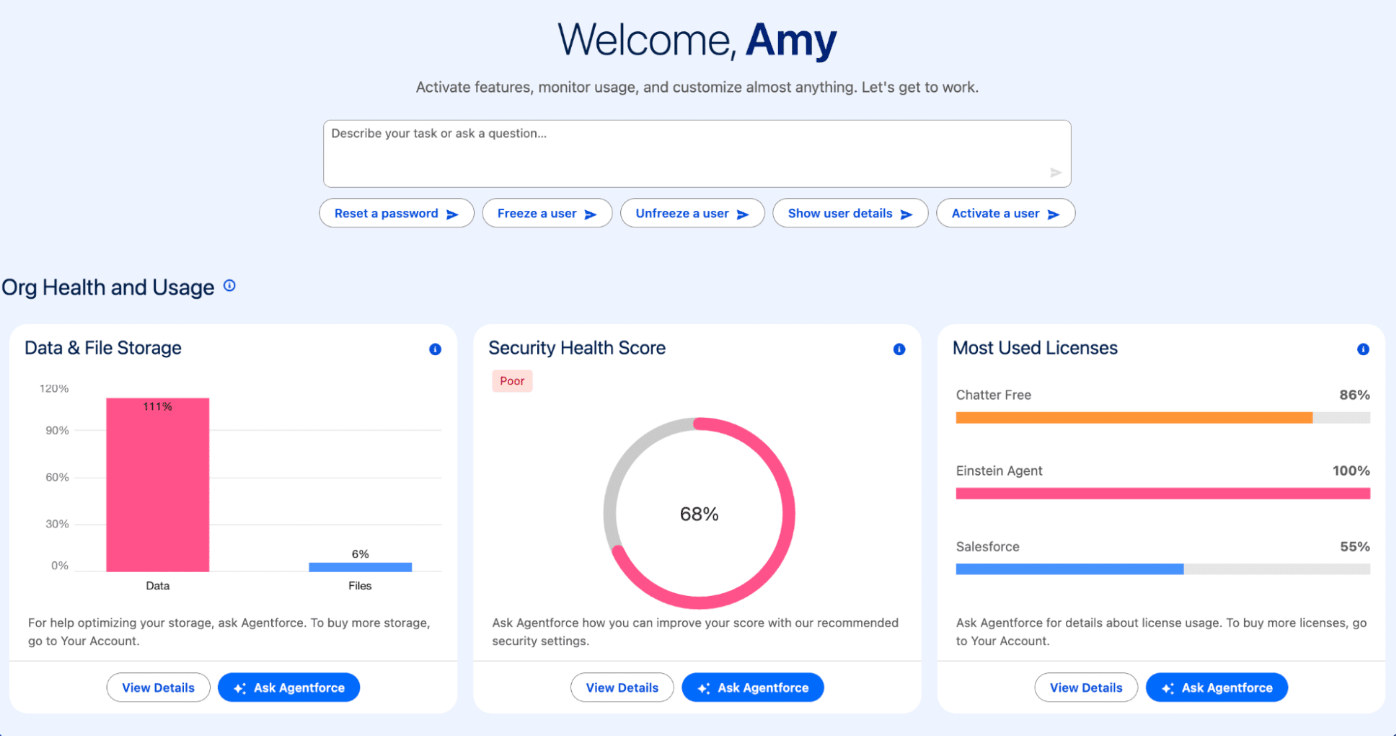
Salesforce Setup охватывает более 1000 страниц, требуя от администраторов перехода по глубоким меню для выполнения рутинных многошаговых задач. Функция Setup with Agentforce Enhancements добавляет возможности естественного языка для управления песочницами, развертывания пакетов, активации функций и проверки работоспособности организации на базе механизма рассуждений Atlas Reasoning Engine. Администраторы выполняют задачи с помощью одного диалога в Setup вместо ручного поиска по сотням страниц, сокращая время настройки и количество ошибок.
Усовершенствования среды разработки Headless Developer Environment
Разработчикам, создающим приложения Headless Agentforce, приходилось покидать свой набор инструментов для управления песочницами, маскировки тестовых данных или запуска тестов производительности. Усовершенствования Headless Dev Environment Enhancements расширяют управление жизненным циклом песочницы, маскировку и заполнение данных (Data Mask & Seed), а также тестирование масштабируемости на безголовые поверхности (headless), поэтому разработчики подготавливают среды и проверяют производительность без сеанса пользовательского интерфейса Salesforce. Результатом является полная среда разработки с поддержкой агентов, созданная для безголовых рабочих процессов.
Жизненный цикл разработчика агентов (Agentic Developer Lifecycle)
Кодирующие агенты теперь генерируют код быстрее, чем процессы ручного релиза могут управлять им или развертывать его, создавая риски соответствия для предприятий. Функции Coding Agent Governance and Deployment добавляют обеспечение политик, рабочие процессы утверждения и ведение журнала аудита в Lifecycle Center (ранее DevOps Center), наряду с автоматизацией жизненного цикла, которая переносит созданный агентом код от планирования через тестирование и развертывание. Предприятия движутся со скоростью агентов, одновременно соблюдая стандарты соответствия и аудита, требуемые их процессами релизов.
Salesforce Guardian
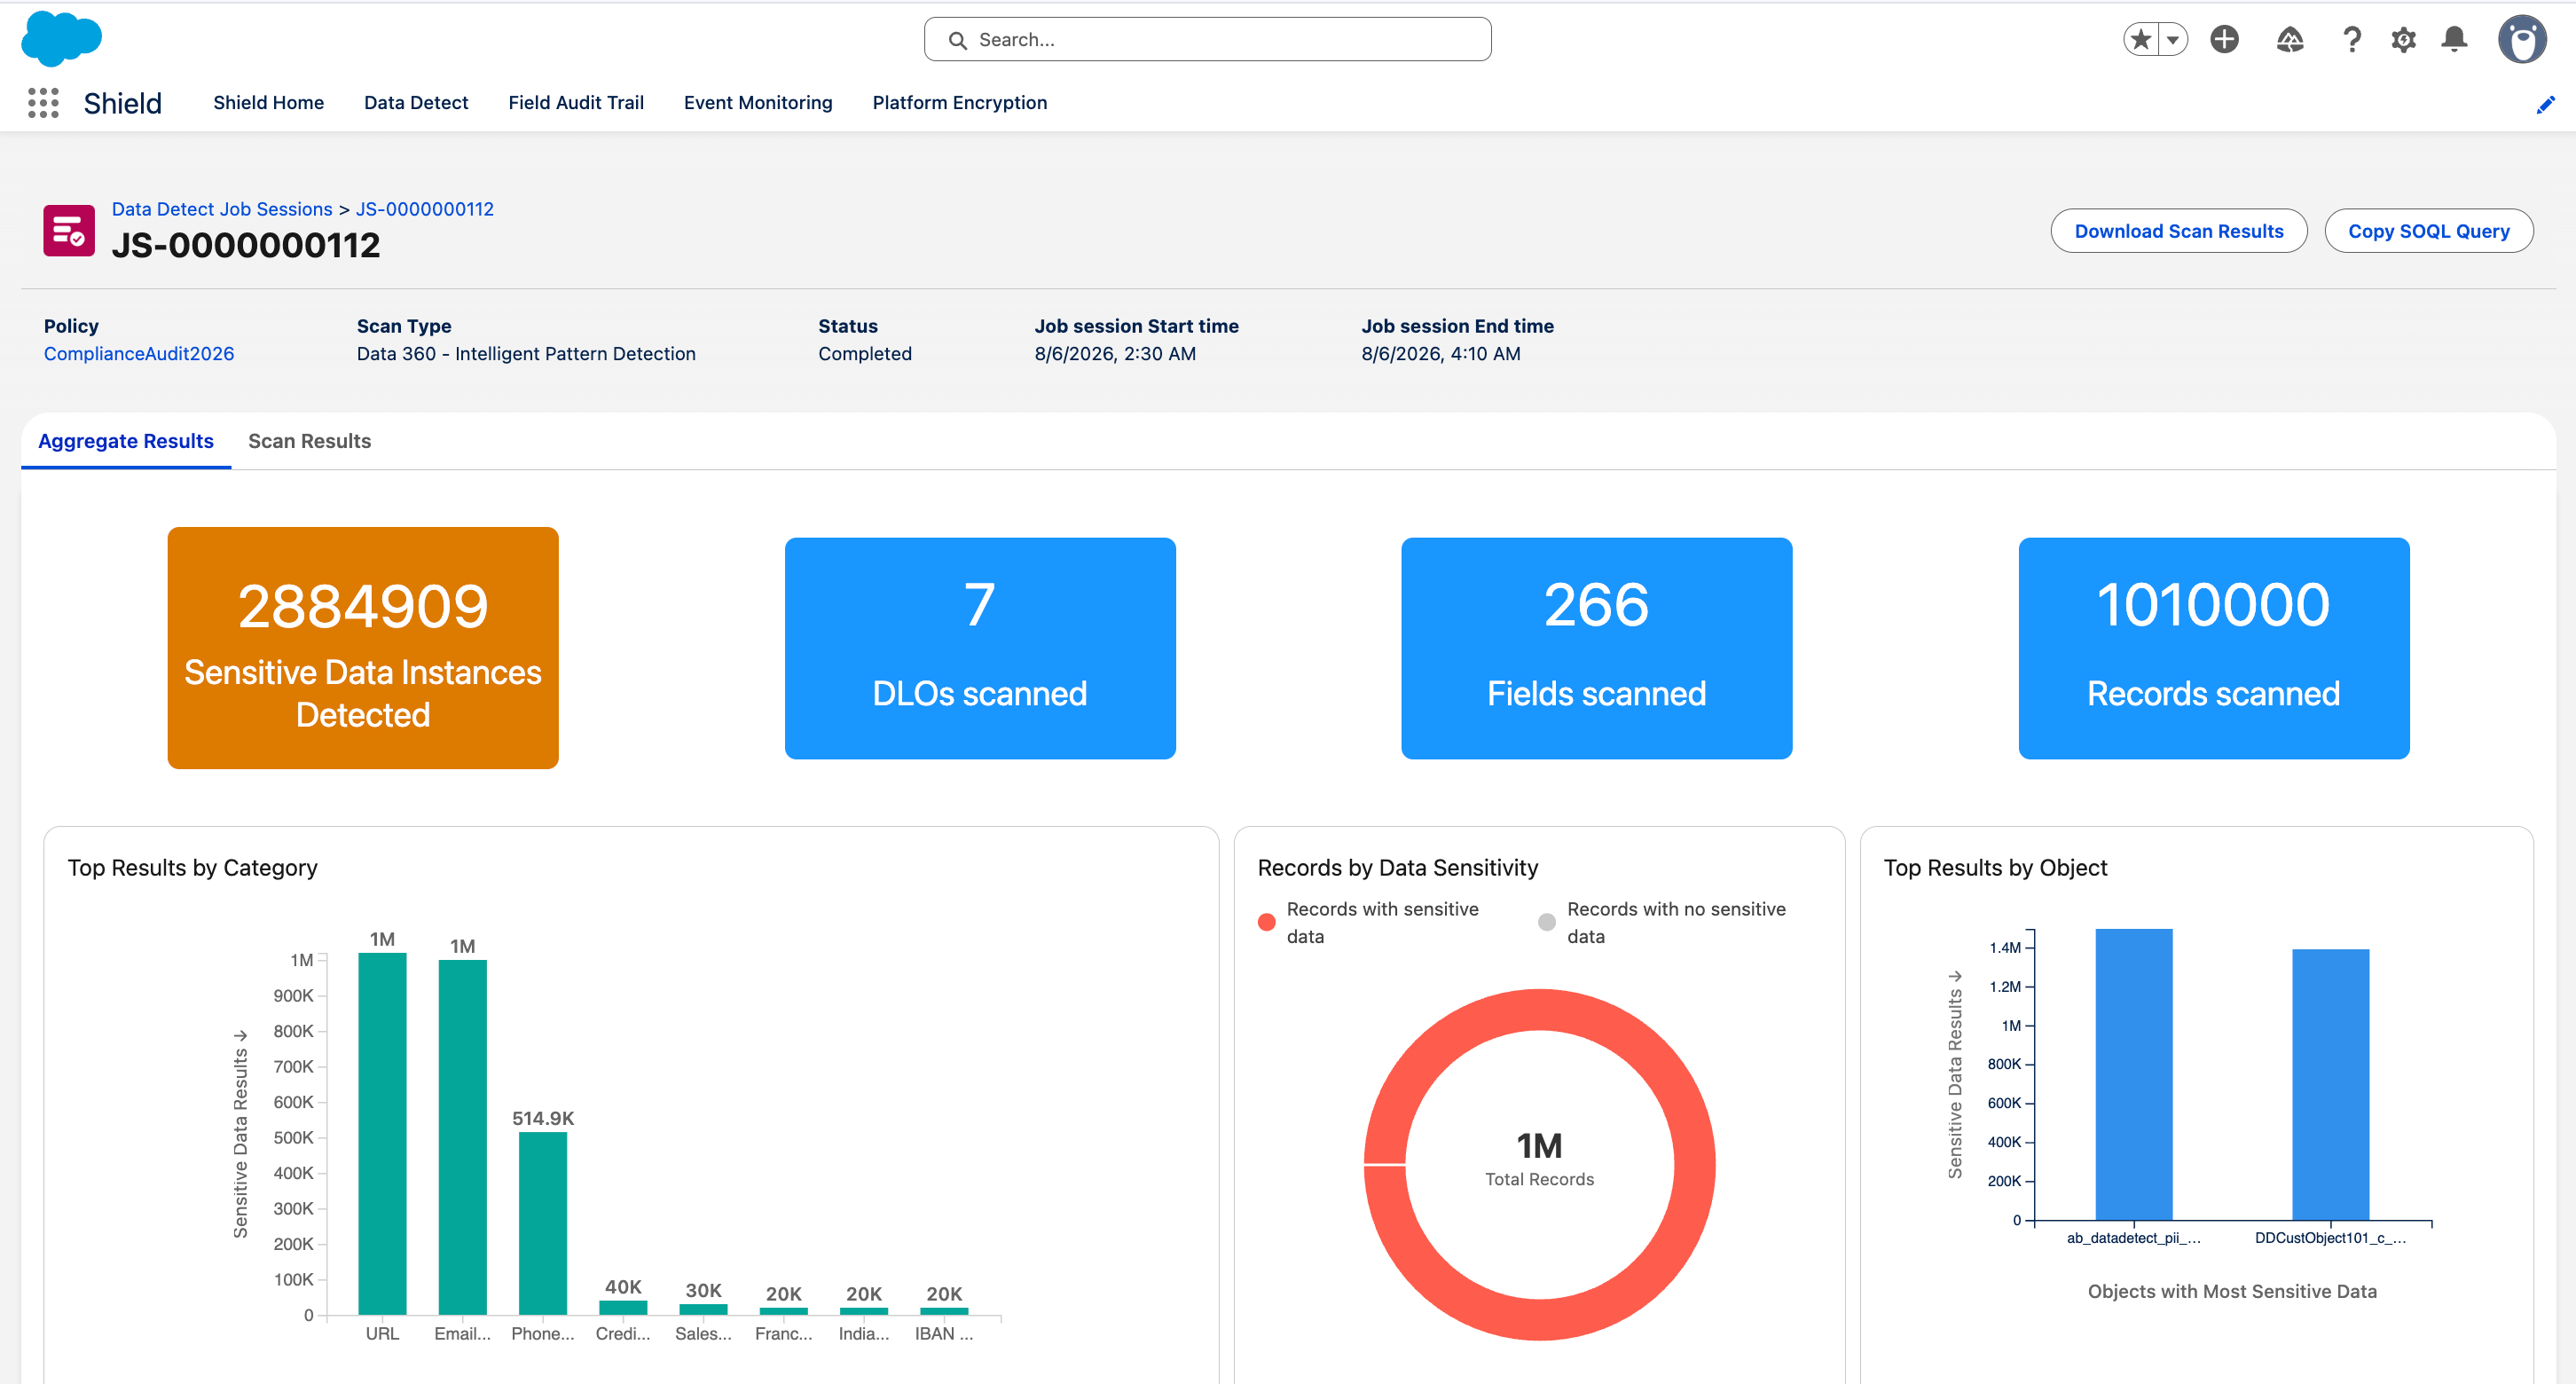
Оценки рисков MCP в Security Center
Сторонние серверы MCP подвергают развертывания агентов атакам внедрения инструментов и несанкционированного вывода (rug pull), однако в большинстве организаций нет централизованного способа оценки безопасности сервера до или после подключения. Теперь Security Center выводит оценку риска (низкий, средний или высокий) для каждого стороннего сервера MCP, сканируемого при регистрации и постоянно отслеживаемого на предмет изменений. Администраторы получают единое место для просмотра рисков, установки политик и блокировки серверов с высоким уровнем риска без ручного расследования.
Security Mesh — новые коннекторы
Отключенные инструменты безопасности создают разрастание поставщиков, затрудняя поддержание единого представления о рисках организации. Security Mesh в Security Center теперь добавляет коннекторы DigitSec и WithSecure, объединяя сканирование кода, безопасность конвейеров и обнаружение угроз в файлах в единый стандартизированный формат. Теперь ваши команды могут отправлять запросы, анализировать и действовать на основе сигналов, которые раньше терялись в общем шуме.
Глобальный менеджер согласий (Global Consent Manager)
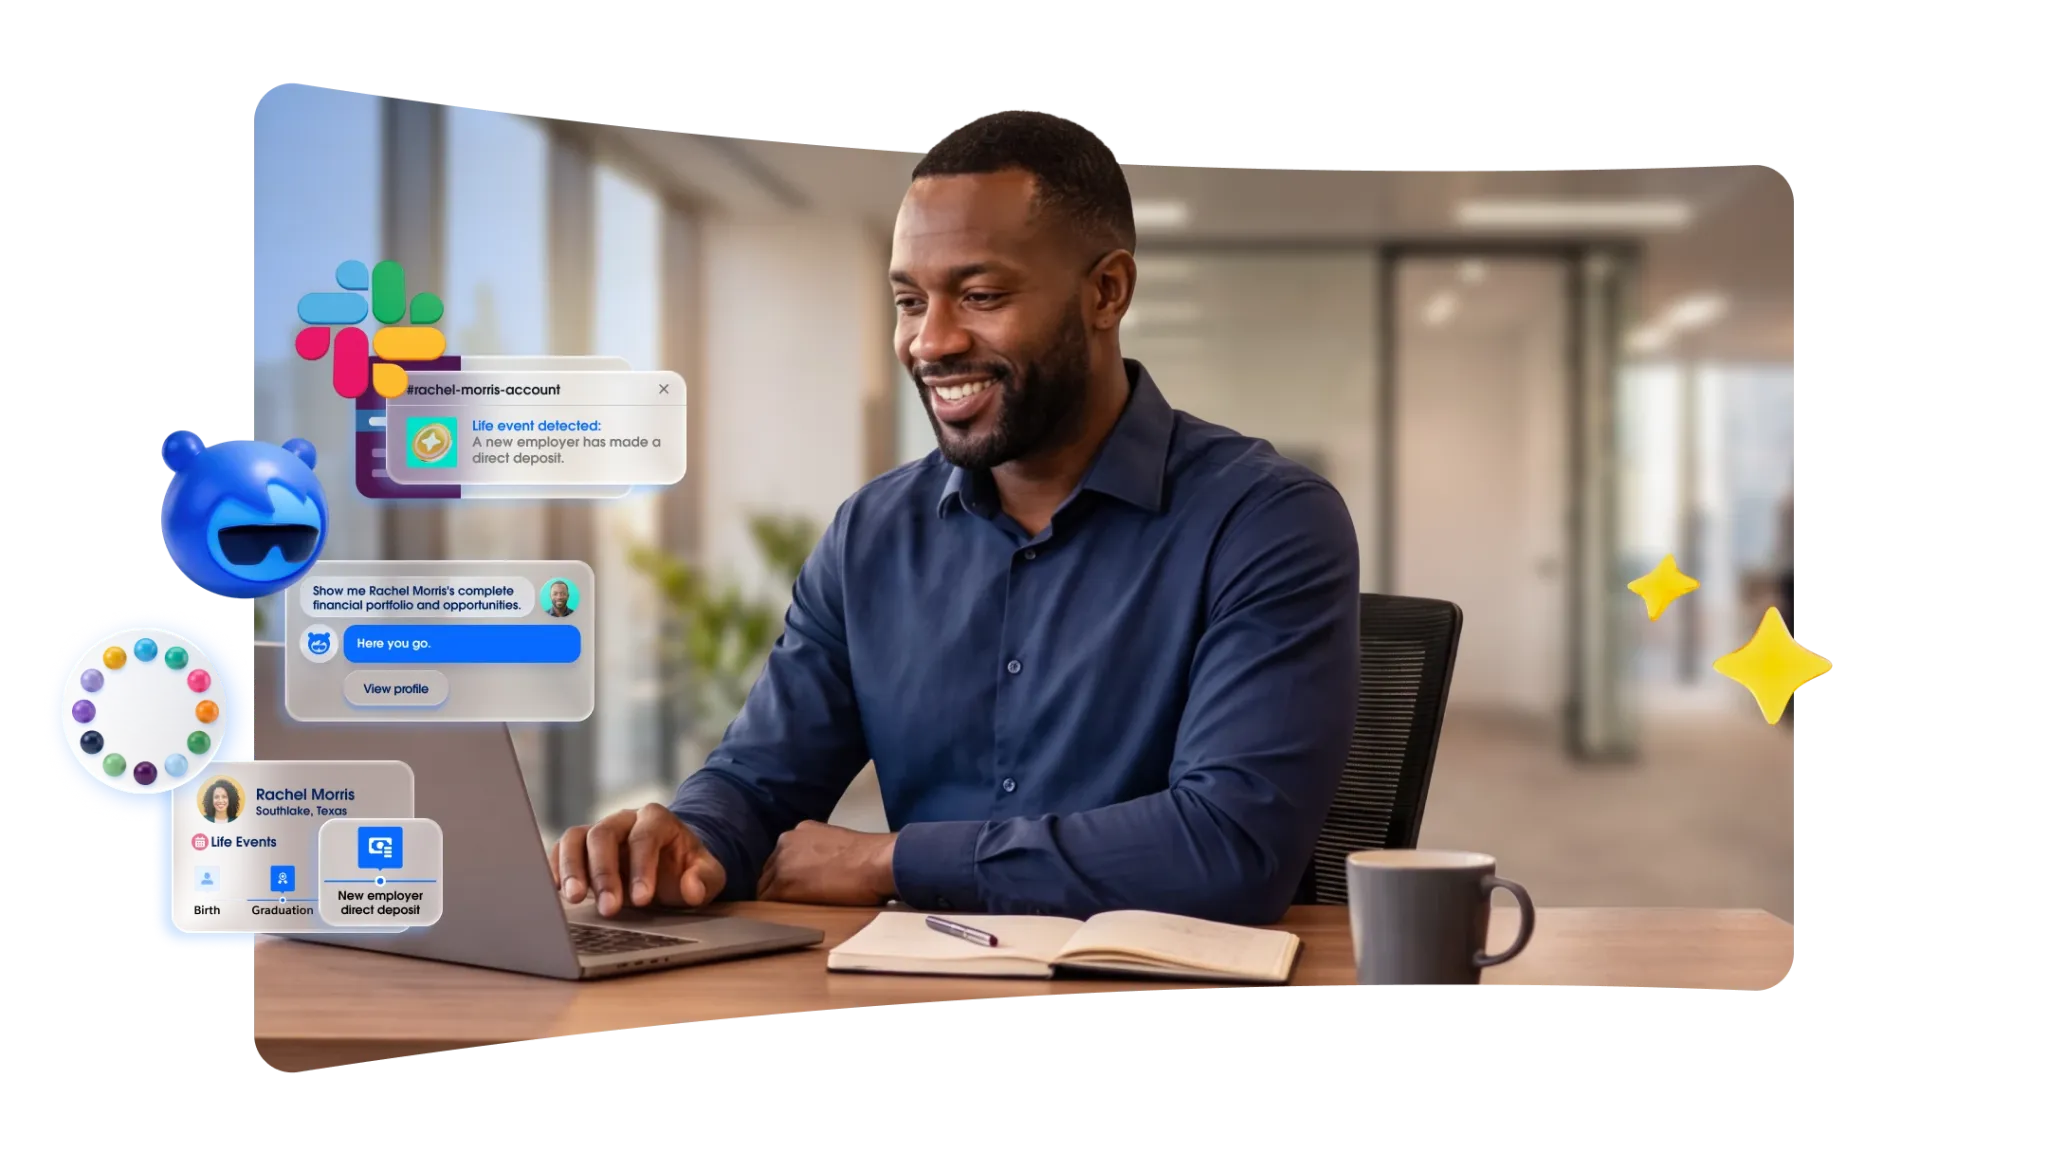
Организации, обрабатывающие согласие в масштабах предприятия, теперь могут управлять сигналами согласия и отказа в режиме реального времени как для маркетинговых, так и для юридических сценариев использования. Глобальный менеджер согласий в Privacy Center использует архитектуру на основе событий для синхронизации сигналов согласия и генерации проверенных контрольных журналов аудита, предоставляя организациям единую систему записей для согласия, готовую к аудиту в любое время и поддерживающую соответствие требованиям GDPR, CCPA и других глобальных стандартов конфиденциальности.
Центр наблюдаемости Observability Center (бета-версия)
Корпоративные развертывания агентов долгое время работали как непрослеживаемый черный ящик. У администраторов не было возможности видеть, что делают внешние агенты, подключенные через MCP или прямые API, выявлять ошибки или определять снижение производительности. Observability Center обеспечивает трассировку сеансов практически в реальном времени, обнаружение ошибок и мониторинг производительности при каждом взаимодействии агента в рамках единой унифицированной консоли на базе трассировки Headless Toolkit. Организации теперь могут устранять неполадки развертываний агентов без привлечения инженерных служб и выполнять развертывание с уверенностью.
Платформенное шифрование для архива и резервного копирования (Platform Encryption for Archive and Backup)
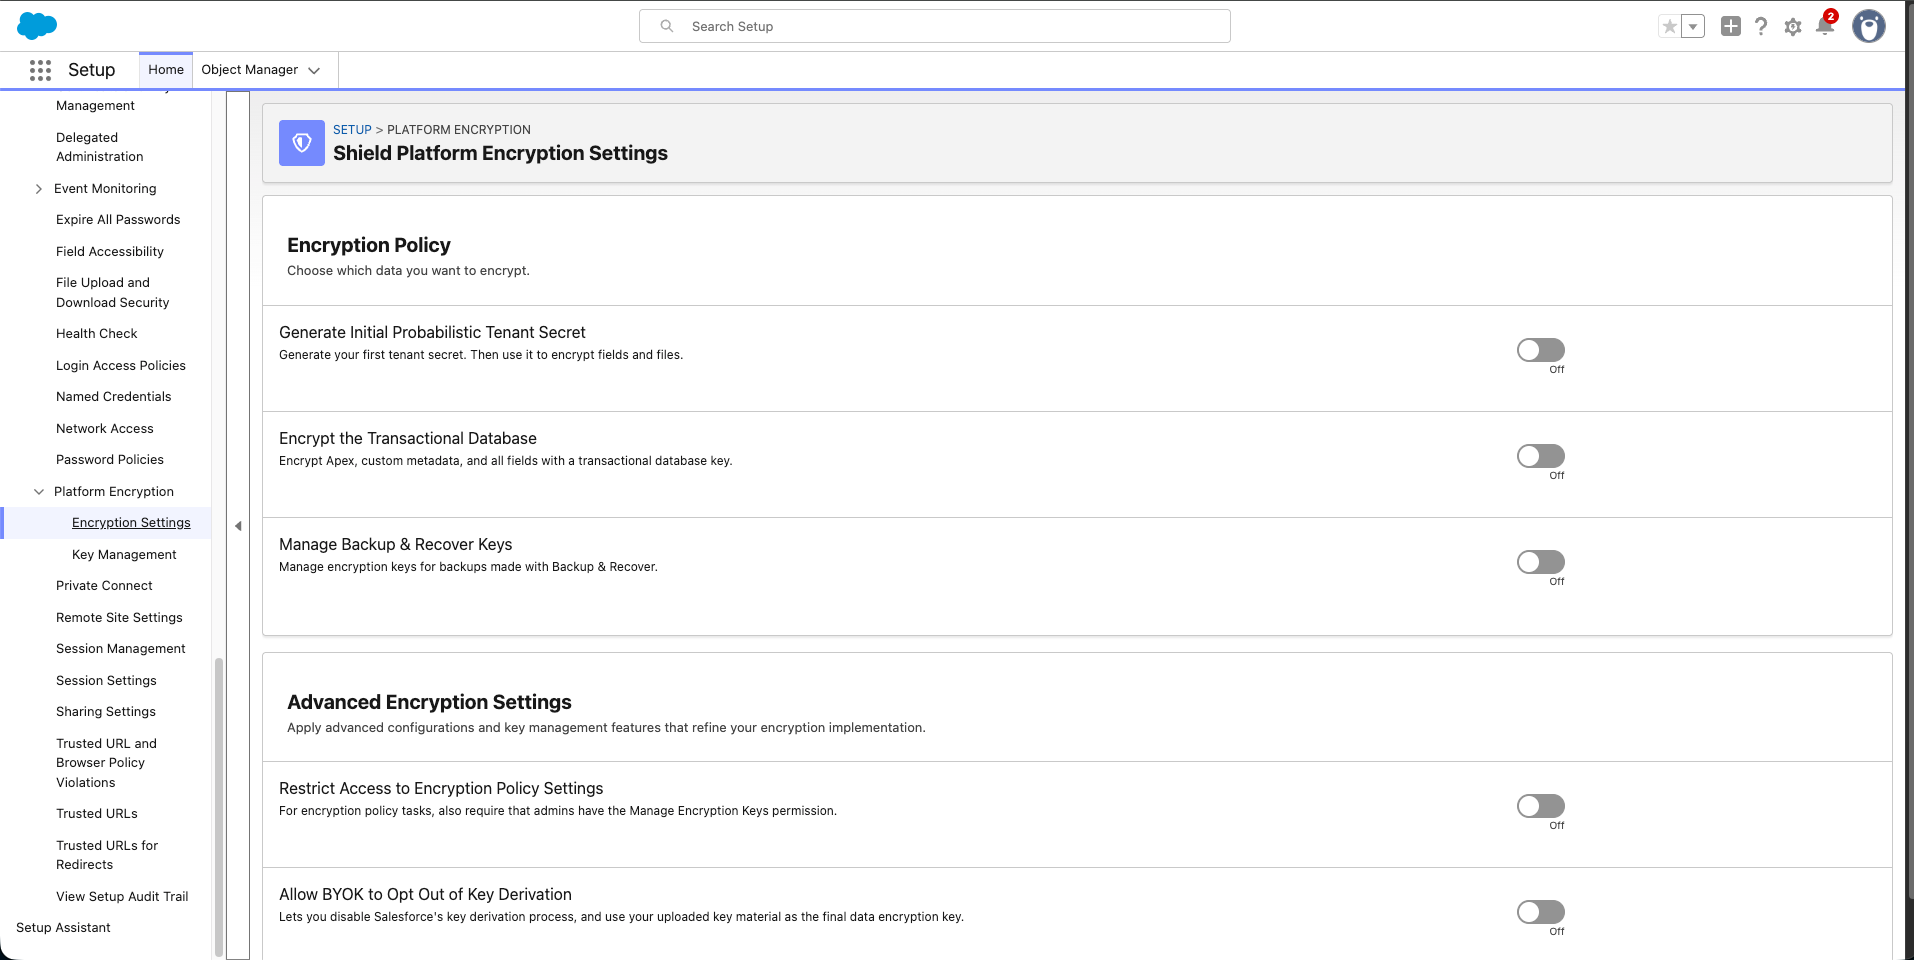
Регулируемые организации в сфере финансовых услуг, здравоохранения и государственном секторе сталкиваются с постоянными пробелами в обеспечении соответствия требованиям, когда архивные записи и резервные копии данных оказываются вне зоны покрытия Shield: Platform Encryption. Платформенное шифрование для архива и резервного копирования расширяет возможности нативных ключей BYOK и ключей шифрования, управляемых клиентом, на Salesforce Archive и Backup & Recover — все это в рамках Trust Layer, без необходимости использования сторонних инструментов управления ключами. Аудиторы безопасности получают проверенное сквозное подтверждение шифрования на каждом этапе жизненного цикла данных.
- Узнайте, что еще нового на странице релиза Winter ‘27
- Пройдите модуль релиза Winter ’27 на Trailhead
- Прочитайте примечания к выпуску Winter ’27
Начните пробный период
Попробуйте платформу Salesforce в течение 30 дней. Никаких кредитных карт и установок.