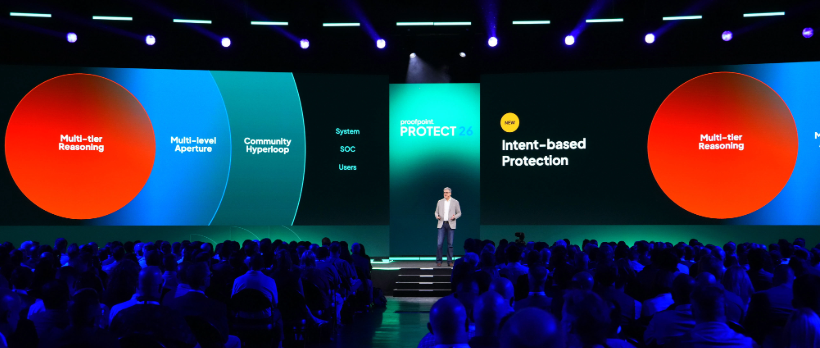
Обнаружение на основе намерений и многоэтапный ИИ-анализ выявляют и останавливают сложные атаки до, во время и после их достижения пользователей.
- Останавливает сложные атаки в рамках единой взаимосвязанной защиты с учетом намерений угроз, расследования и рисков пользователей, что позволяет организациям обнаруживать атаки раньше, быстрее понимать их и реагировать до того, как будет нанесен вред.
Останавливает сложные атаки в рамках единой взаимосвязанной защиты с учетом намерений угроз, расследования и рисков пользователей, что позволяет организациям обнаруживать атаки раньше, быстрее понимать их и реагировать до того, как будет нанесен вред.
- Создает множество возможностей для обнаружения атак, которые изначально выглядят легитимными, применяет все более глубокий ИИ-анализ до доставки и продолжает защиту в пачке входящих сообщений, чтобы выявлять атаки, обходящие традиционные средства защиты.
Создает множество возможностей для обнаружения атак, которые изначально выглядят легитимными, применяет все более глубокий ИИ-анализ до доставки и продолжает защиту в пачке входящих сообщений, чтобы выявлять атаки, обходящие традиционные средства защиты.
- Усиливает защиту людей, подвергающихся наибольшему риску, выявляя пользователей с высоким уровнем риска и адаптируя их средства защиты, в то время как специализированные агенты расследуют угрозы, проводят персональное обучение и проактивно проверяют средства защиты на предмет потенциальных уязвимостей.
Усиливает защиту людей, подвергающихся наибольшему риску, выявляя пользователей с высоким уровнем риска и адаптируя их средства защиты, в то время как специализированные агенты расследуют угрозы, проводят персональное обучение и проактивно проверяют средства защиты на предмет потенциальных уязвимостей.
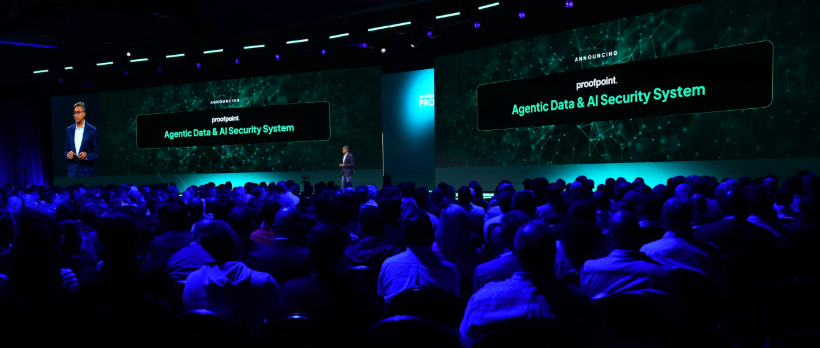
САННИВЕЙЛ, Калифорния и Proofpoint Protect 2026, Сан-Диего — 22 сентября 2026 г. — Компания Proofpoint, Inc., мировой лидер в области кибербезопасности, ориентированной на человека и агентов, объявила сегодня о создании системы Agentic Collaboration Security, объединяющей новую модель обнаружения на основе намерений и возможности агентов для защиты того, как люди общаются и сотрудничают. Система Proofpoint Agentic Collaboration Security анализирует цели взаимодействия, использует контекст для различения вредоносных намерений и легитимной активности, а также преобразует эти решения в действия в электронной почте, инструментах совместной работы и браузере.
Самые сложные для обнаружения атаки все больше напоминают нормальную деловую активность. Скомпрометированный поставщик может быть использован для атаки через существующие цепочки писем, выглядящие как обычные обмены сообщениями для пользователей и средств защиты. Мошеннический запрос на оплату может соответствовать сложившимся деловым отношениям. Атака, направленная на одного руководителя, может никогда не повториться. Кроме того, ИИ увеличил объем, скорость и изощренность атак. Когда учетная запись, разговор и запрос кажутся знакомыми, одних поведенческих аномалий может быть недостаточно для выявления угрозы. Система обнаружения должна понимать как контекст, окружающий взаимодействие, так и его намерение.
«Злоумышленники все чаще действуют внутри отношений и рабочих процессов, которым организации уже доверяют», — сказал Том Корн (Tom Corn), исполнительный вице-президент и генеральный директор Threat Protection Group в Proofpoint. «Это меняет проблему обнаружения. Безопасность должна понимать, чего пытается достичь взаимодействие, анализировать окружающий его контекст и действовать до того, как злоумышленник преуспеет. Не с помощью разрозненных инструментов, а как единая система, которая становится умнее с каждым принимаемым ею решением».
Единая общая основа
В основе системы Proofpoint Agentic Collaboration Security лежит график знаний Proofpoint Knowledge Graph, который объединяет аналитику угроз по активным кампаниям, шаблонам атак в отраслях и скомпрометированным поставщикам с организационным контекстом, включая деловые отношения, схемы коммуникации, доступ к данным и пользовательские риски.
Новая модель обнаружения на основе намерений Nexus Intent-Based Detection Model анализирует этот контекст с помощью многоэтапного анализа, который подстраивается под неоднозначность каждого взаимодействия. Большинство решений принимается менее чем за полсекунды, в то время как неоднозначные случаи подвергаются более глубокому анализу, чтобы определить, чего пытается добиться сообщение и является ли эта цель правдоподобной в контексте.
Вместе Knowledge Graph и модель Nexus обеспечивают общую основу, позволяя аналитическим данным из одной точки контроля информировать обнаружение, расследование и защиту пользователей по всей системе.
От обнаружения на основе намерений к агентным действиям
Поскольку Proofpoint управляет как шлюзом электронной почты, так и защитой на основе API, анализ намерений может начинаться до доставки и продолжаться во входящих сообщениях, причем аналитика, полученная на последующих этапах, постоянно усиливает обнаружение до доставки. Proofpoint — единственный защищенный шлюз электронной почты, обеспечивающий обнаружение на основе намерений до того, как сообщение попадет к пользователю.
- Обнаружение на основе намерений: Proofpoint применяет анализ намерений до доставки на шлюзе электронной почты и во входящих сообщениях через API. Для лиц с расширенными правами доступа или полномочиями по проведению транзакций, включая руководителей и финансовых утверждающих лиц, функция Privileged User Protection создает выделенные модели обнаружения для выявления высокоцелевых атак, разработанных для конкретного человека.
Обнаружение на основе намерений: Proofpoint применяет анализ намерений до доставки на шлюзе электронной почты и во входящих сообщениях через API. Для лиц с расширенными правами доступа или полномочиями по проведению транзакций, включая руководителей и финансовых утверждающих лиц, функция Privileged User Protection создает выделенные модели обнаружения для выявления высокоцелевых атак, разработанных для конкретного человека.
- Автономное расследование угроз: Proofpoint автоматически реконструирует атаки, определяет связанные сообщения, определяет радиус поражения и собирает доказательства, необходимые для реагирования, что значительно снижает объем ручного труда и времени, необходимых для расследования атак у затронутых пользователей.
Автономное расследование угроз: Proofpoint автоматически реконструирует атаки, определяет связанные сообщения, определяет радиус поражения и собирает доказательства, необходимые для реагирования, что значительно снижает объем ручного труда и времени, необходимых для расследования атак у затронутых пользователей.
- Адаптивная защита пользователей: Proofpoint постоянно выявляет и анализирует пользователей с высоким уровнем риска на основе уникальной среды каждой организации, объясняет факторы, определяющие их риск, и динамически адаптирует защиту и обучение в реальном времени. За кулисами агенты Blue Team и Red Team постоянно оценивают риски и проверяют средства защиты, используя соответствующий бизнес-контекст, чтобы выявлять уязвимости и усиливать защиту до того, как злоумышленники смогут их использовать.
Адаптивная защита пользователей: Proofpoint постоянно выявляет и анализирует пользователей с высоким уровнем риска на основе уникальной среды каждой организации, объясняет факторы, определяющие их риск, и динамически адаптирует защиту и обучение в реальном времени. За кулисами агенты Blue Team и Red Team постоянно оценивают риски и проверяют средства защиты, используя соответствующий бизнес-контекст, чтобы выявлять уязвимости и усиливать защиту до того, как злоумышленники смогут их использовать.
Усиление защиты в момент клика
Proofpoint также представляет решение Advanced Browser Protection, которое обеспечивает комплексную точку контроля безопасности, распространяя непрерывную защиту совместной работы за пределы шлюза и папки «Входящие» непосредственно в браузер. Созданное в партнерстве с Push Security, это усовершенствованное решение является первым предложением для обеспечения безопасности совместной работы, которое объединяет передовую в отрасли аналитику угроз электронной почты от Proofpoint с защитой на уровне браузера. Оно помогает организациям пресекать фишинговые атаки после клика и вредоносные URL-адреса в браузере, вредоносные расширения для браузера, OAuth-фишинг, кражу учетных данных, перехват сеансов и другие угрозы, исходящие из браузера. Телеметрия браузера интегрирована в Threat Protection Workbench, Proofpoint Security Graph и Investigation Agent, предоставляя группам безопасности единую видимость и рабочие процессы расследования по всей цепочке атак на совместную работу — от доставки сообщения до взаимодействия с браузером.
Доступность
Новые возможности в Proofpoint Agentic Collaboration Security будут выпущены в первом квартале 2027 года в качестве обновления для решения Proofpoint по безопасности совместной работы, расширяя уже используемую клиентами защиту без необходимости миграции. Доступность может отличаться в странах с особыми требованиями к локализации данных.
Чтобы узнать больше, прочитайте наш блог: https://www.proofpoint.com/us/blog/threat-protection/stopping-attacks-they-reach-inbox-introducing-proofpoint-agentic.
О компании Proofpoint, Inc.
Компания Proofpoint, Inc. является мировым лидером в области кибербезопасности для людей и агентов, обеспечивая безопасность взаимодействия людей, данных и агентов с искусственным интеллектом в электронной почте, облачных и коммуникационных инструментах. Proofpoint является надежным партнером для более чем 80 компаний из списка Fortune 100, более 14 000 крупных предприятий и миллионов небольших организаций в деле предотвращения угроз, утечки данных и повышения устойчивости рабочих процессов людей и ИИ. Платформа Proofpoint для безопасности совместной работы, данных и ИИ помогает организациям любого размера защищать своих сотрудников, отстаивать безопасность данных и уверенно внедрять ИИ. Узнайте больше на сайте www.proofpoint.com.
Подпишитесь на Proofpoint в LinkedIn
Proofpoint является зарегистрированным товарным знаком или фирменным наименованием компании Proofpoint, Inc. в США и/или других странах. Все остальные товарные знаки, упомянутые здесь, являются собственностью их соответствующих владельцев.