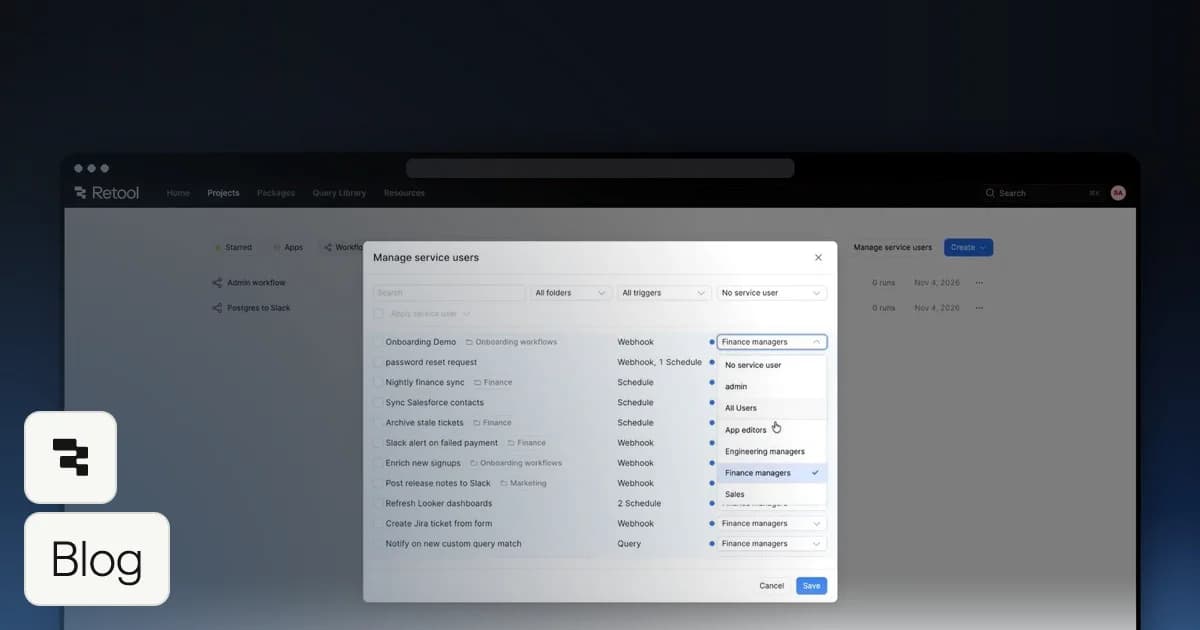
Запланированные задания и вебхуки обеспечивают непрерывность работы, когда никто не вошел в систему. В Retool такие рабочие процессы выполняются с правами администратора, причем выбор конкретного администратора не предусмотрен. Ночной отчет, для которого нужна одна таблица, выполняется со всеми правами, которыми обладает этот администратор.
Это дает большинству заданий больше доступа, чем им требуется. Кроме того, это затрудняет проведение проверок доступа, поскольку личность, от имени которой выполняется процесс, зависит от того, чьи права администратора были заимствованы рабочим процессом.
Сервисные пользователи для рабочих процессов меняют эту ситуацию. Вы выбираете группу доступа, и Retool запускает рабочий процесс от имени сервисного пользователя с правами этой группы. Больше групп разработчиков могут безопасно использовать рабочие процессы, а ночное задание по формированию отчетов получает только те ресурсы, которые ему необходимы, и ничего больше.
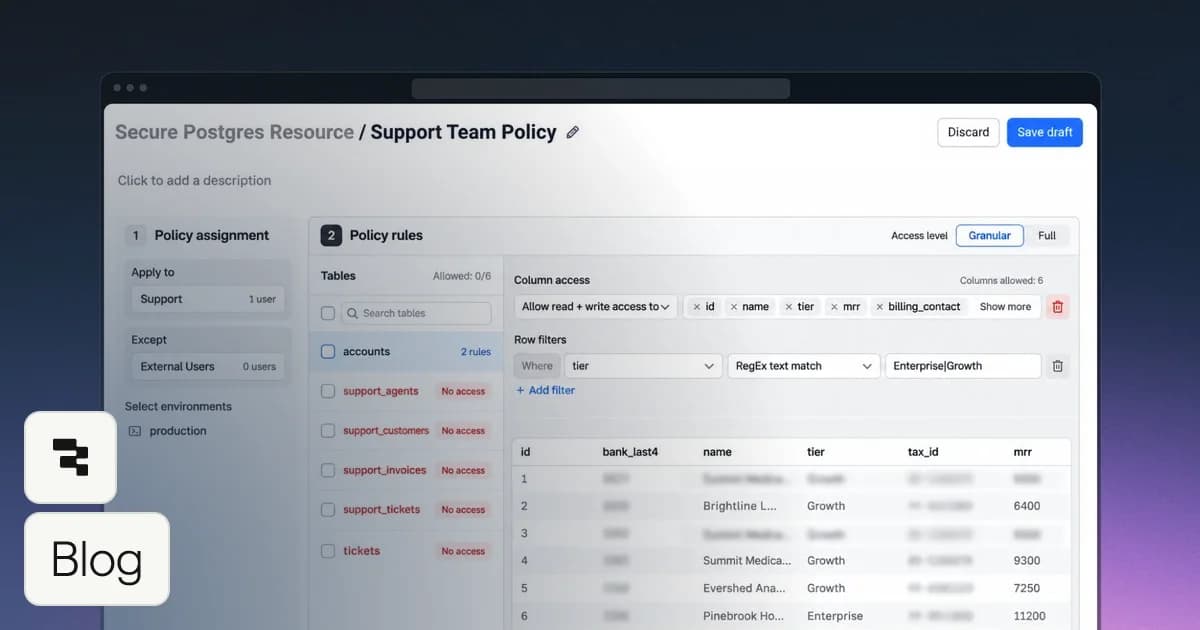
Сервисные пользователи также позволяют автоматическим рабочим процессам выполнять запросы к ресурсам Postgres, защищенным с помощью Data Access Enforcement. У Retool появляется идентификатор для оценки, и ваши политики доступа к данным определяют, к каким таблицам, столбцам и строкам этот идентификатор может получить доступ.
Сервисный пользователь — это нечеловеческая учетная запись, привязанная к одной группе доступа. Вы выбираете группу на панели триггеров рабочего процесса, а Retool создает и управляет сервисным пользователем в фоновом режиме.
Группе необходим доступ уровня «Использование» (Use) к рабочему процессу и к каждому ресурсу, к которому он обращается. Retool проверяет права доступа к ресурсам при запуске рабочего процесса. Если запрос использует ресурс, к которому у группы нет доступа, этот запрос завершается ошибкой, а остальная часть рабочего процесса не затрагивается.
Разные задания получают разный доступ. Рабочему процессу для создания отчетов может потребоваться ресурс Postgres и ресурс электронной почты. Рабочему процессу для обработки заказов могут потребоваться ваша база данных инвентаризации и API доставки. Предоставьте каждой группе ресурсы, необходимые для ее рабочих процессов, а затем выберите эту группу в качестве идентификатора запуска.
Этот параметр применяется к запланированным запускам, запускам по вебхуку и запускам по запросу. Ручные запуски в редакторе и запуски, инициированные из приложения, остаются без изменений. Они используют учетную запись человека, который их инициировал, если в вашей организации включена бета-функция запуска от имени текущего пользователя. В противном случае они сохраняют настройки по умолчанию от имени администратора.
Когда мы запустили Data Access Enforcement, автоматические рабочие процессы не могли запрашивать защищенные ресурсы, поскольку у них не было поддерживаемого идентификатора запуска. Сервисный пользователь предоставляет такой идентификатор, поэтому эти рабочие процессы могут выполняться в соответствии с политиками, назначенными его группе.
Возьмем ночной рабочий процесс, который подготавливает отчет о просроченных счетах. Ему нужны номера счетов, сроки оплаты и суммы задолженности из Postgres. Ему не нужны банковские реквизиты клиентов.
Предположим, вы создаете группу под названием «Отчеты по биллингу» для этого задания. Предоставьте ей доступ к рабочему процессу и ресурсу Postgres, а затем назначьте сервисного пользователя этой группы рабочему процессу. Для ресурса создайте политику «только чтение», которая предоставляет доступ к нужным столбцам счетов и фильтрует строки, оставляя только просроченные счета.
Когда срабатывает расписание:
- Рабочий процесс использует доступ группы к ресурсам. Запрос к ресурсу вне этого доступа завершается ошибкой.
- Политика ограничивает данные, которые можно запрашивать. Отчет может считывать разрешенные столбцы и строки счетов. Запрос, выбирающий неразрешенный столбец с банковскими реквизитами, блокируется.
- Доступ «только чтение» предотвращает запись. Задание по формированию отчетов не может обновлять счета через эту политику.
Права доступа к ресурсам и политики доступа к данным работают вместе. Политика может сузить доступ группы, но не может предоставить доступ к ресурсу, который группа не может использовать. Data Access Enforcement требует план Enterprise и в настоящее время поддерживает Postgres.
Руководство по рабочим процессам на защищенных ресурсах охватывает требования к настройке и политикам.
Выбор идентификатора запуска также влияет на то, кто может работать с рабочим процессом. Редакторы могут выбирать только те группы, к которым они принадлежат, и после назначения сервисного пользователя только администраторы и редакторы из этой группы могут редактировать рабочий процесс.
Журналы выполнения и результаты блоков также ограничены. Зрителям (Viewers) необходим доступ к рабочему процессу и членство в группе сервисного пользователя. События аудита указывают имя сервисного пользователя, который выполнил каждый запуск, поэтому вы можете отличить автоматизированную активность от действий человека.
Сервисные пользователи не входят в систему и не занимают место пользователя. Их права доступа определяются выбранной вами группой.
Начните с запланированного рабочего процесса, потребности которого в ресурсах вам понятны. Выберите группу, к которой вы принадлежите, и попросите администратора создать ее или при необходимости скорректировать ее права. Группе нужен доступ уровня «Использование» к рабочему процессу и его ресурсам, а коллеги, которые редактируют рабочий процесс или читают его результаты, также должны состоять в этой группе.
На панели триггеров откройте «Идентификатор запуска» (Run Identity) и выберите группу в выпадающем списке «Сервисный пользователь». Retool покажет, к каким ресурсам группа имеет доступ, а к каким — нет. Устраните любые пробелы и опубликуйте. Для защищенного ресурса Postgres активная политика также должна охватывать эту группу.
Проверьте следующий запланированный запуск в истории запусков или протестируйте его через вебхук или триггер запроса рабочего процесса. Ручной запуск в редакторе не проверяет доступ сервисного пользователя.
Существующие рабочие процессы сохраняют свое текущее поведение до тех пор, пока вы не назначите сервисного пользователя. До этого момента автоматические запуски остаются заблокированными на защищенных ресурсах.
Некоторым рабочим процессам требуются дополнительные изменения, прежде чем они смогут использовать сервисного пользователя. Персональные учетные данные OAuth и политики, основанные на электронной почте человека, не поддерживаются, а запуски от имени сервисного пользователя не могут выполнять запросы к агентам, запрашивать Retool Vectors или отправлять запуски Retool Agent. Документация по сервисным пользователям содержит полную информацию о совместимости.
Сервисные пользователи для рабочих процессов доступны в планах Business и Enterprise в Retool Cloud, а также в локальных версиях (self-hosted), начиная с версии 4.88. Выберите один запланированный рабочий процесс и укажите группу, от имени которой он должен выполняться. Руководство по настройке содержит пошаговые инструкции по правам доступа, назначению и публикации.