Наш MCP-сервер вышел из стадии публичного бета-тестирования и стал общедоступным. С момента запуска тысячи разработчиков воспользовались сервером, а мы продолжили расширять его возможности. Теперь администраторы могут отслеживать расходы токенов MCP на панели мониторинга ИИ и использовать расширенный набор инструментов, позволяющий обновлять доступ для групп, ролей и разрешений. MCP-сервер теперь также может проверять и обновлять разрешения для рабочих процессов. Чтобы узнать о новейших возможностях, посетите документацию по MCP.
Чтобы узнать о новейших возможностях, посетите документацию по MCP.
Что бы вы сделали, если бы ИИ-агент мог безопасно взаимодействовать с производственными данными и системами вашей компании? Я ищу ответы на этот вопрос с тех пор, как стал доступен MCP-сервер Retool.
Среди возможностей Retool MCP самой популярной и мощной является выполнение нерегламентированных запросов к ресурсам, что позволяет мне автоматизировать работу без создания пользовательского приложения для каждой разовой задачи. Я также могу объединять контекст, доступный через ресурсы Retool, с другими источниками данных, такими как репозиторий git или файлы на моем компьютере.
В этой статье я расскажу, как использую управляемые агентом запросы Retool для отладки и анализа, а также для автоматизации действий, которые могут быть громоздкими при выполнении по одному в приложении. Мои рабочие процессы специфичны для моей работы в качестве инженера-программиста, но я надеюсь, что эти методы вдохновят вас подключить бизнес-данные к ИИ или позволят вашим пользователям сделать это.
Сначала я подключил выбранного ИИ-агента к Retool. Я предоставил URL-адрес MCP от Retool в Cursor, и он запустил безопасный процесс веб-авторизации (OAuth). Это работает практически одинаково во всем программном обеспечении для ИИ-агентов.
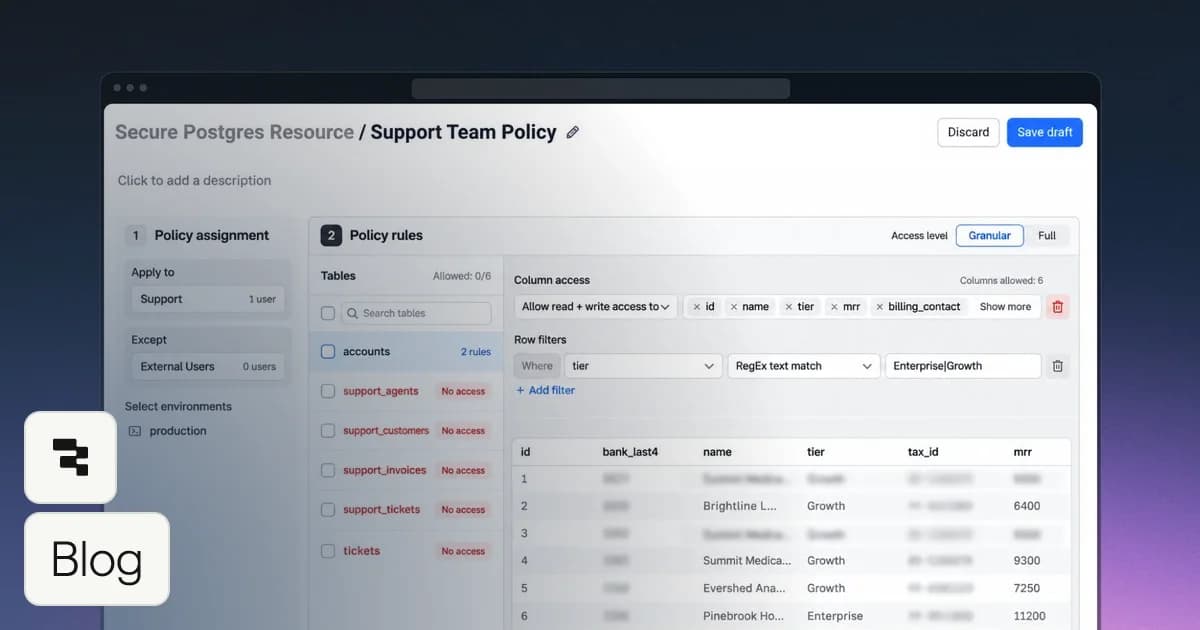
После подключения агент получает возможности, включая способность выполнять запросы к ресурсам Retool. Разовая аутентификация предоставляет моему агенту доступ к каждому поддерживаемому ресурсу, на который у меня есть как минимум разрешение на редактирование, что означает, что мне разрешено создавать и редактировать запросы для этого ресурса. Если для ресурса заданы какие-либо детализированные политики доступа, они также применяются к любому запросу, написанному моим агентом. Изменения разрешений и политик немедленно применяются к моему агенту, точно так же, как если бы я создавал приложение Retool, а запросы заносятся в журнал аудита, как это всегда происходит на платформе Retool.
Интересное отступление: поскольку Retool — это платформа для создания приложений с использованием ИИ, а не просто шлюз авторизации, она может выполнять код TypeScript, который смешивает и фильтрует данные из нескольких ресурсов, вместо отправки «сырых» результатов запросов в LLM. Это экономит токены (читай: время и деньги), поскольку агент получает именно те данные, которые ему нужны.
Мои агенты могут запрашивать базу данных производственной платформы Retool, используя ресурс, настроенный нашей командой облачной инфраструктуры. Учетные данные ресурса имеют доступ только для чтения с отфильтрованными конфиденциальными столбцами, поэтому мой агент не может совершать деструктивные действия или раскрывать секреты клиентов. Изначально он был настроен для наших внутренних приложений, а теперь доступен агентам.
Вот некоторые виды задач, которые я решил с помощью агентов, используя эту производственную базу данных и другие источники данных:
- Отладка проблем клиентов путем пошагового разбора кода с точным пониманием того, какие флаги функций включены и когда они были развернуты.
- Поиск клиентов, затронутых ошибкой, из-за которой некоторые настройки ресурсов перешли в состояние, несогласованное с настройками организации. Агент предоставил запрос на исправление данных, но не имел прав на его выполнение. Исправление было выполнено вручную путем эскалации запроса сотрудникам с более высоким уровнем привилегий.
- Реагирование на инцидент со злоупотреблениями путем обнаружения шаблонов использования спам-регистраций.
Я также использую MCP-сервер для адаптации приложений под желаемый рабочий процесс, например, для выполнения массовых действий, для обработки которых они не предназначены. Например, я поручил своему агенту прочитать наш внутренний репозиторий исходного кода приложения, чтобы понять, как работает наше приложение для отслеживания инцидентов. Затем я заставил агента синхронизировать элементы действий и статус в базе данных трекера, постмортемах в Google Docs и задачах Linear.
Если вы хотите попробовать это самостоятельно, подумайте о том, к каким неиспользованным ресурсам у вас уже есть доступ в Retool и как агент может объединять контекст и предпринимать действия по нескольким ресурсам. Отправной точкой могут послужить существующие приложения, работающие с разными ресурсами.
Установив собственные шаблоны и рабочие процессы с помощью MCP-сервера Retool, не держите их в секрете. Записывайте то, чему научились вы и ваш агент, в навыки агента (откроется в новой вкладке) и делитесь ими с коллегами. (Если вы не знаете как, спросите своего агента.) Когда я начал использовать базу данных облачной платформы для работы с флагами функций, я создал навык, в котором объяснялось, как окружения ресурсов соотносятся с нашими продакшн- и предпродакшн-развертываниями, а также как понимать данные флагов функций. Другой инженер развил эту идею, обобщив навык доступа к облачной базе данных для других целей.
Как ИТ-администратор, вы не можете предусмотреть все творческие способы использования ресурсов людьми, но вы можете подумать о том, кто должен иметь доступ к каким системам, с какими средствами защиты и какую ценность для бизнеса может принести расширение доступа.
MCP-сервер от Retool — это безопасный, эффективный и управляемый шлюз, который можно использовать для предоставления агентам доступа к конфиденциальным данным и системам, сохраняя при этом контроль за владельцами ресурсов и ИТ-администраторами.
Посмотрите это видео, чтобы начать работу с MCP-сервером Retool уже сегодня.