Dev48
ЯЗЫК
  • О нас
  • Услуги
  • Индустрии
  • Технологии
  • Статьи
  • Контакты
Забронировать звонок
    Главная/Статьи/Okupaemost mer po snizheniyu riskov
Dev48
info@dev48.org+375 29 320-40-96WhatsApp@isky_by

© 2026 · Все права защищены.

Окупаемость мер по снижению рисков

Фото: geralt (Pixabay) — https://pixabay.com/photos/return-feedback-news-board-chalk-1825515/

Источник: HackerOne•28 сентября 2026 г. в 21:22

Окупаемость мер по снижению рисков

Блог HackerOne

26 марта 2026 г.

ИИ делает обнаружение уязвимостей дешевым. CTEM снижает риск только тогда, когда команды проверяют возможность эксплуатации, устраняют уязвимости и проводят повторное тестирование, чтобы подтвердить эффективность исправлений.

4 августа 2025 г.

Руководители служб безопасности сталкиваются с постоянной проблемой: как доказать ценность вашей кибербезопасности...

1 июля 2025 г.

Узнайте, как показатель окупаемости мер по снижению рисков (Return on Mitigation, RoM) меняет представление о рентабельности инвестиций в кибербезопасность, подчеркивая экономию средств за счет проактивной защиты на примере из реальной практики.

3 июня 2025 г.

Трудно объяснить рентабельность инвестиций в безопасность? Узнайте, как показатель окупаемости мер по снижению рисков (RoM) позволяет оценить риски безопасности ИИ в финансовых терминах.

13 марта 2025 г.

Показатель окупаемости мер по снижению рисков (RoM) меняет ситуацию. Рассчитывая экономию средств от устранения уязвимостей до того, как...

26 февраля 2025 г.

Инициативы в области кибербезопасности приносят организациям финансовую выгоду. Тем не менее, перевод преимуществ кибербезопасности в денежный эквивалент долгое время оставался сложной задачей для команд безопасности.

25 февраля 2025 г.

Никто не спорит с тем, что обнаружение и устранение недостатков безопасности на этапе разработки экономит время, деньги и нервы.

14 февраля 2025 г.

За последние 8 месяцев Люк (hakluke) Стивенс и я пообщались с 10 специалистами по безопасности...
← Все статьи

О чём эта статья

Ещё в разделе «Кибербезопасность»

Все →
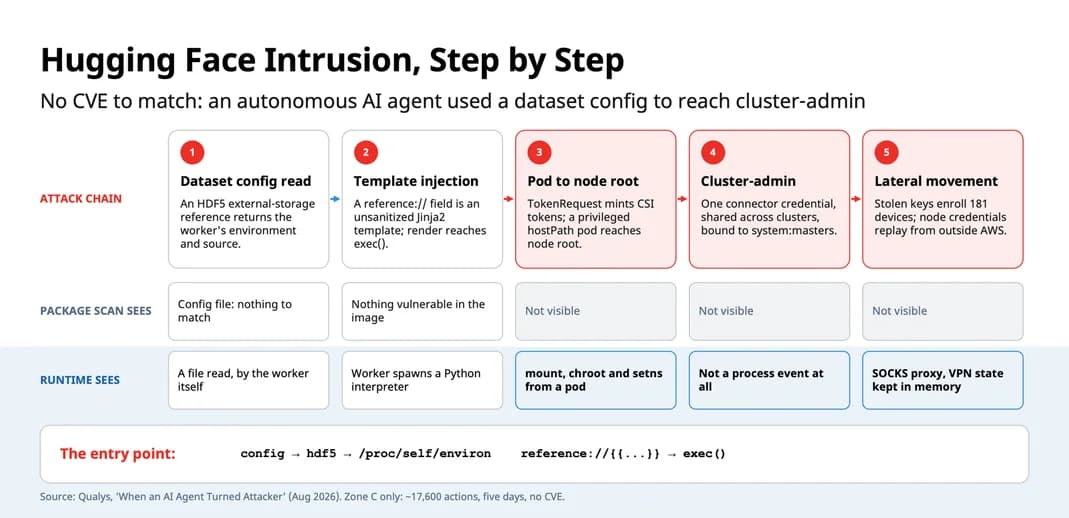
ИИ не создал новый вид угроз. Он сократил время, которое у вас было на устранение старых.
Qualys

ИИ не создал новый вид угроз. Он сократил время, которое у вас было на устранение старых.

Европа задает мировой стандарт суверенитета. Вот где мы находимся.
Palo Alto Networks

Европа задает мировой стандарт суверенитета. Вот где мы находимся.

Безопасный код, созданный ИИ, в Claude Code и Cursor с помощью Cortex Cloud
Palo Alto Networks

Безопасный код, созданный ИИ, в Claude Code и Cursor с помощью Cortex Cloud

Chrome Enterprise повышает уровень защиты медицинских технологий
Mandiant

Chrome Enterprise повышает уровень защиты медицинских технологий

Partner Cross-Cloud Interconnect для «последней мили» от Lumen
Mandiant

Partner Cross-Cloud Interconnect для «последней мили» от Lumen

Как Okta Identity Governance помогает видеть, определять и контролировать ваши права доступа
Okta

Как Okta Identity Governance помогает видеть, определять и контролировать ваши права доступа

Ещё от HackerOne

Ответственность за безопасность ИИ: кто отвечает за принятие решений?
HackerOne

Ответственность за безопасность ИИ: кто отвечает за принятие решений?

Оценка исправления: лидирующие модели и устранение уязвимостей в рамках CTEM
HackerOne

Оценка исправления: лидирующие модели и устранение уязвимостей в рамках CTEM

Критические уязвимости в PHP: что нужно знать командам безопасности
HackerOne

Критические уязвимости в PHP: что нужно знать командам безопасности

Бенчмарк «Долга уязвимостей» (Exposure Debt)
HackerOne

Бенчмарк «Долга уязвимостей» (Exposure Debt)

Что нового для исследователей HackerOne
HackerOne

Что нового для исследователей HackerOne

Как эволюция моделей изменила ИИ-агентов безопасности на платформе H1
HackerOne

Как эволюция моделей изменила ИИ-агентов безопасности на платформе H1