Корпоративные группы безопасности используют Exabeam в качестве платформы управления информацией о безопасности и событиями (SIEM) с аналитикой поведения пользователей и сущностей (UEBA) для обнаружения внутренних угроз, горизонтального перемещения, повышения привилегий, компрометации учетных данных и утечки данных. Эти методы обнаружения зависят от поведенческих базовых показателей, построенных на основе нескольких категорий высокоинформативных источников, включая поставщиков идентификационных данных, таких как Active Directory, Okta и Google Workspace, которые устанавливают личность пользователя; журналы рабочих станций Windows и VPN, которые определяют, когда и откуда они вошли в систему; а также журналы электронной почты и совместной работы, которые определяют, к чему они получили доступ. Однако те же межсетевые экраны, конечные точки и веб-шлюзы, которые передают эти сигналы, также генерируют огромные объемы рутинных действий, которые увеличивают расходы на прием и хранение данных, не повышая точность ни одного базового показателя. Фильтрация на ранних этапах — очевидное решение, но правила, созданные вручную, рискуют привести к потере события, необходимого для расследования, или к изменению структуры полезной нагрузки, от которой зависят парсеры Exabeam.
Datadog Observability Pipelines Packs помогает решить эту проблему, предоставляя предварительно настроенную фильтрацию по источникам, которая отсеивает неактуальный «шум», удаляет дубликаты повторяющихся событий и выполняет выборку журналов с большим объемом данных до того, как они попадут в Exabeam. Каждый пакет (Pack) сокращает объем данных для каждого источника, оставляя исходную полезную нагрузку журнала нетронутой, поэтому собственные парсеры Exabeam продолжают работать, а все поля, важные для обнаружения, поступают в целости. А поскольку фильтрация происходит внутри вашей собственной инфраструктуры до передачи данных, вы не жертвуете видимостью ради оптимизации потока. Вы можете направлять полную копию данных в Amazon S3 для обеспечения соответствия требованиям и хранения, создавать метрики на основе выбранных событий и извлекать архивированные журналы обратно в Exabeam, когда они потребуются для расследования.
В этой статье мы рассмотрим, как пакеты Observability Pipelines для Exabeam помогут вам:
- Отфильтровать шум в журналах безопасности до того, как они попадут в Exabeam
Отфильтровать шум в журналах безопасности до того, как они попадут в Exabeam
- Сохранить высокоценные сигналы, не нарушая правила обнаружения угроз
Сохранить высокоценные сигналы, не нарушая правила обнаружения угроз
Отфильтровать шум в журналах безопасности до того, как они попадут в Exabeam
Источники безопасности генерируют большие объемы повторяющихся действий, которые редко помогают в расследовании. Отправка всего этого объема в Exabeam увеличивает расходы на прием, индексацию и хранение данных, не улучшая качество обнаружения. Это также скрывает события идентификации, доступа и конечных точек, на которых на самом деле обучаются ваши модели UEBA.
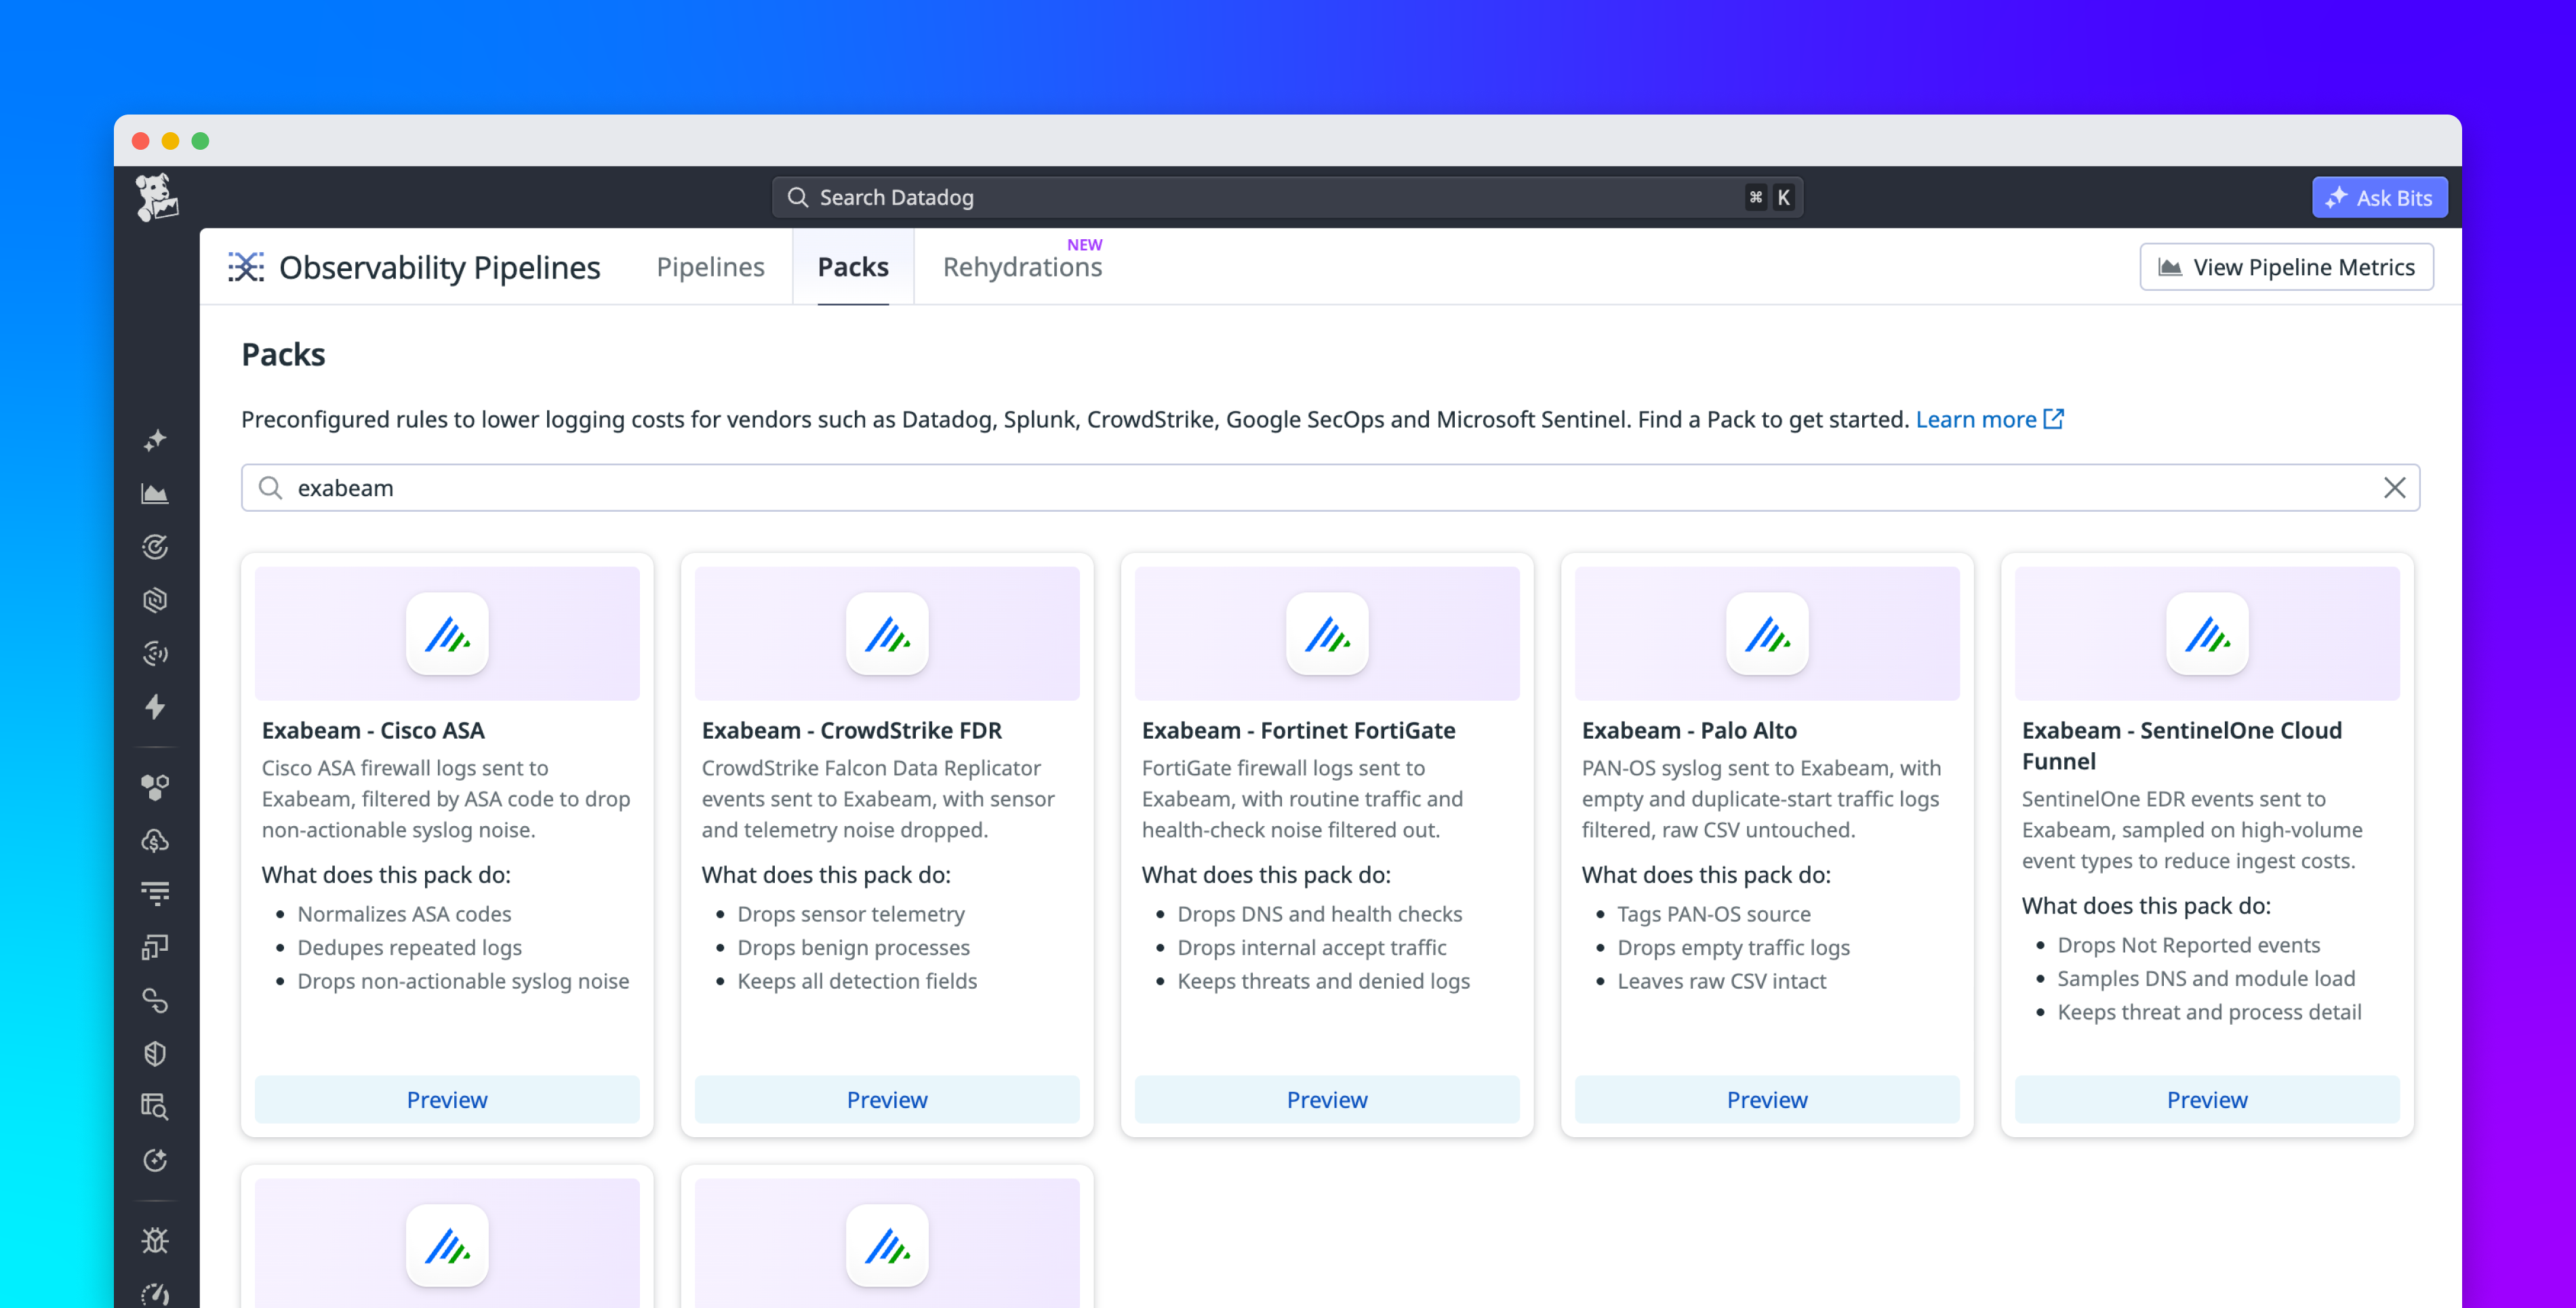
Observability Pipelines фильтрует этот шум непосредственно в вашем конвейере с помощью пакетов Exabeam Packs. Каждый пакет применяет логику отсеивания, удаления дубликатов и выборки, настроенную для конкретного источника. Первый выпуск включает пакеты для:
- Cisco ASA (сеть и VPN): анализирует коды ASA для отсеивания малоценных сообщений syslog, таких как переключения интерфейсов и завершения соединений, а также удаляет дубликаты высокочастотных событий соединений, сохраняя при этом отклоненные соединения, активность VPN и оповещения о критических угрозах
Cisco ASA (сеть и VPN): анализирует коды ASA для отсеивания малоценных сообщений syslog, таких как переключения интерфейсов и завершения соединений, а также удаляет дубликаты высокочастотных событий соединений, сохраняя при этом отклоненные соединения, активность VPN и оповещения о критических угрозах
- Fortinet FortiGate (сеть и периметр): отсеивает DNS-запросы, проверки работоспособности и внутренний разрешенный трафик, сохраняя при этом угрозы и отклоненные соединения
Fortinet FortiGate (сеть и периметр): отсеивает DNS-запросы, проверки работоспособности и внутренний разрешенный трафик, сохраняя при этом угрозы и отклоненные соединения
- Palo Alto (сеть и периметр): отсеивает пустые и дублирующиеся журналы трафика PAN-OS, оставляя исходный CSV-файл нетронутым для парсера Exabeam
Palo Alto (сеть и периметр): отсеивает пустые и дублирующиеся журналы трафика PAN-OS, оставляя исходный CSV-файл нетронутым для парсера Exabeam
- CrowdStrike Falcon Data Replicator (FDR) (конечная точка): отсеивает телеметрию датчиков и безопасные процессы Windows, сохраняя при этом все поля обнаружения
CrowdStrike Falcon Data Replicator (FDR) (конечная точка): отсеивает телеметрию датчиков и безопасные процессы Windows, сохраняя при этом все поля обнаружения
- SentinelOne Cloud Funnel (конечная точка): выполняет выборку высокообъемных типов событий обнаружения и реагирования на конечных точках (EDR), таких как DNS и загрузка модулей, сохраняя при этом данные об угрозах и процессах
SentinelOne Cloud Funnel (конечная точка): выполняет выборку высокообъемных типов событий обнаружения и реагирования на конечных точках (EDR), таких как DNS и загрузка модулей, сохраняя при этом данные об угрозах и процессах
- Windows (конечная точка): фильтрует журналы событий Windows до кодов, используемых парсерами Exabeam, сохраняя при этом активность Sysmon и PowerShell с исходным XML
Windows (конечная точка): фильтрует журналы событий Windows до кодов, используемых парсерами Exabeam, сохраняя при этом активность Sysmon и PowerShell с исходным XML
- Zscaler (веб): фильтрует и выполняет выборку рутинного веб-трафика ZIA, DNS-трафика ZIA и трафика ZPA, сохраняя при этом рискованную и заблокированную активность
Zscaler (веб): фильтрует и выполняет выборку рутинного веб-трафика ZIA, DNS-трафика ZIA и трафика ZPA, сохраняя при этом рискованную и заблокированную активность
Эти семь пакетов охватывают сетевые, конечные и веб-источники, которые создают наибольший объем данных. Источники идентификации и совместной работы, от которых также зависят ваши поведенческие базовые показатели, охватываются универсальными пакетами, которые можно использовать с назначением Exabeam, включая Active Directory (который анализирует события Kerberos и помечает злоупотребления репликацией DCSync, отсеивая рутинные обновления), Okta (который выполняет выборку рутинных входов в систему и обновлений профилей, сохраняя важные события безопасности), Microsoft 365 (который помечает правила пересылки почты, делегирование и изменения ролей) и Abnormal.ai (который помечает компрометацию деловой электронной почты и фишинг учетных данных, направленный на VIP-персон). Вместе они обеспечивают покрытие идентификации, доступа и совместной работы наряду с пакетами для межсетевых экранов и конечных точек.
Вы можете просматривать и добавлять пакеты непосредственно из Observability Pipelines. Каждый пакет поставляется с предварительно настроенной логикой фильтрации, поэтому ничего не нужно создавать с нуля.
Например, предположим, что вы инженер по безопасности в крупной компании и отправляете журналы межсетевого экрана Cisco ASA и VPN в Exabeam для поддержки обнаружения внутренних угроз. ASA генерирует постоянный поток рутинных сообщений syslog — переключения интерфейсов, завершения соединений и сигналы поддержания связи — которые учитываются при расчете объема данных, но редко способствуют обнаружению. После того как вы добавите пакет Cisco ASA, он будет считывать asa_code из каждого сообщения, отсеивать известные малоценные коды и сворачивать повторяющиеся высокочастотные события в один репрезентативный журнал, сохраняя при этом отклоненные соединения, активность VPN-сессий и оповещения о критических угрозах, на которые полагаются ваши аналитики и базовые показатели UEBA. Исходное сообщение остается нетронутым, поэтому парсеры ASA в Exabeam работают точно так же, как и раньше. Сигналы VPN и доступа, от которых зависят ваши дела о внутренних угрозах, поступают в целости, без окружающего их шума.
После добавления пакета вы можете проверить фильтрацию на реальных образцах журналов с помощью Live Capture. Live Capture показывает, что именно происходит с каждым событием по мере его прохождения через конвейер, включая то, какие журналы отсеиваются, какие дублируются, а какие проходят без изменений. Это позволяет вам убедиться, что вы устраняете шум, а не важные данные обнаружения, прежде чем что-либо попадет в Exabeam.
Сохраняйте ценные сигналы без ущерба для правил обнаружения угроз
Для команды безопасности риск фильтрации заключается не в затратах, а в слепых зонах. Сокращение потока SIEM обычно вызывает два опасения. Первое — вы упустите именно то событие, которое понадобилось для расследования; второе — вы исказите формат логов, от которого зависят ваши парсеры и правила корреляции. Пакеты Exabeam Packs созданы так, чтобы этого не происходило, а Observability Pipelines предоставляет вам страховочную сетку для всего, что отфильтровывает пакет.
Каждый пакет принимает решения о фильтрации на основе разобранных копий или вспомогательных полей, таких как asa_code, win_event_code и event.type, оставляя исходную полезную нагрузку (syslog, CSV или XML) в точности в таком виде, в каком ее ожидает Exabeam. Ценные сигналы сохраняются по умолчанию: отклоненные логи межсетевых экранов высокой степени важности, данные об угрозах и процессах от EDR, активность Sysmon и PowerShell в Windows, а также рискованный или заблокированный веб-трафик. Отбрасывается или подвергается выборке структурно зашумленный материал с высоким объемом, такой как рутинные запросы на подключение (accepts), проверки работоспособности, «сердцебиения» датчиков и доброкачественные процессы, которые загромождают ваш SIEM, не добавляя покрытия. Ваши существующие правила обнаружения угроз и поведенческие модели Exabeam продолжают срабатывать по тем же полям, что и раньше.
Исключение лога из пути к Exabeam также не означает его потерю. Поскольку Observability Pipelines обрабатывает данные внутри вашей собственной инфраструктуры и до отправки (egress), вы можете разветвлять один и тот же поток на несколько назначений: поток высокой ценности отправляется в Exabeam, а полноразмерная копия — в Amazon S3 для хранения и обеспечения соответствия требованиям. Ваши требования удовлетворяются за счет архива, а не вашей лицензии SIEM, которая является наиболее дорогим местом для хранения «сердцебиения». А когда для аудита или расследования понадобятся события, отфильтрованные пакетом, функция Replay извлекает эти архивированные логи из Amazon S3, Azure Blob Storage или Google Cloud Storage, прогоняет их через ту же логику разбора, обогащения и применения пакетов, что и ваш «живой» поток, и отправляет их в Exabeam по запросу. Вы можете указать определенный диапазон времени или срез событий, чтобы получить только то, что необходимо для расследования.
Для шума, который вы вообще не хотите принимать в систему, вы все равно можете сохранить тренды. Процессор Generate Metrics превращает сопоставимые логи в метрики подсчета (count), датчики (gauge) или распределения (distribution) по мере их прохождения через пайплайн. Вместо того чтобы принимать миллионы отдельных событий разрешенных соединений, вы можете выводить количество разрешенных соединений, сгруппированных по хосту, пользователю или источнику — этого достаточно, чтобы заметить всплеск или построить базовый уровень, не переплачивая за хранение каждой строки. Внезапный рост разрешенного внутреннего трафика с одной рабочей станции по-прежнему виден как метрика, даже если исходные логи были подвергнуты выборке.
Поскольку пакеты охватывают межсетевые экраны (Cisco ASA, FortiGate, Palo Alto), конечные точки (CrowdStrike, SentinelOne, Windows) и веб-трафик (Zscaler), вы можете применять единый подход ко всему стеку безопасности вместо того, чтобы создавать и поддерживать пользовательские фильтры для каждого источника. Каждый пакет поставляется предварительно настроенным и проверенным. Некоторые пакеты включают дополнительные фильтры, такие как выборка разрешенного внутреннего трафика, которые вы можете включить только тогда, когда этого требует объем, и оставить отключенными для сохранения полной точности. В результате в Exabeam поступает поток, содержащий все, на что полагаются ваши средства обнаружения и аналитики, а «длинный хвост» сохраняется в виде архивов и метрик, а не отбрасывается.
Отправляйте в Exabeam только те сигналы безопасности, которые имеют значение
Фильтруя шум до того, как он достигнет Exabeam, вы можете повысить четкость сигналов, на которых работают ваши средства обнаружения, сохранить парсеры и правила обнаружения угроз в неприкосновенности и применить единый подход к каждому источнику без потери видимости, поскольку полноразмерная копия хранится в вашем архиве, а тренды — в метриках.
Поскольку один пайплайн поддерживает до 20 назначений, один и тот же отфильтрованный поток может параллельно питать Datadog Cloud SIEM без изменения способа сбора логов. Cloud SIEM коррелирует входящие телеметрические данные в сигналы безопасности, оценивает пользователей и сущности за ними, чтобы ваша команда могла видеть, какие из них наиболее рискованны, а также соотносит покрытие обнаружения с тактиками и техниками MITRE ATT&CK®. Пакеты контента Cloud SIEM (Cloud SIEM Content Packs) содержат правила обнаружения, дашборды, парсеры и рабочие процессы SOAR для каждой интеграции, поэтому источник, который вы уже маршрутизируете, можно анализировать без создания средств обнаружения с нуля.
Пакеты Exabeam Packs доступны в Observability Pipelines для Cisco ASA, CrowdStrike Falcon Data Replicator, Fortinet FortiGate, Palo Alto, SentinelOne Cloud Funnel, Windows и Zscaler. Для начала работы откройте галерею пакетов (Packs) в Observability Pipelines и добавьте пакет, соответствующий вашему источнику логов. Чтобы узнать больше, ознакомьтесь с документацией по пакетам (Packs) и документацией по Observability Pipelines, а также прочитайте наши блоги о том, как Observability Pipelines может обогащать логи дополнительным контекстом «на лету» и регидрировать архивированные логи в любом SIEM или у любого поставщика логов.
Если вы новичок в Datadog, вы можете подписаться на 14-дневную бесплатную пробную версию, чтобы начать использовать пакеты Observability Pipelines Exabeam Packs.