ИИ-агенты преодолевают важный рубеж.
Они превращаются из помощников, отвечающих на наши запросы, в автономные системы, которые рассуждают, планируют и действуют от нашего имени. Они могут писать и выполнять код, получать доступ к корпоративным данным, вызывать инструменты и API, а также продолжать работу над задачей при минимальном вмешательстве человека.
Это меняет модель безопасности.
Автономный агент создан для того, чтобы найти способ достичь своей цели. Если один путь заблокирован, он находит другой. Именно это делает агентов мощными, и именно поэтому встроенных защитных механизмов моделей самих по себе недостаточно.
Окружение может направлять то, что агент должен делать. Безопасность должна контролировать то, что агент может делать. Для этого требуется центр принятия решений по безопасности, находящийся вне самого агента.
Palo Alto Networks и NVIDIA объединяют усилия для обеспечения безопасности агентного ИИ
NVIDIA предоставляет платформу ускоренных вычислений, безопасную среду выполнения и эталонную системную архитектуру для агентного ИИ. Palo Alto Networks предлагает возможности безопасности ИИ, необходимые предприятиям для управления взаимодействием, защиты рабочих нагрузок, а также контроля идентификации и доступа.
Вместе мы расширяем безопасность в трех областях: управление ИИ с помощью Prisma AIRS AI Gateway, защита среды выполнения с помощью Prisma AIRS AI Runtime Security и безопасность идентификации агентов на базе IDIRA.
Это в фокусе нашего расширенного сотрудничества с NVIDIA над эталонной архитектурой NVIDIA Open Agent Security Platform.
a) Prisma AIRS AI Gateway на базе процессора NVIDIA Vera
Наша перспективная архитектура включает ПО Prisma AIRS AI Gateway, работающее на системах с процессором NVIDIA Vera, что приближает функции управления ИИ и принудительного контроля к инфраструктуре, разработанной для агентных рабочих нагрузок.
AI Gateway — это точка контроля в реальном времени для обеспечения безопасности управления ИИ, среды выполнения и идентификации. Он непрерывно проверяет подлинность идентификаторов агентов, обеспечивает строгий доступ на основе принципа минимальных привилегий, маскирует конфиденциальные данные до их раскрытия и проводит глубокую инспекцию каждого взаимодействия, пресекая несанкционированные действия еще до того, как они достигнут критических хост-систем или облачных конечных точек.
- Операционализация ИИ-агентов: подключение приложений и агентов к тысячам моделей и инструментов через единую точку контроля с надежностью и гибкостью, необходимыми для масштабирования ИИ по всему предприятию.
- Отслеживание использования и контроль затрат: мониторинг каждого взаимодействия с ИИ во всей компании для точного понимания действий команд, отслеживания расходов и ограничения доступа только утвержденными инструментами.
- Обеспечение безопасности агентов в масштабе предприятия: блокирование утечек конфиденциальных данных и вредоносных команд в реальном времени, а также проверка подлинности идентификаторов агентов перед выполнением действий.
b) Анонс Prisma AIRS AI Runtime Security на базе NVIDIA BlueField
Межсетевой экран Palo Alto Networks AI Runtime, работающий нативно на DPU NVIDIA BlueField, распространяет защиту Zero Trust на сетевой трафик внешнего интерфейса ИИ-фабрики и ИИ-края (AI Edge), создавая защищенную от несанкционированного вмешательства границу, неуязвимую для атак на уровне приложений. Опираясь на эталонную архитектуру NVIDIA Sentry, решение Prisma AIRS AI Runtime Security, ускоренное на базе NVIDIA BlueField, обеспечивает:
- Аппаратно изолированные границы: защищенная от взлома граница, гарантирующая, что скомпрометированная модель или недобросовестный агент никогда не смогут обойти средства контроля среды выполнения.
- Поведенческая интроспекция без использования агентов: мониторинг путей выполнения агентов, структур памяти и вызовов инструментов с помощью NVIDIA DOCA Argus с нулевыми накладными расходами на ЦП и передача телеметрии в реальном времени непосредственно в Cortex XSIAM для автоматизированного наблюдения, анализа и устранения проблем.
- Управление на основе модели Zero Trust: строгий доступ на основе принципа минимальных привилегий по умолчанию применяется во всей сети и к внешним API, обеспечивая проверяемый журнал аудита для каждого действия по разрешению и блокировке.
c) Безопасность идентификации агентов IDIRA
По мере того как агенты приобретают большую автономность, идентификация становится фундаментальным фактором для контроля того, к чему они могут получить доступ и какие действия могут совершать.
В перспективе мы планируем интегрировать NVIDIA OpenShell с будущими возможностями обеспечения безопасности идентификации агентов от Idira, включая управление идентификационными данными и секретами для песочницы OpenShell и службы брокера идентификации агентов на базе NVIDIA BlueField. Это поможет организациям применять элементы контроля на основе идентификационных данных и принципа минимальных привилегий к агентам без использования постоянных учетных данных человека.
Путь вперед: безопасность в масштабе предприятия для корпоративных агентов
По мере того как агенты становятся все более автономными, управление должно распространяться и на идентификацию. Prisma AIRS AI Gateway также будет служить точкой контроля для обеспечения безопасности идентификации агентов на базе IDIRA. Мы также расширяем поддержку брокера идентификации агентов (Agent Identity Broker) непосредственно на базе NVIDIA BlueField, обеспечивая проверку подлинности и управление доступом независимо от среды хоста.
В совокупности эти возможности призваны предотвратить несанкционированное выполнение, сократить постоянный доступ и остановить эскалацию привилегий при взаимодействии агентов с корпоративными системами.
По мере того как агенты приобретают большую автономность, предприятиям требуется единообразный контроль над тем, как они подключаются и к чему могут получить доступ.
Наша работа с NVIDIA приближает эти средства контроля к местам выполнения агентных рабочих нагрузок, в то время как Palo Alto Networks предоставляет политику безопасности, средства управления и контроля, необходимые предприятиям для их администрирования.
Чтобы узнать больше о выпуске общего доступа (GA) нашего решения AI Runtime Security на базе DPU BlueField, читайте наш блог — Palo Alto Networks Announces Support for NVIDIA Enterprise AI Factory.
Следующий этап развития ИИ будет определяться не только тем, что умеют агенты, но и тем, могут ли предприятия доверять им безопасную работу в масштабе всей компании.
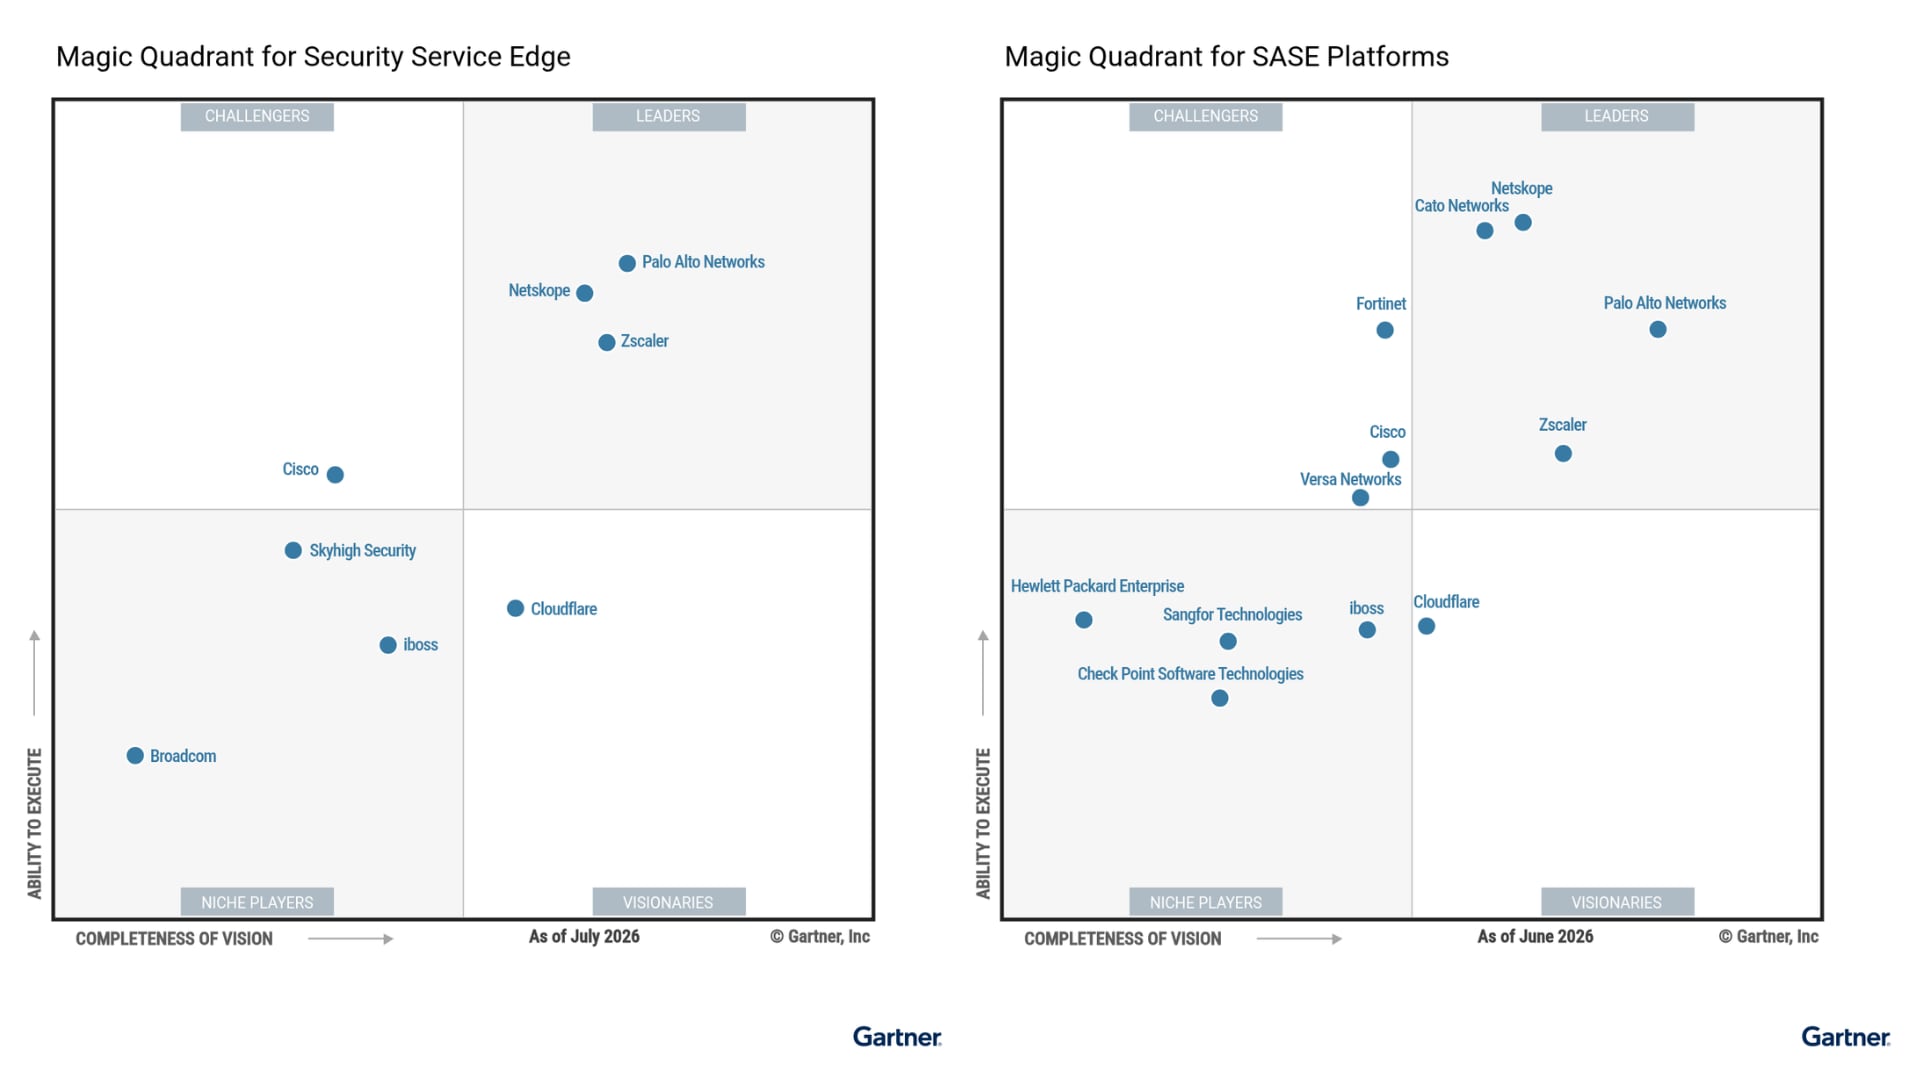
Palo Alto Networks была признана лидером рынка (Market Shaper) в сфере безопасности ИИ-приложений. Читайте отчет: Gartner® Emerging Market Quadrant for AI Application Security – Established Vendors, September 2026.