Агенты выходят за рамки окна чата, переходя к более проактивной и фоновой работе. Вместо того чтобы ждать запроса, они работают по расписанию или запускаются событиями, выполняя длительные задачи без контроля каждого шага человеком. Это делает их гораздо более полезными, но также означает, что командам необходимо контролировать, какие инструменты может вызывать каждый агент и от чьего имени он действует, а также вести учет каждого его действия.
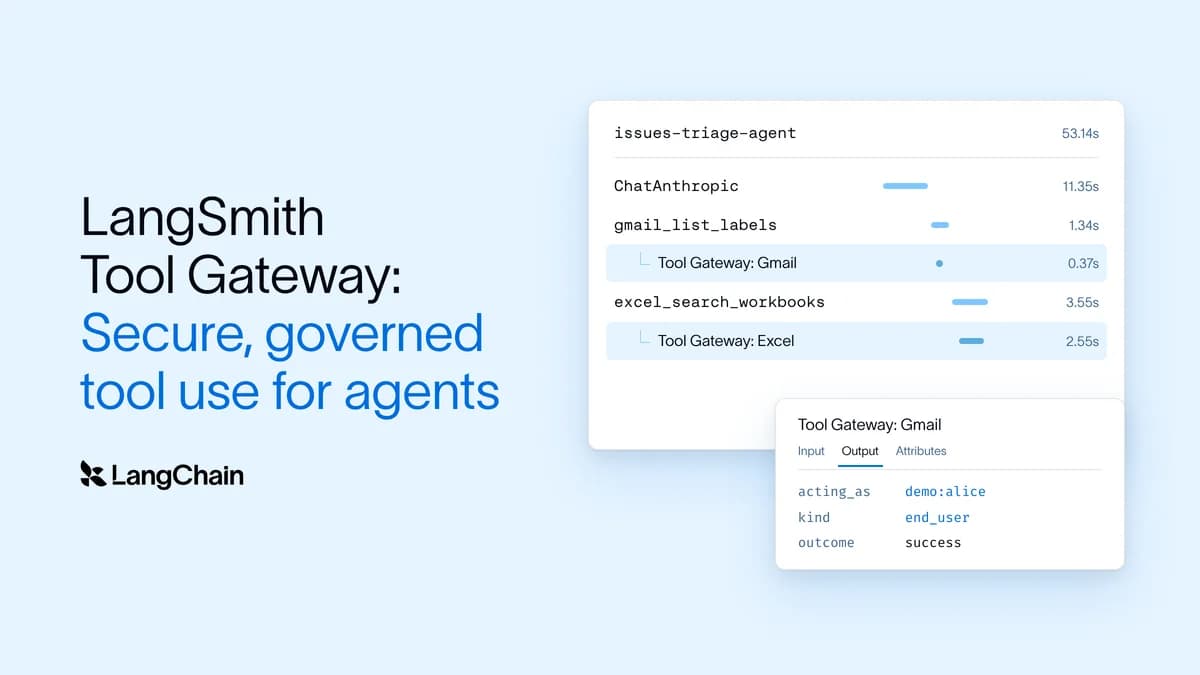
Сегодня мы запускаем публичную бета-версию LangSmith Tool Gateway на платформе LangSmith Agent Platform. Tool Gateway — это управляемый уровень инструментов, который обрабатывает учетные данные, идентификацию и доступ для каждого вызова инструмента агентом, упрощая управление действиями ваших агентов. Tool Gateway позволяет инженерным командам быстрее и проще предоставлять агентам доступ к новым инструментам контролируемым образом, без необходимости каждый раз вручную настраивать аутентификацию. Команды безопасности и комплаенса могут использовать LangSmith для отслеживания и аудита вызовов инструментов в рамках мониторинга агентов.
Управление инструментами — основа управления агентами
Когда агенты находятся в промышленной эксплуатации, платформенным командам необходима прозрачность того, что сделал каждый агент, контроль над тем, какие инструменты и модели он может использовать, а также политики использования, ограничивающие расходы и риски. С помощью LangSmith разработчики могут создавать, запускать и улучшать агентов на единой платформе.
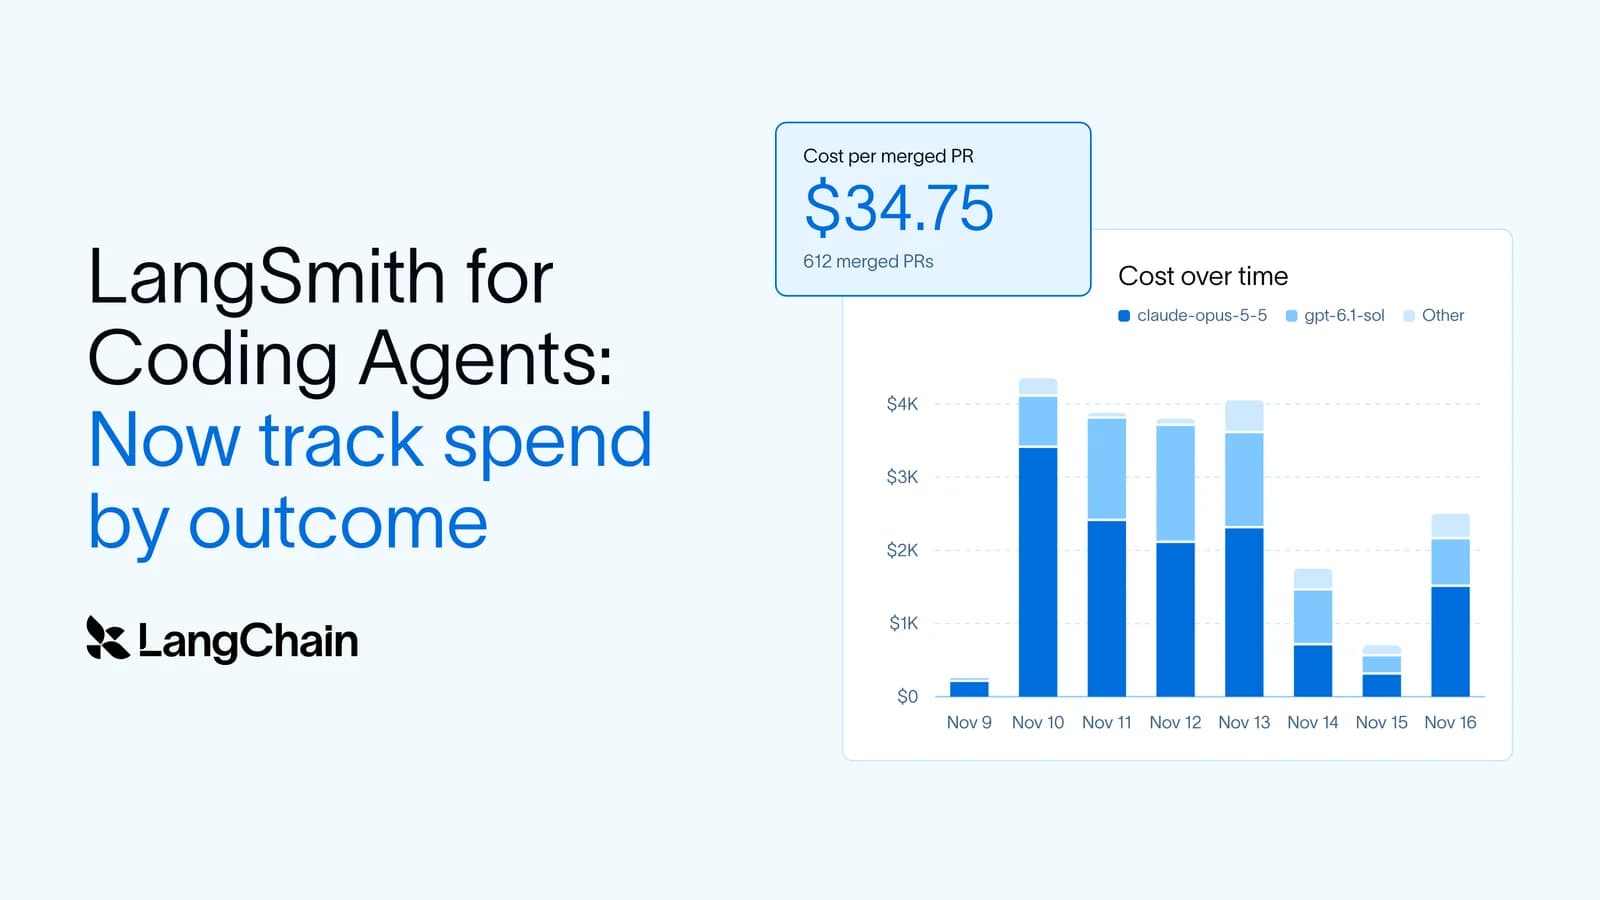
LLM Gateway управляет вызовами моделей, которые делают агенты. С его помощью можно устанавливать лимиты расходов и резервные модели, добавлять ограничения по частоте запросов, скрывать персональные данные и секреты, а также обеспечивать прозрачность в рамках трассировки агента с помощью подробной информации о вызовах моделей, такой как задержка, резервные варианты, сбои, срабатывание защитных механизмов и т. д. Tool Gateway работает в LangSmith вместе с LLM Gateway и обеспечивает управление на протяжении всего этого жизненного цикла.
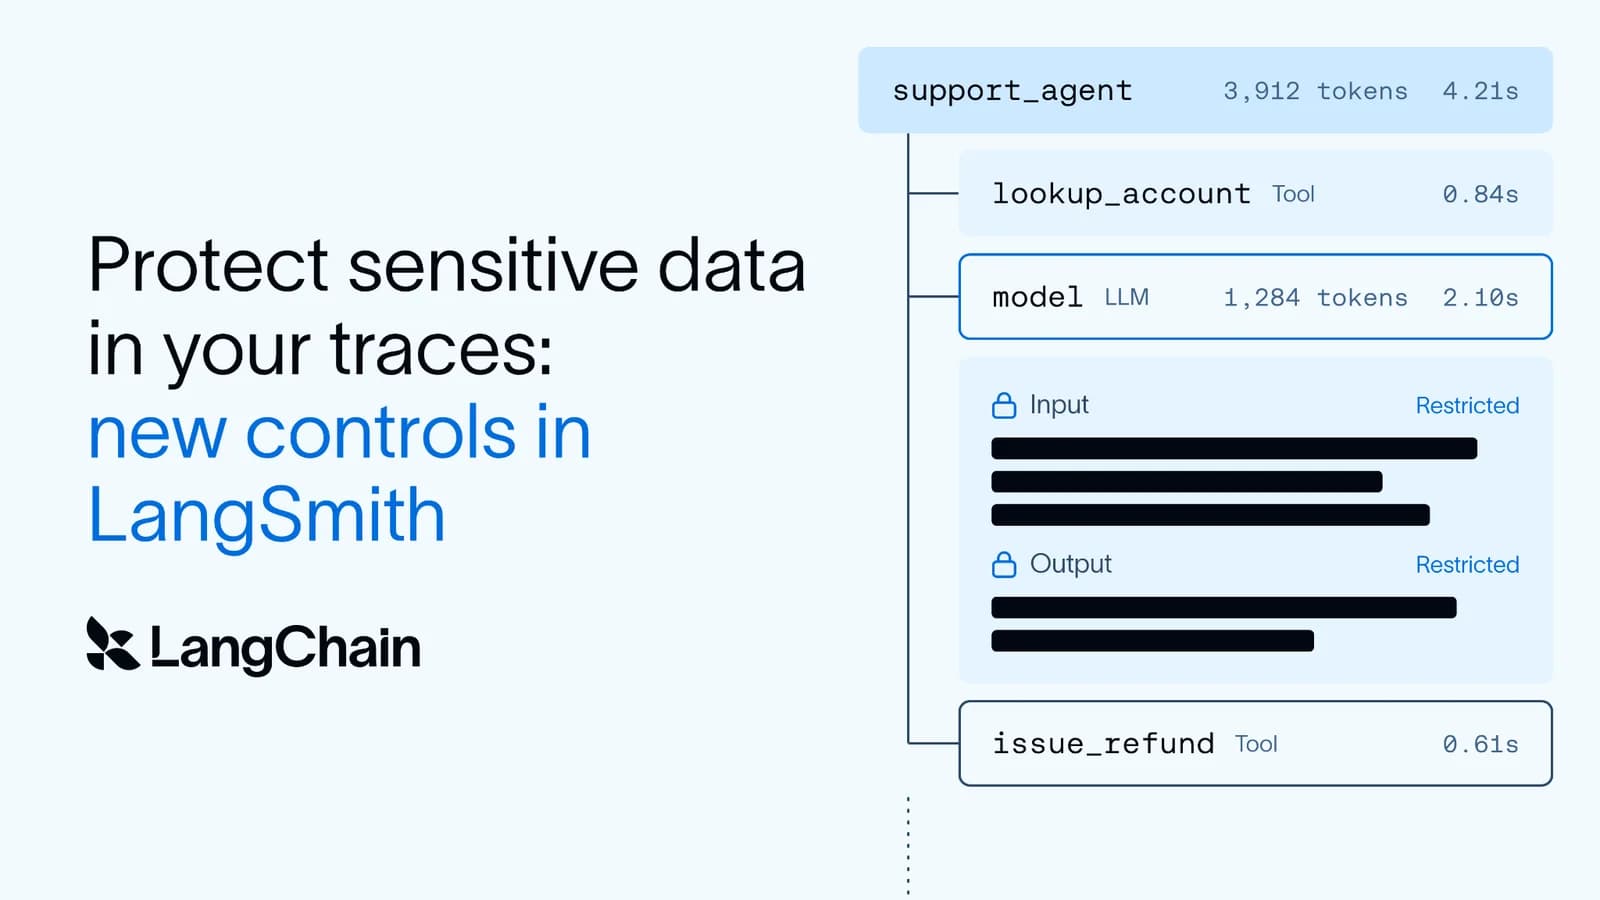
Tool Gateway упрощает списки инструментов для агентов, внедряя политики использования, управляя идентификацией для работы с инструментами и, как и LLM Gateway, обеспечивает прозрачность в рамках трассировки агента с помощью подробной информации о вызовах инструментов, такой как серверы, пользователи, результаты, задержка и т. д.
Вместе Tool Gateway и LLM Gateway обеспечивают комплексную прозрачность и управление действиями и расходами агентов.
Как использование инструментов агентами становится проблемой управления
Агенты в промышленной эксплуатации должны обслуживать сотни или тысячи пользователей, каждый из которых имеет свой набор разрешений. Это означает управление и обновление большого объема токенов, а также тщательный контроль и запись доступа для требований безопасности и аудита. Управление идентификацией и прозрачностью в масштабе на порядки сложнее, чем при локальной разработке. Создание такой инфраструктуры для каждого агента по отдельности замедляет доставку продукта и увеличивает поверхность атаки для рисков безопасности.
Предоставление агентам доступа к инструментам в промышленной эксплуатации требует выполнения трех условий:
- Доступ: определите, какие инструменты может вызывать этот агент и какие учетные данные он использует.
- Контроль: установите, что может делать каждый пользователь, и при необходимости организуйте проверки.
- Прозрачность: отслеживайте, какие инструменты вызываются, и подтверждайте, что агент использовал правильные учетные данные.
Быстрый и «грязный» подход заключается в жестком кодировании всех трех аспектов для агента. Инженеры пишут поток OAuth для каждого провайдера, хранят токены рядом с агентом и добавляют маршрутизацию для каждого нового инструмента. Когда цель — быстро создать решение в ограниченной среде, это работает. Однако этот подход перестает работать по мере роста использования, количества инструментов и числа пользователей.
Как агенты должны использовать инструменты?
Давайте рассмотрим эту проблему в контексте. Крупный американский ритейлер, с которым мы работаем, создает агентов для управления операциями в магазинах и товарными запасами. Два из этих агентов хорошо иллюстрируют проблему.
Первый — это помощник в магазине, который отвечает на вопросы сотрудников. Он работает с использованием индивидуальных учетных данных каждого сотрудника, имея доступ к системам инвентаризации, расписаниям и электронной почте. Второй — это агент по инвентаризации, который запускается в 3 часа ночи каждый день для сверки запасов, используя свои собственные сервисные учетные данные.
Инженерная команда создала более 50 серверов MCP, предоставляющих в общей сложности более тысячи инструментов. Однако каждый агент должен использовать только небольшой, одобренный поднабор этих инструментов, и каждый должен вызывать правильные учетные данные для заданного контекста. Когда команды жестко кодируют учетные данные в агентов или предоставляют полный сервер инструментов, нет детерминированных проверок, предотвращающих использование агентом неверных учетных данных или неодобренного инструмента с сервера. А поскольку нет сквозной прозрачности того, как агенты используют инструменты, у команды безопасности нет способа провести аудит или проверить все это.
Tool Gateway управляет доступом, идентификацией и политиками для каждого вызова инструмента
Tool Gateway — это управляемый уровень инструментов, который позволяет вызывающим сторонам направлять запросы к инструментам через единый URL. Для каждой вызывающей стороны Tool Gateway определяет идентификацию, управляет доступом и записывает трассировки вызовов инструментов.
Вот как это работает на практике.
Доступ: определите, какие инструменты может использовать агент и от чьего имени
Tool Gateway функционирует как единое место, где инструменты могут быть обнаружены и доступны. Новые агенты запускаются быстрее, потому что настройка инструментов не повторяется для каждого агента, а служба безопасности имеет четкое представление о том, к чему может получить доступ каждый агент.
Регистрируйте свои инструменты один раз
Добавляйте любой сервер MCP по URL, включайте встроенный сервер для популярных приложений, таких как Google, Salesforce или GitHub. Каждая команда может легко найти существующие инструменты и обеспечить соблюдение политик использования.
Ограничьте каждого агента только тем, что ему нужно
Набор инструментов — это курируемый список инструментов, опубликованный по единому URL. Пользователи могут создавать наборы инструментов в соответствии со своими требованиями и делать их доступными для рабочего пространства или ограничивать для личного использования. При подключении к определенному набору инструментов агент видит только те инструменты, которые в него включены.
Поддерживайте большие наборы инструментов быстрыми и точными с помощью режима поиска
Когда у агента есть сотни или тысячи инструментов, загрузка всех их сразу увеличивает задержку и делает выбор правильного инструмента более громоздким. В режиме поиска агент запрашивает свой набор и загружает только те инструменты, которые актуальны для текущей задачи.
Tool Gateway разрешает идентификацию для вызовов инструментов, позволяя инженерным командам двигаться быстрее без необходимости вручную настраивать аутентификацию. Для каждого вызова инструмента через шлюз вызывающая сторона сопоставляется с одной из двух идентификаций:
- Действие от имени пользователя применяет собственные учетные данные пользователя. Ваш провайдер идентификации (Okta, Entra ID) идентифицирует их, и пользователь подключает свою учетную запись один раз. После этого Tool Gateway использует их доступ при каждом вызове. Если пользователь еще не подключился, вызов возвращает ссылку для входа, ожидает аутентификации, а затем автоматически продолжается. Это позволяет инженерам добавлять использование инструментов от имени пользователя без дополнительного кода.
- Действие от имени агента использует учетные данные, привязанные к самому агенту, либо через аутентификацию агента, настроенную в LangSmith, либо через профиль. Профили используют общие учетные данные, которые администратор рабочего пространства подключает один раз для агента. Администраторы рабочего пространства могут настраивать профили с набором общих учетных данных, которые можно повторно использовать для агентов, работающих автономно в фоновом режиме.
Контроль: устанавливайте политики использования инструментов и утверждения
Администраторы могут устанавливать политики для контроля использования инструментов, используя несколько методов:
- Политики запрета блокируют использование инструментов с разной степенью детализации: для конкретного пользователя, сервисного ключа или их комбинации. Политики запрета также могут применяться ко всем с указанными исключениями. Администраторы могут настраивать эти политики на уровне организации или рабочей области.
- Политики утверждения требуют от пользователя подтверждения вызова конфиденциального инструмента в MCP-клиенте перед его выполнением. Например, перед предоставлением доступа к инструменту, позволяющему выполнять запись в ваше хранилище данных, администраторы могут настроить требование обязательного подтверждения человеком (human-in-the-loop). Это гарантирует, что каждый раз, когда агент пытается выполнить запись в хранилище данных, человек проверяет это действие.
Видимость: мониторинг вызовов инструментов в трассировках агентов
Каждый вызов инструмента фиксируется в LangSmith с контекстом разговора с агентом, поэтому вы можете отслеживать использование и обрабатывать запросы аудита для вызовов инструментов, не собирая трассировки и логи с нескольких платформ. Хотя вызовы инструментов всегда отображаются в трассировках LangSmith, с Tool Gateway мы получаем подробную информацию о том, чьи учетные данные использовались, какой сервер применялся, а также данные о задержке и результатах. В результате отладка происходит быстрее, а у специалистов по безопасности есть четкая история для работы.
Просматривайте каждый вызов инструмента
Включите трассировку вызовов инструментов для Tool Gateway, чтобы записывать информацию о каждом вызове: инструмент, сервер, пользователь, результат и длительность. Конфиденциальные данные не попадают в журнал, так как данные, отправленные в инструмент или самим инструментом, не сохраняются.
Отладка в контексте
Вызовы инструментов отображаются в собственной трассировке агента. Вы можете увидеть шаг, на котором агент выбрал инструмент, использованную им учетную запись, и успешность вызова — и всё это в том же интерфейсе, который вы уже используете для отладки.
Предоставьте службе безопасности единый журнал
В тарифах Enterprise журнал аудита фиксирует, какой именно инструмент был запущен и от чьего имени, по всей вашей организации. Это позволяет командам безопасности и соответствия требованиям, которым необходимо собирать логи и выполнять мониторинг, делать это просто, с помощью единой унифицированной платформы. Ответы на такие вопросы, как «какие инструменты этот агент использовал сегодня в 3 часа ночи и какие учетные данные он задействовал», становятся намного проще.
Встроенные инструменты исключают необходимость настройки серверов и OAuth для стандартных инструментов
Подключайте стандартные инструменты за считанные минуты, не создавая и не обслуживая какие-либо серверы самостоятельно.
Стандартные инструменты, готовые к работе
Tool Gateway включает встроенные серверы, размещаемые LangSmith, которые охватывают приложения, необходимые большинству агентов: Google, Microsoft, Salesforce, GitHub и Linear. Для встроенных инструментов не нужно запускать сервер или регистрировать OAuth-приложение.
Подключите один раз, используйте везде
Включите встроенный сервер, подключите свою учетную запись или добавьте ключ API и добавьте его инструменты в любой набор.
Безопасный и контролируемый доступ агентов к инструментам за 5 простых шагов
LangSmith Tool Gateway предоставляет простой и оптимизированный путь для добавления нового сервера инструментов и предоставления нескольким агентам доступа к содержащимся в нем инструментам. После добавления сервер инструментов и находящиеся в нем инструменты становятся доступны для использования агентами по всей рабочей области, а LangSmith берет на себя управление идентификацией и аутентификацией на платформе. Вот как это сделать:
- Получите доступ. Откройте «Инструменты» (Tools) в LangSmith.
- Добавьте сервер. Зарегистрируйте URL-адрес сервера MCP или включите встроенный сервер.
- Подключите свою учетную запись для каждого инструмента. Войдите в систему один раз или сохраните ключ API.
- Соберите набор. Выберите инструменты, необходимые вашему агенту. Вы получите один URL-адрес MCP.
- Укажите вашему клиенту URL-адрес набора. Tool Gateway работает с любым MCP-клиентом, включая LangChain, Deep Agents, Managed Deep Agents, Claude Code и Cursor.
Используйте это руководство по быстрому старту, чтобы начать работу уже сегодня
Развертывайте надежные автономные агенты, которым можно доверять
Постоянно работающие агенты наиболее ценны, когда вы можете доверять им работу в фоновом режиме без постоянного надзора. Безопасный доступ к инструментам и сквозная видимость по умолчанию являются ключевыми факторами для обеспечения такого доверия. Tool Gateway предоставляет агентам необходимый доступ, включая аутентификацию, установленные вами правила безопасности и запись каждого вызова, чтобы ваша команда могла сосредоточиться на создании агентов, а не на поддержании соединений.
🛠️ Откройте «Инструменты» (Tools) в LangSmith и добавьте свой первый сервер уже сегодня!
Прочитайте документацию или обратитесь к нашей команде, чтобы получить доступ к политикам запрета и журналу аудита.