Введение
Каждый руководитель по безопасности и соблюдению нормативных требований в регулируемой отрасли знаком с этим сценарием. В пятницу во второй половине дня публикуется критическая уязвимость (CVE). В бюллетене упоминается среда выполнения, которую компания использует в продакшене. Открывается мостик инцидента, и первый вопрос заключается не в том, существует ли патч, а в том, когда он попадет на серверы, охватывает ли он развернутую там версию и какие доказательства команда сможет предоставить аудитору, который в рамках требований PCI DSS, ISO 27001 или аналогичного стандарта задаст тот же вопрос через девяносто дней.
Сам по себе патч — это техническая проблема, и большинство инженерных команд могут решить ее при наличии сборки. Более сложная проблема носит структурный характер. Она заключается в том, спроектирована ли модель выпуска патчей поставщика среды выполнения таким образом, чтобы сроки поставки в продакшн были предсказуемыми, исправления бэкпортировались для используемой версии и документация была готова до того, как CVE заставит задать этот вопрос. На большинстве существующих серверов приложений это не так. Цикл выпуска патчей исчисляется неделями или месяцами, политика бэкпортирования неясна, а доказательства собираются в спешке во время инцидента, а не на основе уже существовавшего графика.
Предсказуемый ежемесячный график выпуска патчей, с бэкпортированием для каждой поддерживаемой версии и поставкой зарегистрированным центром присвоения CVE (CVE Numbering Authority), — это именно то средство контроля, которое на самом деле приобретает регулируемый покупатель. Это разница между аудитом, который выявляет несоответствие, и аудитом, который сводится к запросу диапазона дат.
Окно между раскрытием информации и созданием эксплойта
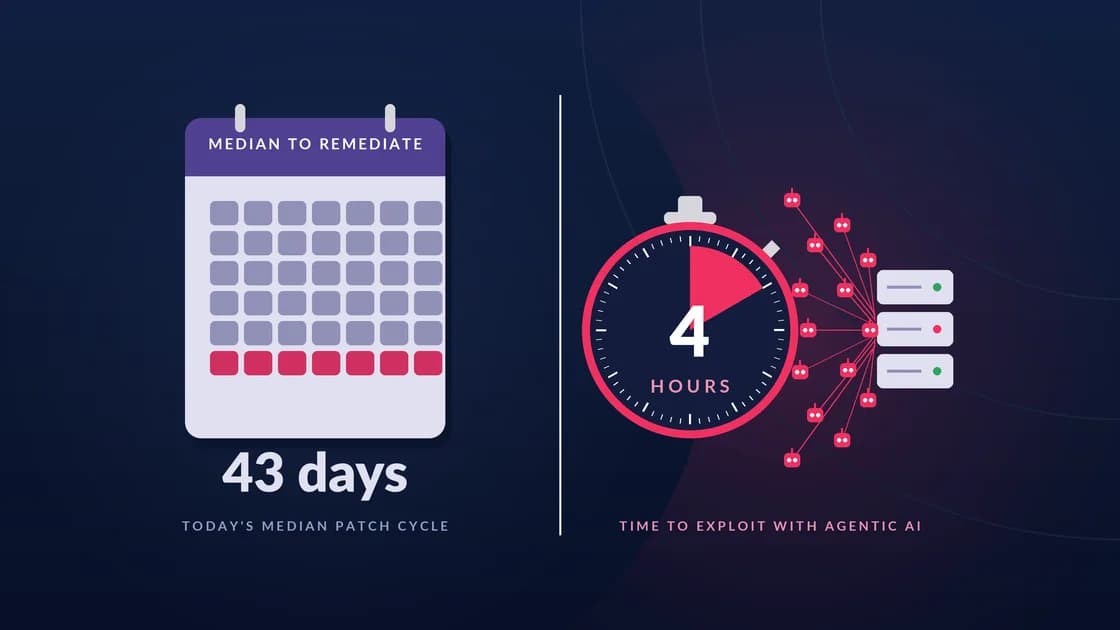
Первая причина, по которой частота выпуска патчей имеет сейчас большее значение, чем даже год назад, заключается в том, что окно между раскрытием информации и появлением работающего эксплойта сузилось. Стандартная формулировка заключается в том, что злоумышленники действуют со скоростью ИИ-промпта. Как только уязвимость CVE становится публичной, LLM может составить набросок эксплойта по тексту бюллетеня за считанные часы, а порог для превращения раскрытой уязвимости в рабочий инструмент стал ниже, чем когда-либо.
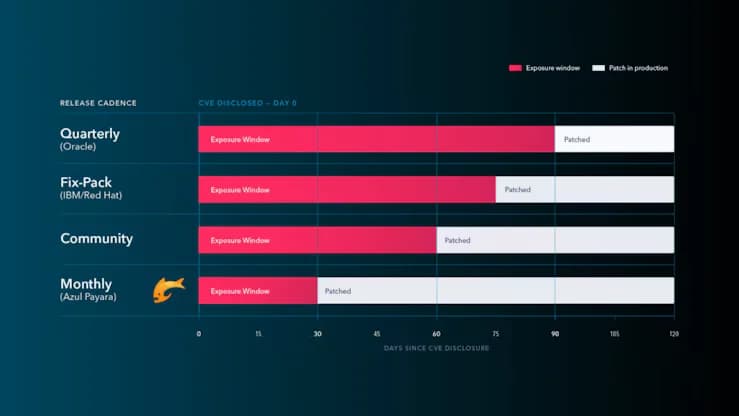
Следствие для покупателя среды выполнения очевидно. Стоимость медленного цикла исправления больше не измеряется остаточным риском в течение нескольких недель. Она измеряется вероятностью того, что работающий эксплойт появится в дикой природе до того, как патч доберется до продакшна. Квартальный цикл патчей, на котором работает модель Oracle WebLogic, означает, что критическая CVE, обнаруженная через неделю после выхода обновлений процессора (CPU), может оставаться неустраненной для продакшн-трафика до девяноста дней. Ежемесячный цикл сокращает этот срок до тридцати.
Таблица выглядит как техническое сравнение, но последний столбец — это то, что имеет значение для CISO и руководителя отдела комплаенс: доказательства состояния патчей, которые реально оценивает аудитор. Публикуемый ежемесячный график с бэкпортированием — это доказательство, которое существует до появления CVE. Источники данных о графике патчей: Oracle Security Alerts (квартальное расписание CPU); IBM WebSphere tWAS lifecycle и Java SE 8 in WAS traditional V9; Red Hat JBoss EAP update policy; Apache Tomcat security; жизненный цикл Azul Payara и July 2026 release notes.
Что на самом деле означает статус зарегистрированного CNA
Среда выполнения Azul Payara поставляется registered CVE Numbering Authority under CISA and DHS oversight. Центр присвоения CVE (CVE Numbering Authority) — это организация, уполномоченная присваивать идентификаторы CVE уязвимостям, которые она сообщает или обнаруживает, с публичной регистрацией, определенной сферой действия и бюллетенями, содержащими идентификаторы CVE и оценки CVSS. Этот статус важен, поскольку он означает, что вендор находится в цепочке раскрытия информации до того, как CVE будет официально зарегистрирована, опережая информационный бюллетень, а не отставая от него.
Статус CNA уникален не только для Azul; Oracle, IBM и Red Hat также являются зарегистрированными CNA. Разница заключается в том, что вендор делает с этим статусом. Две вещи, которые отличают график: является ли он опубликованным и выполняется ли бэкпортирование.
ИТ-отделу следует рассматривать статус зарегистрированного CNA не изолированно, а в сочетании со статусом зарегистрированного CNA, опубликованным ежемесячным графиком и бэкпортированием для каждой поддерживаемой версии. Любой из этих факторов сам по себе является лишь частичным средством контроля.
Аудит — это предсказуемый график
Опубликованный график, которого ИТ-отдел усердно придерживается при развертывании патчей, выдерживает любую аудиторскую проверку, поскольку превращает аудит из проекта в запрос — именно то, чего требуют оценщики PCI DSS, ISO 27001 или Закона ЕС о киберустойчивости (EU Cyber Resilience Act) при проверке уровня серверов приложений. Им нужны доказательства того, что критические уязвимости были устранены в течение определенного окна, и даты, подтверждающие это.
Согласно моделям патчей многих устаревших поставщиков серверов приложений, подготовка таких доказательств — это целый проект. Кто-то просматривает логи пакетов исправлений, сопоставляет их с бюллетенями CVE, восстанавливает, какая версия работала где и в какую дату, и собирает воедино историю. При опубликованном ежемесячном графике с бэкпортированием те же доказательства представляют собой запрос по диапазону дат к календарю релизов. Аудитор спрашивает, когда был исправлен CVE-XXXX; ответом является дата выпуска ежемесячного стабильного релиза, содержащего исправление, для каждой поддерживаемой версии при условии, что ИТ-отдел устанавливает патч.
Последняя строка отражает операционные последствия описанной выше структуры. Версионированные корпоративные образы контейнеров, собранные и поставляемые вендором, означают, что тот самый артефакт, который работал в продакшене, воспроизводим. Для регулируемого аудита это замыкает цикл между календарем релизов и журналом развертываний.
Закон о киберустойчивости (Cyber Resilience Act) делает этот структурный момент еще более острым. CRA entered into force in December 2024, с обязательствами по отчетности об уязвимостях и инцидентах для программного обеспечения, поставляемого на рынок ЕС, которые вступают в силу 11 сентября 2026 года, и более широкими правилами соответствия, следующими в декабре 2027 года. Опубликованный ежемесячный график с бэкпортированием — это именно те доказательства, которых требует регулятор к этому дедлайну.
Концепция единого периметра патчей
Существует второй структурный аргумент, который применяется конкретно к команде, добавляющей ИИ в существующее Java-приложение. Шаблон интеграции ИИ по умолчанию — это Python-сайдкар: отдельная среда выполнения со своим собственным деревом зависимостей, собственным потоком CVE и собственной программой управления уязвимостями. Этот шаблон удваивает периметр патчей. Две среды выполнения означают два графика для отслеживания, две политики бэкпортирования для проверки и два набора доказательств для предоставления при аудитите.
В Jakarta EE 11 библиотеки ИИ (LangChain4j, LangGraph4j, Koog, Jlama) работают внутри JVM как управляемые зависимости. Их уязвимости CVE исправляются на уровне JVM по тому же ежемесячному графику, что и остальная часть среды выполнения. Один периметр патчей вместо двух. Для CISO, чей объем аудита растет с каждой новой введенной средой выполнения, разница носит структурный характер: поверхность для патчей не расширяется при появлении ИИ.
Это возможность Payara 7, а не заявление «из коробки» для целевой платформы Payara 5 или 6. Смысл здесь в том, что когда дорожная карта модернизации сервера приложений включает ИИ, решение о выборе среды выполнения должно взвешивать последствия интеграции для периметра патчей, а не только качество вывода модели. Работа с Python-сайдкаром — это лишь часть затрат; исправление уязвимостей и защита — это все остальное.
Как выглядят доказательства
Клиентские примеры для аргумента о графике вполне конкретны.
- Swisscom, крупнейший телекоммуникационный оператор Швейцарии, сообщает, что патчи «доставляются быстрее, чем мы успеваем их заметить»
- Береговая охрана США использует критически важные для работы федеральные системы на базе Azul Payara
- Rakuten Card обеспечивает обработку кредитных карт с доступностью промежуточного ПО на уровне 99,9999 процента
Клиенты, для которых частота выпуска патчей и защита перед аудитом имеют решающее значение — телекоммуникационные компании, федеральные структуры, финансовые организации, — это те, кто работает на данной среде выполнения. Частота обновлений является тем средством контроля, ради которого они ее покупают.
Что делать в этом квартале
Три действия для разных ролей в вашей организации:
- Для CISO. Составьте сквозную карту вашего текущего процесса подтверждения установки патчей на серверах приложений. Большинство команд уже умеют применять CVE; реальный вопрос заключается в том, сколько времени требуется для предоставления аудитору доказательств после установки патча. Если этот процесс представляет собой отдельный проект, а не поисковый запрос, то реальная проблема кроется именно в модели исправления. Запросите у текущего поставщика его официальный график выпуска патчей и политику бэкпортинга для используемых вами версий в письменном виде. Официальный ежемесячный график — это средство контроля; все, что меньше этого, является уязвимостью, которую аудит или утечка обнаружат раньше, чем дорожная карта поставщика исправит ситуацию.
- Для CIO или CTO. Проведите параллельную оценку в течение текущего периода продления контракта. Разверните одно стандартное приложение Jakarta EE на версии Azul Payara с соответствующим пространством имен и отслеживайте по нему следующий ежемесячный выпуск обновлений безопасности. Технический вопрос о том, ведет ли себя приложение одинаково после патча, решается сам собой в течение месяца. Операционный вопрос о том, как выглядят доказательства установки патчей при соблюдении официального графика, решается с помощью календаря релизов. Крайний срок продления контракта является побуждающим фактором; решение должно основываться на данных, полученных из вашей собственной среды.
- Для руководителя по комплаенсу. Изучите пункты о подтверждении патчей в стандартах PCI DSS, ISO 27001 и, где применимо, в Законе о киберустойчивости (Cyber Resilience Act) и сравните их с фактическим графиком вашего текущего поставщика сервера приложений. Разрыв между тем, что требует регламент, и тем, что цикл патчей вашего текущего поставщика производит по умолчанию, и есть уровень риска. Официальный ежемесячный график с бэкпортингом от зарегистрированного CNA с версионированными образами контейнеров — это именно те формы доказательств, которые эти стандарты уже описывают. Результатом соответствия требованиям являются доказательства, которые существуют до начала аудита.
Команда, выпускающая ежемесячные обновления и среду выполнения Azul Payara, работает с нагрузками федеральных структур, телекоммуникаций и финансового сектора, где наличие подтверждений патчей критически важно для соблюдения требований аудита; свяжитесь с Azul, и мы поможем ознакомиться с календарем релизов, политикой бэкпортинга и жизненным циклом применительно к вашей конкретной нормативной сфере.
Регулярность обновлений — это средство контроля
Критическая уязвимость CVE в среде выполнения Jakarta EE неизбежна. Вопрос не в том, появится ли она, а в том, устроена ли нижележащая среда выполнения так, чтобы патч, бэкпорт и доказательства уже были запланированы до ее появления.
Квартальный цикл патчей, график пакетов исправлений, измеряемый неделями или месяцами, или среда выполнения сообщества без соглашения об уровне обслуживания (SLA) — все они оставляют брешь, которую измеряет аудит соответствия требованиям и которую используют злоумышленники. Официальный ежемесячный график обновлений с бэкпортингом для каждой поддерживаемой версии от зарегистрированного CNA превращает защиту в запрос диапазона дат. Поезд релизов уже расписан по графику, и единственный открытый вопрос заключается в том, включена ли в него ваша среда выполнения.
Часто задаваемые вопросы
Как часто следует патчить сервер приложений Jakarta EE для устранения уязвимостей безопасности? Практический ответ зависит от модели релизов поставщика, а они сильно различаются. Oracle WebLogic выпускает квартальные критические обновления безопасности (CPU), поэтому уязвимость, обнаруженная сразу после выхода CPU, может ожидать запланированного исправления до девяноста дней. Red Hat JBoss EAP использует цикл пакетов исправлений, измеряемый неделями или месяцами, а общедоступные среды выполнения, такие как GlassFish, WildFly и Tomcat, выпускаются по мере готовности сообщества, без SLA и без гарантии бэкпортинга. Azul Payara Server публикует ежемесячный график выпуска обновлений безопасности, что сокращает этот худший сценарий примерно до тридцати дней.
Охватывают ли исправления безопасности сервера приложений более старые версии или только последний релиз? Это зависит от поставщика, и данный вопрос стоит уточнить в письменном виде, поскольку патч, примененный только к новейшему релизу, не является патчем для версии, реально работающей в производстве. Oracle и Red Hat определяют область бэкпортинга для каждого релиза, поэтому покрытие зависит от того, находится ли развернутая версия все еще в рамках текущего цикла пакетов исправлений. Azul Payara Server выполняет бэкпортинг исправлений безопасности для каждой поддерживаемой версии и реализует многоэтапный жизненный цикл поддержки — полную (Full), расширенную (Extended) и пожизненную (Lifetime Support) — для параллельных мажорных версий, поэтому рабочая версия остается в зоне покрытия.
Что означает статус зарегистрированного органа нумерации CVE у поставщика программного обеспечения? Орган нумерации CVE (CVE Numbering Authority) — это организация, уполномоченная назначать идентификаторы CVE уязвимостям, которые она обнаруживает или о которых получает отчеты, действующая на основе публичной регистрации, определенной сферы охвата и публикаций, содержащих идентификаторы CVE и оценки CVSS. Это означает, что поставщик находится внутри конвейера раскрытия информации до того, как бюллетень будет опубликован, а не реагирует на него постфактум. Сам по себе этот статус не является уникальным торговым предложением: Oracle, IBM, Red Hat и Azul являются зарегистрированными CNA. Разница заключается в том, подкрепляет ли поставщик этот статус официальным графиком релизов и бэкпортингом для каждой поддерживаемой версии.
Какие доказательства запрашивают аудиторы при проверке установки патчей на сервере приложений? Аудиторы, работающие по стандартам PCI DSS, ISO 27001 или Закону ЕС о киберустойчивости (Cyber Resilience Act), требуют доказательств того, что критические уязвимости были устранены в заданный период времени, с подтверждающими датами. Если модель патчей поставщика нерегулярна, предоставление таких доказательств означает восстановление хронологии по логам пакетов исправлений и записям развертывания задним числом. Если же поставщик публикует фиксированный график релизов и выполняет бэкпортинг для поддерживаемых версий, как это делает Azul Payara Server, те же самые доказательства превращаются в запрос диапазона дат к календарю релизов — при условии, что патчи действительно были развернуты. Версионированные корпоративные образы контейнеров замыкают этот круг, делая воспроизводимым именно тот артефакт, который работал в рабочей среде.
Увеличивает ли добавление функций ИИ в приложение Java нагрузку на установку патчей безопасности? Это зависит от паттерна интеграции. Распространенный подход, при котором рядом с Java-приложением запускается боковой контейнер (sidecar) на Python, порождает вторую среду выполнения со своим собственным деревом зависимостей, собственным потоком CVE и собственным процессом управления уязвимостями — это два графика для отслеживания и два набора аудиторских доказательств для предоставления. Запуск библиотек искусственного интеллекта, таких как LangChain4j, LangGraph4j, Koog и Jlama, внутри JVM на Jakarta EE 11 оставляет их управляемыми зависимостями, которые патчатся по тому же графику, что и сама среда выполнения, — именно такую модель поддерживает Azul Payara Server 7. Azul публикует свой календарь релизов Payara, политику бэкпортинга и жизненный цикл поддержки и по запросу готов разобрать их применительно к вашей конкретной нормативной сфере.