Год назад поиск серьезной, пригодной для эксплуатации уязвимости был медленной и дорогостоящей работой, которую выполняли элитные исследователи безопасности. Теперь это не так. За последние 12 месяцев передовые модели ИИ стали удивительно хорошо обнаруживать и использовать уязвимости в программном обеспечении, а аналогичные возможности быстро становятся доступными в моделях с открытыми весами и ограниченными средствами киберзащиты. Атаки, которые раньше требовали специализированных ресурсов, теперь доступны практически каждому.
Мы увидели, как это выглядит, всего за одну неделю этой осенью, когда PHP раскрыла две критические уязвимости удаленного выполнения кода (RCE) — недостатки, позволяющие злоумышленнику получить контроль над сервером с помощью одного запроса через интернет. На момент раскрытия десятки миллионов PHP-сервисов, доступных из интернета, использовали уязвимые версии. Почти две недели спустя около 29 миллионов сервисов оставались уязвимыми. За этими серверами стоят банки, медицинские учреждения, энергетические компании и большая часть инфраструктуры, на которой работает интернет. И в тот же день были опубликованы еще пять крупных уязвимостей в отрасли.
Превращение такого недостатка, как в PHP, в работающую атаку раньше занимало у команды специалистов месяцы. Примерно через день после раскрытия PHP2Shell исследователи безопасности разработали работающий, готовый к использованию эксплойт. К следующей неделе это исследование расширилось, охватив дополнительные версии и конфигурации PHP. Время от обнаружения до эксплойта сокращается с месяцев до минут.
Физика кибербезопасности меняется, и очень быстро.
- ИИ усиливает риски. Злоумышленники теперь могут находить и использовать бреши быстрее, чем защитники успевают их закрыть.
- Атаки становятся полностью автоматизированными. ИИ перешел от помощи злоумышленникам к выполнению их задач, а затем к самостоятельному планированию и проведению целых кампаний.
- Агенты — это новые инсайдеры. Хотя они не являются вредоносными по своей сути, они выполняют задачи и бизнес-процессы на машинной скорости, круглосуточно, и имеют широкий доступ к данным, приложениям, инструментам и другим агентам. Как и любой инсайдер, они могут совершать ошибки, подвергаться манипуляциям или быть скомпрометированными.
То, что мы создали для людей, не масштабируется для ИИ. Трансформация границ начинается с бизнес-результатов и простой идеи: технологии были изобретены, чтобы служить человечеству, а не наоборот. Чтобы помочь организациям воплощать свои идеи в жизнь и безопасно внедрять инновации в эпоху агентов, нам нужен новый кибер-стек, созданный для обеспечения безопасности агентов.
Новый кибер-стек, созданный для борьбы с ИИ с помощью ИИ
Кибер-стек Microsoft состоит из трех уровней:
- Сигналы, датчики и исполнительные механизмы. Этот базовый уровень работает на основе датчиков и исполнительных механизмов в Microsoft Defender, Microsoft Entra, Microsoft Intune, Microsoft Purview, Microsoft Sentinel, сети, операционной системе, браузере и нашем гипермасштабируемом облаке. Датчики сообщают, что что-то не так. Исполнительные механизмы позволяют предпринять действия: изолировать устройство в сети, отозвать доступ учетной записи или заблокировать агента на уровне авторизации. И поскольку мы знаем, что мы не единственный поставщик решений безопасности в вашей среде, мы подключаемся к более широкой экосистеме через более чем 500 коннекторов. Вместе Microsoft и партнерские источники генерируют более 165 триллионов сигналов в день, которые, обогащенные аналитикой угроз от Microsoft и клиентов, питают уровень контекста.
- Контекст. Этот уровень организует эти сигналы вместе с собственной средой каждого клиента в готовое для агентов понимание цифрового пространства в реальном времени, оптимизированное для точности, полноты и эффективности токенов.
- Агенты, обвязка и модели. На вершине находятся специализированные агенты безопасности, которые работают вместе как команды через сценарии (playbooks), управляемые обвязкой, и мультимодельный подход, который использует правильную модель для каждой задачи, разработанный для обеспечения эффективных и результативных результатов безопасности в масштабе.
Обеспечение безопасности агентов на Microsoft Ignite
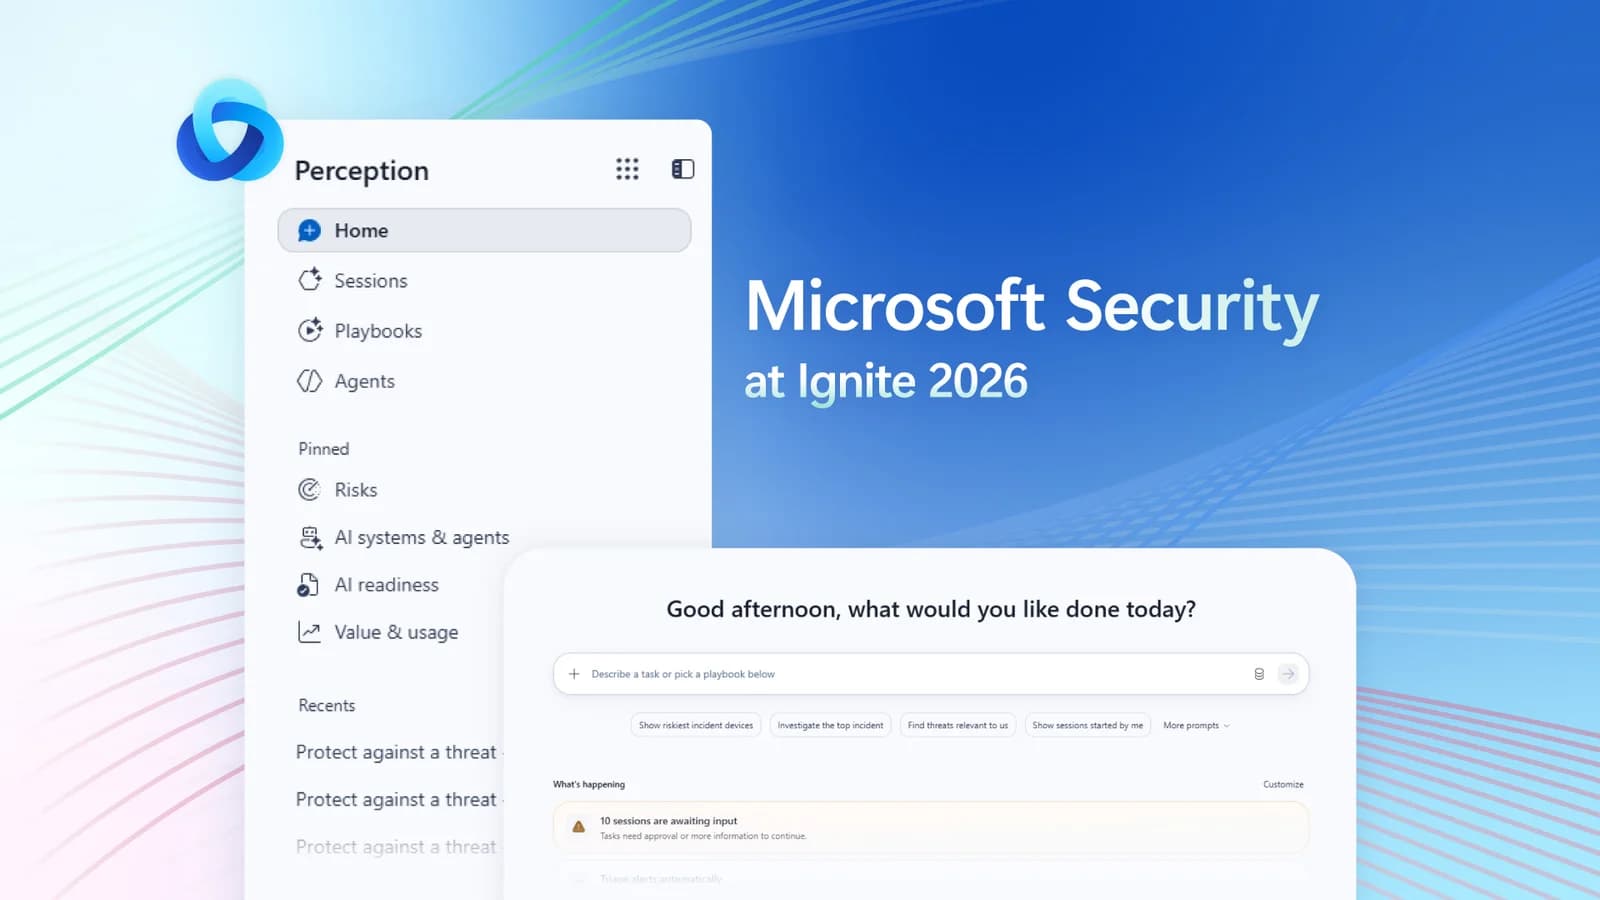
На Microsoft Ignite 2026 мы представляем инновации на каждом уровне стека. Все начинается с Microsoft Perception, который теперь общедоступен.
Perception объединяет верхнюю часть стека. Он координирует работу агентов красной, синей и зеленой команд через сценарии, работая вместе в замкнутом цикле для обеспечения безопасности. Агенты красной команды имитируют атаки с точки зрения злоумышленника до того, как произойдет взлом. Агенты синей команды обнаруживают, сортируют оповещения и расследуют атаки, освобождая аналитиков для принятия наиболее важных решений. Агенты зеленой команды исправляют и устраняют последствия.
Perception создан, чтобы помочь командам безопасности работать на машинной скорости, добиваться результатов, а не просто выполнять задачи, и автоматизировать процессы, оставаясь под контролем. Ваша команда устанавливает границы и утверждает действия с высоким уровнем воздействия, а автоматизированные триггеры запускают сценарии, когда инцидент соответствует заданным вами критериям. Новые панели управления затратами и калькулятор расходов помогут вам отслеживать использование ИИ, прогнозировать расходы и связывать затраты с измеримыми результатами безопасности.
Агенты хороши ровно настолько, насколько они могут видеть и что могут делать. Вот почему мы инвестируем в фундамент столько же, сколько и в уровни над ним.
Интегрированный центр операций безопасности (ISOC) в Microsoft Defender, общедоступный для основных функций, является частью этого фундамента. ISOC объединяет возможности управления информацией о безопасности и событиями (SIEM), аналитику поведения пользователей и сущностей (UEBA), аналитику угроз, а также защиту и нейтрализацию угроз, чтобы вы могли начать свой путь к центру операций безопасности (SOC) на базе агентов. Соответствующие требованиям клиенты Defender Suite, Microsoft 365 E5 и Microsoft 365 E7 получают все функции SIEM Microsoft Sentinel, 90-дневное хранение данных по умолчанию для данных Defender, более 500 коннекторов, сниженные тарифы на прием данных и встроенное озеро данных. Полный спектр возможностей SIEM теперь доступен в предварительной версии.
Читайте дальше, чтобы узнать, как Microsoft Perception, ISOC в Defender и новые возможности стека работают вместе, помогая клиентам защищать свои основы, обеспечивать безопасность агентов-инсайдеров и защищаться с помощью агентов.
Защитите свои основы
Защита от атак на скорости ИИ начинается с закрытия дверей, через которые злоумышленники входят в первую очередь, и масштаб этой работы растет. В 2026 году было опубликовано более 96 000 уязвимостей в программе CVE (Common Vulnerabilities and Exposures), что более чем вдвое превышает показатель 2024 года (около 40 000) и более чем в 20 раз превышает уровень 2010 года, что отчасти обусловлено инструментами обнаружения уязвимостей с поддержкой ИИ.
Тем не менее, только 26% уязвимостей из каталога известных эксплуатируемых уязвимостей Агентства по кибербезопасности и инфраструктурной безопасности (CISA) были устранены в 2025 году, поскольку процесс устранения обычно растягивается на недели и месяцы. ИИ находит эти бреши быстрее, чем команды успевают их закрыть. Сегодня мы объявляем о новых возможностях, которые помогут в этом.
- Укрепите свою безопасность с помощью Perception. In preview in January 2027, новые инициативы AI Readiness Initiatives в Perception превращают рекомендации Secure Now в практические планы с общим отслеживанием прогресса, помогая организациям устранять критические пробелы в безопасности и готовиться к внедрению ИИ. Инициативы сосредоточены на сценариях, помогающих снизить риски, усиливаемые ИИ, таких как модернизация аутентификации и развертывание ежемесячных обновлений.
- Расставляйте приоритеты и снижайте уровень подверженности угрозам с помощью агентов и сценариев Perception. Сосредоточьтесь на наиболее важных рисках и координируйте устранение с использованием аналитики угроз и контекста бизнеса. Два новых сценария объединяют агентов зеленой команды, включая агента Posture Prioritization Agent, который теперь общедоступен, и агента Risk Reduction Agent, доступного в общедоступной предварительной версии. Охват распространяется на Microsoft, Amazon Web Services (AWS) и Google Cloud.
- Защита от уязвимостей, доступная в предварительной версии, помогает защитить уязвимые ресурсы от эксплуатации путем применения целевой временной защиты, чтобы дать защитникам время до применения постоянного исправления. Во время плановых операций агент Risk Reduction Agent проактивно предлагает защиту, когда исправления недоступны сразу. Во время активной атаки защита от уязвимостей помогает снизить подверженность определенным уязвимостям за счет применения целевых временных мер защиты, пока организации готовят оперативное исправление. В поддерживаемых сценариях эти меры защиты могут включать корректировку сетевой доступности и разрешений для ограничения воздействия.
- Защищайте данные между людьми и агентами с помощью Microsoft Purview. Усовершенствованная классификация данных обеспечивает точную защиту с меньшими затратами ручного труда, она станет общедоступной в январе 2027 года. Также в январе в предварительную версию поступают: защита контекста (grounding protection) для Copilot на основе типов конфиденциальной информации, что позволяет клиентам внедрять Copilot без предварительной разметки каждого файла, а также расширенные средства предотвращения потери данных (DLP) для запросов к Copilot и локальным агентам, работающим в Windows, которые помогают защитить конфиденциальные данные от утечки при использовании клиентами ИИ. Learn how Microsoft Purview accelerates data protection for the AI era.
Защита с помощью агентов
SOC, где сотрудники вручную обрабатывают очередь оповещений, не успевает за все более автономными атаками. Perception предлагает специализированных агентов красной, синей и зеленой команд, а также сценарии, которые автоматизируют общие рабочие процессы SecOps, позволяя защитникам опережать события.
- Останавливайте угрозы на машинной скорости с помощью новых сценариев и агентов Perception. Ускоряйте обнаружение угроз, расследование и реагирование с помощью новых сценариев и четырех агентов синей команды, которые теперь общедоступны: Alert Triage Agent, Attack Investigation Agent, Detection Authoring Agent и Threat Intelligence Agent. Они помогают командам быстрее переходить от обнаружения к реагированию с меньшими затратами ручного труда.
- Опережайте злоумышленников с помощью новых сценариев и агентов Perception. Проактивно находите и проверяйте уязвимости с помощью сценариев, координирующих агентов красной команды, включая Recon Agent (теперь общедоступен) и Web App Pen Test Agent (на этапе предварительной версии), помогая командам безопасности выявлять и устранять уязвимости до того, как злоумышленники смогут их использовать.
- Используйте Perception в своем рабочем процессе. Теперь команды могут вызывать сценарии Perception в Defender, подключаться через протокол контекста модели (MCP) и API к SIEM, инструментам оркестрации безопасности, автоматизации и реагирования (SOAR) и управления ИТ-услугами, а также передавать сигналы из AWS, Okta и Salesforce. Эти интеграции находятся на этапе предварительной версии.
Мы также расширяем предварительную версию Codename MDASH, нашего сканера кода на базе агентов, который помогает клиентам находить и исправлять уязвимости. Теперь MDASH может анализировать репозитории размером до 5 ГБ, работать в регулируемых облаках, а результаты сканирования кода MDASH могут использоваться агентом Web App Pen Test Agent для приоритизации и устранения уязвимостей. MDASH расширяет семейство MAI Cyber, включая MAI Cyber 1.1 Flash и MAI-Cyber-2 в предварительной версии, повышая эффективность при сохранении качества результатов сканирования безопасности. Learn more about MAI-Cyber-2
Защита инсайдеров-агентов
Агенты — это новые инсайдеры. Они работают непрерывно, сотрудничают с другими агентами, меняют форму и преследуют цели способами, которые могут удивить развернувших их людей. Чтобы снизить этот риск, мы должны обнаруживать агентов, подключать их к системе управления, защищать и изолировать, причем делать это непрерывно — даже при изменении их поведения и контекста. Опираясь на наше объявление от октября 2026 года, на Ignite мы представляем новые возможности, помогающие клиентам круглосуточно защищать инсайдеров-агентов.
- Непрерывно изолируйте инсайдеров-агентов с помощью новых сценариев и агентов Perception. Расследуйте риски для состояния ИИ и аномальное поведение агентов и устраняйте их с помощью новых сценариев и агентов зеленой команды. Динамические разрешения Microsoft Entra ID Governance предоставляют доступ с ограничением по задачам и времени, в то время как элементы управления динамическим условным доступом настраивают защиту по мере изменения риска. Эти возможности остаются в режиме ограниченной предварительной версии.
- Обнаруживайте, управляйте и защищайте агентов с помощью возможностей Microsoft Agent 365 и Microsoft Entra Suite для инсайдеров-агентов. Обнаружение расширяется на 35 типов локальных агентов (всего до 60), включая Claude Code, OpenAI Codex и GitHub Copilot, а также сторонние облачные агенты в AWS и Google Cloud. Обнаруженные агенты получают Microsoft Entra Agent ID и могут управляться с помощью условного доступа. Политики Intune сдерживают поддерживаемых локальных агентов на устройстве. Кроме того, агенты Microsoft Autopilot получают собственную учетную запись пользователя агента и ID, поэтому администраторы могут включать условный доступ, защиту идентификации и управление доступом к работе, которую Autopilot выполняет под собственной учетной записью. Defender и функции предотвращения потери данных Microsoft Purview защищают среду выполнения и доступ к конфиденциальным данным, а функция Dynamic Agent Risk оценивает подверженность каждого агента рискам, радиус поражения и поведение во время выполнения. Доступно в предварительной версии.
Хотя эти возможности позволяют клиентам защищать и изолировать агентов, они не дают им понимания того, как ведет себя модель, лежащая в основе агента. Без такой видимости клиентам сложно ответить на три базовых вопроса об активной деятельности ИИ:
- Что просили ИИ сделать и на что у него были полномочия?
- Что произошло между запросом и результатом?
- Можем ли мы это независимо проверить?
Именно поэтому Microsoft объявляет о следующем этапе нашей приверженности принципам ответственного ИИ: AI Transparency Initiative. Мы считаем, что каждая организация должна иметь возможность видеть, к чему получает доступ ее ИИ и что он делает, независимо проверять эти действия и контролировать то, что ему разрешено делать, независимо от того, на какой модели или у какого поставщика он работает. С этой целью мы расширяем наше участие в инициативе Национального института стандартов и технологий (NIST) по стандартам агентов SI (SI Agent Standards Initiative), а также опираемся на собственные исследования для разработки открытых общеотраслевых стандартов прозрачности, безопасности и управления ИИ. Мы формируем этот подход совместно с более чем 40 организациями, включая Accenture, Adobe, KPMG, Mastercard и Volvo Cars. И мы внедрим эту работу во все модели и продукты Microsoft AI, включая Microsoft Foundry и Copilot.
Чем больше самостоятельности мы предоставляем ИИ, тем больше прозрачности мы должны ожидать взамен.
Изменение подходов к обеспечению безопасности
ИИ меняет характер атак и методы обеспечения безопасности. Разработчики, специалисты ИТ и команд безопасности теперь несут общую ответственность за создание, управление и защиту ИИ, поэтому Microsoft Foundry, Microsoft Agent 365 и Perception используют одинаковые сигналы и контекст. Внутри SOC аналитикам требуются агенты для защиты на машинной скорости, именно поэтому мы внедряем агентскую безопасность в инструменты, которые они уже используют.
В одиночку технология не решит эту задачу. Обеспечение безопасности собственной среды в рамках инициативы Secure Future Initiative многому нас научило, и наши инженеры по безопасности передовых систем (Frontier Security Engineers), сервисные команды и партнеры работают плечом к плечу с клиентами, чтобы применить эти уроки на практике.
Присоединяйтесь к нам на конференции Microsoft Ignite (онлайн или очно), чтобы узнать, как Microsoft Perception, ISOC в Defender и новые возможности во всем стеке технологий могут помочь защитить вашу организацию на машинной скорости. Будем рады видеть вас.
Узнайте о новинках
- Обеспечьте безопасность сейчас.
- Microsoft Perception.
- ISOC в Microsoft Defender.
- Партнерство Codename MDASH.
- Защита агентских инсайдеров.
Чтобы узнать больше о решениях Microsoft Security, посетите наш веб-сайт. Добавьте блог по безопасности в закладки, чтобы следить за экспертными материалами по вопросам безопасности. Кроме того, следите за нами в LinkedIn (Microsoft Security) и X (@MSFTSecurity), чтобы получать последние новости и обновления по кибербезопасности.
Отчет Microsoft Digital Defense Report за 2026 год: расшифровка появления новых угроз.
Регистрация не гарантирует доступ. Заявки рассматриваются, а подключение клиентов осуществляется на основе потребностей и приоритетов. Клиентам следует обратиться к своей команде по работе с клиентами для официального выдвижения на предварительную версию.