Почему мы нажимаем на ссылки, даже зная о рисках кибербезопасности?
НЕ НАЖИМАЙ СЮДА.
Ты пожалеешь, если сделаешь это.
У тебя хоть на секунду возникло искушение нажать?
Это нормально.
Мы живем, постоянно нажимая на что-то.
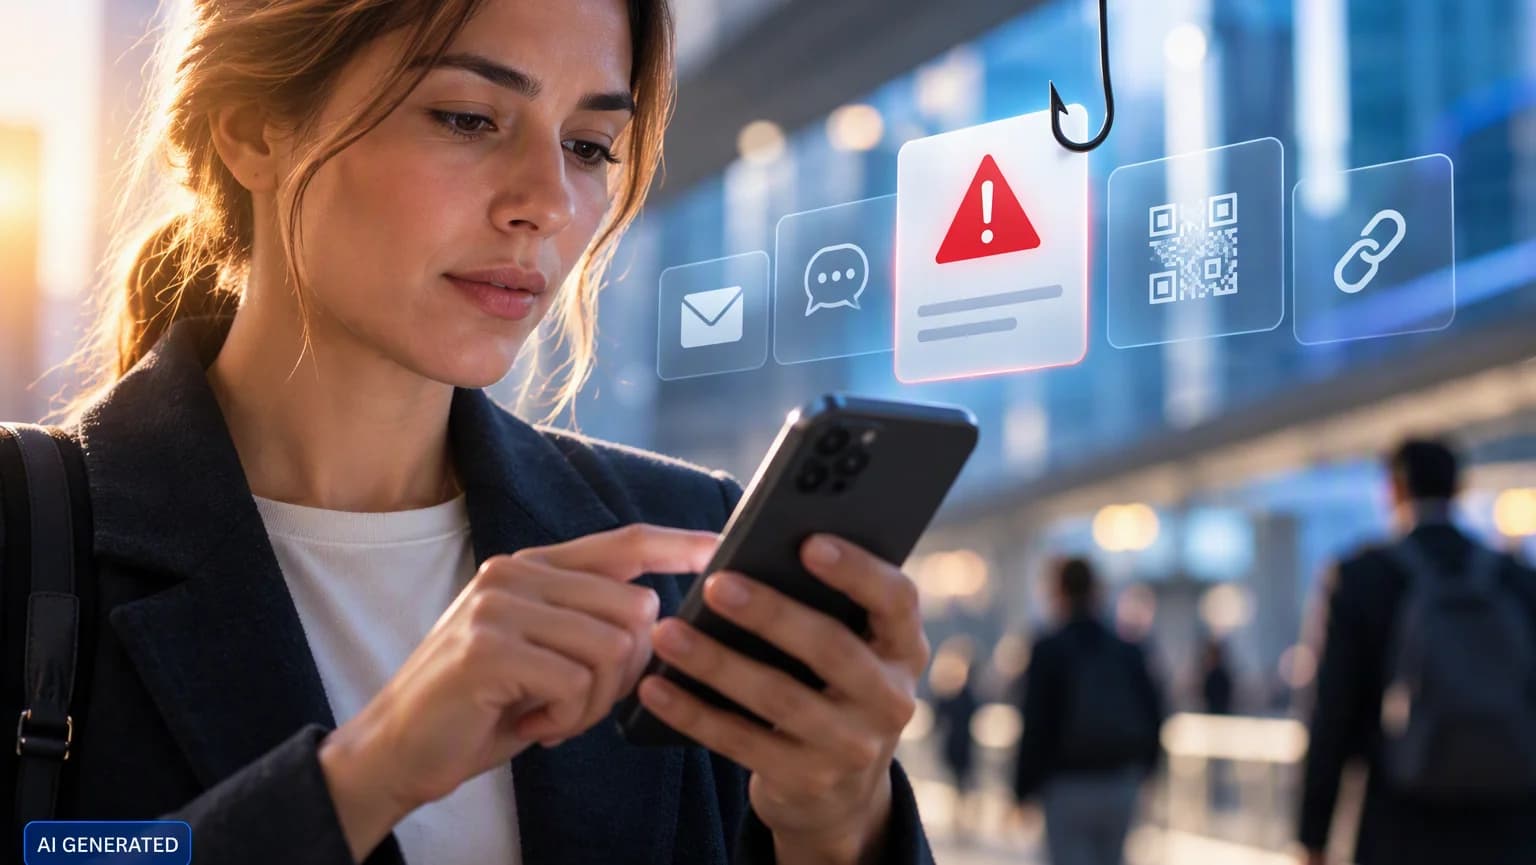
Ссылка, пришедшая в WhatsApp. SMS из банка с неожиданной пугающей новостью. QR-код в ресторане. Уведомление из Microsoft Teams. Срочное письмо. Документ, которым кто-то поделился, пока мы едем в метро. Сообщение от начальника прямо перед входом на совещание.
Мы нажимаем, не раздумывая, не задумываясь, потому что так устроена наша жизнь сегодня: быстро, с множеством фронтов и пожаров, которые нужно тушить в любой момент…
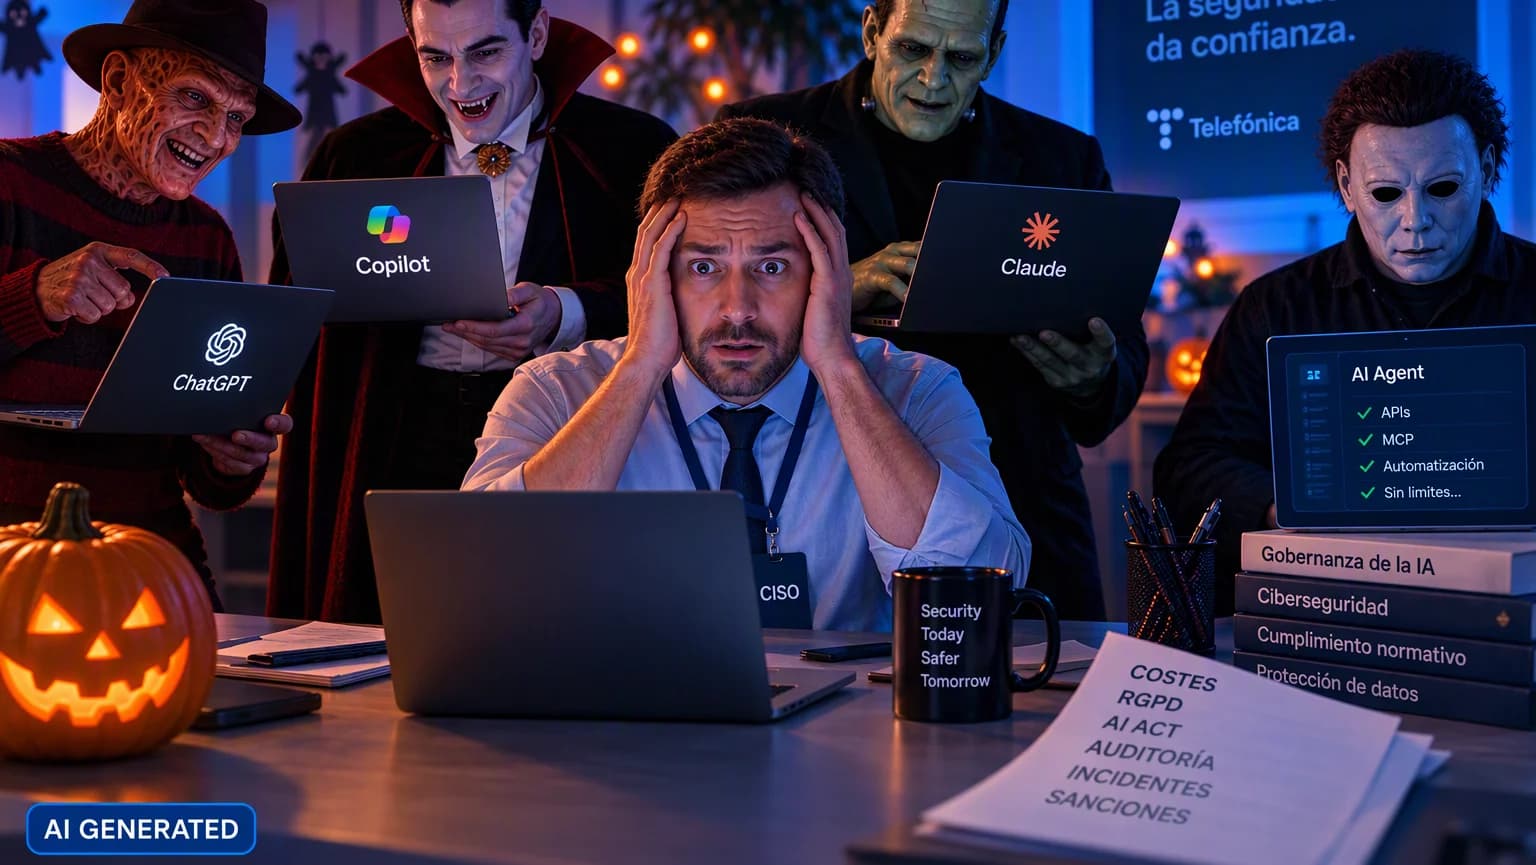
И все же мы уже давно напуганы, с постоянным чувством: не открывай, не скачивай, проверяй отправителя, внимательно смотри на URL, не доверяй.
В моей голове постоянно звучит одно и то же:
«Робер, Робер, Робер, ты не можешь ошибиться».
Проблема в том, что я ошибаюсь, и очень часто.
И ты тоже.
Почему защита от фишинга не может зависеть только от людей?
Дело не в том, что мы ошибаемся.
Люди ошибаются, когда спешат — а это случается очень часто, — когда устали, когда что-то кажется достаточно правдоподобным или просто когда мы думаем о чем-то другом и теряем бдительность.
Наша собственная кибербезопасность требует обучения, здравого смысла и хороших привычек. Это никуда не денется. Но я думаю, что мы требуем слишком многого, если ожидаем, что человек будет способен в течение всего дня, в любой момент и в любой ситуации отличить возможное мошенничество от того, что им не является.
Тем более сейчас, когда искусственный интеллект делает необычайные вещи для всех, но его также можно использовать в не самых позитивных целях, например, чтобы попытаться обмануть нас. Фишинговое письмо больше не обязательно должно быть полно орфографических ошибок. Оно может быть хорошо написано, адаптировано к контексту получателя и звучать вполне правдоподобно.
Это не теоретическая угроза. ENISA, Агентство Европейского союза по кибербезопасности, в своем отчете Threat Landscape 2025 назвало фишинг основным методом первоначального проникновения — около 60% наблюдаемых случаев. Агентство также отмечает растущее использование больших языковых моделей для улучшения фишинга и автоматизации задач социальной инженерии.
С каждым разом становится все труднее понять, когда не следует нажимать.
Как технологии могут дополнить защиту от вредоносных ссылок?
Возможно, тогда нам стоит немного изменить вопрос.
Вместо того чтобы спрашивать себя только:
Как сделать так, чтобы люди не нажимали там, где не следует?
Мы могли бы добавить еще один:
Что мы можем сделать, чтобы они были лучше защищены, даже когда нажимают?
Этот сдвиг кажется мне особенно интересным, потому что он включает технологию как дополнительный уровень защиты, не снимая ответственности и осторожности с людей.
Это не значит, что мы перестаем проявлять недоверие, когда это необходимо. Это значит проектировать системы, способные помочь нам, когда наше внимание подводит.
Системы, которые работают в фоновом режиме, не беспокоя нас. Которые способствуют выявлению определенных рисков и снижению воздействия определенных угроз.
Потому что, возможно, хорошая кибербезопасность — это именно та, которая способна сопровождать нас, не перекладывая всю сложность на людей.
Что такое безопасность в мобильной сети и как она способствует защите от определенных угроз?
В Telefónica для наших корпоративных клиентов у нас есть конкретный пример такого подхода — безопасность в мобильной сети (SRM).
Идея довольно проста: внедрить дополнительный уровень защиты в мобильную сеть.
SRM может помочь предотвратить соединение с определенными доменами, идентифицированными как связанные с фишингом, вредоносным ПО или ботнетами. И делает это без необходимости устанавливать приложение или выполнять дополнительные настройки на устройстве.
Иными словами: пока человек пользуется своим мобильным телефоном в обычном режиме, технология может способствовать снижению воздействия определенных рисков.
И здесь один факт помогает понять реальный масштаб.
К концу 2025 года SRM уже заблокировала более 926 миллионов атак и защищала более двух миллионов корпоративных мобильных линий 112 000 корпоративных клиентов.
Я рассказываю об этом не потому, что думаю, будто технология может в одиночку решить вопросы кибербезопасности.
Она не может.
Ни один инструмент не заменит осторожность, обучение или комплексную стратегию безопасности.
Меня это интересует по другой причине: это меняет место, откуда мы осуществляем защиту.
Теперь не все зависит от точного момента, когда человек должен решить, заслуживает ли ссылка, которую он только что получил, клика.
Как искусственный интеллект влияет на фишинг и кибербезопасность?
Во всем этом есть нечто парадоксальное.
Тот же самый искусственный интеллект, который может помочь создавать более убедительные мошеннические сообщения, также меняет то, как мы противостоим угрозам.
Технология увеличивает сложность задачи, но также может быть частью ответа.
Чем сложнее технология, тем меньше сложности мы должны перекладывать на того, кто ею пользуется.
Человек не хочет быть специалистом по сетям, искусственному интеллекту, DNS или обнаружению угроз, чтобы иметь возможность ответить на письмо со своего мобильного телефона.
Он хочет работать.
Общаться.
Получать доступ к своим инструментам.
И делать это с уверенностью.
Для меня здесь эта тема соединяется с чем-то очень важным для Telefónica: если мы хотим стать лучшим способом доступа к цифровым технологиям, этот доступ должен не просто существовать.
Он должен быть полезным, простым и, насколько это возможно, безопасным.
И это, вероятно, та часть, которая больше всего интересует меня в SRM.
Не то, что пользователю нужно учить что-то новое. А то, что ему нужно меньше беспокоиться.
Почему кибербезопасность должна сочетать технологии, обучение и осторожность?
Мы, люди, будем продолжать ошибаться.
Мы будем продолжать спешить.
ИИ может способствовать тому, что некоторые обманы станет труднее распознать.
И, да, вероятно, однажды мы снова нажмем там, где не следовало бы.
Так что в следующий раз, когда кто-то скажет нам:
НЕ НАЖИМАЙ СЮДА.
Стоит прислушаться.
Но также стоит развивать технологии, которые не делают защиту зависимой исключительно от того, правильно ли мы, люди, идентифицируем каждую возможную угрозу.
Потому что, если однажды мы нажмем, было бы неплохо иметь также технологические уровни защиты, способные помочь снизить определенные риски.
Глоссарий по фишингу, DNS, вредоносному ПО и безопасности в мобильной сети
Небольшой глоссарий, объясненный для людей
Поскольку я знаю, что все эти DNS, вредоносное ПО и другие технологические термины иногда могут быть немного непонятными, я оставляю вам небольшой и очень простой глоссарий. Надеюсь, он вам поможет.
DNS
Мы могли бы рассматривать это как адресную книгу Интернета. Когда мы вводим веб-адрес или нажимаем на ссылку, DNS помогает найти, где находится этот сайт, чтобы наше устройство могло подключиться.
Домен
Это, если сильно упростить, адрес сайта в интернете. Например, telefonica.com. Некоторые киберпреступники создают фальшивые или вредоносные домены, чтобы попытаться нас обмануть.
URL
Это конкретный адрес, который отображается в браузере и ведет нас на определенную страницу или ресурс в интернете.
Фишинг
Попытка обманом заставить нас передать информацию, пароли или личные данные. Например, СМС, которая выглядит так, будто она отправлена из нашего банка, и ведет на фальшивый сайт.
Вредоносное ПО (Malware)
Программное обеспечение, созданное со злонамеренными целями: повредить устройство, шпионить за ним, украсть информацию или взять над ним контроль. Известные «вирусы» — это лишь один из многих видов вредоносного ПО.
Ботнет
Сеть зараженных устройств, которыми киберпреступник может управлять удаленно, часто без ведома их владельцев о том, что они входят в эту сеть.
Социальная инженерия
Методы, направленные на обман или манипулирование человеком с целью заставить его что-то сделать: нажать на ссылку, передать пароль, скачать файл или предоставить информацию.
Искусственный интеллект, или ИИ
Технология, способная выполнять задачи, которые мы связываем с человеческими способностями, такие как генерация текста, изображений или голоса, а также анализ больших объемов информации. Она может использоваться для помощи нам, но также и для того, чтобы сделать некоторые виды обмана гораздо более убедительными.
Большие языковые модели, или LLM
Это модели искусственного интеллекта, способные понимать и генерировать язык. ChatGPT — пожалуй, самый известный пример. Эти технологии могут использоваться для создания полезного контента, но их также можно применять для составления более изощренных мошеннических сообщений.
Терминал
Просто наше устройство. В данном случае — мобильный телефон.
Мобильная сеть
Инфраструктура, которая обеспечивает покрытие нашего телефона, подключение к интернету, совершение звонков или передачу данных при использовании мобильного соединения.
SRM, или Безопасность мобильной сети (Seguridad en la Red Móvil)
Решение от Telefónica, которое добавляет дополнительный уровень защиты в мобильной сети и помогает предотвратить подключение к определенным доменам, связанным с угрозами.
Или, объясняя еще проще: вы пользуетесь своим мобильным телефоном в обычном режиме, а сетевые технологии могут добавить дополнительный уровень защиты от определенных рисков.
Часто задаваемые вопросы
Что такое фишинг?
Фишинг — это попытка обманом заставить человека передать информацию, пароли или личные данные. Он может выглядеть, например, как СМС, отправленное якобы из банка и ведущее на фальшивую веб-страницу.
Как искусственный интеллект может использоваться в фишинге?
Искусственный интеллект может применяться для создания более изощренных и адаптированных под контекст мошеннических сообщений. Большие языковые модели также могут задействоваться для задач, связанных с социальной инженерией.
Что такое безопасность мобильной сети?
Безопасность мобильной сети (SRM) — это решение от Telefónica для корпоративных клиентов, которое добавляет дополнительный уровень защиты в мобильную сеть.
Как SRM может помочь против фишинга?
SRM может помочь предотвратить подключение к определенным доменам, идентифицированным как связанные с фишингом, вредоносным ПО или ботнетами.
Нужно ли устанавливать приложение?
Сервис описывается как защита, не требующая установки приложения или выполнения дополнительных настроек на терминале.
Исключает ли эта технология необходимость обучения кибербезопасности?
Нет. Осмотрительность, обучение, здравый смысл и комплексная стратегия безопасности по-прежнему остаются частью подхода, о котором говорится в статье.