В начале этого года, когда агентные инструменты начали стремительно развиваться, наша команда поддержки начала создавать собственные агенты с доступом к огромному массиву данных, которые мы используем для решения проблем клиентов, таких как Salesforce, Databricks, Confluence и Linear. Ситуация быстро стала хаотичной. Мы столкнулись с проблемой, с которой сейчас борются многие компании: как позволить инженерам поддержки безопасно использовать ИИ для работы с конфиденциальными данными клиентов.
Не существовало стандартного способа контролировать использование наших агентов — будь то агент, расследующий логи клиентов, или агент, составляющий резюме по тикетам, — а также отслеживать, к каким данным каждый из них имеет доступ. Права доступа различались в зависимости от команды и организации, а данные были конфиденциальными. Таблица, которую мы используем, чтобы ответить на вопрос «какая версия установлена у этого клиента», также содержит лицензионные ключи, ARR и названия аккаунтов. Один слишком активный агент или один неоднозначный промпт — и инструмент, созданный для резюмирования тикета, начинает считывать данные о выручке. Без стандартного подхода мы не могли использовать весь потенциал агентов в нашей команде.
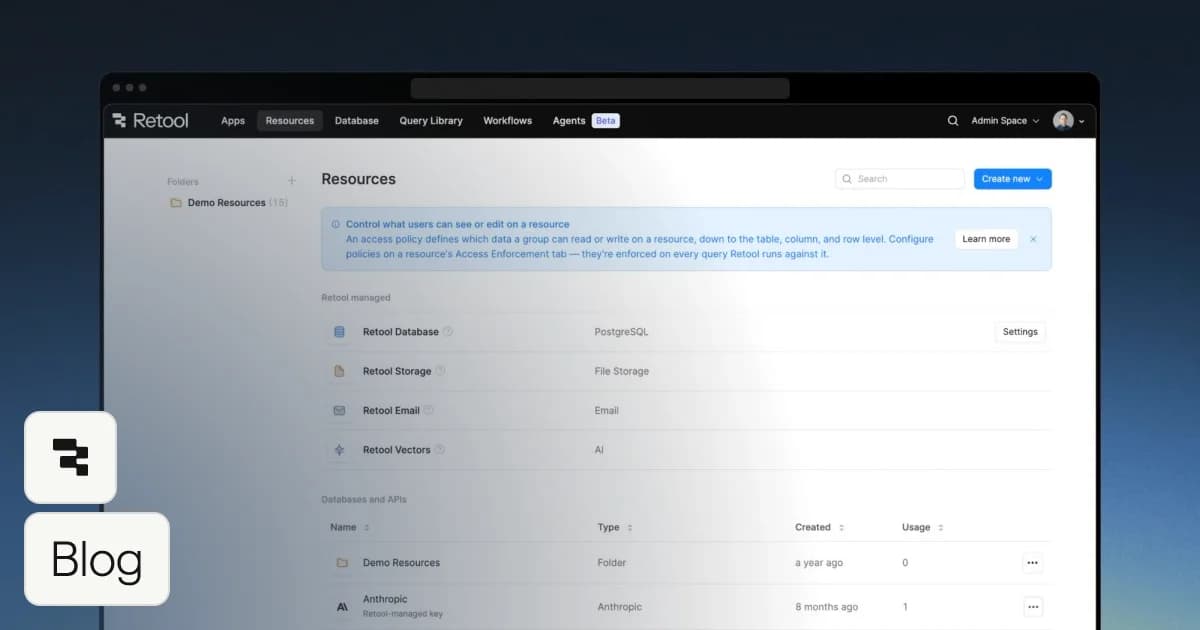
Поэтому мы перестали выдавать агентам учетные данные и начали предоставлять им ресурсы Retool через MCP-сервер Retool. Теперь агент — это общий навык Claude, распространяемый как плагин, а его доступ к данным осуществляется через MCP Retool к тем же ресурсам с настроенными правами доступа, которые используют наши внутренние приложения. Доступ управляется из одного места, и агент видит только то, что разрешено видеть его пользователю.
С июня было проведено 851 расследование по тикетам. Мы ретроспективно оцениваем результаты работы агента в сравнении с тем, как были закрыты тикеты: из 138 оцененных случаев 94% были полностью или частично верными. Мы фундаментально изменили наш подход к работе: вместо того чтобы самостоятельно детально изучать каждый случай, мы теперь проверяем и подтверждаем результаты работы агента. Так как же мы к этому пришли?
В экземплярах Retool команды поддержки основные ресурсы данных уже были настроены с правильными правами доступа для каждой группы пользователей и уровня доступа к данным. Как только мы подключили MCP-сервер Retool, эта существующая структура разрешений была автоматически передана нашим агентам, и нам не пришлось создавать ничего нового.
Агенты наследуют группу разрешений пользователя
Наша организация поддержки разделена на различные группы разрешений, которые имеют определенные права на использование или редактирование определенных ресурсов. Всякий раз, когда кто-либо использует одного из наших агентов поддержки, он наследует точно такую же структуру разрешений.
Ограниченные группы получают ограниченный доступ к строкам и столбцам
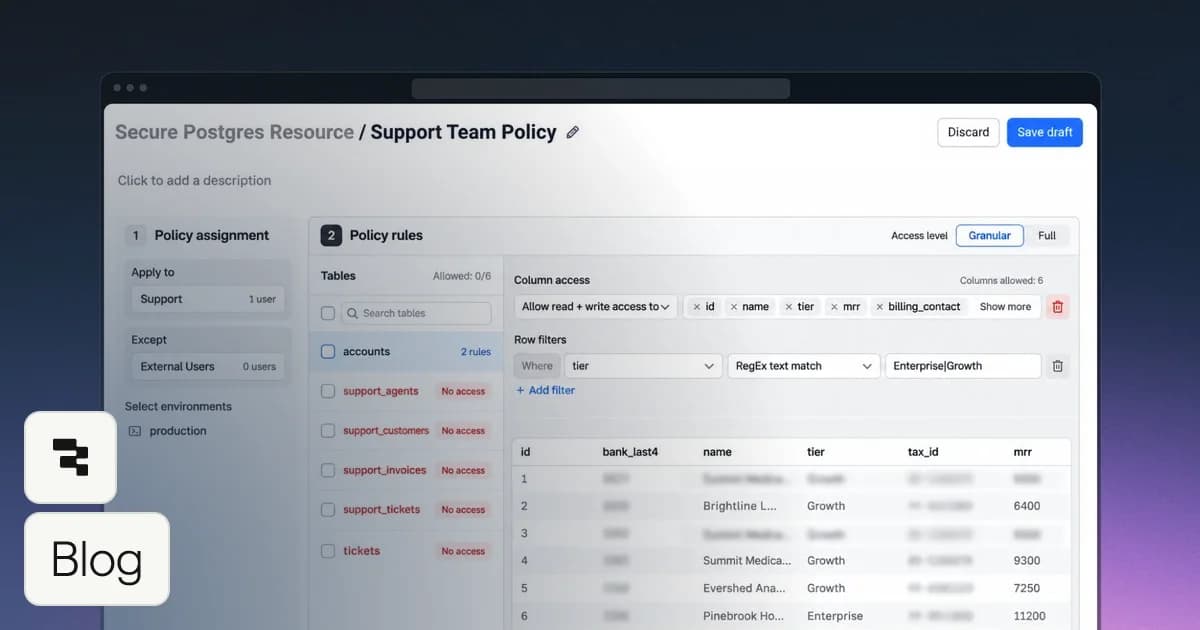
Некоторые группы, например, наши подрядчики, сильно ограничены, но мы не хотели полностью лишать их доступа к ресурсу. Вместо этого мы установили разрешения на уровне строк и столбцов, привязанные к группе подрядчиков, чтобы их агенты все равно получали основную информацию, необходимую для работы, и не видели того, что им видеть не положено.
Много работы в поддержке выполняется с использованием специализированных источников, которыми управляем только мы: API нашей платформы тикетов, база данных форума сообщества и несколько внутренних эндпоинтов. При использовании обычных коннекторов каждый инженер хранит свой собственный ключ, или общий ключ оказывается вставленным в локальный конфиг. В качестве ресурсов Retool каждые учетные данные существуют в единственном экземпляре на стороне сервера и предоставляются только тем группам, которым они нужны. Онбординг нового члена команды превратился из «собери пять API-ключей» в простое «присоединись к группе».
Поскольку каждое действие агента при использовании MCP-сервера проходит через Retool, мы получаем функции управления Retool по умолчанию:
Каждый вызов агента логируется.
Встроенный журнал аудита записывает каждый вызов ресурса с точным SQL-запросом, именем ресурса, SSO-идентификатором сотрудника и ID сессии, который объединяет все расследование. Он даже отличает трафик агента от трафика приложения, поэтому вопрос «какая доля нашего доступа к данным сейчас приходится на агентов?» — это запрос к базе, а не догадка.
Оценка каждого запуска делает агента точнее.
Каждый запуск записывается в базу данных Retool, а ежемесячная пакетная оценка сравнивает то, что сказал агент, с тем, что на самом деле решило проблему, после чего записываются вердикты и «карточки уроков» с ключевыми выводами, которые агент может использовать повторно и передавать обратно через тот же MCP-сервер.
Видимость использования помогает нам быстро итерировать промпты.
Один простой промпт создал дашборд Retool по тем же таблицам, визуализируя использование, точность и пробелы в документации с той же структурой разрешений. Это позволяет нам быстро итерировать промпты агентов, руководствуясь тем, что показывают данные.
Если вы начинаете что-то подобное, нам помогли две вещи. Во-первых, начните с вашей модели разрешений и структуры, которые дадут вам свободу быстро строить и итерировать. Во-вторых, относитесь к результатам работы агента как к черновику, который нужно проверить и подтвердить, а не как к окончательному ответу — это позволяет держать суждение вашей команды в контуре и укрепляет доверие к результатам.
При этом наша текущая настройка имеет реальные ограничения. Она работает локально, требует технической настройки, ограничена Claude Code, самообучение является рудиментарным, а каждое расследование запускается вручную.
Retool на пути к тому, чтобы решить эти ограничения для нас. У нас уже есть агенты Retool, которые используют ту же структуру разрешений для автоматического запуска и решения клиентских кейсов. Они не зависят от модели и более естественно вписываются в наши существующие рабочие процессы. Впечатляет, как быстро можно двигаться, имея такой фундамент.
Посмотрите это видео (открывается в новой вкладке), чтобы начать работу с MCP-сервером Retool уже сегодня.