Ваши разработчики устанавливают плагины агентов каждый день: подтягивают их из неуправляемых репозиториев GitHub, копируют команды Cursor из Slack, настраивают Codex на персональный форк в Git. Каждый из таких каналов представляет собой новый, неконтролируемый путь распространения внутри вашего жизненного цикла разработки ПО, и у вашей команды платформы нет никакой видимости этих процессов.
Плагин — это не файл настроек. Это исполняемое ПО, и на данный момент оно попадает на машины разработчиков без какой-либо версии, подтверждения происхождения и журнала аудита.
Это проблема подготовки сред (провижининга), версионирования и безопасности. И ее можно решить.
Что на самом деле делает плагин
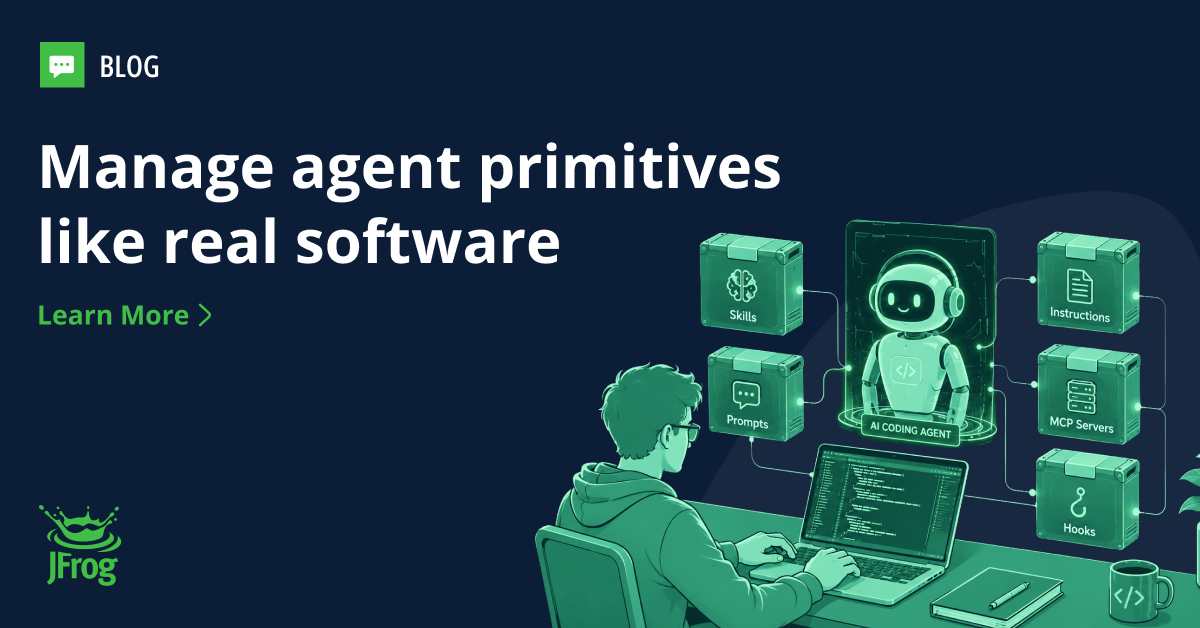
То, что начиналось как простые текстовые файлы системных промптов, превратилось в структурированные пакеты плагинов. Современные плагины объединяют навыки, косые черты (slash-команды), субагенты, хуки и определения MCP в один манифест, который локальные движки кодинга, такие как Claude Code или Cursor, полностью парсят и выполняют на машине разработчика с правами самого разработчика.
Это означает следующее:
- Хуки запускают команды оболочки (shell) по событиям агента прямо на машине разработчика.
- MCP-серверы (Model Context Protocol, открытый стандарт для интеграции агентов с инструментами и данными) выступают посредниками при доступе к вашей машине и внешним системам и часто хранят учетные данные.
- Навыки, команды и субагенты читают и перезаписывают файлы в том репозитории, с которым работает инженер.
Вот сценарий, из-за которого ваша служба безопасности должна потерять сон: в плагин в публичном репозитории GitHub, на который настроены агенты вашей команды, вливается вредоносное обновление. В течение нескольких часов каждый разработчик, выполняющий синхронизацию, скачивает код, который запускает произвольные команды оболочки на его машине, внутри вашего исходного кода, под его учетными данными, без предупреждений, журнала аудита и быстрого пути к локализации. вы не узнаете об этом, пока что-нибудь не сломается или кто-нибудь вам не скажет.
Это не гипотетический случай. Это хрестоматийный шаблон атак на цепочку поставок, примененный к поверхности атаки, которую большинство предприятий еще не взяли под управление. Компания JFrog высказала аналогичные соображения для навыков в материале «Agent Skills are the New Packages of AI» (Навыки агентов — это новые пакеты ИИ). Плагины повышают ставки еще больше, поскольку они объединяют выполнение кода, учетные данные и многое другое в одном артефакте.
Контроль версий — это не реестр пакетов
Естественным выбором по умолчанию для размещения агентских ассетов стал Git. Однако это система контроля версий, а не реестр пакетов, и это различие имеет огромное значение, как только вы признаете, что плагины являются исполняемым ПО.
Настройка окружений на работу с репозиторием Git или общей веткой означает, что вы отслеживаете движущуюся цель. Тэги изменчивы, ветки смещаются, и нет никаких гарантий, что то, что запускалось вчера, запустится сегодня.
Без неизменяемых (immutable) закрепленных версий плагин агента является неотслеживаемым, невоспроизводимым входом для каждой сборки, которую выпускает ваша команда. Два инженера, отслеживающие «последнюю версию» в одной и той же ветке, могут запустить разный код в один и тот же день, и у вас не будет возможности узнать почему. Когда что-то ломается, нет заведомо рабочей версии для отката, потому что версий вообще нет.
Версионирование — это фундамент, на котором строится все остальное. Оно превращает плагин из неформального артефакта в настоящую зависимость: то, что можно заблокировать, сравнить (diff), проверить, продвинуть и откатить. И как только актив получает версию, вы можете им управлять. Вы можете подписать его, просканировать, контролировать, кто публикует и кто использует его, а также точно отследить, какие машины скачали конкретную версию. Без версионирования элементам управления безопасности не за что зацепиться. Именно поэтому эти два столпа идут рука об руку: версионирование делает плагины управляемыми, а безопасность — надежными.
Как на самом деле выглядит контролируемое распространение
Ответ заключается не в создании отдельной инфраструктуры для ИИ-инструментов. Речь идет о включении агентских ассетов в тот же конвейер, который вы уже используете. Именно это предоставляют новые локальные репозитории Agent Plugins в JFrog Artifactory со стандартом Plugins. Те же элементы управления, которые защищают ваши пакеты npm и образы Docker, теперь распространяются на агентские ассеты:
- Подписанные, неизменяемые релизы: каждая версия плагина представляет собой реальный артефакт с доказуемым происхождением.
- Унифицированный контроль доступа: те же корпоративные списки контроля доступа (ACL), которые регулируют ваши цели сборки, применяются к вашим репозиториям агентов.
- Полные журналы аудита: когда в MCP-сервере обнаруживается уязвимость, вы можете выполнить поиск по метаданным Artifactory, чтобы идентифицировать каждую машину и каждый конвейер, которые скачали именно эту версию, и принять меры немедленно.
- Хранение в единственном экземпляре: отсутствие раздувания дискового пространства при распространении одного и того же плагина между командами.
- Сканирование безопасности (скоро): проверки на наличие CVE и соответствия лицензиям интегрируются в тот же конвейер, через который уже проходят другие ваши артефакты.
Потребление остается нативным. Для Claude Code Artifactory становится полноценным корпоративным маркетплейсом: разработчики просматривают, устанавливают и обновляют утвержденные плагины, не покидая свою среду разработки.
Для Cursor и Codex интерфейс командной строки JFrog (CLI) загружает, проверяет и устанавливает утвержденные плагины в правильные локальные папки на машине разработчика. Обратите внимание, что командный маркетплейс Cursor в настоящее время требует источник на GitHub или GitHub Enterprise. Запрос функции отправлен команде Cursor для добавления поддержки пользовательских реестров плагинов — того же стандарта, который уже использует Claude Code, чтобы корпоративные команды могли направить Cursor непосредственно на управляемый реестр вместо репозитория Git. Команда Cursor отслеживает этот запрос, и спрос со стороны разработчиков — это то, что двигает сроки вперед. Если это важно для вашей организации, добавьте свой голос («+1») к обсуждению.
Время действовать наступило
Вы централизовали npm, чтобы остановить атаки на подмену зависимостей (dependency confusion). Вы взяли под контроль Docker, чтобы защитить среды выполнения контейнеров. Плагины агентов — это следующая поверхность пакетов, и они моложе и менее защищены, чем те технологии, когда вы принимали эти решения.
Цена действий сейчас невелика: один управляемый реестр, привычный набор элементов управления и канал распространения, который ваши разработчики практически не замечают. Цена ожидания — инцидент с цепочкой поставок, который преподаст урок самым суровым образом за счет вашего исходного кода, ваших учетных данных и ваших клиентов.
Настройте репозиторий Agent Plugins в Artifactory.