Разработчик в вашей команде только что поручил Claude Code подключиться к новому серверу MCP — протоколу, который агенты кодирования используют для доступа к корпоративным инструментам и данным. Никто из отдела безопасности это не проверял. Никто в службе безопасности даже не знает, что это произошло. Для двух третей предприятий основной преградой на пути масштабирования разработки с помощью агентов является не бюджет или штат сотрудников, а риски безопасности.
Чтобы устранить этот пробел, мы распространили управление на серверы MCP и навыки агентов, сделав безопасность прозрачной, одобряемой и обеспечиваемой в режиме реального времени, а не регистрируемой постфактум — и всё это встроено непосредственно в самого агента кодирования.
Каждый агент кодирования — это новая входная дверь
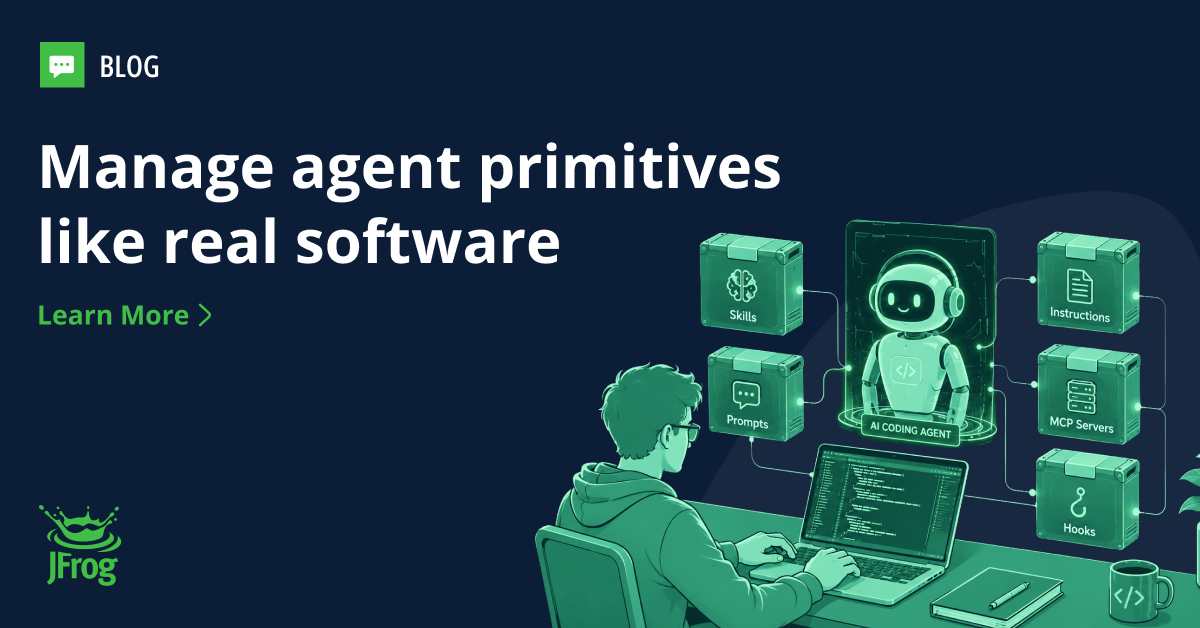
Агенты кодирования больше не просто пишут код. Они подключаются к серверам MCP, загружают навыки (т. е. упакованные инструкции, которым следует агент, часто представляющие собой просто файл Markdown) и устанавливают плагины, объединяющие и то, и другое. Каждое подключение или использование этих ИИ-активов — это решение разработчика, принимаемое в одиночку в IDE без каких-либо контрольных точек проверки.
Цифры подтверждают, почему это должно вас беспокоить:
- Разработчики сообщают, что 42% их кода в настоящее время создается или поддерживается с помощью ИИ.
- Около 36% серверов MCP и навыков агентов содержат хотя бы одну уязвимость безопасности.
- Примерно четыре из пяти предприятий не имеют систем управления для агентного ИИ.
Нельзя проверять и контролировать то, чего не видишь, а на сегодняшний день большинство команд безопасности не видят ничего из этого.
Как на самом деле выглядит принудительное применение политик для агентов кодирования
Принудительное соблюдение политик не означает замедление разработки. Это означает, что три условия выполняются одновременно:
- Каждый сервер MCP, навык и плагин, к которому может обратиться агент разработчика, виден в едином каталоге, независимо от того, одобрен он или нет.
- Ничто непроверенное не запускается, потому что агент физически не может до этого добраться, а не просто потому, что в документе с политикой «лучших практик» сказано, что этого делать не следует.
- Разработчики получают всё это, не покидая свою IDE: никаких отдельных порталов, очередей тикетов или ожиданий, пока безопасность разблокирует сборку.
Последний пункт важен так же, как и первые два. Соблюдение политик, создающее трение, будут обходить стороной. Встроенное же соблюдение политик в инструменте, которым разработчики уже пользуются, обйти не получится.
Agent Guard: встроенное соблюдение политик для агентов кодирования
JFrog Agent Guard контролирует доступ к ИИ-активам для агентов кодирования на трех уровнях, и каждый из них устраняет определенный способ обхода. (Примечание: на момент написания этой статьи поддерживаются только серверы MCP, а поддержка навыков агентов находится в разработке):
- Прокси только для одобренных ресурсов. После аутентификации разработчика его агент может видеть и использовать только те серверы MCP, которые одобрил администратор вашего проекта и которые получены из вашего собственного JFrog Artifactory, а не из открытого интернета.
- Хук принудительного контроля. Внутри VS Code и Cursor легковесный хук проверяет каждый вызов инструмента MCP перед его выполнением и отклоняет любые вызовы, которые не проходят через Agent Guard. Разработчик не может обойти систему управления, вручную добавив сырой сервер.
- Блокировка через MDM. Ваша ИТ-команда распространяет и закрепляет этот контроль с помощью стандартных средств управления устройствами, таких как Jamf, Intune или Kandji, поэтому отдельные разработчики не могут его отключить.
Официальный плагин JFrog автоматически доставляет и настраивает Agent Guard. Установите его один раз для своей IDE, и каждый одобренный сервер MCP будет обернут и маршрутизирован через эти три уровня без ручной настройки.
Результат: запускаются только одобренные серверы MCP, каждый пакет поступает из вашей платформы, а отключение этой защиты — не та настройка, которую разработчик может найти. Каждое разрешение и каждый запрет записываются в журнал аудита, поэтому, когда ваш директор по информационной безопасности спросит, что запускалось в прошлом квартале, у вас будет конкретный ответ вместо догадок.
Навыки и плагины получают такое же отношение
Серверы MCP были первыми активами, которые мы перевели под этот встроенный контроль. Навыки и плагины будут работать точно так же.
- Навыки: разработчик завершает работу над навыком и говорит своему агенту: «Опубликуй это для нашего проекта». Агент справляется с этим: упаковывает пакет, подписывает его и регистрирует в вашем каталоге. Никаких команд CLI для запоминания, никаких путей к репозиториям для поиска. С другой стороны, другой разработчик в другой IDE спрашивает своего агента, что доступно, и устанавливает один из навыков. Агент извлекает его из списка одобренных, проверяет криптографическую подпись и подтверждает, что он готов к использованию. Claude Code и VS Code видят идентичный каталог — соблюдение политик не зависит от того, какого агента предпочитает ваша команда.
- Разработчик завершает работу над навыком и говорит своему агенту: «Опубликуй это для нашего проекта». Агент справляется с этим: упаковывает пакет, подписывает его и регистрирует в вашем каталоге. Никаких команд CLI для запоминания, никаких путей к репозиториям для поиска.
- С другой стороны, другой разработчик в другой IDE спрашивает своего агента, что доступно, и устанавливает один из навыков. Агент извлекает его из списка одобренных, проверяет криптографическую подпись и подтверждает, что он готов к использованию. Claude Code и VS Code видят идентичный каталог — соблюдение политик не зависит от того, какого агента предпочитает ваша команда.
- Плагины: они отображаются в том же унифицированном маркетплейсе, поэтому разработчик, ищущий плагин, видит навыки и серверы MCP прямо рядом с ним, и все они получены из одного и того же контролируемого источника.
- Они отображаются в том же унифицированном маркетплейсе, поэтому разработчик, ищущий плагин, видит навыки и серверы MCP прямо рядом с ним, и все они получены из одного и того же контролируемого источника.
Один каталог, никаких ИИ-изолятов
Вот что легко упустить из виду: ни одна из этих функций обеспечения безопасности не потребовала создания новой параллельной системы. Серверы MCP, навыки и плагины хранятся в Artifactory рядом с вашими образами Docker и пакетами npm. Единая модель RBAC и единое место, куда ваша команда безопасности уже привыкла смотреть.
Ваши разработчики уже сегодня подключают агентов кодирования к серверам MCP, навыкам и плагинам, независимо от того, видит это ваша команда безопасности или нет. JFrog Agent Guard, входящий в состав AI Catalog, устраняет этот пробел с помощью платформы, которой вы уже доверяете, с политиками безопасности и управления, с которыми ваши разработчики могут работать, а не обходить их.
Хотите посмотреть на это в деле? Закажите демо-версию Agent Guard и AI Catalog или прочитайте документацию Agent Guard, чтобы настроить его самостоятельно.