Спросите большинство средств безопасности, что только что создал ИИ-агент для написания кода, и они смогут ответить. Спросите, что ему было разрешено использовать перед началом работы, и гораздо меньше систем смогут дать ответ. Этот разрыв между наблюдением за агентской разработкой и ее контролем — это то, к чему на самом деле сводится обеспечение ее безопасности.
Обеспечение безопасности агентской разработки означает предотвращение рисков до того, как они попадут в сборку, а не их обнаружение после. У предотвращения рисков есть предварительное условие, которое большинство подходов пропускает: вы можете контролировать только те активы, которыми действительно владеете и управляете. С этой точки зрения безопасность агентской разработки (ADS) перестает быть набором инструментов, добавляемых поверх разработки, и становится практикой.
Контролируйте обе стороны цепочки поставок агентского программного обеспечения
Цепочка поставок агентского ПО имеет две стороны, которые вложены друг в друга. Существует то, что производит агент (код, привлекаемые им зависимости с открытым исходным кодом, сборки, выпускаемые релизы), и существуют активы, необходимые агенту для выполнения его задач (MCP-серверы, навыки, плагины и доступ к системам для функционирования). Обеспечьте безопасность одного и проигнорируйте другое, и вы защитите агентскую разработку лишь наполовину. Обеспечение безопасности с обеих сторон требует выполнения двух взаимодополняющих задач:
- Предотвращение попадания рискованных активов (предотвращение).
- Исправление того, что проскользнуло сквозь защиту или было написано (устранение уязвимостей).
Предотвращение: обнаружение находит проблемы, а управление предотвращает их.
ADS часто рассматривается как уровень аналитики, который располагается поверх разработки и анализирует ее: более интеллектуальное обнаружение изъянов в сгенерированном коде, проверенные исправления, приоритетные находки, граф, объясняющий риски. Все это ценно, и все это становится стандартом де-факто. Главным долгосрочным отличием является не то, насколько хорошо вы наблюдаете за жизненным циклом агентской разработки (ADLC), а то, контролируете ли вы его и применяете ли политики на всем его протяжении.
Вы можете выпустить предупреждение об уязвимости в активе, которым вы не управляете. Вы не можете запретить агентам кодирования использовать его. В тот момент, когда модель, MCP-сервер или навык, которые вы никогда не инвентаризовали, попадают на ноутбук разработчика или в сборку, самый сложный механизм рассуждений в мире занимается криминалистикой, а не предотвращением.
Единицей доверия является не обнаруженная уязвимость. Это артефакт. И вы можете управлять только теми артефактами, которыми владеете. Вы можете думать об этом так: обнаружение — это камера видеонаблюдения, а управление — это замок на двери. Одно говорит вам о том, что произошло, а другое решает, что попадет внутрь. Исходя из этой метафоры, легко согласиться с тем, что предотвращение риска до его проникновения лучше, чем его обнаружение позже. Предотвращение, если относиться к нему серьезно, — это не просто более раннее сканирование. Это защита организационного периметра в точке его попадания в вашу цепочку поставок, еще до того, как он будет использован.
Устранение уязвимостей: находить изъяны — обычное дело, а управлять ими — нет.
Предотвращение контролирует то, что попадает в цепочку поставок до начала разработки. Но агентский код — это новый код, сгенерированный в режиме реального времени, и предотвращение его не видит. Этот сгенерированный код и привлекаемые им зависимости все равно необходимо найти, расставить приоритеты и исправить. Инструменты обнаружения и устранения для этого становятся стандартными для продуктов ADS. Редкостью остается проведение этого устранения на тех же артефактах и в рамках тех же политик, которые регулируют предотвращение.
Большинство инструментов рассматривают устранение как отдельный уровень: находите проблемы в сгенерированном коде здесь, управляйте политиками там. Настоящее отличие заключается в том, сохраняется ли ваше управление, чтобы тот же подход, ориентированный на артефакты и управляемый политиками, который остановил рискованные активы на точке входа, также определял то, как вы исправляете изъяны в том, что создает агент.
Безопасность агентской разработки от JFrog на практике
Платформа цепочки поставок ПО JFrog обеспечивает безопасность как того, что производят агенты, так и того, что они потребляют, в качестве первоклассных программных артефактов в единой системе записей и под управлением единого набора политик:
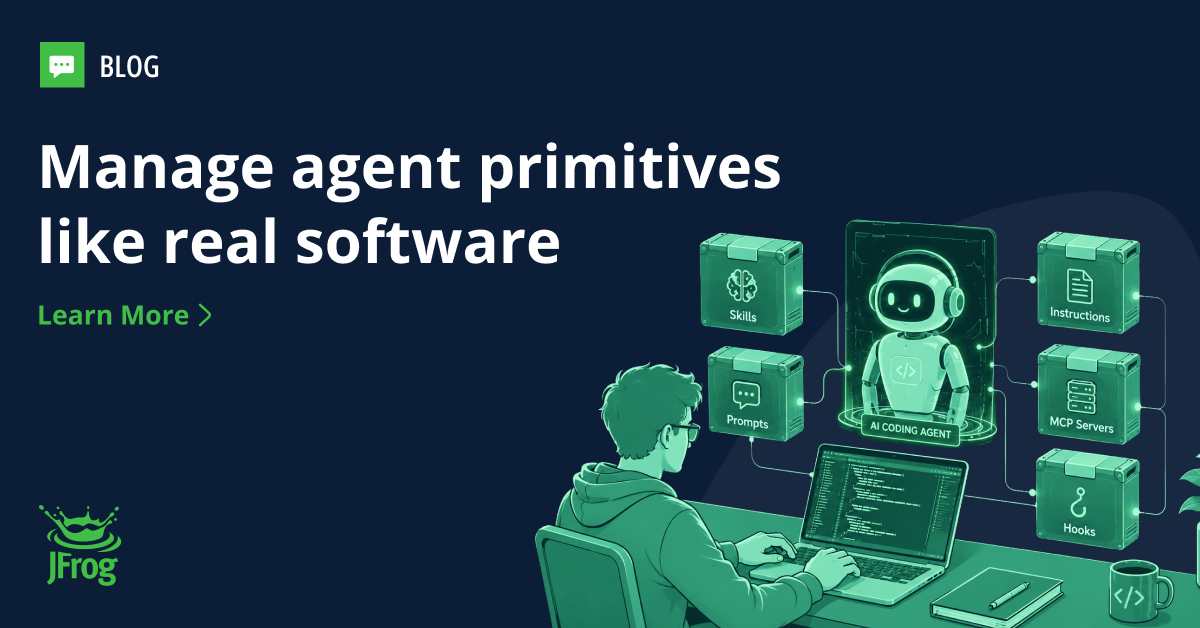
- Использование компонентов: прежде чем агент напишет хоть строчку, он потребляет ИИ-активы и подтягивает программные компоненты, и это первое место, где нужно держать оборону, а не просто наблюдать. JFrog Curation проверяет каждый пакет с открытым исходным кодом, модель и расширение IDE в момент запроса, а когда пакет нарушает политику, система заменяет его на совместимую версию, чтобы агент продолжал работу, не мешая разработке. Инструментарий, с которым работает агент, обрабатывается аналогичным образом: MCP-серверы, навыки агентов и зависящие от них плагины инвентаризуются и контролируются политиками в JFrog AI Catalog.
- JFrog Curation проверяет каждый пакет с открытым исходным кодом, модель и расширение IDE в момент запроса, а когда пакет нарушает политику, система заменяет его на совместимую версию, чтобы агент продолжал работу, не мешая разработке.
- Инструментарий, с которым работает агент, обрабатывается аналогичным образом: MCP-серверы, навыки агентов и зависящие от них плагины инвентаризуются и контролируются политиками в JFrog AI Catalog.
- Принудительное применение работает даже тогда, когда кто-то пытается обойти главный вход: если разработчик или агент обращается напрямую к публичному реестру, Package Traffic Controller перехватывает этот трафик и перенаправляет его обратно в соответствии с политиками.
- Генерация кода: как только агент начинает писать код, этот код и подтягиваемые им зависимости также становятся артефактами. JFrog Advanced Security выполняет статический анализ первоисточника кода, который выходит за рамки сопоставления с шаблонами, чтобы отследить, действительно ли уязвимость достижима, и проникает в скопированные фрагменты, воспроизводимые ИИ-моделями, а не только в объявленные пакеты. Параллельно с этим JFrog Xray выполняет анализ состава программного обеспечения для компонентов с открытым исходным кодом, выбранных и подтянутых агентом.
- Приоритезация и устранение: обнаружение без приоритизации лишь увеличивает объем информационного шума. Анализ транзитивных зависимостей, подкрепленный ранжированием уязвимостей (CVE) на основе ИИ от собственной команды исследователей безопасности JFrog, отделяет то, что можно проэксплуатировать в контексте, от того, что доступно только через косвенную зависимость. Благодаря этому команды работают с реальными рисками, а не с недифференцированной очередью. Это триаж, приоритизация и расширенная аналитика рисков, применяемые к артефакту, а не к предупреждению. Агентское устранение (Agentic Remediation) замыкает цикл там, где уже ведется работа, создавая контекстно-зависимые исправления для нескольких файлов прямо в существующем рабочем процессе разработчика, а не в отдельной консоли.
- Контроль и выпуск: ничто не отправляется в релиз до прохождения проверки. JFrog AppTrust обеспечивает применение политик на основе доказательств и шлюзов качества на каждом этапе, сертифицируя релиз только тогда, когда соблюдена каждая политика. Поскольку произведенные и потребляемые артефакты находятся под управлением единого движка политик и единого журнала аудита на всей платформе JFrog, отчеты SBOM, AI-BOM и подписанные свидетельства, необходимые для отчета по управлению, запрашиваемого аудитором, формируются из единого источника достоверных данных, а не из четырех инструментов, сверенных задним числом.
- Единый источник достоверности: Ничто из этого не работает как отдельные инструменты, соединенные вместе. Это работает потому, что это одна платформа. Artifactory является единым источником достоверности для каждого из описанных выше этапов, местом, где уже хранится каждый актив и где применяется каждая политика. Этапы — это не интеграции, проложенные через стыки; это единая непрерывная цепочка поставок, действующая с одними и теми же артефактами в одном и том же месте. Именно это делает управление неотъемлемой частью цепочки поставок программного обеспечения, а не надстройкой над ней.
Превращение ADS в дисциплину
Агенты затрагивают все: от активов, которые они извлекают, до приложений, которые они создают, а также цепочку инструментов разработки и среды, в которых они функционируют, на протяжении жизненного цикла, который теперь движется со скоростью и в масштабах машин. Этот агентный жизненный цикл напрямую накладывается на то, как была создана JFrog Platform. Активы, которые использует агент, и те, которые он производит, контролируются в единой системе учета на основе единого набора политик, где доверие — это не второстепенный фактор, а первопринцип. Именно это превращает безопасность агентской разработки (Agentic Development Security) из дополнительного слоя в дисциплину.
Превратите безопасность агентской разработки в ключевую дисциплину вашей организации. Запланируйте встречу с одним из наших инженеров по решениям для получения персональной демонстрации или начните ознакомительный тур, чтобы протестировать платформу самостоятельно.