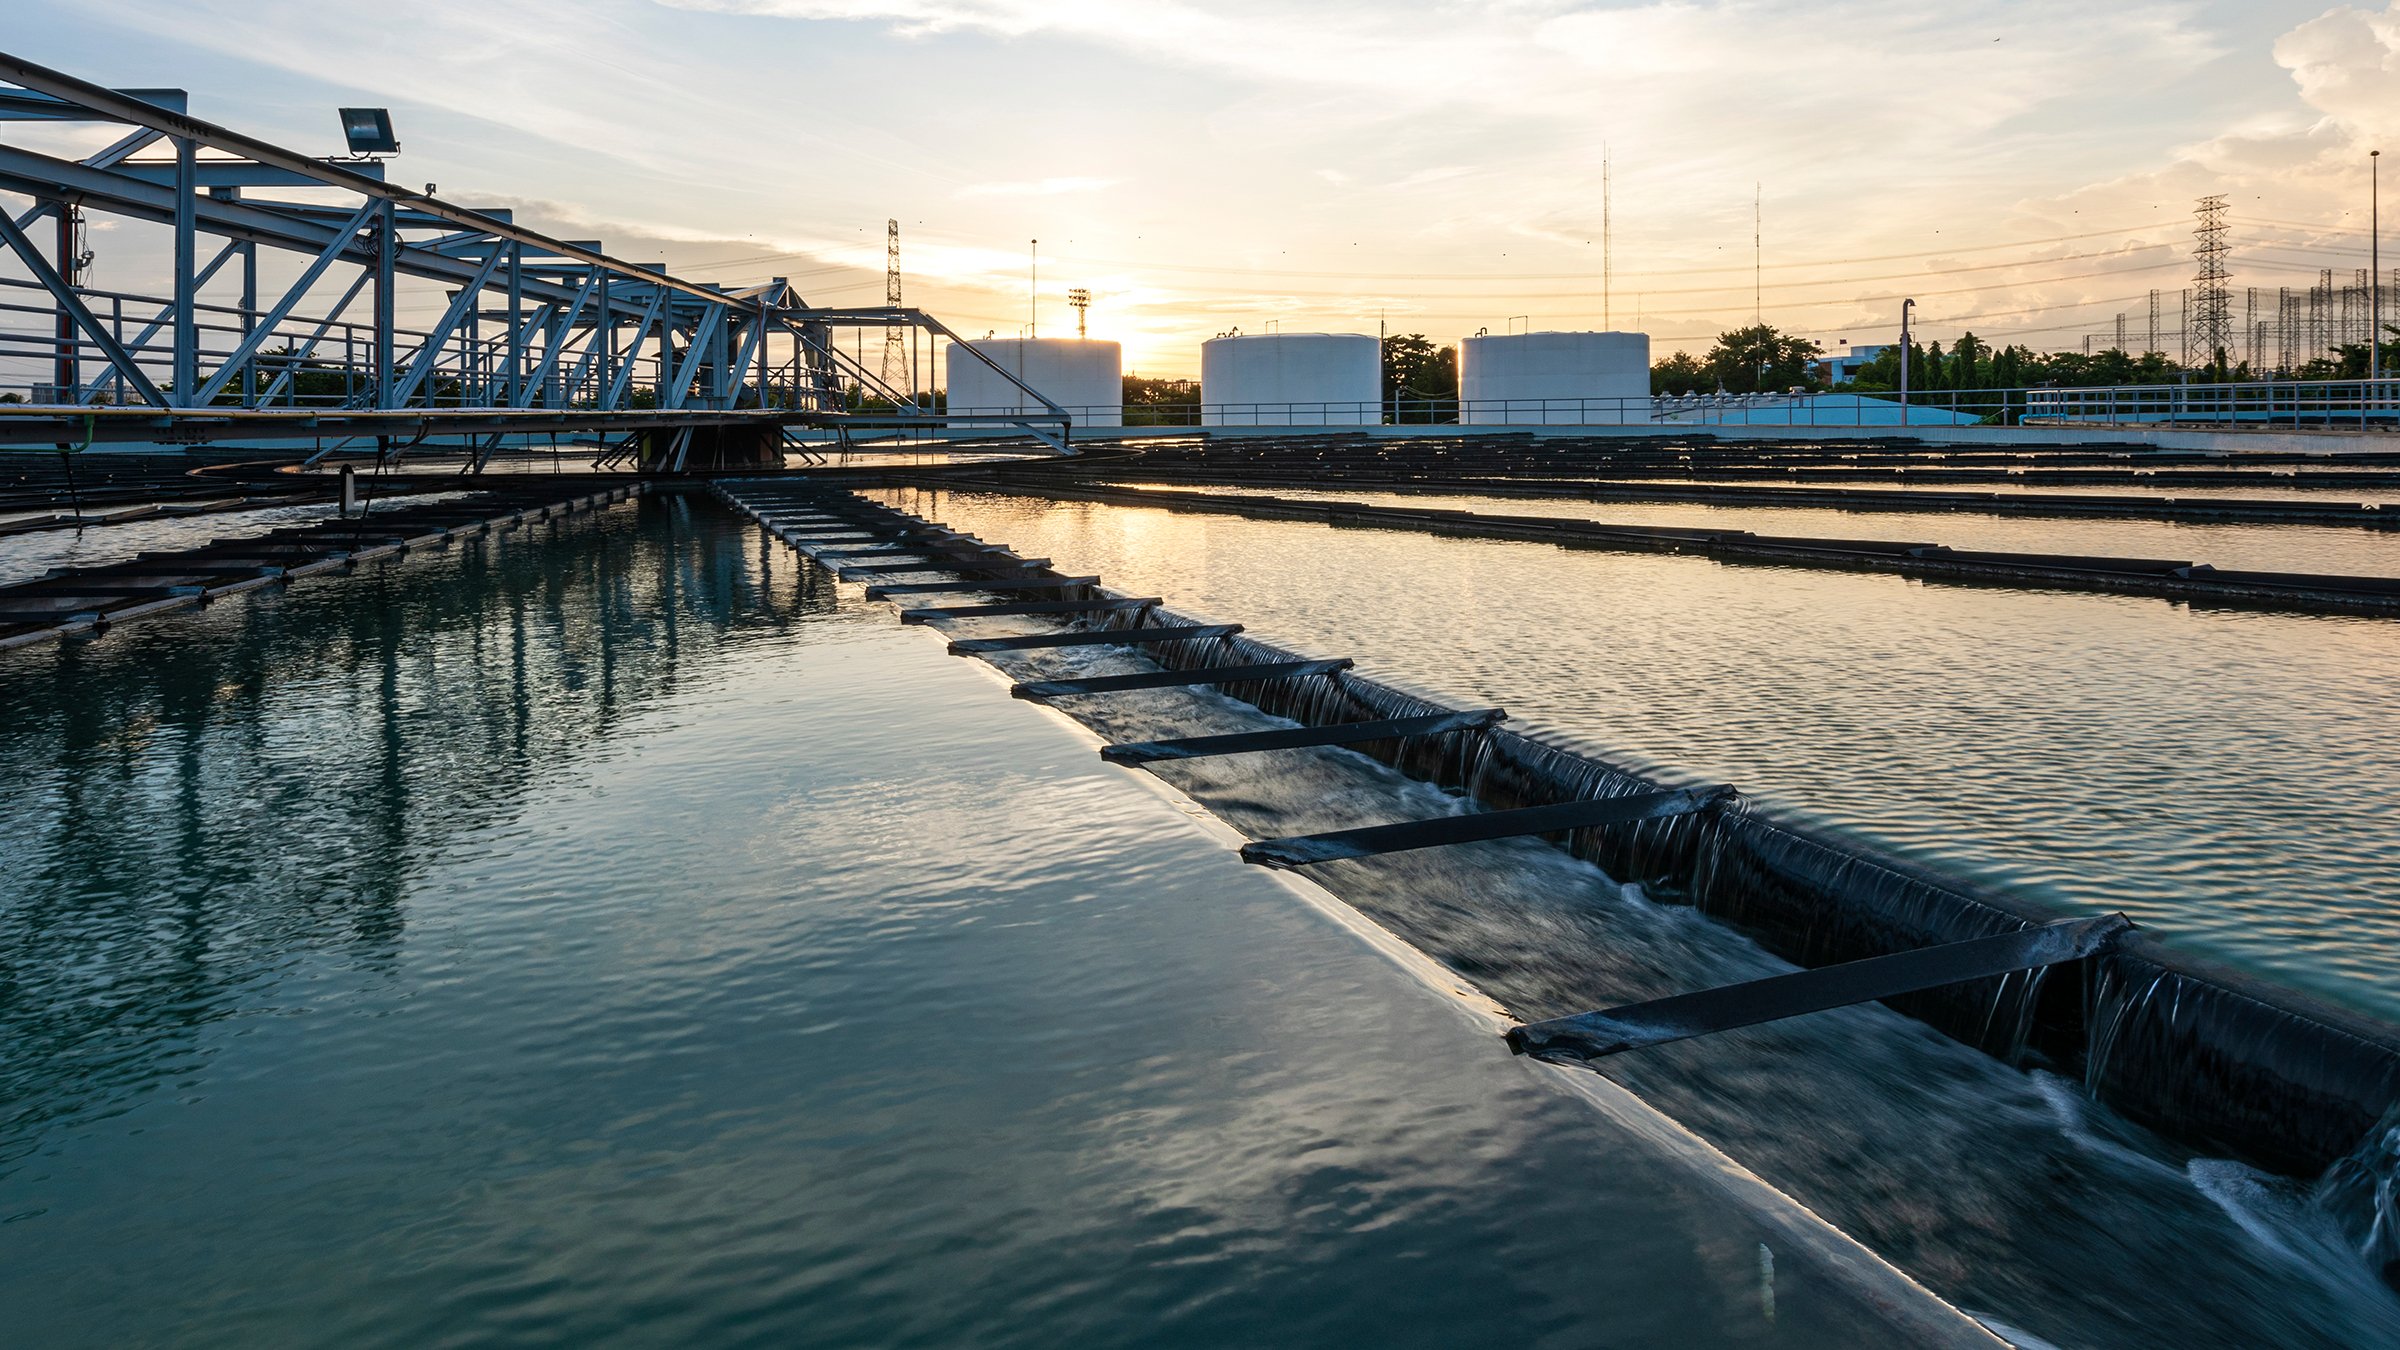
До недавнего времени безопасность водоснабжения базировалась главным образом на принципе изоляции. Системы управления технологическими процессами представляли собой ряд несвязанных систем и приложений, создававшихся десятилетиями и изолированных от интернета благодаря отсутствию подключения к другим компьютерам или сети, что делало маловероятным проникновение внешних киберпреступников.
За последние более чем 20 лет поставщики критически важной инфраструктуры, включая объекты водоснабжения и водоотведения, провели модернизацию своих заводов и распределительных сетей, интегрировав ИТ-ресурсы с операционными технологиями (OT) и промышленными системами управления (ICS). Объединение этих сфер позволило объединить информационные сети и сети управления, обеспечив такие преимущества, как централизованное управление и видимость производства и производительности OT.
С другой стороны, киберараторы обнаружили, что они могут получить доступ к сетям OT и ICS, закрепившись в ИТ-системах, имеющих выход в интернет, и переместившись латерально в соседние подключенные OT-ресурсы. В это время зародилась новая эра киберугроз.
В сфере водоснабжения и водоотведения злоумышленники проникали в ИТ-ресурсы с целью нарушения работы бизнес-систем. Что еще более тревожно, злоумышленники повреждали оборудование, сбрасывали сточные воды в экологически уязвимые зоны и внедряли программы-вымогатели, нарушавшие работу предприятий.
Когда пандемия заставила несущественные предприятия закрыться, а сотрудники начали работать из дома, организациям пришлось быстро и зачастую хаотично развертывать среды удаленного доступа. В новых настройках удаленного доступа часто отсутствовали базовые средства защиты, такие как многофакторная аутентификация или управление доступом и учетными записями (IAM). Киберпреступники быстро завалили ничего не подозревающих удаленных сотрудников фишинговыми атаками и атаками программ-вымогателей.