Эта статья была первоначально опубликована компанией IonQ. To view the original article please click here.
Краткий обзор
- Ваш совет директоров может не одобрить риски, которые можно снизить с помощью доступных мер защиты.
- Самая медленная зависимость в процессе вашей миграции не должна определять временные рамки риска для данных, передаваемых через нее.
- Ожидание не является нейтральным действием. Последующее обновление не сможет защитить трафик, который уже был перехвачен.
Первая часть этой серии, «Четыре цикла миграции на постквантовую криптографию (PQC) — и почему они не совпадают», заканчивалась на выборе архитектурного решения: позволить квантово-безопасному обмену ключами развиваться по иному жизненному циклу, чем инфраструктура, передающая трафик. Я просил вас запомнить эту мысль. Вот где она применяется.
Программа миграции может идти по графику и при этом оставлять существенные уязвимости. План для приложений, сертификатов, VPN и межсетевых экранов выглядит убедительно, и все крупные поставщики движутся в сторону постквантовой криптографии (PQC). Тем не менее, каналы связи, по которым передаются данные с самым длительным сроком жизни, по-прежнему работают на шифраторах, чей срок службы исчисляется годами, а сроки их обновления никто не может назвать. В моих беседах с ИТ-директорами (CISO) крупных предприятий именно эта уязвимость первой попадает в повестку дня совета директоров, и именно ее советы директоров меньше всего готовы принимать, когда существуют реальные способы защиты.
Здесь работают «цикл поставщика» и «цикл исполнения», в то время как «цикл противника» игнорирует оба. Стратегия «собирай сейчас, расшифровывай потом» (HNDL) никого не ждет. То, что было перехвачено, остается перехваченным, и обновление, запланированное на 2029 год, никак не поможет трафику, собранному в 2027 году. Еще никто не видел, чтобы архив уменьшался.
Итак: действительно ли самый конфиденциальный трафик должен двигаться со скоростью самой медленной зависимости в системе?
Начните там, где агрегируется трафик
В первой части утверждалось, что полезной единицей приоритизации часто является поток данных, а не отдельный актив или конечная точка. Магистральные сети WAN, межцентровые соединения (DCI) и пути частных облаков агрегируют трафик от сотен или тысяч приложений. Тысячи конечных точек могут потребовать обновления в течение нескольких лет, и этот план остается актуальным. Тем временем, гораздо меньшее количество коридоров может передавать непропорционально большую долю данных, которые должны оставаться конфиденциальными дольше всего.
Защита коридора не делает приложения за ним квантово-безопасными и никак не помогает PKI, подписи или трафику, который идет другим маршрутом. Это снижает риск нарушения конфиденциальности на данном пути, пока более масштабная миграция продолжается параллельно. Критерий, который я применяю: какие коридоры передают данные, чей срок конфиденциальности превышает время миграции на пути их следования?
Три пути к защите
Оставайтесь в рамках межсетевого соединения. Встроенная PQC вполне может быть в дорожной карте поставщика, но эта возможность еще должна дойти до каждого приложения, линейки продуктов и поколения оборудования, а затем пройти этапы закупок, тестирования, контроля изменений и внедрения в эксплуатацию. Именно на последнем этапе программы незаметно теряют год или два.
Отсюда есть три пути:
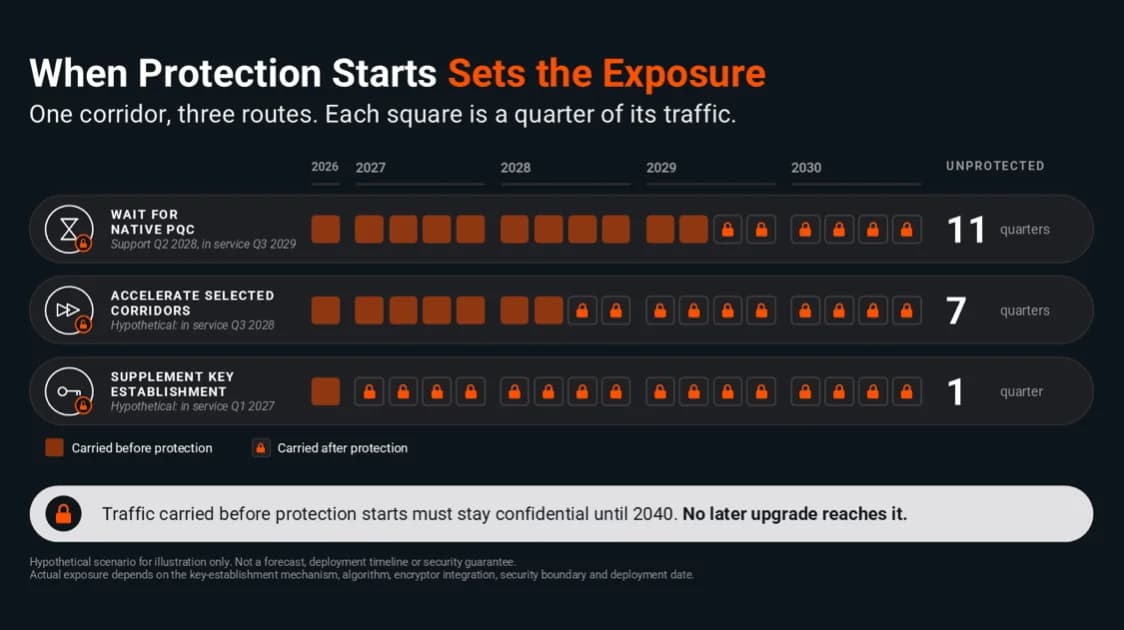
- Ждать встроенную PQC. Защита начинается, когда поддержка поставщика доходит до развернутого продукта и поколения оборудования, а ваша реализация завершена. Это самый долгий путь из трех.
- Ускорить работу на выбранных коридорах. Там, где встроенная поддержка уже существует где-то в стеке, сначала защищайте пути с самым высоким риском. Обновите программное обеспечение или поддержку протоколов и замените только то устройство, которое вас блокирует. Это легче сказать, чем сделать в гетерогенной среде, и трудно реализовать как целостную программу.
- Дополнить установку ключей шифратора. Там, где существующее оборудование принимает внешний ключ, добавьте материал, полученный с помощью PQC, а там, где срок службы оптоволокна и данных это оправдывает — квантовое распределение ключей (QKD). Выбранные коридоры движутся вперед, пока «циклы поставщика» и «исполнения» продолжают идти для остальной части инфраструктуры. Это может быть наименее знакомый из трех вариантов.
Установите сроки. Скажем, данные должны оставаться конфиденциальными до 2040 года, а встроенная поддержка появится на этом оборудовании в 2029 году. Все, что проходит через коридор с настоящего момента до 2029 года, остается уязвимым на весь срок жизни, потому что действия, предпринятые в 2029 году, не имеют обратной силы. Начните сейчас, и незащищенный отрезок сократится до времени, необходимого для ввода пути передачи ключей в эксплуатацию. Для этого расчета не нужна дата появления криптографически значимого квантового компьютера. Он учитывает только то, что было передано до начала защиты.
Экономические показатели указывают на то же самое. Меры защиты затрачивают один уровень: источник ключей и уровень политик, питающий уже имеющиеся у вас шифраторы. Это не требует замены шифраторов, переписывания приложений или ожидания цикла обновления оборудования. По сравнению со стоимостью всей программы миграции это лишь малая часть, которая первой выводит трафик с самым длительным сроком жизни из зоны риска. Такое соотношение трудно игнорировать.
Трафик, переданный до начала защиты, остается уязвимым, поэтому более ранний старт сокращает этот разрыв. Гипотетический сценарий.
Измените источник ключей
Это та часть, которая теряется, когда люди говорят о «поддержке PQC». Алгоритм Шора угрожает не AES-256. Уязвимая зависимость, которую HNDL превращает в реальный риск, — это способ создания свежих ключей. Поэтому оставьте устройство в покое и измените источник ключей. Существующий шифратор может оставаться на месте, в то время как дополнительный квантово-безопасный источник ключей будет участвовать в создании сеансовых ключей через поддерживаемый внешний интерфейс.
Встроенная PQC находится внутри платформы поставщика и следует его циклу выпуска, обновления оборудования и сертификации. Внешний источник может запускать тот же стандартизированный NIST алгоритм ML-KEM (FIPS 203) на отдельном уровне управления ключами и передавать результат шифратору, который уже принимает внешние ключи. Математика может быть идентичной. Зависимость — нет: сторона ключей больше не ждет встроенной реализации PQC от этого поставщика, ни в этом цикле миграции, ни в следующем.
В IonQ решение Clarion KX предоставляет этот уровень управления ключами и политиками и может комбинировать внешние ключи из источников на основе PQC и QKD. Для сред с IP-маршрутизацией устройство Solteris размещает функции платформы Clarion KX, опираясь на встроенный источник энтропии на основе квантового генератора случайных чисел (QRNG), сертифицированный по стандарту NIST Entropy Source Validation (ESV) согласно IID SP 800-90B.
Это создает два разных вида ценности:
- Более ранняя защита. Выбранные коридоры получают квантово-безопасный ключевой материал, в то время как общая миграция продолжается по всей остальной инфраструктуре.
- Криптографическая гибкость. Как только путь внешних ключей и уровень политик созданы, следующий алгоритм или обновление стандартов получают еще один маршрут во внедрение без автоматического запуска очередного обновления инфраструктуры.
Первое снижает уязвимость до начала миграции. Второе превращает следующее криптографическое изменение из многолетнего масштабного проекта в нечто, гораздо более близкое к обновлению политик.
Данные с длительным сроком жизни не должны зависеть от одного предположения
Как только путь внешних ключей создан, он не обязан зависеть от одного источника. Для многих коридоров достаточно стандартизированной NIST PQC. Другие могут использовать предварительно распределенный материал или гибридные решения. На ряде коридоров с контролируемым оптоволокном QKD добавляет еще одну опцию, наряду с PQC, но никогда не вместо нее.
Стандартизация не устраняет риск, связанный с допущениями. 1 октября 2026 года Федеральное управление по информационной безопасности Германии (BSI) не рекомендовало использовать новые развертывания Classic McEliece после того, как свежий криптоанализ показал, что уровень его безопасности значительно ниже предполагаемого, спустя всего несколько месяцев после стандартизации алгоритма в ISO/IEC 18033-2. BSI не сообщает о каких-либо практических атаках на рекомендованные параметры. Но дело не в этом. Криптографические допущения могут устаревать быстрее, чем развернутая инфраструктура.
Объедините материал, полученный с помощью PQC, с другим семейством PQC или с материалом, полученным с помощью QKD, и взлома одного источника будет уже недостаточно для восстановления ключа. Никто не может сказать вам, какое допущение окажется неверным следующим, и я бы предпочел не узнавать об этом, когда на нем держится информация с самым длительным сроком хранения.
QKD обладает более устойчивым преимуществом. Секретность ключа основана на физике, а не на вычислительной сложности, поэтому она не ослабевает при компрометации семейства алгоритмов. Это наиболее важно для тех немногих каналов, по которым передаются данные, требующие конфиденциальности на протяжении десятилетий.
Самое известное возражение против QKD — это доверенный ретранслятор: на больших расстояниях промежуточные узлы находятся на пути ключа. В Clarion KX пользовательский ключ остается защищенным от начала до конца с помощью алгоритмов, соответствующих требованиям NIST, при прохождении через узлы-ретрансляторы, в то время как QKD защищает каждый сегмент под ним. Ретрансляторы остаются доверенной инфраструктурой, но риск в местах расположения доверенных ретрансляторов сведен к минимуму.
Проверено на практике, поддерживается партнерами
Крупные решения по доставке ключей вне полосы пропускания используются в производственных средах телекоммуникационных компаний с высокими требованиями к SLA уже более четырех лет на каналах протяженностью от пары сотен до 1770 километров с использованием различных топологий. Они работают с шифраторами и оптическими платформами, которые уже используются в этих сетях.
JPMorgan Chase продемонстрировал эту архитектуру внеполосной доставки ключей в финансовой среде при развертывании 100 Гбит/с квантово-устойчивых IPsec VPN-туннелей.
Интерфейсы внешних ключей на шифраторах основных поставщиков, как правило, доступны через стандартные или установленные механизмы поставщика. Рассматривайте интероперабельность как вопрос архитектурного анализа и проверяйте ее на соответствие оборудованию, имеющемуся в вашем распоряжении.
Ценность меняется по мере внедрения миграции
Преимущество раннего снижения рисков уменьшается по мере того, как приложения, стеки TLS и сетевые платформы получают встроенную защиту. Именно так выглядит успех. Две вещи продолжают приносить пользу: гибкость, описанная выше, и разнообразие гарантий для данных с самым длительным сроком хранения, где сочетание различных семейств PQC или материала, полученного с помощью QKD, означает, что ключ не зависит от одного класса допущений.
Три вопроса для вашего следующего обзора
- Какие каналы передают данные, срок жизни которых превышает путь миграции перед ними?
- Где вы ожидаете решения от поставщика, аппаратного обеспечения или выполнения зависимостей, когда существующий шифратор уже может принимать внешний ключ?
- Какая доля вашего трафика с самым длительным сроком хранения все еще зависит от одного класса криптографических допущений?
Дата, когда вся сеть станет квантово-устойчивой, и дата, когда вы сможете начать защищать ее самый ценный трафик, не обязательно должны совпадать. Ваш совет директоров вполне может с этим согласиться.
Саймон Паткович, директор по квантовой безопасности, IonQ
Часто задаваемые вопросы
Можно ли защитить сетевой канал до того, как поставщик выпустит встроенную поддержку PQC? Там, где существующий шифратор может принимать внешний ключ, да. Ключевой материал поставляется через поддерживаемый внешний интерфейс и вносит вклад в формирование сеансового ключа, в то время как собственный протокол остается на месте. Поддержка зависит от семейства продуктов и версии программного обеспечения, поэтому проверяйте ее на соответствие оборудованию, которое вы фактически используете.
Нужно ли заменять AES-256, чтобы быть квантово-устойчивым? Как правило, нет. Уязвимой для квантовых вычислений частью зашифрованного канала является способ установления ключей, а не симметричный шифр, передающий данные. Вот почему вмешательство может происходить в процессе поставки ключей, оставляя шифратор на месте.
Что произойдет с каналом, если подача внешнего ключа будет прервана? Это решение по политике для каждого пути. Clarion KX предварительно создает ключи и буферизирует их локально в защищенном анклаве, а также поддерживает резервные пути доставки. Если подача прерывается полностью, путь может перейти на собственное установление ключа, что сохраняет поток трафика и уровень обслуживания, или закрыться. В любом случае это должно вызвать оповещение.
Есть ли снижение производительности у решения IonQ по внеполосному распределению ключей? Нет. Доставка ключей осуществляется вне полосы пропускания, поэтому путь данных не затрагивается: нет дополнительной задержки, нет изменений в пропускной способности и нет изменений в конфигурации шифратора. Если подача ключа прерывается, шифратор продолжает работу на основе собственного установления ключа, поэтому SLA трафика не зависит от службы ключей. Закрытие пути — единственное исключение, и это выбор политики, который вы делаете для каждого пути.