Эта статья была первоначально опубликована IonQ. To view the original article please click here.
Краткий обзор
- Компания IonQ разработала решение для квантово-устойчивой безопасности, использующее преимущества как квантового распределения ключей (QKD), так и постквантовой криптографии (PQC).
- Этот гибридный подход уже работает в собственной сети IonQ, защищая критически важные данные компании между офисами в Женеве (Швейцария) и Сеуле (Южная Корея).
- IonQ показывает организациям, как они могут действовать уже сейчас, чтобы ускорить собственный переход к квантово-устойчивой безопасности и снизить риск атак типа «собирай сейчас, расшифровывай потом» (Harvest Now, Decrypt Later).
- Решение напрямую отвечает на недавние заявления правительств по всему миру, призывающие к более быстрому переходу на квантово-устойчивую безопасность.
- Гибридное решение — это лишь один из аспектов более широкой дорожной карты IonQ, призванной помочь организациям по всему миру снизить подверженность угрозам, которые могут привести к потере доходов и ослаблению операционной стабильности.
Гибридный подход QKD+PQC добавляет новый уровень защиты по мере приближения «Квантового дня» (Q-Day)
IonQ предлагает многоуровневый подход, готовый помочь корпоративным и государственным организациям подготовиться к неизбежной угрозе кибербезопасности, исходящей от квантовых компьютеров ближайшего будущего. Эта глобальная гибридная инициатива по квантово-устойчивой безопасности использует как технологии QKD, так и PQC. По мере расширения присутствия IonQ в офисах по всему миру мы внедряем этот гибридный подход к безопасности. Примером этого является развертывание между нашими офисами в Женеве и Сеуле, помогающее защитить наиболее конфиденциальные операционные данные IonQ, включая проприетарные исследования, интеллектуальную собственность и коммуникационную инфраструктуру, поддерживающую наши глобальные операции в области квантовых вычислений.
Делясь информацией о нашем собственном внедрении, мы стремимся продемонстрировать немедленные шаги, которые руководители могут — и должны — предпринять для снижения квантовых рисков, включая катастрофические финансовые потери, сбои в инфраструктуре и репутационный ущерб.
Мы десятилетиями понимали, что достаточно мощный квантовый компьютер однажды сможет взломать алгоритмы криптографии с открытым ключом, такие как RSA (Rivest-Shamir-Adleman) и ECC (Elliptic Curve Cryptography). В 1994 году Питер Шор разработал алгоритм Шора, который можно было бы запустить на квантовом компьютере для эффективной факторизации больших чисел. Поскольку факторизация является математической проблемой, лежащей в основе как RSA, так и ECC, это означает, что квантовый компьютер достаточного размера мог бы взломать обе схемы. В то время таких квантовых машин не существовало, но знание того, что они когда-нибудь появятся, привело к тому, что этот рубеж на горизонте стали называть «Квантовым днем» (Q-Day).
Срочность, связанная с «Квантовым днем», обусловлена фундаментальным сжатием технических сроков. Достижения IonQ в производительности — от ускорения нашей дорожной карты по алгоритмическим кубитам до совершенствования методов исправления ошибок — доказывают, что практическое квантовое преимущество наступает быстрее, чем предсказывали устаревшие модели.
В марте прошлого года Google Quantum AI и ее партнеры по исследованиям опубликовали знаковую статью (arXiv:2603.28846), в которой утверждалось, что 256-битный ECC — основа большинства систем интернет-безопасности, TLS и блокчейна — может быть взломан с помощью всего лишь 1200 логических кубитов. Это исследование побудило Google рекомендовать переход на PQC к 2029 году. Другие исследования показали, что для факторизации 2048-битного целого числа RSA может потребоваться менее 100 000 кубитов.
Отдельно, 8 сентября 2026 года, IonQ опубликовала собственное исследование, демонстрирующее, что система из примерно 1457 логических кубитов может выполнить алгоритм Шора против 256-битной схемы цифровой подписи на эллиптических кривых примерно за 26 дней — это первая полностью скомпилированная оценка такого рода от IonQ.
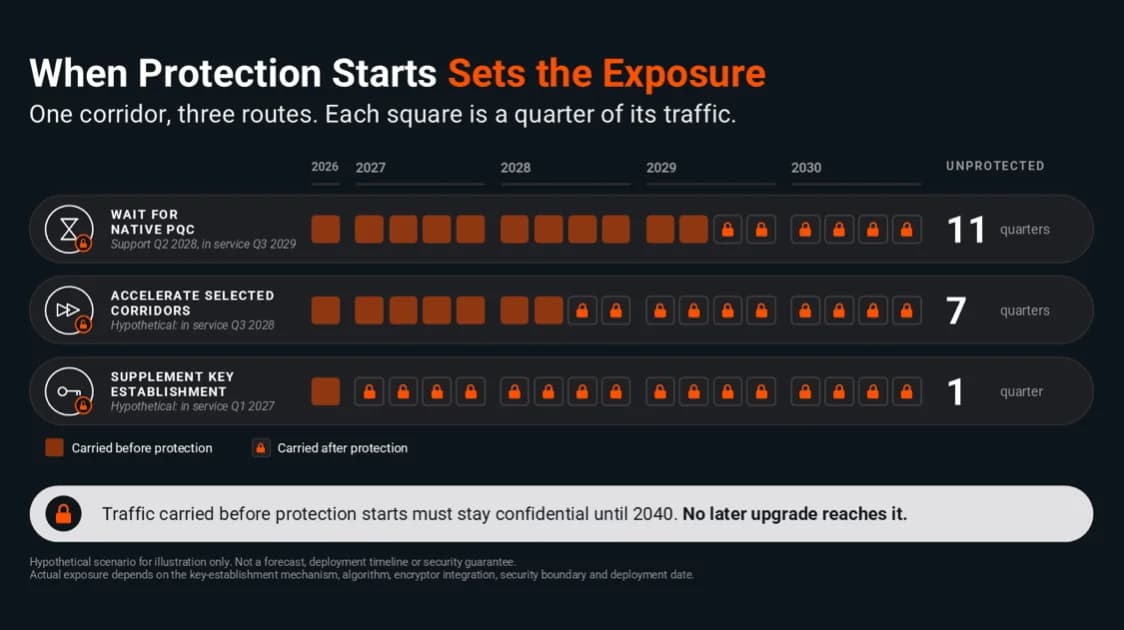
Самая насущная реальность, касающаяся «Квантового дня», заключается в следующем: к тому времени, когда квантовые компьютеры смогут запускать алгоритм Шора, для корпораций и правительств будет уже слишком поздно начинать внедрение квантово-устойчивой безопасности. Переход на этот новый уровень защиты может занять у организации несколько лет — часто охватывая полный цикл обновления оборудования — включая инвентаризацию активов в масштабах предприятия, выбор поставщиков, а также этапы тестирования и проверки. Организации, которые согласуют свой переход к квантово-устойчивой безопасности со своим следующим запланированным циклом обновления, могут управлять переходом систематически, а не реактивно. Проще говоря, организации больше не могут ждать, чтобы начать этот путь.
Хакеры, безусловно, не ждут. Мир пришел к тревожному пониманию того, что они могут красть зашифрованные данные прямо сейчас и планировать использование квантового компьютера позже для взлома замков — практика, широко известная как «собирай сейчас, расшифровывай потом» (HNDL).
Проактивные усилия IonQ по укреплению методов ИТ-безопасности отражают эту реальность, а также приходят в то время, когда страны по всему миру осознают квантовую угрозу. Например, в США новый мандат недавно перенес сроки для федеральных государственных учреждений по принятию открытых ключей стандарта PQC и квантово-устойчивых цифровых подписей. Тем временем в Европе Европейская комиссия недавно заявила, что все государства-члены должны начать переход на PQC by the end of this year. Правительства США и Японии также недавно договорились «сотрудничать для ускорения» внедрения PQC в своих странах. В декабре прошлого года IonQ объявила о развертывании первой национальной сети квантовой связи Словакии. Разработанная в партнерстве с Институтом физики Словацкой академии наук (IPSAS), новая система оснащена устойчивой гибридной архитектурой, предназначенной для укрепления инфраструктуры кибербезопасности страны и поддержки европейских квантовых цифровых программ. А в феврале этого года IonQ дополнительно объявила об успешном развертывании технологии, обеспечивающей работу Румынской национальной инфраструктуры квантовой связи (RoNaQCI). Эта инициатива представляет собой одну из крупнейших и наиболее сложных операционных сетей квантового распределения ключей (QKD) в Европе и одну из крупнейших в своем роде за пределами Китая.
Все вышеперечисленное делает квантовую угрозу актуальным и практическим приоритетом управления корпоративными рисками и руководства для государственных учреждений, советов директоров корпораций и руководителей высшего звена по всему миру.
Прагматичное решение для защиты предприятия
Эта надвигающаяся реальность и новое чувство срочности создали основу для новой гибридной архитектуры защиты IonQ, которая охватывает как QKD, так и PQC в едином инфраструктурном решении, помогая защитить широко распределенные корпоративные и государственные объекты.
Эта инфраструктура уже работает в рамках своего первого развертывания на двух континентах, обеспечивая безопасность четырех объектов IonQ между Женевой (Швейцария) и Сеулом (Южная Корея). В этом новом гибридном подходе QKD защищает локальные оптоволоконные каналы, соединяющие объекты IonQ в Женеве, обеспечивая теоретико-информационную безопасность для приоритетных внутренних коммуникаций, в то время как дополнительный уровень PQC защищает программно-определяемые VPN-конечные точки между Женевой и штаб-квартирой IonQ в Южной Корее.
Это развертывание не является отдельным проектом, а представляет собой первый шаг в более широкой глобальной программе, предпринятой IonQ для предоставления плана по реализации систематической, масштабируемой и повторяемой стратегии внедрения квантово-устойчивой безопасности.
Более пристальный взгляд на QKD и PQC:
Не подвержен будущим прорывам в области классических и квантовых вычислений.
Опирается на оптоволоконные линии или свободное пространство, включая спутники.
Наилучшим образом подходит для высокоприоритетных стационарных инфраструктурных каналов, требующих высочайшего уровня гарантий безопасности.
Безопасность основана на предположениях о вычислительной сложности — устойчивость к будущим квантовым атакам и атакам с использованием ИИ продолжает активно исследоваться и проверяться.
Гибридная архитектура обеспечивает непрерывность PQC, даже если промежуточный узел ретрансляции QKD будет скомпрометирован, хотя в будущих квантовых сетях это не будет проблемой.
Вместе QKD и PQC обеспечивают комплексную квантово-устойчивую защиту, которую не может предоставить ни одна технология по отдельности, и IonQ уже сейчас использует их совместно в реальном развертывании. Это не «песочница» и не полевые испытания; это IonQ, использующая свои давно проверенные, надежные и валидированные методы квантово-устойчивой безопасности для своей собственной критически важной международной инфраструктуры, чтобы добавить новые уровни защиты к своей корпоративной системе безопасности.
Доказательство через использование
По мере того как растет актуальность «Дня Q» (Q-Day), руководителям становится все сложнее ориентироваться в расширяющемся ландшафте заявлений о квантовой безопасности. Организациям нужны проверенные реальные внедрения, чтобы уверенно выстраивать свои стратегии безопасности. Корпоративных покупателей могут склонять к выбору одной технологии в ущерб другим в зависимости от того, кто делает предложение, что требует длительных пробных периодов для определения эффективности решений.
IonQ занимает уникальное положение в отрасли как единственная компания в сфере квантовых вычислений, активно эксплуатирующая действующую международную сеть квантово-устойчивой безопасности. Интегрируя постквантовую криптографию (PQC) и QKD непосредственно в нашу собственную глобальную операционную инфраструктуру, мы объединяем инновации в области квантовых вычислений с практической киберзащитой в реальных условиях.
Кроме того, IonQ отдельно развернула сети QKD в государственном и финансовом секторах по всему миру. Также в рамках других предыдущих проектов, не связанных с этой новой инициативой, мы работали с такими партнерами, как Singtel, над созданием первой в Сингапуре общенациональной квантово-устойчивой сети (NQSN+). IonQ также объединила QKD и PQC в своем Clavis and Clarion product lines.
Дорожная карта к более защищенному предприятию
Это вопрос, который никто из нас не любит: сокращаем ли мы криптографический долг быстрее, чем создаем его?
Это гибридное развертывание QKD+PQC знаменует собой важную веху в нашем более широком видении квантовых сетей. По мере развития квантовой безопасности сети QKD на основе оптоволокна будут постепенно расширяться в архитектуры большой дальности, в конечном итоге используя квантовые повторители для устранения доверенных узлов и обеспечения истинной сквозной квантовой безопасности для глобальных предприятий.
Переход к квантово-устойчивой модели безопасности не может ждать «Дня Q». Поскольку быстрые достижения в области квантовых вычислений сокращают сроки защиты, руководители предприятий и правительственных структур должны действовать немедленно, чтобы обезопасить критически важные данные. Переход к гибридным архитектурам начинается сейчас, и IonQ предлагает проверенный на практике опыт, необходимый для того, чтобы возглавить этот переход уже сегодня.
Этот пост содержит прогнозные заявления, включая заявления относительно нашей дорожной карты для инфраструктуры QKD+PQC и возможностей этой инфраструктуры. С примечанием для наших инвесторов относительно прогнозных заявлений можно ознакомиться здесь: please click here.