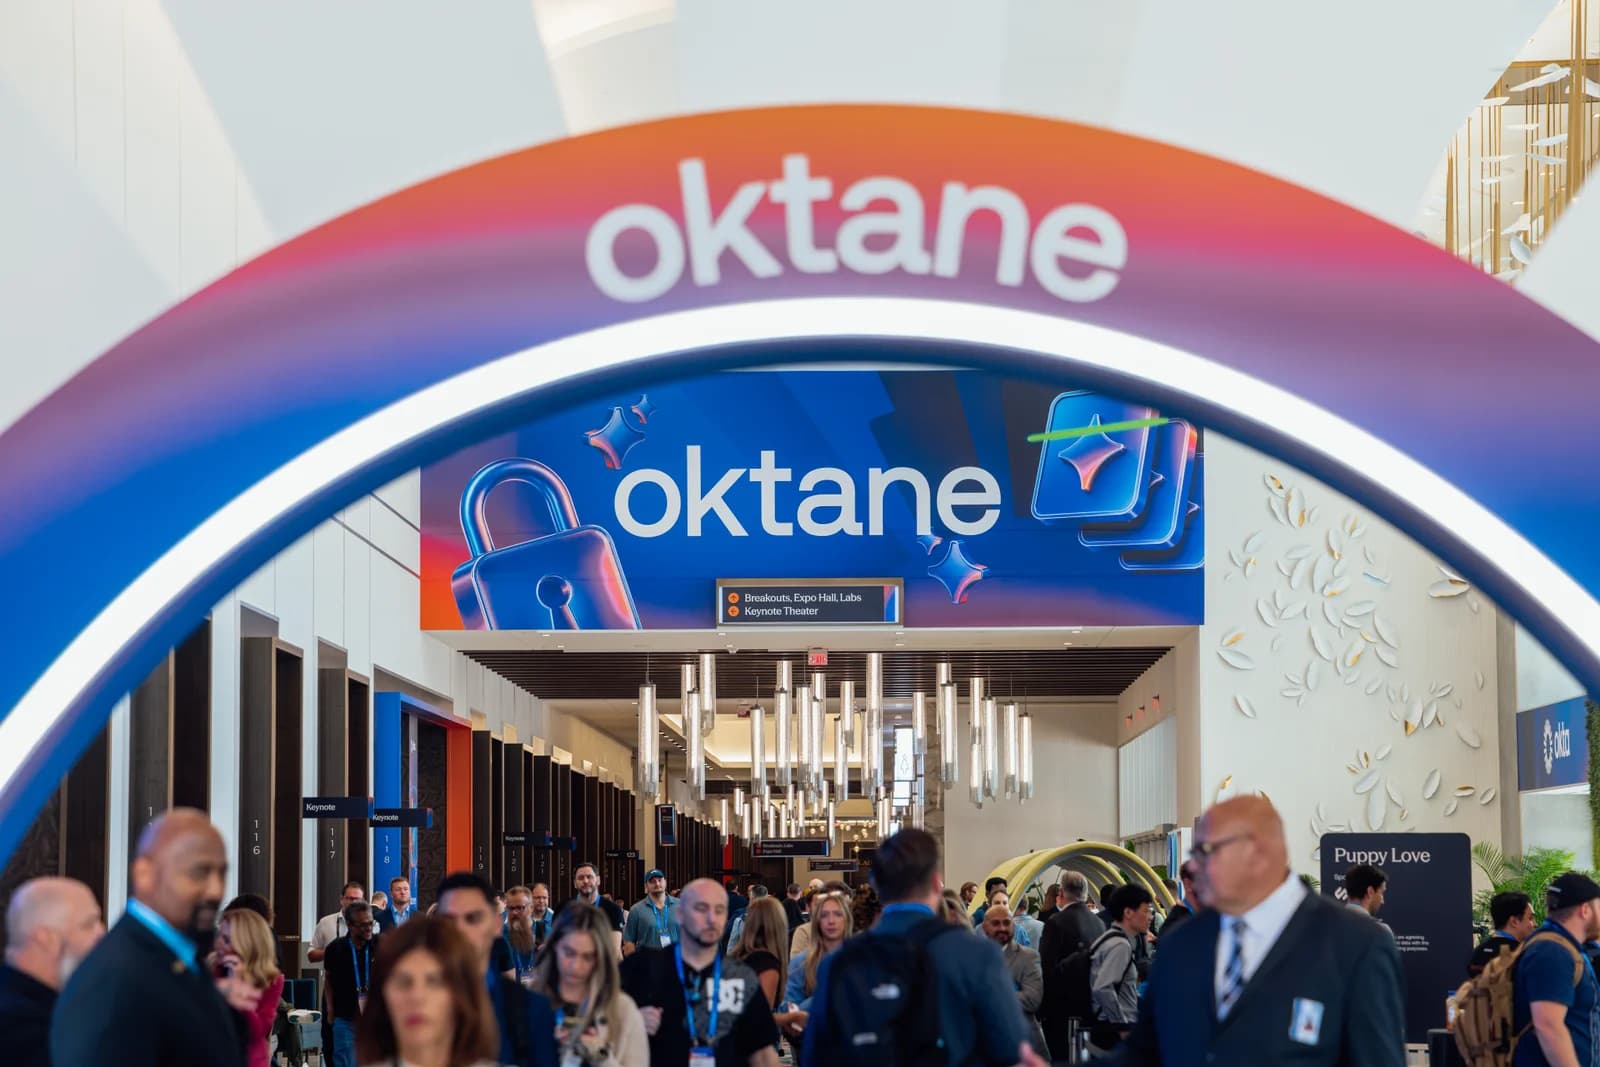
На конференции Oktane 2026 более 3200 лидеров со всего мира собрались вместе, чтобы общаться, сотрудничать и делиться новыми способами защиты своих сотрудников, клиентов и растущего парка ИИ-агентов.
Начав каждый день с вдохновляющих выступлений спортсменов мирового класса и ключевого доклада генерального директора и соучредителя Okta Тодда МакКиннона (Todd McKinnon), участники заполнили залы секционных заседаний, чтобы узнать, что ждет сферу безопасности идентификации и управления доступом в 2027 году.
Независимо от того, присутствовали ли вы лично, смотрели трансляцию онлайн или наверстываете упущенное только сейчас, вот краткий обзор того, что мы обсуждали на наших секционных заседаниях на Oktane в этом году.
Новый этап защиты корпоративных ИИ-агентов с помощью решения Okta for AI Agents
Крупнейшие корпоративные организации внедряют ИИ-агентов во всех сферах своего бизнеса. Поскольку эти организации предоставляют доступ к API, SaaS-приложениям и нескольким облачным средам, команды так же быстро сталкиваются с неуправляемым теневым ИИ и агентами с избыточными привилегиями. Мы работаем с нашими клиентами над предоставлением новых способов защиты идентификаторов людей, не-людей и ИИ-агентов до, во время и после аутентификации.
Чтобы по-настоящему относиться к ИИ-агентам как к первоклассным идентификаторам, компаниям требуется централизованное решение, включающее обнаружение теневого ИИ, сквозное управление жизненным циклом, принудительное применение политик на этапе выполнения и аварийный выключатель.
Корпоративные архитектуры в действии
Такие команды, как HubSpot, используют протокол Cross App Access для создания инвентаризации агентов, обеспечения доступа на основе принципа наименьших привилегий и формирования контрольных журналов соответствия в реальном времени. В докладе «Устранение препятствий для автономного предприятия: как Cross App Access защищает ИИ-соединения» компания HubSpot поделилась тем, как она использует Cross App Access (XAA) для направления соединений между агентами и приложениями напрямую через своего провайдера идентификации.
«Cross App Access помогает нам обеспечить начало работы новых пользователей с инструментами ИИ уже в первый день. Они могут использовать одно поле ввода запроса и получить доступ ко всем корпоративным знаниям для ускорения адаптации». — Эндрю Мейнерт (Andrew Meinert), директор по системным операциям и ИИ, HubSpot
Узнайте больше о наших секционных заседаниях, посвященных решению Okta for AI Agents:
- «Одна плоскость управления для каждого агента: Управление ИИ-агентами в масштабе предприятия»: узнайте, как PGA of America управляет идентификацией ИИ-агентов как дисциплиной с первого дня, а не как второстепенной надстройкой.
- «Управление ИИ-агентами с помощью Okta: Защита рабочих процессов MCP и нечеловеческих идентификаторов в масштабном режиме»: узнайте, как Snowflake расширяет возможности идентификации и управления Okta для защиты рабочих процессов на базе ИИ с использованием серверов Model Context Protocol (MCP) и решения Identity Threat Protection.
Откройте новые каналы получения дохода от ИИ с помощью Auth0
Как было отмечено в основном докладе Auth0, пути клиентов и покупательский опыт меняются. Чтобы наши клиенты соответствовали современным ожиданиям, они должны безопасно взаимодействовать со своими клиентами в каждой цифровой точке контакта, превращая идентификацию в прямой драйвер роста выручки и долгосрочной ценности бренда.
Именно поэтому Auth0 создан для того, чтобы превратить аутентификацию и доступ клиентов из простой процедуры входа в мультипликатор роста, конвертирующий намерения клиентов в выручку и лояльность, а также оптимизирующий их путь в каждой точке контакта.
Как современное решение CIAM конвертирует намерения в измеримую бизнес-скорость
Такие клиенты, как Hitachi Vantara, уже претворяют эти принципы в жизнь. В докладе «От разрозненности к масштабу предприятия: глобальная трансформация CIAM в Hitachi Vantara» они рассказали о влиянии унификации управления идентификацией и доступом клиентов (CIAM) для тысяч клиентов, партнеров и других компаний группы Hitachi.
«Благодаря унификации CIAM в Auth0 у нас есть управление жизненным циклом идентификации, надежный источник пользовательских данных, настраиваемые пользовательские пути и, что самое главное, как компания, занимающаяся безопасностью, мы всегда контролируем происходящее с нашими идентификаторами в любой момент времени». — Элизабет Бристоль (Elisabeth Bristol), старший директор по управлению идентификацией и доступом, Hitachi Vantara
Увидьте эти принципы в действии на других наших секционных заседаниях Auth0:
- «Auth0@scale: Как E.ON масштабирует сотни арендаторов, включая автоматизированное соблюдение требований»: узнайте, как энергетический гигант E.ON управляет почти 200 арендаторами Auth0 и более чем 8 миллионами идентификаторов, непрерывно применяя строгие корпоративные политики кибербезопасности с помощью гипермасштабируемого CIAM-решения с полной поддержкой многоарендности и работы с несколькими доменами.
Повысьте уровень видимости для принятия упреждающих мер по защите идентификаторов с помощью платформы Okta
Объединяя непрерывный мониторинг состояния безопасности с помощью решения Identity Security Posture Management, устойчивую к фишингу аутентификацию и детализированную авторизацию, группы оперативной безопасности могут более проактивно защищаться от киберугроз. Сегодня команды уже защищают системы от огромного объема атак и обеспечивают безопасность десятков миллиардов попыток входа.
Как ИТ-лидеры и специалисты по безопасности пытаются устранить современные векторы фишинга
Такие клиенты, как Университет Вандербильта (Vanderbilt University), работающий в том же масштабе, что и организация из списка Fortune 500, рассказали о том, как они «Управляют открытым кампусом с ИТ и кибербезопасностью корпоративного уровня», углубляя роль технологий как стратегического партнера и обеспечивая беспрепятственный цифровой опыт.
«Как лидеры в сфере безопасности, мы не можем превратиться в вечных противников („Мистеров Нет“), поэтому мы должны использовать инструменты безопасности, чтобы найти способы партнерства с другими командами и прийти к ответу „да“». — Шейн Каллахан (Shane Callahan), директор по информационной безопасности, Университет Вандербильта
Узнайте, как другие клиенты Okta используют безопасность на основе идентификации и автоматизированный контроль доступа для стимулирования инноваций и сотрудничества:
- «Переход на беспарольную аутентификацию: Как некоммерческие организации победили фитинг и завоевали доверие пользователей»: послушайте напрямую руководителей технологических подразделений некоммерческих организаций, в том числе из Achievement First, которые успешно внедрили Okta FastPass для снижения уязвимости к фишингу на основе паролей в одном из наиболее подверженных кибератакам секторов.
- «Flowcase: Ваши коллеги решают проблемы идентификации с помощью Workflows, и вот как это делается»: в ходе этой часовой презентации вы услышите отзывы клиентов Okta, которые раздвигают границы возможного с помощью Okta Workflows и автоматизации идентификации.
Узнайте материалы Oktane 2026 по запросу прямо сейчас
Идеи, которыми поделились на Oktane 2026, делают очевидным одно: защита современного предприятия требует проактивного подхода, в основе которого лежит идентификация, независимо от того, защищаете ли вы своих сотрудников, масштабируете клиентский опыт или обеспечиваете безопасность ИИ-агентов.
Поддерживайте темп Oktane: изучите полный каталог основных докладов по запросу, историй клиентов, секционных заседаний и многого другого.