Платформа качества кода для команд
Добавление функции поиска, конвертация документа или подключение сервиса кажутся незначительными изменениями. ИИ-агент для написания кода может выполнить их за один проход, попутно изменив логику приложения, зависимости, конфигурацию и тесты. Результат может пройти функциональное тестирование, но при этом содержать уязвимости безопасности.
Статический анализ позволяет выявить некоторые риски безопасности кода, созданного ИИ, в то время как рецензенты и целевые тесты определяют, какие из найденных проблем важны на практике. Куда могут попасть внешние входные данные? Что произойдет, если отсутствует значение конфигурации? Создают ли новые зависимости риски, которые не проверяются функциональными тестами? Те же вопросы важны для любой кодовой базы, включая код, написанный с помощью ИИ.
Исследование фрагментов кода на Python и JavaScript, созданных ИИ, в публичных проектах на GitHub выявило недостатки в 43 категориях Common Weakness Enumeration (CWE). OWASP рекомендует проверять любые изменения, полностью созданные агентами, включая зависимости и тесты. Успешное прохождение тестов — полезное доказательство, но оно не отвечает на все вопросы безопасности.
Статический анализ дает рецензентам отправную точку. Он может указать на потоки данных, небезопасные шаблоны кода, уязвимые зависимости и жестко закодированные значения, но каждое найденное место все равно требует контекста. Рецензент должен проверить, достижим ли путь, что именно выполняется в рабочей среде и какое исправление подходит для приложения.
Оглавление
- Почему код, созданный ИИ, все еще нуждается в проверке безопасности
- Сканирование портала корпоративных платежей с помощью Qodana
- Что Qodana обнаружила в приложении: уязвимая зависимость и вызов обработки XML, жестко закодированный резервный вариант в конфигурации, проблема с лицензией
- Уязвимая зависимость и вызов обработки XML
- Жестко закодированный резервный вариант в конфигурации
- Проблема с лицензией поднимает другой вопрос
- Как использовать результаты проверки при аудите безопасности
- Часто задаваемые вопросы
Почему код, созданный ИИ, все еще нуждается в проверке безопасности
Агент может реализовать требуемое поведение, упустив при этом ограничения, которые находятся вне описания функции. Успешное прохождение функциональных тестов может оставить вопросы о том, как данные пересекают границы доверия или как настройки развертывания влияют на безопасность. Руководство OWASP по проверке безопасного кода призывает к пониманию бизнес-требований, отслеживанию потоков данных, а также проверке конфигурации и развертывания. Эти проверки часто охватывают несколько модулей.
Qodana указывает на соответствующие пути и шаблоны, а рецензенты предоставляют контекст приложения, необходимый для их оценки.
Сканирование портала корпоративных платежей с помощью Qodana
Мы изучили портал корпоративных платежей (Corporate Payments Portal), Java-приложение из RealVuln Benchmark, вместе с его публичным отчетом Qodana. В этом бенчмарке намеренно внедрены уязвимости в код, созданный ИИ, что дает нам конкретные результаты для исследования. Мы проследим за несколькими из них: от кода до вопросов, которые задал бы рецензент. Этот отдельный случай не говорит нам о том, как часто ИИ внедряет уязвимости.
Портал корпоративных платежей использует Java 21 и Spring Boot и включает веб-портал, API платежей, имитацию основного банковского сервиса и пакетный обработчик. Мы используем зафиксированную ревизию исходного кода, чтобы фрагменты соответствовали отчету. Это важно, потому что рискованный поток может начинаться с контроллера и заканчиваться сервисом, в то время как зависимость или значение конфигурации могут создать отдельную проблему, даже если метод Java выглядит обычным.
Мы запустили целевое сканирование Qodana для поиска потоков данных, уязвимых зависимостей, жестко закодированных паролей и лицензий зависимостей. Инспекция паролей для этого примера была настроена шире, чем по умолчанию. Результаты Qodana предоставляют отправные точки: трассировка может показать, куда могут перемещаться данные, а оповещение о зависимости может выявить версию с известными уязвимостями. Ни то, ни другое само по себе не решает, достижима ли конкретная атака в данном развертывании.
Что Qodana обнаружила в приложении
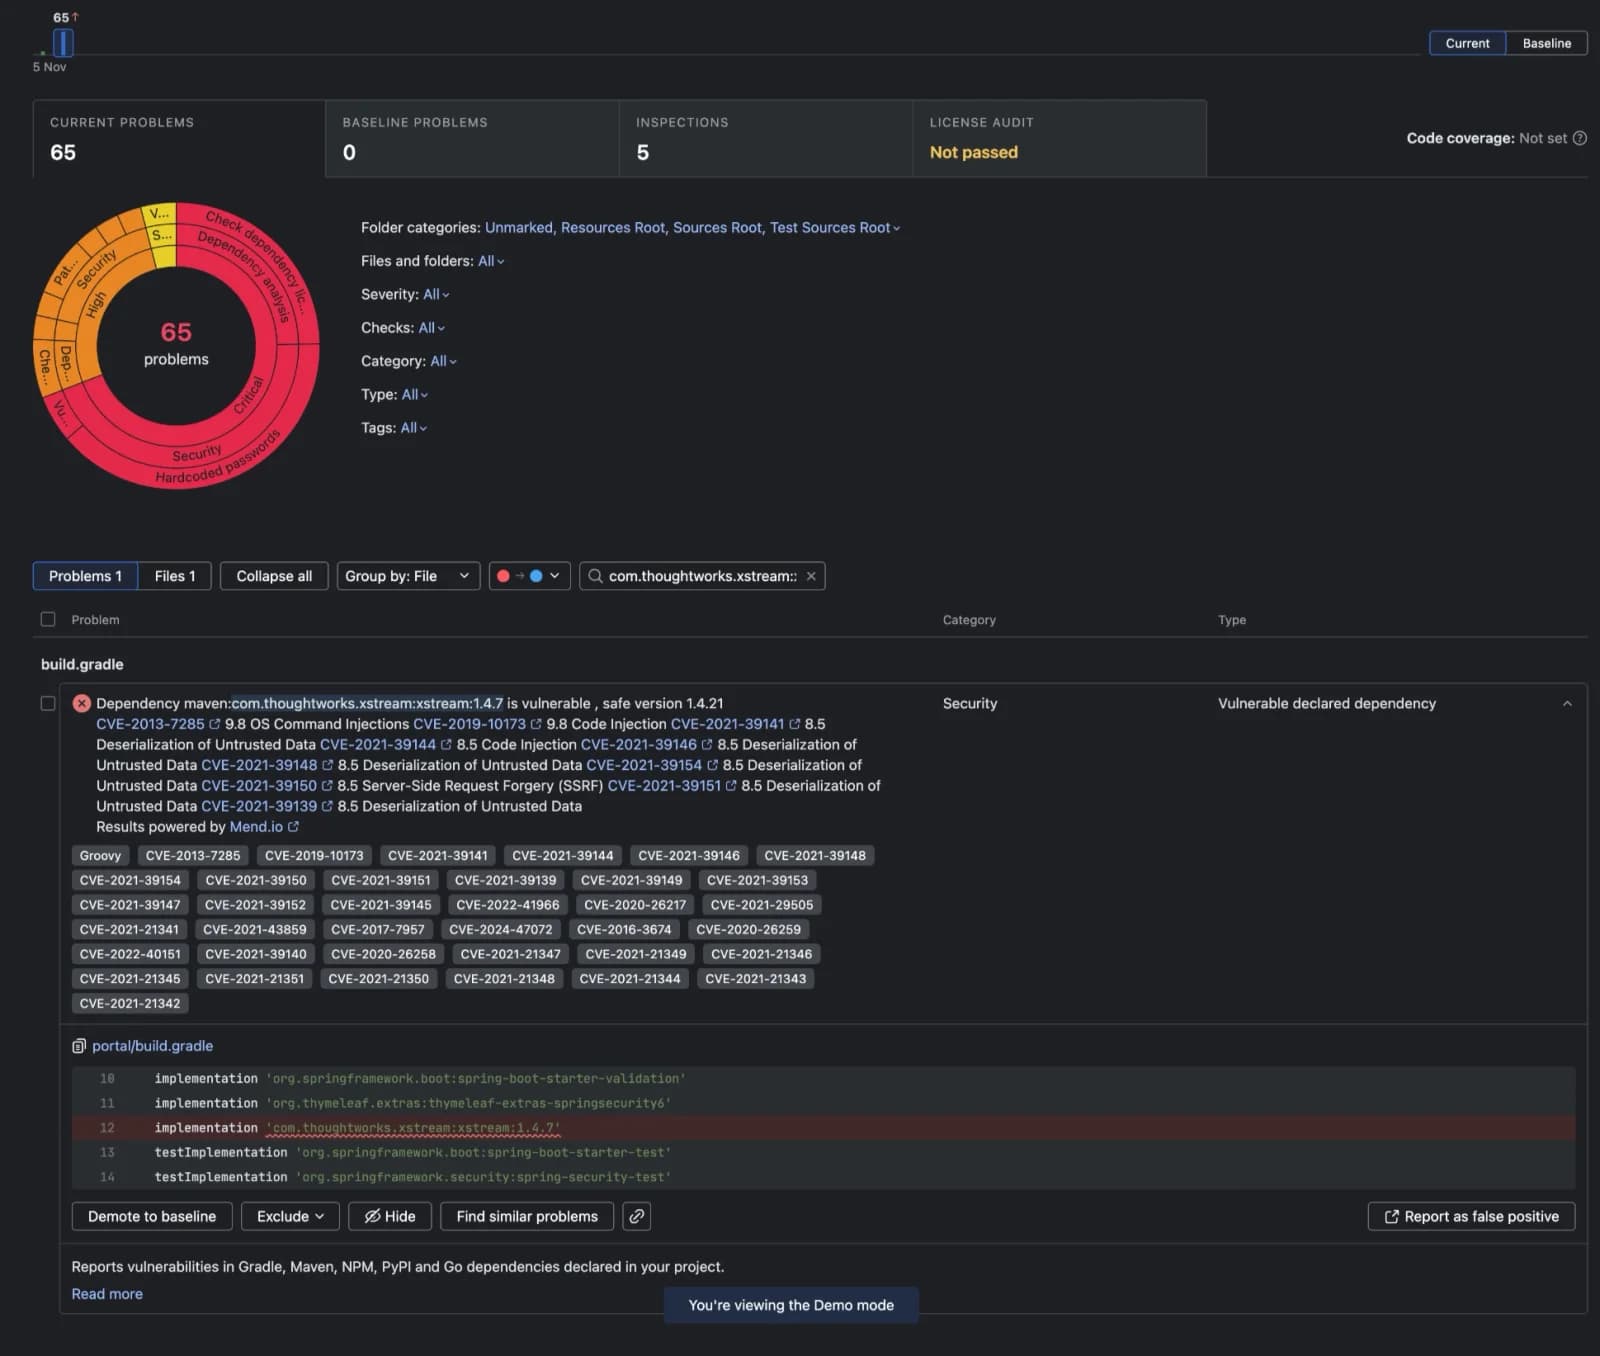
Публичный отчет Qodana содержит 65 находок в 21 файле. Это очередь на сортировку, а не количество эксплуатируемых уязвимостей. Оповещения повторяются в разных модулях, а некоторые указывают на синтетические значения в тестах и документации. Приведенные ниже примеры показывают, как находка может привести к конкретному вопросу о коде, конфигурации или зависимостях.
Уязвимая зависимость и вызов обработки XML
Веб-модуль портала корпоративных платежей анализирует XML-черновики с помощью XStream. Его файл сборки, portal/build.gradle, объявляет версию 1.4.7:
Проверка зависимостей Qodana помечает эту версию и перечисляет известные уязвимости. Отдельная находка по загрязнению данных (taint finding) указывает на вызов, который превращает XML-строку в объекты Java:
Эти два сигнала отвечают на разные вопросы. Оповещение о зависимости говорит о том, что приложение включает версию с известными проблемами. Вызов fromXML(draft) получает XML из cookie браузера cpDeskDraft. Контроллер проверяет только то, пуст ли cookie. Поскольку клиент может изменить свой cookie, это считается недоверенными входными данными. XStream 1.4.7 по умолчанию не использует список разрешенных типов, поэтому десериализация может создавать экземпляры непредусмотренных типов. Точное влияние зависит от полезной нагрузки и среды выполнения.
Находка по загрязнению данных в этом отчете помечена как обход пути (path traversal), а инспекция использования уязвимого API не дала отдельного результата. Было бы вводить в заблуждение связывать конкретный CVE с этим вызовом только на основе этих находок. Проверьте, нужна ли вообще десериализация XML. Если да, обновите зависимость, разрешите только ожидаемые типы и протестируйте, что непредвиденный XML отклоняется.
Жестко закодированный резервный вариант в конфигурации
В API платежей портала корпоративных платежей устаревший мост отчетов (legacy report bridge) считывает ключ приема из свойства конфигурации Spring. Двоеточие внутри плейсхолдера Spring определяет резервное значение:
Spring считывает значение после двоеточия, когда LEGACY_REPORT_BRIDGE_KEY отсутствует. Тот же резервный вариант также появляется в конструкторе Java класса LegacyReportBridge. Этот компонент отправляет полученный ключ во внутренний сервис отчетности в качестве параметра запроса bridge-key. В этом бенчмарке значение является синтетическим, но развертывание, в котором пропущена переменная окружения, может незаметно использовать учетные данные, хранящиеся в системе контроля версий.
Инспекция жестко закодированных паролей Qodana пометила этот пример после того, как мы включили обнаружение на основе подозрительных имен переменных. Ее конфигурация по умолчанию не пометила бы этот конкретный шаблон. Для рабочей среды удалите резервный вариант как в application.yml, так и в аннотации @Value класса LegacyReportBridge. Запрашивайте ключ из внешнего источника секретов и прерывайте запуск, если он отсутствует. Оставьте любые значения по умолчанию для разработки только в профиле разработки и подтвердите, включен ли мост в развернутых средах.
Чтобы увидеть еще один пример обнаружения жестко закодированного пароля с помощью Qodana, посмотрите видеопрохождение Хелен:
Проблема с лицензией поднимает другой вопрос
Один из выводов касается политики зависимостей, а не уязвимости, которую можно эксплуатировать. В Corporate Payments Portal аудит лицензий Qodana помечает hibernate-core 6.5.3.Final, добавленный транзитивно, поскольку его лицензия LGPL-2.1-or-later находится в запрещенном списке отчета для проекта, помеченного как PROPRIETARY-LICENSE. Транзитивность означает, что компонент добавляется в сборку другой зависимостью; он может не отображаться в списке прямых зависимостей разработчика.
Риск заключается в принятии решения о распространении без проверки обязательств, накладываемых зависимостью. Это сигнал о нарушении политики, а не юридическое заключение или доказательство того, что hibernate-core небезопасен. Рецензент должен подтвердить фактическую политику и модель распространения проекта, изучить применимые условия, а затем задокументировать принятое исключение или выбрать другой путь зависимости. Повторяющиеся оповещения в разных модулях не обязательно означают наличие разных библиотек.
Как использовать результаты в проверке безопасности
Оповещение становится полезным, когда оно меняет решение о проверке. Примеры дают нам разные виды доказательств, и каждый оставляет открытым свой вопрос. В таблице обобщены выбранные сигналы:
Разработчик, использующий JetBrains Air, может открыть различия агента в контексте и оставить комментарии к конкретным строкам, чтобы агент мог принять меры. Qodana добавляет другой взгляд, сканируя кодовую базу и сообщая о проблемах, обнаруженных в ходе проверок. Разработчик может взвесить оба варианта при принятии решения о том, что исправлять. Результаты, обсуждаемые в этой статье, были получены исключительно с помощью Qodana.
После этого команда проверяет, доходят ли входные данные до каждой операции, действительно ли используется затронутый компонент и какая конфигурация применяется при развертывании. Она исправляет соответствующий код или политику, тестирует изменения и записывает, почему оставшиеся оповещения приняты или отклонены. Поддерживаемые проверки также могут выполняться в CI, поэтому последующие изменения получают те же сигналы проверки.
Статический анализ делает эти вопросы наглядными и воспроизводимыми. Он помогает команде тратить время на проверку конкретных путей и компонентов, в то время как разработчики предоставляют контекст приложения и решают, готово ли изменение к выпуску.
Вы можете изучить доказательства в нашем публичном отчете. Если вы хотите провести эксперимент самостоятельно, оставьте комментарий, и мы свяжемся с вами, чтобы помочь с настройкой.
Изучить отчет Qodana
Часто задаваемые вопросы
Является ли код, созданный ИИ, более уязвимым, чем код, написанный человеком?
Универсального ответа нет. Результаты зависят от инструмента, задачи, контекста приложения и процесса проверки. Этот намеренно уязвимый эталон не может установить сравнительный показатель.
Может ли статический анализ обнаружить все проблемы безопасности в коде, созданном ИИ?
Нет. Он может идентифицировать поддерживаемые шаблоны и отслеживать некоторые потоки данных, но может пропустить правила авторизации, специфичные для приложения, и поведение во время выполнения. Сочетайте его с проверкой человеком и целевым тестированием.
Может ли Qodana автоматически обезопасить код, созданный ИИ?
Qodana может автоматизировать поддерживаемые проверки и выявлять результаты для сортировки. Она не может определить, является ли каждый помеченный путь эксплуатируемым или являются ли требования безопасности приложения полными.
Получите больше практических знаний о качестве и безопасности кода. Подпишитесь на блог Qodana, чтобы не пропустить новые публикации.