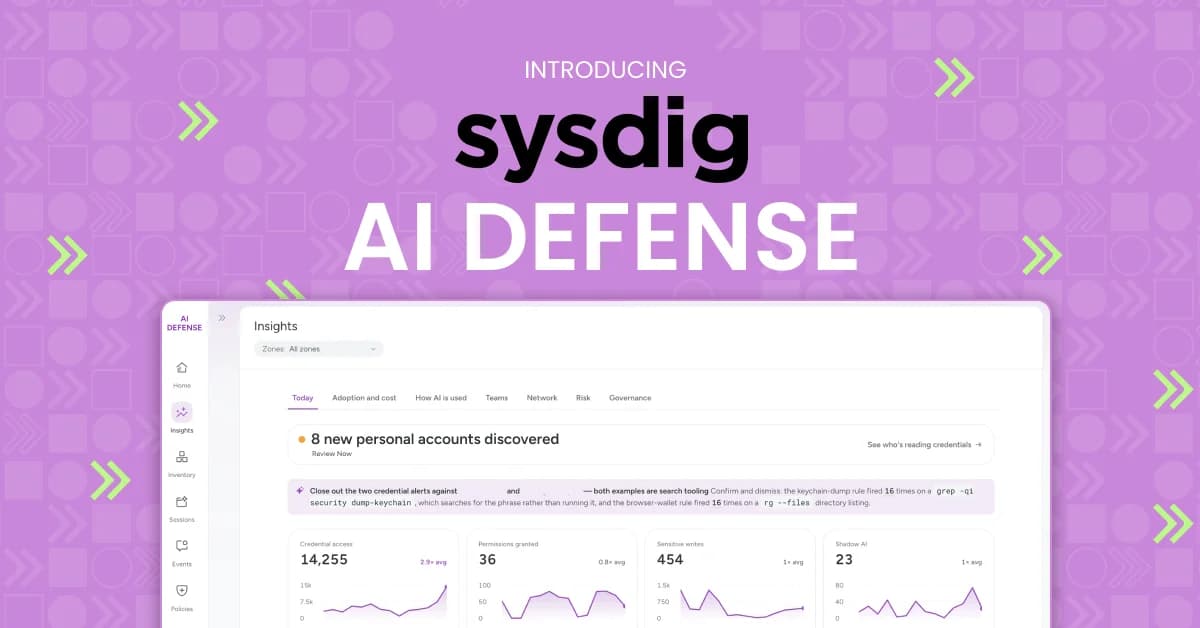
Сегодня мы запускаем Sysdig Secure AI — расширение платформы Sysdig Secure, которое предоставляет вашей организации экспертную команду ИИ по безопасности. Secure AI объединяет аналитические возможности Sysdig времени выполнения и многолетний опыт, позволяя ИИ-агентам управлять облачной безопасностью за вас. Мы меняем подход к обеспечению безопасности, чтобы опережать злоумышленников, которые уже сделали ставку на искусственный интеллект.
В начале этого года модель Claude Mythos от Anthropic продемонстрировала всему миру безопасности, как передовые модели ИИ могут автономно обнаруживать и эксплуатировать уязвимости, включая слабые места, годами остававшиеся незамеченными в зрелых кодовых базах. Модели с расширенными возможностями рассуждений множатся, и навыки, некогда доступные лишь элитным злоумышленникам, теперь переходят в арсенал хакеров с любым уровнем подготовки.
Последствия этого можно увидеть на Zero Day Clock, ресурсе, который отслеживает, сколько времени требуется злоумышленникам для начала эксплуатации вновь обнаруженной уязвимости. В 2018 году в среднем на это уходило более двух лет. Сегодня речь идет о часах. Как только эксплойт становится доступен, ИИ-агенты могут самостоятельно выполнить каждый шаг атаки, принимая решения и реализуя их в режиме реального времени.
Команды безопасности всегда жили с разрывом между обнаружением риска и его устранением. Изучить находку, определить, кого нужно уведомить, назначить исправление, проверить результат. Этот разрыв был преодолим, когда на эксплуатацию уходили месяцы. Сегодня время на его устранение сократилось до минимума, и никакой наем сотрудников не поможет сделать человеческие команды достаточно быстрыми, чтобы опередить эксплойт, появляющийся в день публикации CVE.
Представляем Sysdig Secure AI
Sysdig Secure AI — это уровень агентского ИИ, созданный на базе нашего CNAPP, Sysdig Secure, который позволяет экспертной команде ИИ-агентов управлять облачной безопасностью под вашим руководством. Агенты выполняют любые задачи — от расследования инцидентов и поиска угроз до генерации исправлений и локализации активных рисков — с той же скоростью, с какой развиваются атаки.
Вот что это означает на практике. Secure AI берет богатые данные Sysdig и аналитические данные времени выполнения, упаковывая их так, чтобы ИИ мог действовать с высокой точностью. Агенты (фирменные от Sysdig или ваши собственные) выполняют полноценные рабочие процессы, а не ограничиваются рекомендациями, доводя исправления до самого конца. Ваша команда задает цели и утверждает важные решения, в то время как агенты выполняют всю рутинную работу и принимают стандартные промежуточные решения. Каждое действие записывается вместе с обоснованием, поэтому вы всегда можете увидеть, что и почему сделал агент, а также продемонстрировать это аудиторам или совету директоров.
Мы рассматриваем это как смену ролей. Команды безопасности перестают быть операторами, выполняющими каждый шаг вручную, и становятся оркестраторами, направляющими работу. Платформа, телеметрия и модель доверия остаются прежними. ИИ-агенты берут на себя самую тяжелую работу, справляясь с ней гораздо быстрее любой человеческой команды.
Вы сами выбираете, как ИИ управляет вашей защитой
Организации и даже команды внутри одной организации находятся на совершенно разных этапах внедрения ИИ и придают значение разным вещам, поэтому Secure AI адаптируется под вас. Платформа предлагает три способа работы, и какой бы вариант вы ни выбрали, агенты изучат вашу среду и подстроятся под то, что важно для вашего бизнеса.
Для команд, предпочитающих проверенный путь, агентский ИИ интегрирован в пользовательский интерфейс Sysdig. Вы выбираете целевые показатели безопасности, а агентский ИИ превращает их в план действий по их достижению. Агенты запускают рабочие процессы, проводя вас через каждый шаг в рамках единого интуитивного интерфейса, избавляя от необходимости блуждать по лабиринтам дашбордов и отчетов. Квалифицированные агенты охватывают ключевые рабочие процессы безопасности: агент уязвимостей (Vuln Agent) управляет устранением уязвимостей от начала до конца (от расследования до исправления), а агент SOC (SOC Agent) расследует угрозы так, как это сделал бы опытный аналитик. Агенты состояния (Posture Agent), риска (Risk Agent) и реагирования (Response Agent) дополняют команду, охватывая весь жизненный цикл безопасности — от предотвращения до ответа на инциденты.
Для команд, которые уже работают с ИИ-агентами для написания кода вроде Claude Code, Codex и Cursor, решение Headless Cloud Security переносит аналитические возможности Sysdig непосредственно в эти инструменты. Ваши агенты кодирования превращаются в экспертов по безопасности. Вы создаете рабочие процессы, подходящие вашей организации, и исправления применяются прямо там, где живет код. Мы недавно представили Headless Cloud Security, и вы можете прочитать об этом подробнее здесь.
А для тех, кто привык к традиционному интерфейсу Sysdig, GenAI Assistant станет самым простым способом входа. Задавайте вопросы о чем угодно на простом языке и получайте четкий ответ, сопутствующий контекст и рекомендованные дальнейшие действия.
Эти режимы используют общую аналитику времени выполнения и контекст, поэтому работа может плавно перетекать из одного режима в другой. Представьте себе инженера по безопасности, который ставит цель в агентском ИИ: снизить уровень подверженности рискам при наличии тысяч открытых уязвимостей. Агентский ИИ разбирается с ними за считанные секунды, выделяя те, которые несут реальную угрозу во время выполнения, и открывает тикет на исправление — работу, на которую у команды людей ушлы бы дни. Затем работа перемещается туда, где находится само исправление: в код. Тот же инженер берет этот тикет в Claude Code, где функция устранения генерирует pull-request прямо в репозитории. Secure AI дает вашей команде гибкость в выборе режима, который лучше всего подходит для конкретной задачи и соответствует их уровню владения ИИ.
Агенты, которым можно доверить действия
В Secure AI все начинается с данных. ИИ-агенты эффективны ровно настолько, насколько хороши данные, с которыми они работают, а Secure AI функционирует на основе аналитики времени выполнения, охватывающей уровень ядра ОС. Агенты в режиме реального времени видят вредоносное поведение, то, что фактически запущенно, что подвержено рискам и может быть использовано в вашей среде. Глубокие контекстные аналитические данные и телеметрия Sysdig гарантируют, что агенты реагируют только на сигналы высокой достоверности.
Даже обладая лучшими данными, агенты должны понимать, как ими пользоваться. Secure AI объединяет многолетний опыт Sysdig в области безопасности, закладывая его в агентов и используемые ими навыки для управления основными процессами безопасности облаков. Ваши агенты работают как эксперты с первого дня, будь то фирменные агенты Sysdig в интерфейсе или ваши собственные агенты кодирования, использующие наши навыки.
С этого момента они продолжают совершенствоваться со временем. Наши агенты формируют постоянную память вашей среды, изучая, что является нормой и что наиболее важно для бизнеса. Со временем они начинают понимать, какие ресурсы являются наиболее критичными и какой уровень риска вы готовы принять, поэтому каждое новое взаимодействие делает их работу точнее.
При этом Secure AI действует в рамках заданных вами ограничений. Действия с высоким уровнем воздействия сначала передаются вашей команде, а каждое действие оставляет полный след аудита. Агенты заслуживают доверие действовать от вашего имени, опираясь на реальные данные, реальный опыт и установленные вами границы.
Та же команда, в десять раз больше работы
Все это в итоге приводит к совершенно другому ритму работы вашей команды за неделю. Возьмем расследование одной уязвимости. Сегодня оно отнимает у трех квалифицированных аналитиков около 45 минут у каждого на сбор контекста, поиск владельцев и принятие решения о том, что именно нужно предпринять. С Secure AI один аналитик закрывает этот вопрос менее чем за 15 минут, потому что агенты уже провели всю работу по сбору, сопоставлению и расстановке приоритетов к моменту, когда за дело берется человек.
Теперь умножьте это на все, с чем сталкивается ваша команда. Работа, которая раньше отнимала всю неделю, например сортировка оповещений и поиск исправлений в разных командах, теперь выполняется за считанные минуты. Команда, которая могла справиться лишь с несколькими расследованиями в день, теперь справляется с десятью разами больше силами того же штата, и эти люди тратят свое время на принятие решений, которые действительно требуют их участия.
А когда квартал заканчивается и руководство спрашивает, стала ли компания безопаснее, ответом перестает быть слайд, полный отчетов о бурной деятельности. Secure AI отслеживает прогресс по выбранным вами результатам, позволяя наглядно показать, как изменились такие метрики, как покрытие, время воздействия и соблюдение соглашений об уровне обслуживания (SLA).
Задействуйте ИИ для защиты
Злоумышленники первыми начали использовать ИИ. Secure AI — это способ для защитников оставаться на шаг впереди благодаря агентам, которые находят и устраняют риски быстрее, чем злоумышленники успевают их использовать, опираясь на глубокую аналитику времени выполнения от Sysdig. Команды, которые задействуют агентов для защиты, окажутся готовы к любым дальнейшим вызовам.
Хотите узнать больше? Ознакомьтесь с работой Secure AI уже сегодня и узнайте, как задействовать ИИ-агентов для защиты вашего облака. Или прочитайте подробнее о Secure AI, чтобы выбрать вариант, который лучше всего подходит вашей команде.