ClickHouse Cloud теперь поддерживает SCIM 2.0. Ваш поставщик идентификационных данных (IdP) становится единственным источником истины о том, кто входит в вашу организацию и что они могут делать — больше никаких ручных приглашений и «осиротевших» учетных записей после увольнения сотрудников.
ClickHouse Cloud теперь поддерживает SCIM 2.0. Ваш поставщик идентификационных данных (IdP) становится единственным источником истины о том, кто входит в вашу организацию и что они могут делать — больше никаких ручных приглашений и «осиротевших» учетных записей после увольнения сотрудников.
SAML SSO решил проблему аутентификации: участники вашей организации могут входить в ClickHouse Cloud, используя свои корпоративные учетные данные. Однако управление членством оставалось отдельной ручной задачей. Кто-то присоединяется к команде — администратор должен не забыть пригласить его. Кто-то переходит в другой отдел — его роль в ClickHouse нужно обновлять вручную. Кто-то увольняется — его доступ сохраняется, пока администратор не заметит это, что является главной головной болью для команд безопасности.
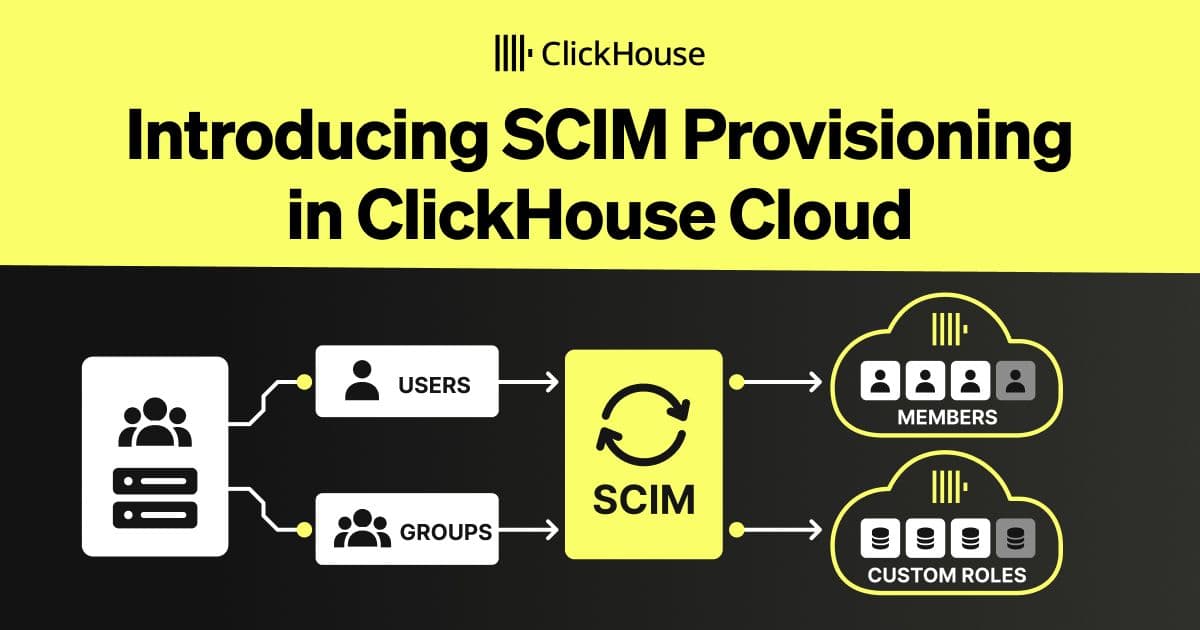
SCIM-провижининг устраняет этот пробел. ClickHouse Cloud предоставляет стандартную конечную точку SCIM 2.0 (RFC 7644), поэтому ваш IdP передает нам изменения членства по мере их возникновения. Назначьте пользователя в приложение ClickHouse в вашем IdP (например, Okta), и он появится в вашей организации. Отмените назначение — и он будет удален. Переместите пользователя между группами, и его роли в ClickHouse обновятся автоматически.
SCIM базируется на SAML, поэтому начните с настройки SAML-подключения. На странице настроек организации откройте раздел «SAML & SCIM settings» и перейдите на вкладку конфигурации SCIM.
Включите опцию «Enable SCIM». Появятся два элемента: URL-адрес вашей конечной точки SCIM и панель API-ключей.
Нажмите «+ Generate new key» и выберите срок действия — от недели до бессрочного. Ключ ограничен только конечной точкой SCIM; он не может читать ваши данные, управлять сервисами или влиять на биллинг.
Вы получите идентификатор ключа (Key ID) и секретный ключ (Key Secret). Скопируйте их сразу или загрузите файл с учетными данными. Секрет отображается только один раз. Вставьте их в ваш IdP: большинство провайдеров, включая Okta и Microsoft Entra ID, принимают их как учетные данные HTTP Basic (ключ как имя пользователя, секрет как пароль). Для провайдеров, предлагающих только одно поле для токена, используйте формат Bearer <keyId>:<keySecret>.
Вы можете хранить до двух ключей одновременно, чего достаточно для их ротации без перерывов в провижининге.
SCIM также поддерживает актуальность прав доступа при перемещении пользователей между группами, избавляя администраторов от необходимости обновлять роли вручную. Провижининг пользователей — это лишь половина пользы. Вторая половина заключается в автоматической настройке прав доступа без участия человека.
ClickHouse Cloud представляет группы вашего IdP как группы SCIM, связанные с пользовательскими ролями, если ваш IdP поддерживает функцию Push Groups. При использовании Okta Push Groups или провижининга групп в Entra ID создание или связывание группы автоматически создает соответствующую пользовательскую роль, и ее участники получают эту роль.
Чтобы связать группу IdP с уже существующей ролью, перейдите в «Users and roles» → «Roles». Как только SCIM будет активирован, у каждой пользовательской роли появится столбец «SCIM group». Укажите там имя группы, соответствующее тому, что передает ваш IdP.
После того как ваш IdP запишет данные в маппинг, ClickHouse будет отслеживать его по стабильному внешнему идентификатору группы, а не по имени, поэтому переименование группы в Okta не нарушит связь. Связанные маппинги отображаются со значком ссылки и становятся доступными только для чтения в консоли — с этого момента ими управляет IdP.
Пользователи всегда проходят провижининг с ролями, назначенными по умолчанию в настройках SAML.
SCIM имеет четко определенные границы. Вот несколько моментов, которые стоит знать перед настройкой:
- SAML обязателен. SCIM нельзя включить без активного SAML-подключения, а удаление этого подключения отзывает все ключи SCIM и немедленно отключает провижининг.
- Только подтвержденные домены. Пользователи могут быть добавлены только с почтовыми доменами, подтвержденными для вашего SAML-подключения. IdP не может добавить пользователя в домен, который вы не контролируете.
- Только пользовательские роли. Системные роли, такие как Admin, невидимы для SCIM и не могут быть назначены через него. Неправильно настроенная или скомпрометированная группа IdP не сможет сделать кого-либо администратором организации.
- Только пользователи SSO. SCIM видит только каталог SSO. Участники, приглашенные вручную вне SAML, не управляются и не отображаются в нем.
- Нет синхронизации паролей. Аутентификация остается на стороне вашего IdP; ClickHouse никогда не получает и не хранит учетные данные пользователей SSO.
Удаление пользователей (deprovisioning) выполняется путем отправки запроса PATCH или PUT с параметром active: false или запроса DELETE. Каждое действие по провижинингу/депровижинингу записывается в журнал аудита вашей организации.
SCIM-провижининг теперь общедоступен для организаций уровня Enterprise и BYOC, и для его использования достаточно просто включить его. Поскольку это стандарт SCIM 2.0, он работает с любым совместимым поставщиком идентификационных данных; мы протестировали полный жизненный цикл с Okta и Microsoft Entra ID.
Управление каталогом пользователей должно быть незаметным процессом. Благодаря SCIM ваш поставщик идентификационных данных остается единственным местом управления доступом, а ClickHouse Cloud автоматически синхронизируется с ним.