Во время звонка в Microsoft Teams поступает срочный запрос на банковский перевод от человека, который выглядит и звучит как ваш финансовый директор. Видео и голос могут быть достаточно убедительными, чтобы пройти обычную проверку, даже если человек на экране — синтетический образ.
Звонки в Teams создают для злоумышленников привычную среду, в которой клонированные голоса и подмена лиц могут сойти за обычных участников, особенно когда сжатие, изменение освещения или пропадание звука заставляют синтетические артефакты выглядеть как обычные проблемы со связью.
Визуальные аномалии во время живого звонка легко оправдать, поэтому выполнение запросов с высоким уровнем риска не должно зависеть от того, заметит ли сотрудник сбой, прежде чем решит действовать.
Это руководство написано для ИТ-администраторов и команд по обеспечению безопасности, оценивающих способы обнаружения дипфейков во время звонков в Microsoft Teams и защиты от атак с использованием синтетического медиаконтента. В нем рассматривается работа инструментов автоматического обнаружения, способы защиты вашего тенанта от злоупотреблений точками входа, а также процессы контроля, которые необходимо внедрить, когда одних технологий недостаточно.
Основные выводы
- В Microsoft Teams нет встроенной функции обнаружения дипфейков. ИТ-администраторы должны развертывать сторонние инструменты на уровне тенанта для анализа потоков аудио и видео в реальном времени.
- Три типа атак на деловые звонки: клонирование голоса (только аудио), атаки с использованием «видеомарионеток» и гибридные атаки, где синтезируется только аудиопоток.
- Исследование 2025 года показало, что слушатели правильно идентифицировали сгенерированные ИИ голоса лишь в 60,8% случаев, что доказывает, почему при идентификации голоса нельзя полагаться только на человеческое суждение.
- Укрепление безопасности тенанта с помощью контроля «зала ожидания» и ограничений доменов уменьшает поверхность атаки, но не заменяет обнаружение во время звонка, если угроза уже миновала зал ожидания.
- Голосовые дипфейки — более сложная угроза, специфичная для Teams, поскольку кодирование аудио маскирует те же маркеры, на которые полагаются криминалистические инструменты для выявления клонированной речи.
- Внеполосная верификация через отдельный аутентифицированный канал является последним рубежом контроля, когда автоматизированные инструменты не могут вынести уверенный вердикт.
Почему Microsoft Teams — главная цель для атак с использованием дипфейков
Microsoft Teams является высокоценной целью, поскольку через него проходят разговоры, основанные на институциональном доверии, включая:
- Финансовые авторизации
- Одобрение учетных данных
- Онбординг поставщиков
- Исполнительные директивы
Важные согласования, которые раньше проводились лично, теперь часто зависят от видеоокна и знакомого голоса, что снижает объем физической проверки, доступной сотруднику, получающему запрос.
Злоумышленники используют эту зависимость от удаленных идентификационных признаков, пытаясь выдать себя за доверенное лицо непосредственно во время встречи.
Teams создан для связи сотрудников с поставщиками, партнерами и клиентами, что означает, что организации должны допускать определенную степень внешнего доступа. Злоумышленники могут использовать этот доступ, подключаясь под вымышленными личностями или направляя синтетическое видео через виртуальные камеры, которые Teams воспринимает как стандартные источники видеосигнала.
Это делает проверку во время звонка важной всякий раз, когда участник может повлиять на платежи, учетные данные, доступ поставщиков или другие конфиденциальные решения.
С чем вы сталкиваетесь: типы дипфейков, визуальные признаки и почему ручное обнаружение не работает
Прежде чем вы сможете обнаруживать дипфейки в Microsoft Teams, вам нужно знать, с каким типом атаки вы имеете дело. Каждый из них оставляет разные следы и требует разной реакции.
Три типа атак на живые деловые звонки
Клонирование только аудио: клонированный голос может быть сопряжен с подлинным, пустым или статичным видеопотоком, поэтому визуально проверка может выглядеть нормально, даже если аудио синтетическое. Поэтому для выявления этого типа подмены важен специализированный аудиоанализ.
Атаки с использованием «видеомарионеток»: полностью синтетическое лицо и голос направляются через программное обеспечение виртуальной камеры. Teams считывает виртуальную камеру как стандартное оборудование и транслирует ее как любой другой поток с веб-камеры. Визуальные артефакты присутствуют, но сжатые потоки маскируют многие из них.
Гибридные атаки: реальные видеозаписи цели могут быть сопряжены с синтетическим аудиопотоком, из-за чего видеоряд выглядит нормально, а манипуляция остается в аудио. Детектор, который проверяет только видео, может пропустить такую атаку.
На что обращать внимание при ручной проверке
Знание артефактов помогает, даже если одного лишь визуального наблюдения недостаточно:
- Размытие краев фона: следите за границей между лицом говорящего и размытым фоном во время движения головы. Синтетические потоки «размывают» пиксели на фоне. Уши и серьги могут исчезать на долю секунды, когда говорящий поворачивается.
- Рендеринг зубов и рта: при произнесении звуков, таких как «С» или «З», модели дипфейков часто отображают зубы как сплошной белый блок, а не как отдельные элементы. Положение языка часто статично или не совпадает с произносимой фонемой.
- Аудиотишина между словами: прислушивайтесь к внезапным провалам в идеальную тишину между фразами. Настоящий микрофон обычно улавливает фоновый шум помещения, дыхание или небольшие звуки рта, даже когда говорящий делает паузу. Синтетический или сильно обработанный голос может звучать необычно чисто между словами. Рассматривайте это как сигнал для проверки, а не как доказательство, поскольку сжатие в Teams и подавление шума гарнитуры могут создавать похожие эффекты.
Примечание, специфичное для Teams: видеокодек платформы добавляет собственный слой сжатия поверх входящего видео. Это усиливает некоторые визуальные артефакты, делая размытие краев более заметным. Значение этого для аудио подробно описано в разделе о рисках, связанных с аудио, ниже.
Почему ручное обнаружение не является надежной первичной защитой
A 2025 study published in Scientific Reports обнаружили, что участники правильно идентифицировали сгенерированные ИИ голоса только в 60,8% случаев. В отдельной задаче на сопоставление личности реальный голос и его ИИ-клон были признаны одним и тем же спикером в среднем в 83,3% случаев.
Три причины, почему это важно для вашей среды Teams:
- Пропускная способность работает против вас. Звонки с низкой пропускной способностью снижают частоту кадров и разрешение. То же самое кодирование, которое иногда выявляет артефакты, также сглаживает те из них, которые могли бы разоблачить атаку.
- Атаки только с использованием аудио невидимы для глаза. Если злоумышленник использует клонирование голоса с реальным или статичным видеопотоком, нет ничего визуального, за что можно было бы зацепиться.
- Уверенность не означает точность. Команды безопасности, которые считают, что могут обнаружить дипфейки вручную, не становятся точнее. Они с большей вероятностью выполнят скомпрометированный запрос, не пометив его.
Автоматизированные инструменты существуют потому, что визуального наблюдения никогда не было достаточно. В следующем разделе описывается, как они работают в среде Teams.
Как автоматизированное обнаружение дипфейков работает внутри Microsoft Teams
Инструменты обнаружения, созданные для Teams, работают как пассивные наблюдатели на ваших встречах. Они не требуют от отдельных пользователей установки чего-либо. Они развертываются на уровне тенанта, анализируют аудио- и видеопотоки во время звонка и выводят оповещения в режиме реального времени, не записывая и не сохраняя содержимое звонка.
Как интеграция с Teams анализирует звонки
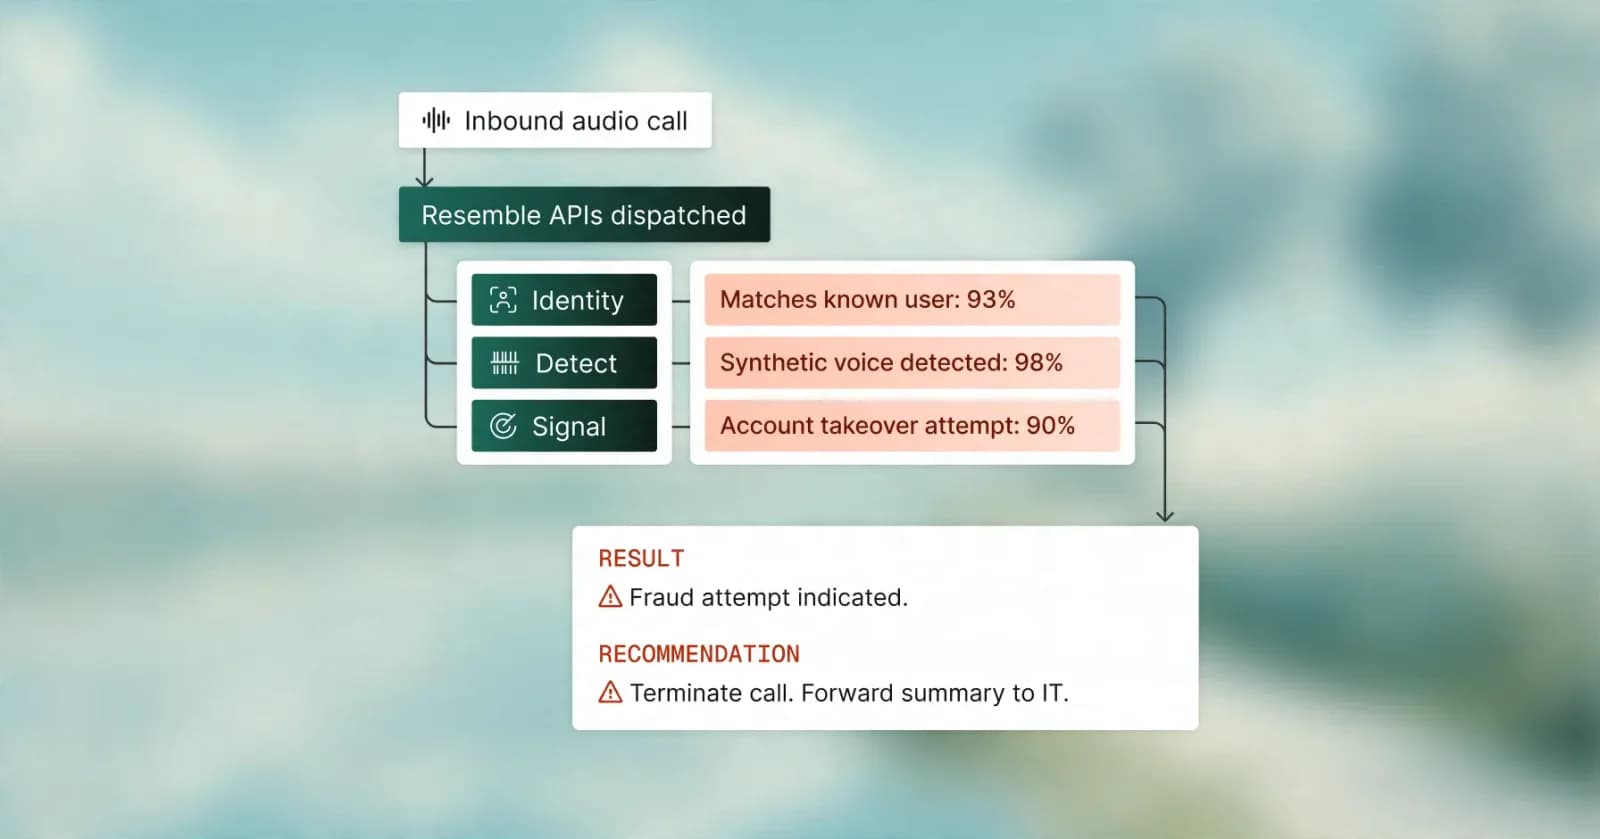
Resemble Detect может работать внутри Microsoft Teams в качестве закрепленного приложения для авторизованных пользователей, обеспечивая обнаружение в режиме реального времени без добавления дополнительного участника в собрание. Видимый бот остается опциональным для организаций, которые предпочитают его использование.
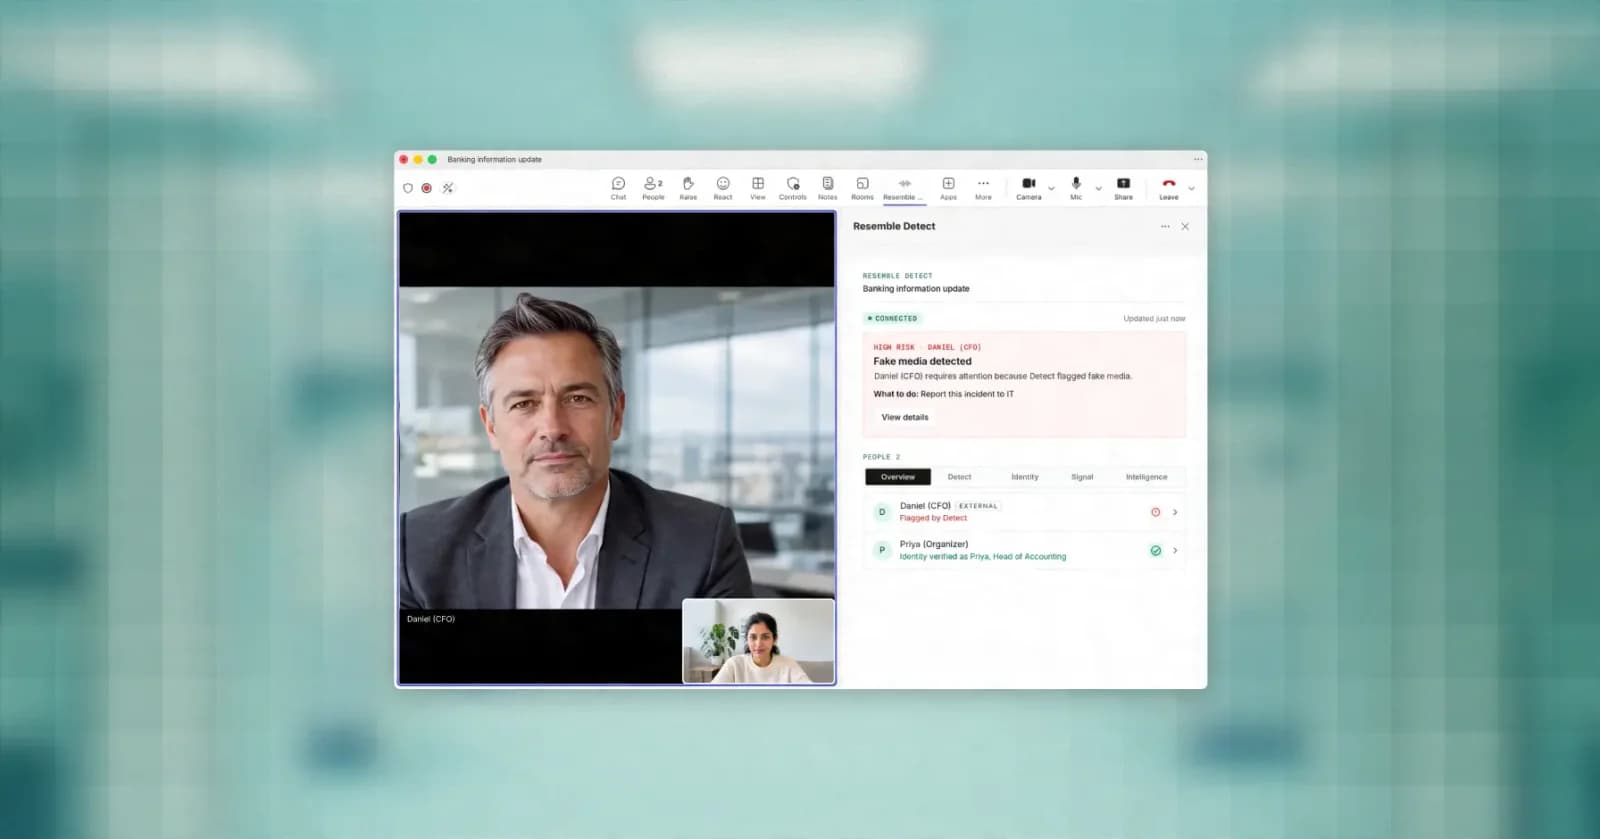
Во время собрания Resemble анализирует потоки аудио и видео в реальном времени на предмет признаков синтетического или измененного медиаконтента. Результаты обнаружения могут отображаться в интерфейсе собрания Teams и через уведомления о действиях, а администраторы могут определить рекомендуемый следующий шаг при появлении результата с высоким уровнем риска.
Чтобы узнать больше, прочитайте анонс в блоге: Resemble AI теперь работает нативно в Microsoft Teams
Что на самом деле обнаруживают эти инструменты
Анализ происходит одновременно по двум типам сигналов:
- Аудиосигналы: спектральные несоответствия, отсутствие паралингвистических маркеров, таких как дыхание и фоновый шум, а также сигнатуры паттернов клонирования голоса, которые отличаются от живой человеческой речи.
- Видеосигналы: микро-дрожание лицевой сетки, ошибки рендеринга краев и аномалии кодирования, не соответствующие живому вводу с камеры.
Важное предостережение: точность варьируется в зависимости от качества связи, уровня кодирования и того, была ли модель атаки включена в обучающие данные инструмента. Ни один инструмент не гарантирует 100% точность. Оценивайте инструменты по опубликованным бенчмаркам, частоте ложных срабатываний и задержке, а не по маркетинговым заявлениям вендоров.
Развертывание Resemble Detect для Microsoft Teams
Развертывание контролируется ИТ-администраторами и специалистами по безопасности, которые выбирают, какие пользователи защищены и как должны обрабатываться оповещения.
- Включите интеграцию с Teams для пользователей или групп, которых вы хотите защитить
- Отдавайте приоритет группам с более высоким риском, таким как финансовый отдел, HR и руководящий состав
- Настройте рекомендуемый следующий шаг для обнаружений с высоким риском, например, приостановку и проверку через процесс обратного вызова
- Просматривайте оповещения в реальном времени, уведомления о действиях в Teams и сводки после звонков для эскалации
В Resemble заявляют, что настройка нативного решения для Teams занимает около часа времени администратора.
Если вы оцениваете защиту собраний в реальном времени для Microsoft Teams, Resemble Detect нативно интегрируется в Teams для анализа аудио и видео в реальном времени и вывода оповещений без добавления дополнительного участника по умолчанию.
Как укрепить ваш клиент Teams до начала использования обнаружения дипфейков
Элементы управления клиентом и обнаружение во время звонка решают разные этапы одного и того же риска. Политики «зала ожидания» сокращают несанкционированный доступ до начала собрания, в то время как обнаружение продолжает оценивать участников, которые уже находятся в звонке.
Элементы управления залом ожидания и политики для внешних участников
Большинство попыток внедрения дипфейков полагаются на открытые ссылки на собрания или неконтролируемый внешний доступ. Принудительное прохождение каждого внешнего участника через зал ожидания, требующий одобрения организатора, устраняет эту точку входа.
Чтобы настроить это:
- Откройте Центр администрирования Teams и перейдите в раздел «Собрания», затем «Политики собраний»
- В разделе «Участники и гости» найдите пункт «Кто может миновать зал ожидания»
- Установите значение «Только люди из моей организации» или «Люди из моей организации и доверенных организаций»
С этого момента ни один внешний участник не сможет транслировать видео или аудио без явного одобрения их входа внутренним организатором.
Для звонков, связанных с финансовыми одобрениями или конфиденциальными данными, добавьте обязательную проверку CAPTCHA на границе зала ожидания. Автоматизированные скрипты для внедрения дипфейков не могут решать интерактивные задачи в реальном времени. Это останавливает атаки с низким уровнем сложности до того, как они попадут в звонок.
Блокировка пробного и личного доступа к клиенту
Злоумышленники используют одноразовые учетные записи Microsoft или временные пробные клиенты для присоединения к собраниям под анонимными личностями. Вы можете закрыть эту точку входа через настройки Entra ID.
- Откройте центр администрирования Microsoft Entra ID и перейдите в «Настройки внешнего взаимодействия»
- Ограничьте приглашения на собрания предварительно проверенными бизнес-доменами, принадлежащими вашим клиентам, поставщикам или партнерам
- Блокируйте подключения из потребительских доменов, таких как Outlook.com, Gmail.com, и неавторизованные кросс-клиентские конфигурации
Это устраняет анонимные точки входа, для использования которых не требуется техническая квалификация. Искусный злоумышленник, использующий выглядящую легитимной бизнес-учетную запись, все равно пройдет этот уровень, поэтому инструменты обнаружения остаются необходимым вторым уровнем контроля.
Риск, ориентированный на аудио: почему голосовые дипфейки являются более сложной угрозой в Teams
Визуальные артефакты доминируют в большинстве рекомендаций по дипфейкам, но звонок в Microsoft Teams создает дополнительную проблему: убедительный клон голоса может быть сопряжен с легитимным или статичным видеопотоком, что оставляет мало возможностей для визуального обнаружения.
Почему кодек Teams раскрывает видео, но может маскировать аудиоаномалии
Конвейер кодирования видео в Teams вводит свой собственный уровень сжатия поверх входящего видео. Отчасти поэтому визуальные артефакты, такие как размытие краев и сбои лицевой сетки, обнаружимы во время звонка. Обработка кодека конфликтует с программным обеспечением для рендеринга, используемым для создания синтетического видео, что приводит к видимым ошибкам.
Обработка аудио в Teams отдает приоритет четкости речи и может подавлять или изменять фоновый шум, дыхание и другие тонкие акустические сигналы, используемые в криминалистическом анализе. При звонках с низким качеством или низкой пропускной способностью эта обработка может затруднить оценку клонированного голоса, поскольку отсутствующие сигналы могут напоминать обычное качество связи.
Что это означает для вашей стратегии обнаружения
Визуальный осмотр может пропустить вишинг и гибридные атаки, когда видеопоток является подлинным или неизменным. Совместный анализ аудио и видео дает командам безопасности покрытие против клонов голоса, замены лиц и случаев, когда была изменена только одна модальность.
Протоколы верификации, когда технологии недостаточно
Инструменты обнаружения могут пометить многие риски синтетического медиаконтента, но они не ловят их все. Плохое качество связи, новые модели атак и клоны только аудио в сочетании с легитимными видеопотоками могут затруднить классификацию сигнала. Когда это происходит, последней линией обороны является процесс, а не программное обеспечение.
Эти два протокола применяются к каждому финансовому разрешению, запросу учетных данных или конфиденциальной директиве, переданной через звонок в Teams.
Многоканальное подтверждение для запросов с высокими ставками
Любой запрос на банковский перевод, сброс учетных данных или оплату поставщику, который поступает через Teams, требует подтверждения по второму, независимому каналу, прежде чем кто-либо предпримет какие-либо действия.
Этот канал не может быть чатом Teams. Это не может быть электронная почта. Оба проходят через одну и ту же сессию, злоумышленник уже внутри.
Используйте один из следующих вариантов:
- Корпоративный мобильный телефон из списка устройств, зарегистрированных в MDM вашей организации
- Зашифрованные корпоративные мессенджеры, такие как Signal for Business или аналогичная платформа, предварительно одобренная вашей командой безопасности
- Предварительно проверенный прямой набор номера, хранящегося в вашем внутреннем справочнике, а не того, который был предоставлен во время звонка
Приостановите транзакцию, выйдите из сессии и подтвердите через канал, который не контролирует запрашивающий. Срочные запросы все равно должны проходить через тот же процесс верификации, прежде чем будут выпущены деньги, доступ или учетные данные.
Предварительно согласованные корпоративные кодовые фразы
Финансовые, HR и ИТ-команды, обрабатывающие конфиденциальные авторизации, должны использовать ротируемые кодовые фразы, установленные полностью в офлайн-режиме.
Как это работает:
- Кодовые фразы согласовываются лично или по защищенному физическому каналу. Они никогда не устанавливаются и не передаются в цифровом виде.
- Каждая кодовая фраза имеет ограниченный срок действия, обычно 72 часа, после чего она меняется на новую.
- В начале любого конфиденциального звонка в Teams внутренний участник запрашивает текущую кодовую фразу, прежде чем обсуждать какие-либо транзакции.
- Если собеседник не может ее назвать: немедленно завершите звонок и уведомите свою службу безопасности.
Этот протокол не требует внедрения технологий и позволяет отразить любую атаку с использованием синтетических медиаданных, если злоумышленник не имеет доступа к вашему офлайн-обмену кодовыми фразами.
Как Resemble AI обнаруживает дипфейки в Microsoft Teams
Внеканальное подтверждение и кодовые фразы хорошо подходят для операций с высоким уровнем риска, таких как банковские переводы и изменение учетных данных, но они зависят от того, прервет ли сотрудник взаимодействие для проведения отдельной проверки. Автоматизированное обнаружение может обеспечить непрерывный контроль над большим объемом звонков в Teams и выявлять подозрительных участников во время встречи.
Resemble AI расширяет этот процесс за счет непрерывного анализа внутри среды совещания.
Resemble Detect для Microsoft Teams: нативное обнаружение в реальном времени
Resemble Detect может работать внутри Microsoft Teams как закрепленное приложение для авторизованных пользователей, анализируя аудио и видео в реальном времени в фоновом режиме, не добавляя видимого бота в звонок. Teams отображает стандартный индикатор записи, пока активно обнаружение, при этом организации, предпочитающие видеть бота, могут выбрать и этот вариант.
ИТ-администраторы и специалисты по безопасности выбирают, кто находится под защитой, и настраивают рекомендуемые действия для оповещений через панель управления Resemble. Результаты обнаружения могут отображаться в ходе встречи, через уведомления Teams и в сводках после звонка. Медиаданные участников, помеченных как подозрительные, могут быть сохранены для проверки, в то время как данные других участников удаляются.
Результаты обнаружения могут быть предоставлены через:
- Оповещения во время встречи и сигналы уровня уверенности
- Уведомления Teams
- Сводки после звонка для анализа и эскалации
Resemble AI заявляет о точности обнаружения в Microsoft Teams на уровне 97% на основе собственного бенчмарк-тестирования. Точность зависит от качества звонка, уровня кодирования и модели атаки. Относитесь к опубликованным цифрам как к ориентиру, а не как к гарантии производительности.
DETECT-World: модель, работающая в основе
Resemble Detect работает на базе DETECT-World, текущей мультимодальной модели Resemble AI для аудио, изображений и видео. Она сочетает в себе обнаружение известных артефактов генерации с проверками физической согласованности освещения, движения, тайминга и аудиовизуальной синхронизации, что дает модели более широкое покрытие, когда исходный генератор неизвестен.
Для анализа встреч в реальном времени Resemble AI сочетает возможности мультимодальной модели с:
- Поддержкой потоковой передачи в реальном времени для обнаружения «на лету»
- Покрытием: протестировано более 250 моделей
- Проверками на основе «модели мира» для незнакомых генераторов
- Поддержкой 54 языков для обнаружения аудио.
Криминалистическая обоснованность для комплаенса и юридической проверки
Оценки уровня уверенности недостаточно для реагирования на инциденты. Вашей юридической команде и сотрудникам по комплаенсу нужны документальные доказательства того, что было помечено, почему и что показывает анализ.
Resemble Intelligence запускается автоматически для каждой помеченной сессии и создает экспортируемые криминалистические отчеты. Каждый отчет включает:
- Профилирование спикера: язык, диалект, эмоции и стиль речи каждого участника
- Классификацию мошенничества: вектор атаки и обоснование уровня уверенности для каждой помеченной сессии
- Обнаружение «живого» присутствия: подтверждает, присутствовал ли физически реальный человек
- Аудиторский след: экспортируемый для юридических консультаций, комплаенс-проверок и предоставления регуляторам
Варианты корпоративного развертывания включают облачные, локальные (on-premise) и изолированные (air-gapped) среды. Поддерживаются соответствие GDPR и HIPAA, интеграция с Active Directory и SSO/SAML.
Заключение
Обнаружение дипфейков в звонках Microsoft Teams требует комплексного подхода, а не одного средства контроля. Укрепление безопасности клиента закрывает точки входа для анонимных пользователей. Автоматизированный мультимодальный анализ помогает проверять аудио и видео во время звонка. Внеканальная верификация защищает запросы с высокими рисками, когда автоматизированных инструментов недостаточно. Каждый уровень покрывает то, что не могут другие.
Для ИТ-администраторов, руководителей SOC и команд по борьбе с мошенничеством приоритет заключается не в том, выглядит ли звонок реальным. А в том, может ли ваша команда подтвердить личность, прежде чем будут совершены финансовые операции, переданы учетные данные, предоставлен доступ поставщикам или получены конфиденциальные одобрения.
Если вы отвечаете за защиту звонков в Microsoft Teams, используйте свои самые рискованные встречи в качестве точки оценки: одобрения руководства, финансовые звонки, доступ поставщиков и собеседования с кандидатами. Чтобы оценить, как обнаружение в реальном времени впишется в вашу среду Teams, свяжитесь с Resemble AI для обсуждения вариантов развертывания, рабочих процессов оповещения и требований к криминалистической отчетности.
Часто задаваемые вопросы
Может ли Microsoft Teams автоматически обнаруживать дипфейки в реальном времени?
Microsoft Teams не имеет встроенной возможности помечать синтетическое аудио или видео во время живого звонка. ИТ-администраторы должны интегрировать сторонние инструменты через Центр администрирования Teams для анализа потоков живых медиаданных на наличие синтетических маркеров. Обнаружение не работает «из коробки».
Как злоумышленники внедряют живое дипфейк-видео в совещание Teams?
Злоумышленники направляют синтетическое видео через программное обеспечение виртуальной камеры, которое Teams считывает как стандартный ввод с веб-камеры. У платформы нет механизма для различения реальной аппаратной камеры и виртуальной. Манипулируемый поток транслируется всем участникам, как и любой другой видеопоток. Чтобы глубже понять, как работают дипфейк-видеозвонки в качестве вектора атаки, ознакомьтесь с ресурсами Resemble AI, где подробно описана механика.
Почему дипфейки выглядят искаженными на фоне размытия в Teams?
Размытие фона в Teams в реальном времени проецирует физические границы вокруг спикера. Дипфейк-модели постоянно накладывают новые пиксели лица поверх базового видеопотока. Когда оба программных слоя обрабатывают движение одновременно, границы запаздывают, что приводит к «размытию» пикселей, мерцающим ореолам и исчезающим структурам ушей.
Может ли CAPTCHA остановить дипфейк-бота при попытке входа в звонок Teams?
Да, для автоматизированных скриптов внедрения. Эти инструменты работают через запрограммированные ретрансляторы потоков, которые не могут распознать или пройти интерактивные проверочные задания. CAPTCHA в «зале ожидания» останавливает низкоуровневые скриптовые атаки до того, как они попадут в звонок. Она не остановит оператора-человека, управляющего дипфейк-инструментом вручную.
Как сетевая задержка скрывает визуальные дефекты дипфейков?
При падении пропускной способности Teams снижает разрешение потока и частоту кадров для поддержания стабильности соединения. Такое снижение кодирования сглаживает ошибки пикселизации, неестественные несоответствия освещения и сбои рендеринга краев, которые в противном случае были бы заметны при чистом соединении.
В чем риск использования пробных или личных учетных записей Microsoft в корпоративных звонках?
Личные и пробные учетные записи полностью обходят проверку корпоративных учетных данных. Злоумышленники используют их для создания анонимных личностей за считанные минуты и присоединяются к звонкам руководства или финансового отдела под видом внешнего подрядчика или поставщика. Ограничение доступа только предварительно проверенными бизнес-доменами устраняет эту точку входа.
Воспроизводят ли инструменты клонирования голоса естественные звуки дыхания во время звонка?
Не всегда. Некоторые клонированные или обработанные голоса могут звучать необычно чисто между словами, с меньшим количеством фонового шума помещения, дыхания или звуков работы рта, чем при использовании обычного микрофона. Это может быть полезным сигналом для экспертной проверки, но недостаточно надежно для самостоятельного подтверждения дипфейка.
Какие артефакты рта и зубов выдают синтетический видеопоток?
Модели дипфейков испытывают трудности с воспроизведением органической физики внутренней полости рта во время быстрой речи. На сибилянтах, таких как «С» или «З», синтетические потоки часто отображают зубы в виде сплошного белого блока без детализации отдельных зубов. Положение языка часто является статичным или не соответствует произносимой фонеме.
В чем разница между аудио- и видеодипфейками в звонке Teams?
Видеодипфейки заменяют или манипулируют визуальным потоком с помощью моделей замены лиц или виртуальных марионеток, передаваемых через ПО виртуальной камеры. Аудиодипфейки клонируют голос цели по общедоступным записям и синтезируют речь в реальном времени, часто при наличии легитимного или статического видеопотока. Гибридные атаки сочетают в себе оба варианта. Каждый тип оставляет свои следы, поэтому одномодальные инструменты пропускают значительную часть активных типов атак.
Насколько точны инструменты обнаружения ИИ-дипфейков для живых звонков?
Точность зависит от инструмента, качества звонка, уровня кодирования и от того, была ли конкретная использованная модель атаки включена в обучающие данные инструмента. Resemble AI заявляет точность в Microsoft Teams на уровне 97% на основе собственного эталонного тестирования.
Могут ли инструменты обнаружения дипфейков для Teams работать также с Zoom и Google Meet?
Да. Инструменты корпоративного класса, включая Resemble Meetings, развертываются в Microsoft Teams, Zoom, Google Meet и Webex с использованием одной и той же базовой модели. Та же архитектура DETECT-World работает на всех четырех платформах, что важно для команд безопасности, которые не используют единый стандартный инструмент для конференц-связи.
Где администраторы ИТ-безопасности настраивают элементы управления залом ожидания в Центре администрирования Teams?
Войдите в Центр администрирования Teams и перейдите в раздел «Собрания» (Meetings), а затем в «Политики собраний» (Meeting Policies). В разделе «Участники и гости» (Participants and Guests) найдите параметр обхода зала ожидания и установите его значение «Только люди в моей организации» или «Люди в моей организации и доверенные организации». Это заставляет каждого внешнего участника проходить этап одобрения организатором, прежде чем он сможет передавать аудио или видео в поток звонка.