Каждый квартал я общаюсь с руководителями отделов по борьбе с мошенничеством и продуктовыми директорами крупных банков и кредитных союзов, которые сталкиваются с одной и той же проблемой: как остановить все более изощренное мошенничество, обеспечив при этом качество обслуживания клиентов, достаточное для того, чтобы стать их основным финансовым инструментом.
Аутентификация — это точка, в которой данное противоречие достигает своего пика. Согласно отчету Alloy «State of Scams 2025», 97% потребителей называют предотвращение мошенничества одним из главных факторов при выборе финансового учреждения, но с точки зрения клиента аутентификация и есть предотвращение мошенничества.
Каждый вход в систему, каждый сброс пароля, каждая дополнительная проверка несут в себе реальные риски: слишком слабый контроль — и мошенники проникают в систему, слишком строгий — и лояльный клиент может уйти из-за разочарования. Большинство команд используют универсальные подходы, поскольку работают со статичными средствами контроля, разрозненными системами и лишь малой долей необходимого контекста.
Это насущная проблема, которую мы в Alloy решаем уже сегодня, и она будет становиться только сложнее по мере того, как агенты ИИ начнут действовать от имени клиентов. Сегодня мы подробнее рассмотрим решение Alloy для аутентификации на основе рисков: непрерывная, контекстная и адаптивная оценка каждого взаимодействия на протяжении всего жизненного цикла клиента.
Проблема текущего подхода к аутентификации
Большинство стратегий цифровой аутентификации строятся вокруг одного момента: входа в систему. Прошли ли проверку учетные данные? Успешна ли многофакторная аутентификация (MFA)? Эти вопросы важны, но изощренные мошенники могут их обойти. Сложные атаки разворачиваются как последовательность событий, которые по отдельности могут казаться нормальными, но в совокупности указывают на захват учетной записи. А прямолинейное применение дополнительных проверок к любому действию с высоким уровнем риска превращает каждого добросовестного клиента в потенциального мошенника.
Один из самых распространенных недостатков: наиболее ценные сигналы об идентификации и мошенничестве, которые собирает банк (при онбординге, в процессе обслуживания, при текущих взаимодействиях и истории транзакций), никогда не учитываются при принятии решений об аутентификации. Каждое событие оценивается без этого критически важного контекста, что приводит к принятию решений «здесь и сейчас», увеличению нагрузки на колл-центры, повышению подверженности мошенничеству и потере доверия клиентов.
И ситуация скоро усложнится: Know Your Agent (KYA)
Этот разрыв в получении сигналов скоро увеличится. Агенты ИИ уже внедряются для работы от имени клиентов: они проверяют балансы, инициируют транзакции и выполняют рабочие процессы — и, в отличие от традиционного мошенника, они могут пройти через любой барьер аутентификации. Для статичной системы они выглядят как успешно прошедший аутентификацию человек. Но успешная аутентификация не означает безусловное доверие.
Основная задача заключается в проверке не только того, является ли субъект агентом или человеком, но и того, что ему разрешено делать в рамках конкретной сессии. Банки могут разрешить агентам просматривать баланс счета, но не инициировать банковский перевод. Статичная инфраструктура не способна принять такое решение, но именно для этого и создано наше решение для аутентификации на основе рисков: непрерывная оценка рисков, динамические права доступа и принятие решений с учетом контекста сессии, которые регулируют не только то, кто получает доступ, но и то, что может делать любая аутентифицированная сессия. Следите за обновлениями, чтобы узнать больше о том, как аутентификация на основе рисков становится фундаментом для безопасного агентского банкинга с управлением правами доступа.
Как работает решение Alloy для аутентификации на основе рисков
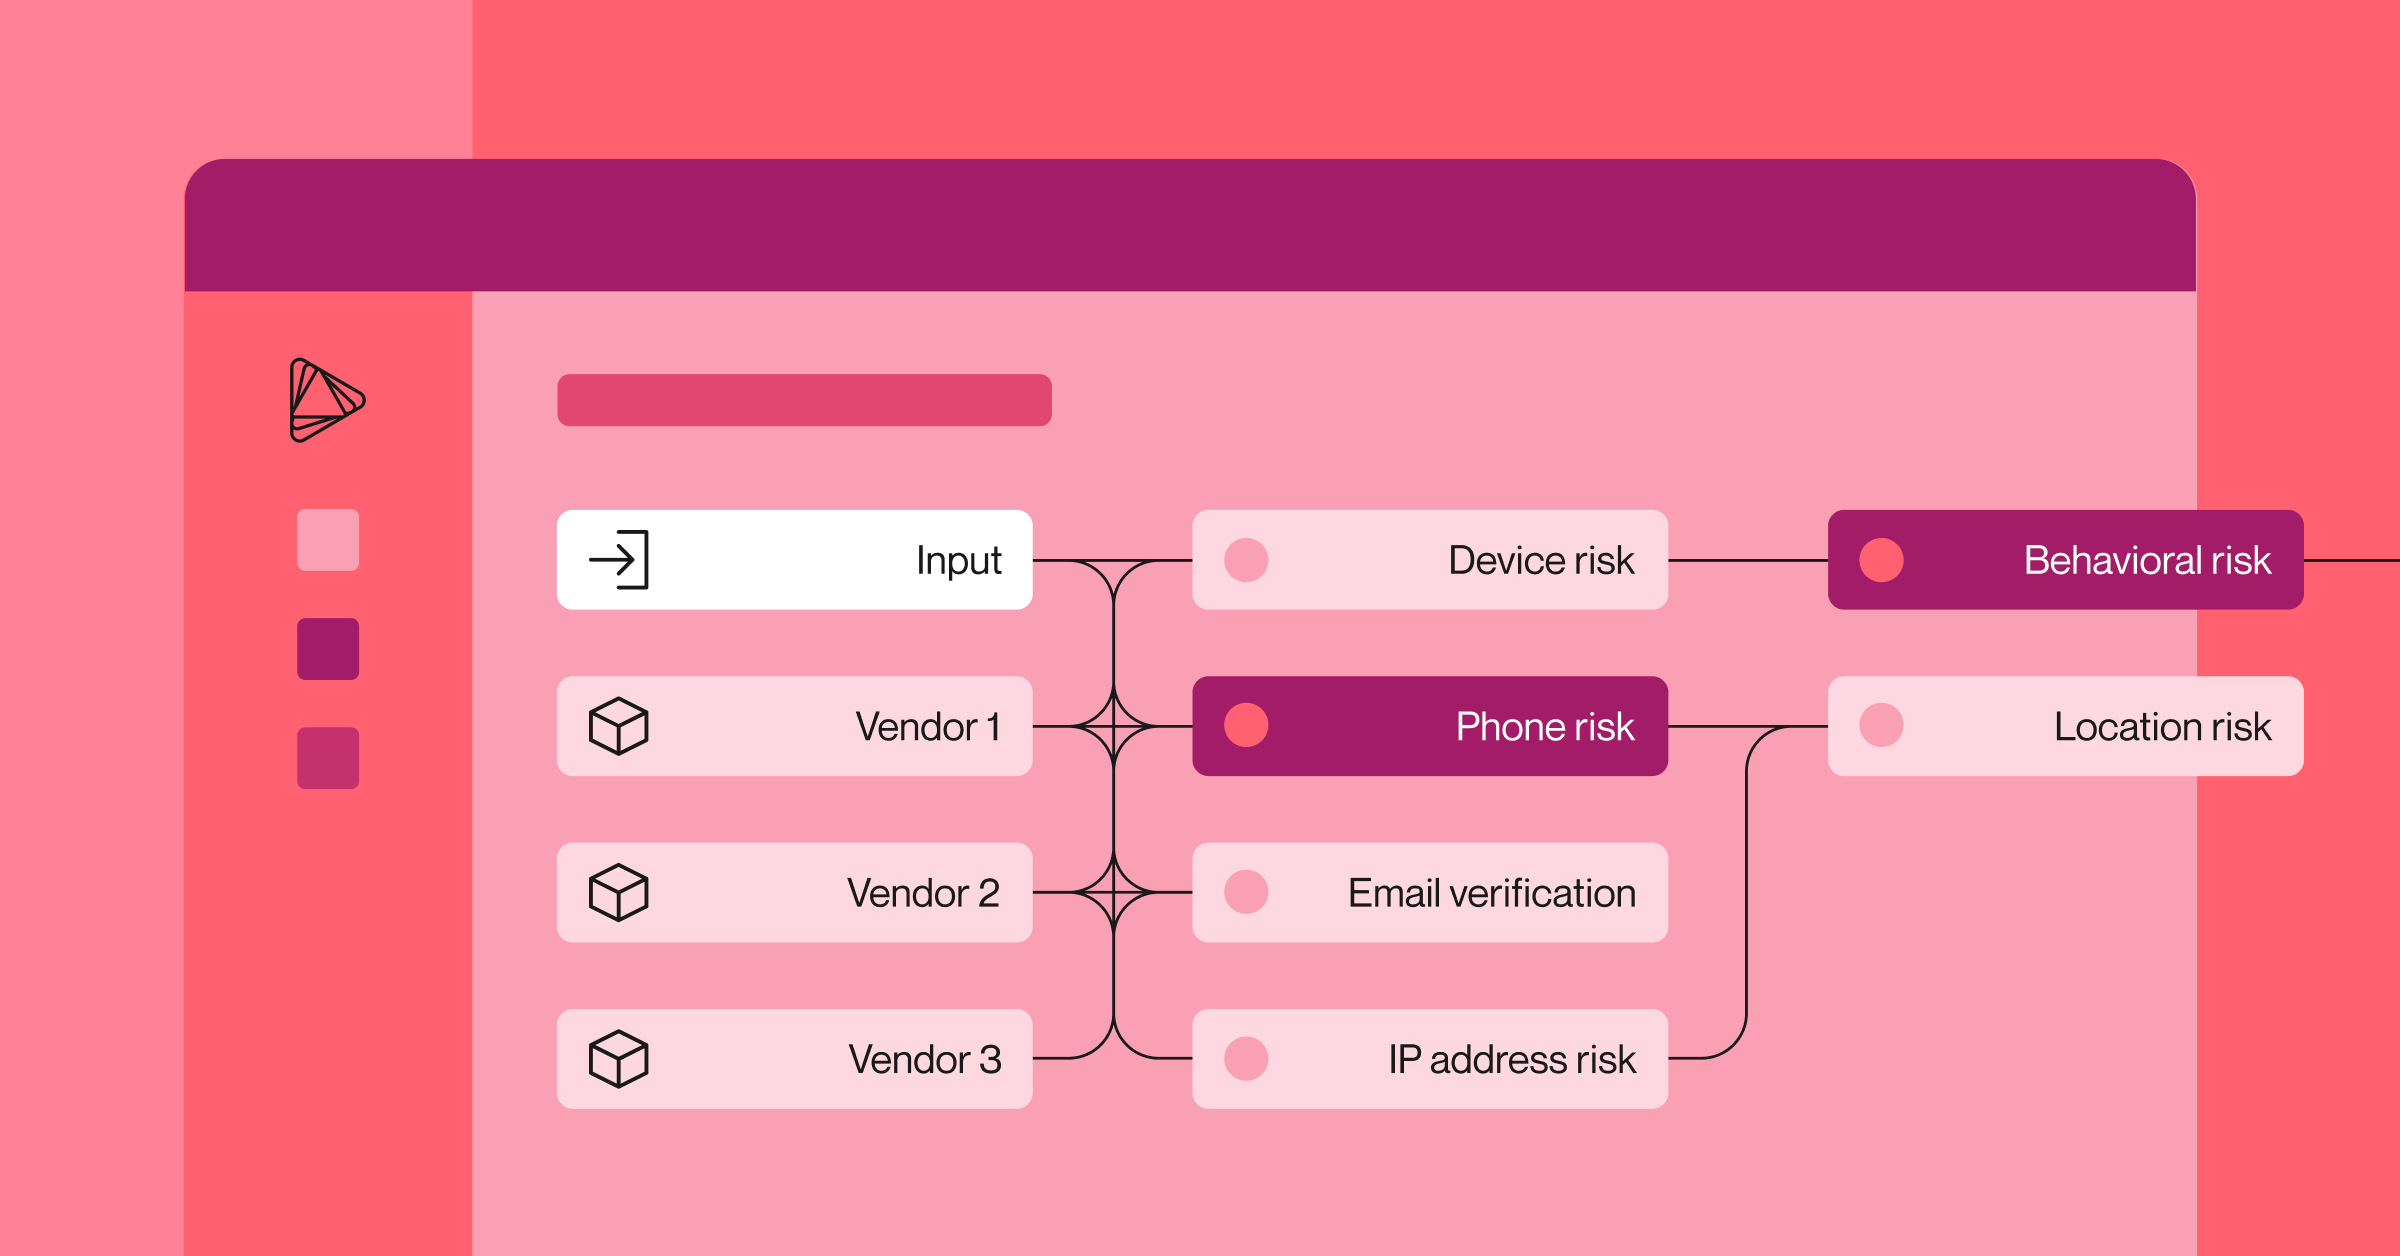
Решение Alloy для аутентификации на основе рисков построено на следующих ключевых компонентах, которые в совокупности устраняют этот разрыв, оценивая каждое событие в каждой сессии по всем каналам.
1. Оркестрация до аутентификации
Момент до аутентификации — один из самых рискованных в пути клиента. Когда клиент нажимает «забыл имя пользователя» или инициирует сброс пароля с неизвестного устройства, у банка мало контекста для проверки его личности, что оставляет клиентов один на один с жесткими универсальными средствами контроля.
Alloy работает в этом промежутке, обогащая процесс восстановления данными об устройстве, геолокации и поведенческими сигналами в режиме реального времени. Это позволяет финансовому учреждению принять обоснованное решение о риске еще до ввода учетных данных. Добросовестные клиенты с высокой степенью доверия получают беспрепятственный или цифровой путь самостоятельного восстановления, в то время как подозрительные попытки подвергаются целевым дополнительным проверкам еще до того, как они попадут в очередь колл-центра.
2. Профиль постоянного доверия
Большинство учреждений прилагают значительные усилия для проверки личности при открытии счета, собирая множество высокоточных сигналов: от цифрового отпечатка устройства и репутации IP-адреса до биометрии поведения и данных KYC. Alloy хранит и передает эту информацию дальше, позволяя финансовым учреждениям использовать постоянно обновляемый профиль доверия для каждого клиента. Каждое последующее взаимодействие (например, вход в систему, сброс пароля, транзакция, изменение контактных данных) затем оценивается относительно «нормального» базового уровня для этого конкретного клиента, поэтому финансовые учреждения могут получать оповещения в режиме реального времени при любом отклонении.
3. Непрерывный омниканальный мониторинг
Отношения клиента с финансовым учреждением не ограничиваются одним каналом, как и мошенничество. Обновление учетных данных через колл-центр, затем изменение контактных данных в цифровом банкинге и, наконец, запрос на перевод в отделении: каждое событие может выглядеть рутинным в отдельности, но вместе они формируют паттерн, который статичные, разрозненные средства аутентификации структурно не способны увидеть. Сегодня большинство финансовых учреждений используют отдельные стеки аутентификации для цифровых каналов, колл-центров и отделений — и именно этой фрагментацией пользуются изощренные мошенники.
Alloy применяет унифицированное динамическое принятие решений в каждой точке взаимодействия по всем каналам, устраняя пробелы, которыми пользуются мошенники, и позволяя доверенным клиентам действовать быстрее. Операторы колл-центра видят те же сигналы доверия, которые уже были установлены в цифровой сессии, что снижает ненужные накладные расходы на проверку. Уровень защиты и удобство взаимодействия отражают то, кем на самом деле является клиент, а не то, какой канал он использовал для связи с организацией.
4. Градуированные динамические ответы
Не каждый сигнал о повышенном риске требует одинаковой реакции. SDK Alloy организует уровень сложности, пропорциональный выявленному риску, будь то пассивные проверки устройства, OTP или проверка документов. Для случаев с самым высоким уровнем риска мы позволяем банкам динамически ограничивать права доступа или полностью завершать сессию. Каждое решение версионируется и подлежит аудиту, поэтому команды могут точно указать, почему для клиента была проведена дополнительная проверка, введены ограничения или заблокирован доступ.
5. Принятие решений с учетом контекста сессии
Вход в систему с нового устройства сам по себе выглядит обычно, но когда в той же сессии сразу после этого отключаются уведомления, меняются контактные данные и инициируется перевод на неизвестного контрагента, такая последовательность действий однозначно является рискованной. Alloy оценивает каждое событие внутри сессии в контексте, снижает уровень доверия по мере накопления риска и адаптирует требования к аутентификации в режиме реального времени. Сессии могут быть завершены в тот момент, когда ситуация становится мошеннической, задолго до того, как деньги уйдут со счета.
6. Предиктивная оценка риска сущности
И наоборот, риск на уровне сущности (entity risk) может выявить то, что не фиксирует риск сессии, за счет более широкого контекста предыдущих признаков мошенничества или накопленной информации по разным сессиям. Рассматривайте риск сущности как долгосрочную память, дополняющую кратковременную память, которую обеспечивает риск сессии.
Мы делаем это с помощью Fraud Signal, прогнозной модели Alloy на базе машинного обучения, которая непрерывно работает в фоновом режиме, агрегируя сигналы на протяжении всего жизненного цикла клиента и обновляясь в режиме реального времени при каждом событии. Fraud Signal может дать представление о постепенно нарастающем подозрительном поведении, которое не обнаруживается в рамках одной сессии. Например, клиент, чей риск сущности повышен после недавнего изменения контактных данных в колл-центре, входит в систему онлайн-банкинга с нераспознанного устройства, что вызывает срабатывание флага риска сессии. Хотя каждый сигнал по отдельности может быть объясним, вместе повышенный риск сессии и риск сущности дают высокую уверенность в том, что этот паттерн указывает на захват учетной записи и требует дополнительной проверки (step-up challenge).
Почему Alloy уникально подходит для решения этой задачи
Возможности, описанные выше, теоретически можно было бы собрать из нескольких специализированных решений. Причина, по которой они работают лучше вместе внутри Alloy, сводится к трем структурным преимуществам, которые не может воспроизвести ни одна комбинация отдельных инструментов.
Оркестрация множественных сигналов: Ни одного сигнала недостаточно. Alloy работает как независимый от поставщиков слой открытой оркестрации, используя более 270 предварительно интегрированных поставщиков данных по аналитике устройств, поведенческой биометрии, геолокации и сетевым сигналам. Мы осуществляем оркестрацию между лучшими в своем классе поставщиками для каждого типа сигналов, выстраиваем проверки по принципу «водопада» в зависимости от выявленного риска и позволяем командам тестировать и совершенствовать процессы без циклов разработки или привязки к поставщику.
Данные онбординга, которые не устаревают: Сигналы, полученные при открытии счета, являются самыми богатыми данными об идентификации, которые банк когда-либо соберет о клиенте. Вместо того чтобы рассматривать верификацию личности как разовый снимок, Alloy переносит эти сигналы в развивающийся профиль риска, благодаря чему распознанные клиенты проходят проверки быстрее, объем обращений в колл-центр снижается, а пробелы, оставленные разрозненными системами каналов, закрываются.
Контроль политик без зависимости от разработки. Команды по управлению рисками могут писать, тестировать в симуляции и внедрять изменения правил без спринтов разработки. Каждое решение версионируется и подлежит аудиту, поэтому, когда регулятор спрашивает, почему для клиента была проведена дополнительная проверка или он был заблокирован, ответ доступен немедленно.
Что это дает: Аутентификация на основе рисков как рычаг роста
Цифровое внедрение в Suncoast Credit Union, одном из десяти крупнейших кредитных союзов США с активами более 20 миллиардов долларов, шло быстрыми темпами, когда мошенники начали атаковать счета через скомпрометированные учетные данные и входы с новых устройств. Ложноположительные оповещения переполняли очереди ручной проверки, вынуждая идти на знакомый компромисс: ужесточить контроль и затормозить внедрение или ослабить его и принять на себя больше рисков мошенничества.
Решение Alloy по аутентификации на основе рисков предложило им третий путь: благодаря обогащению каждого входа в систему аналитикой устройств и поведенческим контекстом, добросовестные участники проходили проверки беспрепятственно, а подозрительные лица выявлялись раньше. Результат: 98% входов в систему теперь принимаются автоматически, потери от мошенничества сократились на 35%, а количество цифровых входов новых участников выросло на 91% в течение первого дня после открытия счета, что является доказательством того, что правильная аутентификация — это стратегия роста, а не просто контроль мошенничества.
«Alloy предоставил нам более надежную аутентификацию и возможность принимать решения в режиме реального времени, что помогает снизить потери от мошенничества. Мы увидели значительное снижение потерь от мошенничества на одного участника. Обогащение входов участников аналитикой устройств помогло нам выявлять подозрительных лиц раньше и сокращать активность по захвату учетных записей до того, как она прогрессировала».
Николь Аллен, вице-президент по управлению мошенничеством, Suncoast Credit Union
Читать полное исследование случая Suncoast
Suncoast теперь может предоставить своим добросовестным клиентам более быстрый и удобный цифровой опыт, потому что у него есть лучшие инструменты для определения того, кто является их добросовестным участником. Вывод: снижение потерь от мошенничества и улучшение клиентского опыта не должны противоречить друг другу.
Это более широкий тезис, который мы отстаиваем годами. Финансовые учреждения, которые правильно настраивают аутентификацию, не просто теряют меньше из-за мошенничества; они привлекают больше клиентов. Удержание улучшается, потому что с хорошими клиентами не обращаются как с подозреваемыми. Цифровое внедрение растет, потому что опыт это оправдывает. Коэффициенты конверсии по новым продуктам улучшаются, потому что профиль трения отражает реальный риск, а не правила «худшего сценария», применяемые ко всем.
Посмотрите на это в действии
Если ваше учреждение сталкивается с потерями от мошенничества, связанными с аутентификацией, падением конверсии или объемом звонков в колл-центр, которого не должно быть, это именно то, для чего предназначена аутентификация на основе рисков. Мы будем рады подробно рассказать, как это выглядит применительно к вашей конкретной ситуации.
Поговорить со специалистом
Парили Эдисон Ванг — главный операционный директор и главный директор по продуктам в Alloy. Она провела последние 15 лет, работая в сфере продуктов и финтеха, движимая возможностью помогать решать интересные проблемы, не имеющие очевидных ответов. До Alloy Парили руководила продуктом в Bread и была частью продуктовой команды в OnDeck. Парили получила степень бакалавра по международным отношениям в Стэнфордском университете в 2008 году и степень магистра делового администрирования в Гарвардской школе бизнеса в 2013 году.