За последний месяц количество фреймворков для тестирования на проникновение и оркестрации на основе больших языковых моделей (LLM) резко возросло. Всего несколько недель назад ARTEX — система автономного тестирования на проникновение с открытым исходным кодом, которая автоматизирует рабочие процессы наступательной безопасности — была единственным доступным фреймворком. Только за последние три дня мы зафиксировали, как более 50 семейств фреймворков пытаются сканировать клиентов Cloudflare по всему миру. Количество IP-адресов, на которых запущены эти фреймворки, исчисляется тысячами и продолжает ежедневно расти. Распространение этих фреймворков кардинально изменило статус-кво в киберзащите: защитники с трудом поспевают за масштабным характером этих автономно управляемых атак.
ARTEX был удален его создателем Autumn-27 8 октября. («Злонамеренная эксплуатация этого инструмента полностью противоречит его первоначальному замыслу», — заявили они). Но за прошедший месяц экосистема взорвалась множеством его фрагментированных версий. На сегодняшний день существует более 12 000 репозиториев, включая несколько сотен уникальных форков, происходящих от оригинального репозитория. Кроме того, с 8 октября были созданы сотни других аналогичных фреймворков агентной оркестрации. Количество ежедневных запросов инструментов тестирования на проникновение (пентеста) и эксплуатации на базе ИИ выросло в 30 раз с 1 октября. Эти инструменты также начали объединять украденные учетные данные клиентов в цепочки при некоторых наиболее сложных атаках, таких как горизонтальное перемещение по всей инфраструктуре.
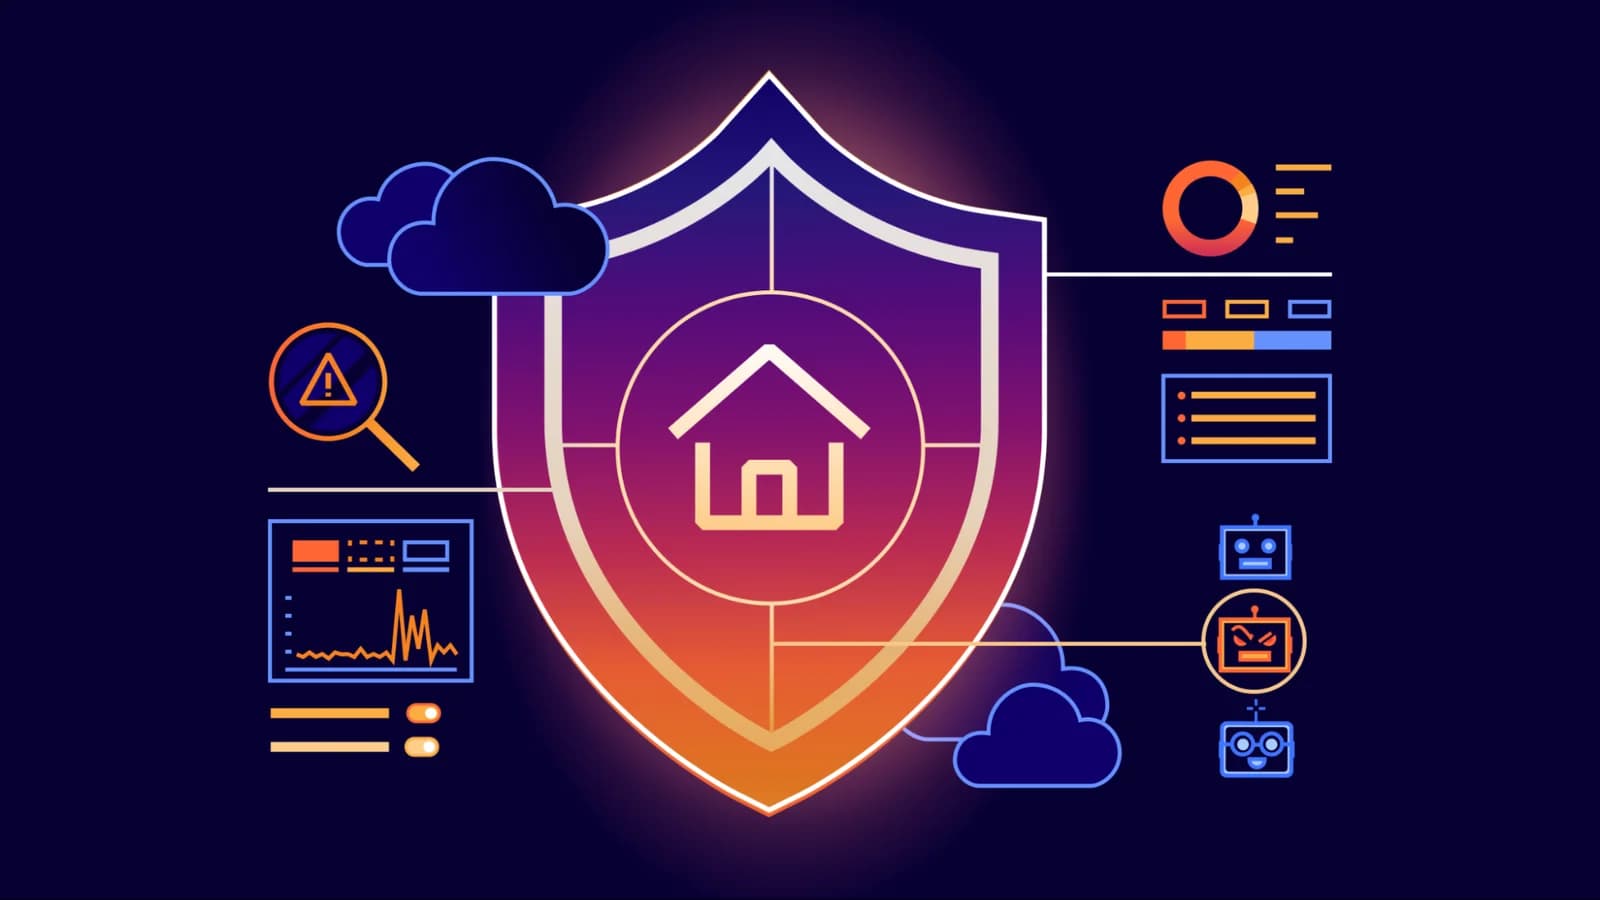
Мы ожидаем, что эти фреймворки продолжат распространяться, и каждая организация должна быть готова противостоять этой угрозе. Для борьбы с фреймворками для пентеста на базе LLM мы рекомендуем всем организациям внедрить так называемую современную модель безопасности, которая состоит из шести ключевых компонентов:
- Укрепите главные ворота: внедрите межсетевой экран веб-приложений (WAF) с расширенными правилами, такими как ограничения частоты запросов.
- Пост охраны в прихожей: реализуйте обнаружение аномалий во всех веб-приложениях, к которым имеют доступ ваши клиенты.
- Выявляйте фальшивых посетителей: внедрите средства защиты от ботов.
- Устраните черный ход: внедрите доступ на основе удостоверений для всех подверженных риску внешних и внутренних веб-приложений.
- Проверяйте доставки: обеспечьте соблюдение проверенных схем и явных элементов контроля безопасности.
- Соседский дозор: внедрите аналитику угроз для получения видимости атак.
Что такое оркестратор тестирования на проникновение и эксплуатации на базе LLM?
Пентестерские фреймворки с открытым исходным кодом способны оркестровать агенты ИИ для масштабного выполнения этапов традиционной цепочки кибератак (Cyber Kill Chain). Такие инструменты, как ARTEX, позволяют быстро интегрировать существующий протокол контекста модели (MCP) и по-новому соединять традиционные автономные инструменты пентеста. Некоторые из них даже позволяют оператору задавать тип выполняемой задачи. Эти инструменты могут составлять карту и проводить перечисление сред как изнутри, так и снаружи. ARTEX и его форки отображают активы и среды в виде графа, позволяя нескольким независимым параллельным агентам проводить перечисление, верификацию, создание прототипов и атаки со скоростью вывода. Эти инструменты превращают компрометацию в задачу поиска оптимального решения на холме, с которой агенты справляются особенно хорошо.
Существующие инструменты пентеста на базе LLM и ИИ
В настоящее время мы отслеживаем более 50 агентов LLM на базе ИИ. В таблице ниже представлены пять лучших оркестраторов тестирования на проникновение и эксплуатации на базе LLM. Каждый из них чрезвычайно популярен (более 1 тыс. звезд на GitHub) и полностью автономен. Полностью автономная природа этих агентов представляет собой доктринальный сдвиг в наступательных кибервозможностях:
- Человеческие навыки больше не являются пределом: система выполняет каждый шаг цикла OODA, наблюдая за средой, ориентируясь для приоритизации ценных и/или уязвимых целей, принимая решение о действии и действуя автономно.
- Увеличение скорости: наличие нескольких параллельных агентов, работающих над достижением цели, является серьезным изменением по сравнению с работой одного оператора или нескольких операторов, дополненных ИИ.
- Масштаб: один оператор может нацеливаться на несколько организаций одновременно, что значительно увеличивает радиус поражения.
- Небольшие ошибки легко обнаруживаются: автономные фреймворки неустанно и систематически тестируют выставленные наружу службы, включая их конфигурации.
Архитектура
Модель планирования
Встроенные возможности / среда выполнения
Возможности после компрометации
ARTEX (и форки)
Планировщик и параллельные агенты
Граф целей, потенциальных направлений и находок связан с отдельным графом активов цели
Непосредственно на хосте или в контейнере с сетевым доступом / доступом root, может устанавливать/разрабатывать инструменты по мере необходимости
Ничего встроенного, требует указаний от пользователя
LuaN1aoAgent
Агент-супервайзер, агент-планировщик и общие агенты-исполнители
Три графа: с целями/задачами/блокировками, свидетельствами/гипотезами/эксплойтами и целевой/локальной средой
Контейнер с сетевым доступом / доступом пользователя, может разрабатывать инструменты по мере необходимости и устанавливать пользовательские пакеты
Встроенные SSH и Chisel для туннелирования и попыток повторного подключения после сбоя
Decepticon
Агент-оркестратор, распределяющий задачи по специализированным субагентам
Граф задач с предварительными условиями
Контейнер Kali под управлением root, может разрабатывать инструменты по мере необходимости
Специализированные навыки после получения доступа, Active Directory и облачного пивотинга
Cairn
Диспетчер, оркестратор работ для существующих ИИ-систем (Codex, Claude Code, Pi)
Граф фактов и потенциальных направлений; новые узлы вызывают срабатывание диспетчера
Контейнер Kali с доступом root или непосредственно на хосте, может разрабатывать инструменты по мере необходимости
Подсказки для промптов и инструменты Kali
PentestGPT-Agent
Агент-супервайзер и один общий агент-исполнитель
Список задач с зависимостями, целями и доказательствами
Запуск на хосте, может разрабатывать инструменты по мере необходимости
Ничего встроенного, требует указаний от пользователя
Наблюдения из крупнейшей в мире сети
По состоянию на 12 ноября ARTEX и его форки составляют более 60% известных в настоящее время оркестраторов тестирования на проникновение на базе ИИ. Графики ниже помогают нам понять, как изменилось распространение этих инструментов за последние шесть недель. С момента удаления оригинального репозитория ARTEX 8 октября трафик вырос более чем в десять раз, а с 1 октября — более чем в 30 раз.
Как показано выше, удаление ARTEX 8 октября (и его широкое освещение в СМИ) вероятно вызвало «эффект гидры», когда удаление оригинального репозитория привело к массовому росту числа форков и модификаций, что заметно по резкому ускорению появления уникальных экземпляров примерно 8 октября.
Эксплуатация LLM с использованием связанных учетных данных
За последние восемь недель наша команда Cloudforce One привлекалась к расследованию нескольких инцидентов безопасности, связанных с ARTEX и фреймворками эксплуатации LLM на базе ARTEX. Мы на собственном опыте убедились в том, каккомпрометированные учетные данные используются в связке с фреймворками эксплуатации на базе LLM для получения преимущества над защищающейся стороной.Мы зафиксировали несколько инцидентов, в ходе которых злоумышленник получил первоначальный доступ к среде гиперскейлера и перешел непосредственно в среду Cloudflare клиента. Анализ первопричин выявил типичный сбой в обеспечении гигиены учетных данных. Атакующие неоднократно компрометировали статические бессрочные токены, работающие внутри CI/CD-пайплайнов, что предоставляло широкий кросс-средовый доступ к инфраструктуре гиперскейлера организации. Фреймворки LLM значительно увеличивают вероятность того, что API-ключ клиента будет использован для латерального перемещения с целью захвата других сред арендаторов.
ARTEX в действии
В ходе одного из расследований инцидентов наша команда зафиксировала, как ARTEX получает доступ к скомпрометированному API-токену уровня аккаунта, ранее использовавшемуся для CI/CD без каких-либо ограничений по IP-адресам или ограничения частоты запросов (rate limiting). Имеющиеся данные указывали на то, что компрометация, вероятнее всего, произошла через стороннего гиперскейлера.
Мы заметили, что было создано большое количество новых Worker-скриптов с характерными именами, такими как artex-*, artex-pgrecon-*, artex-pgw-* и artex-do-*. Именование каждого Worker-скрипта коррелировало с его конкретным поведением и выполняемыми действиями, и часто дополнялось буквенно-цифровым идентификатором в качестве суффикса. Мы зафиксировали активность, превышающую 69 запросов в минуту в нескольких уникальных частях их инфраструктуры Cloudflare, а также 400 запросов на дамп базы данных в течение часа. Мы также наблюдали попытки реализации механизмов персистентности (удержания в системе) и попытки валидации токенов сеанса для других сторонних приложений. Хотя мы полагаем, что большая часть этой активности лишь частично направлялась оператором-человеком, это лишь один пример скорости и масштаба, которых ARTEX и аналогичные фреймворки могут достичь после компрометации.
Наша рекомендация: современная модель безопасности
Большие языковые модели увеличивают способность злоумышленника быстро проходить этапы «Киберойцепи» (Cyber Kill Chain) против цели. Они делают это, предоставляя атакующему преимущество в скорости и проверке результатов. Каждый шаг Cyber Kill Chain может быть проверен и использован на следующем этапе атаки. Такой уровень оркестрации не имеет аналогов и фактически сводит на нет устаревшие модели кибербезопасности. Для противодействия таким атакам необходимо использовать современную модель.
Чтобы лучше объяснить эту модель, давайте воспользуемся метафорой защиты дома в загородном поместье. В каждом из следующих разделов описано, как защищаться от угрозы на каждом этапе.
Укрепление главного входа: внедрение контроля трафика и WAF с продвинутыми правилами
Прежде чем кто-либо ступит на ваш газон, он должен добраться до периметрального ограждения.
В незащищенном поместье злоумышленник может въехать на бесконечной колонне грузовиков-призраков прямо на вашу подъездную дорожку, полностью заблокировав вход и проломив баграми барьеры (объемные сетевые атаки уровня L3/L4 и прямое сканирование IP-адресов).
При наличии периметровой защиты врат весь входящий трафик направляется через массивные распределенные внешние ворота в милях от главного дома. Посторонние грузовики фильтруются на шоссе, несанкционированные кабельные туннели, пытающиеся подключиться к вашей собственности, перерезаются, и только легитимный пешеходный трафик доходит до вашего домашнего адреса.
Сеансовый трафик control играет важную роль в остановке объемных атак.
Пост охраны в прихожей: обнаружение аномалий
Как только посетители прибывают к главному входу, они попадают на строгий пост охраны в прихожей.
Автоматизированные сканеры не просто стучат в дверь — они маскируются. Они пытаются проникнуть в дверь странными способами: засовывают бумагу в замок, пробуя такие вариации, как //front-door//back-room/, чтобы обмануть механизм и заставить его распахнуться.
Охрана у двери устанавливает четкие правила:
- Нельзя стучать 500 раз за пять секунд.
- Нельзя маскировать свой путь уловками.
- Нельзя пытаться провезти огромную платформу через передний холл, чтобы вывезти внутренние чертежи дома (диагностические дампы кучи). Подозрительное поведение немедленно пресекается.
- Внедрите ключи безопасности и аппаратные ключи стандартов FIDO.
Брандмауэр веб-приложений (WAF) служит ключевым защитным механизмом в предотвращении эксплуатации приложений посредством ограничения частоты запросов и обнаружения аномалий.
Выявление фальшивых посетителей: внедрение защиты от ботов (Bot Defense)
Искусный злоумышленник редко выглядит как грабитель в маске; он маскируется под обычного посетителя. Но автоматизированные агенты, скраперы на базе безголовых браузеров и инструменты ИИ-разведки ведут себя совсем не так, как реальные люди.
Они не моргают, их осанка неестественно жесткая, ритм движений механический, а их «удостоверение личности» часто представляет собой небрежную имитацию настоящего бейджа посетителя.
Защита от ботов (Bot Defense) и challenges действуют как поведенческие специалисты, наблюдающие за толпой через одностороннее зеркало. Система фиксирует неестественный ритм, улавливает синтетическое микроповедение и тихо выпроваживает машины с территории, прежде чем они успеют коснуться хоть одной дверной ручки.
Удаление черного хода: внедрение доступа на основе удостоверений и микросегментации
Многие дома исторически строились с боковыми дверями или люком в подвал (внутренние панели администратора, диагностические эндпоинты /actuator и удаленные шлюзы). Даже если дверь заперта, злоумышленник мог стоять на тротуаре, светить фонариком на дверь погреба и подбирать отмычку.
Доступ к приложениям на основе концепции Zero Trust делает нечто радикальное: он закладывает дверной проем кирпичом снаружи и ограничивает список комнат, в которые можно заходить.
Для любого человека, бродящего по периметру, двери погреба не существует. Нет замка, который можно было бы взломать, нет ручки, за которую можно было дернуть, и свет внутри не горит. Единственный способ войти — в сопровождении сотрудника, который проверяет ваш биометрический бейдж, подтверждает, что ваше устройство полностью исправно, и проводит вас прямо в ту конкретную комнату, которая вам нужна, оставляя остальную часть дома вне зоны видимости.
Тем, кто все же входит, необходимо обеспечить невозможность проникновения в помещения, соседние с той комнатой, в которую они попали. Micro-segmentation — это высокоэффективная стратегия предотвращения латерального перемещения. Она не позволяет скомпрометированным учетным данным нарушить работу производственных, тестовых и разрабатываемых систем.
Проверка доставок: соблюдение проверенных схем и явных средств контроля безопасности
Вы ежедневно получаете поставки товаров для вашего поместья — продукты, почту, детали для обслуживания. В цифровом выражении это ваш входящий API-трафик, который необходимо проверять и верифицировать.
Злоумышленники часто пытаются обойти средства контроля, отправляя непроверенные полезные нагрузки или поддельные транспортные накладные, предназначенные для ограниченных внутренних систем.
Протокол на крыльце предписывает тщательную проверку и валидацию схем для всего трафика:
- Каждый входящий запрос должен проходить валидацию схемы OpenAPI, чтобы гарантировать его строгое соответствие ожидаемым определениям и структурам.
- Водители и курьеры должны предъявлять проверенные сертификаты взаимного TLS (mTLS) для установления доверенных, аутентифицированных соединений.
- Любой запрос, не прошедший проверку или не имеющий действительных учетных данных, немедленно отклоняется на границе.
- Политика «запрещено по умолчанию»: любая надежная реализация безопасности заканчивается явным правилом запрета всего в нижней части набора правил.
«Соседский дозор»: внедрите аналитику угроз для получения видимости атак.
Даже при наличии железных стен изолированное владение может быть уязвимо, если преступный синдикат изобретает совершенно новую технику проникновения на другом конце города.
Аналитика угроз служит вашей системой предупреждения совместно с соседними имениями. Когда злоумышленник организует новое убежище командного центра поблизости или начинает развертывать фургоны с динамическим туннелированием в вашем районе, вы получаете предварительное досье. Ваше имение обновляет списки наблюдения, перекалибрует датчики и захлопывает ворота задолго до того, как злоумышленник свернет на вашу улицу.
Как получить помощь в реальном времени
ARTEX и аналогичные фреймворки на базе LLM представляют серьезную проблему для устаревших моделей киберзащиты. Даже историческая модель глубоко эшелонированной обороны, в которой делается акцент на классическую сетевую DMZ, оказывается неэффективной в современных сложных архитектурах. Атаки завтрашнего дня будут только развиваться по мере того, как инструменты оркестрации станут новой нормой.
Защита уставшего оборудования и локальных устройств требует подхода с контролем доступа на основе идентификации, который логически делает эти устройства недоступными в интернете. Помимо идентификации, целью микросегментации является замедление или создание дополнительных помех при боковых перемещениях. В этой архитектуре упор делается на подход безопасности, в первую очередь ориентированный на локализацию, что крайне важно, когда пользователи постоянно теряют ключи. В сочетании элементы современной модели безопасности становятся решением этой сложной проблемы.
Если вы столкнулись с активным инцидентом безопасности и вам необходима помощь команды Cloudforce One на месте для реагирования на инцидент или поддержка аналитики угроз, пожалуйста, немедленно свяжитесь с нами. Если вам нужна помощь во внедрении описанной здесь современной модели безопасности, обратитесь в нашу команду проектирования решений.