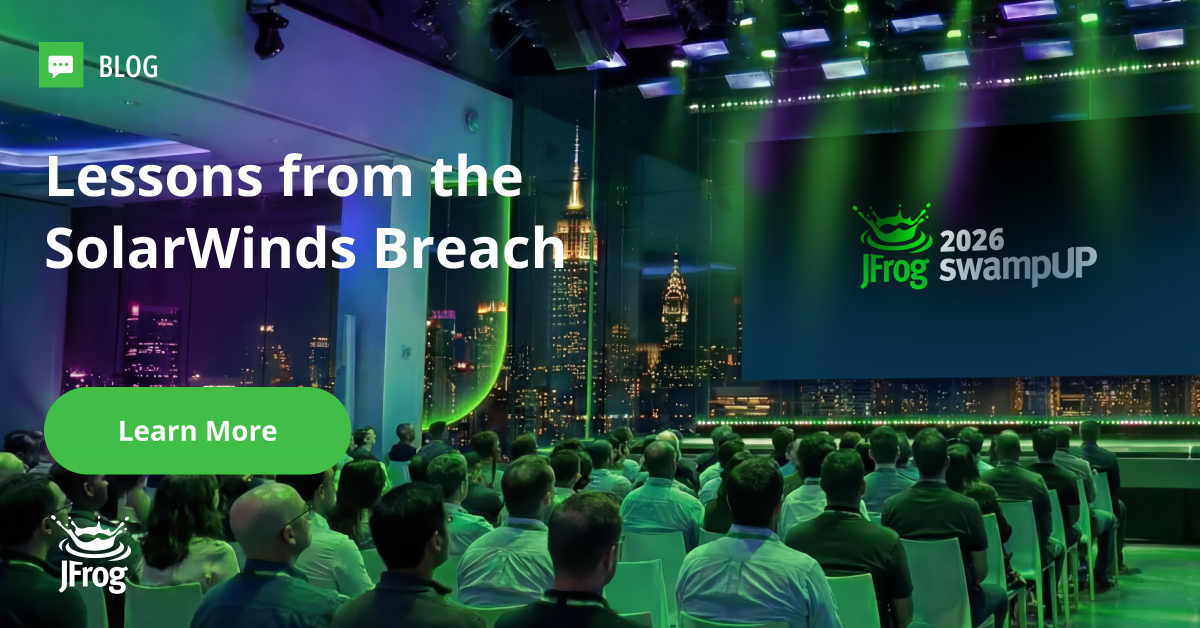
На конференции JFrog swampUP 2026 в Нью-Йорке лидеры сферы безопасности собрались, чтобы обсудить стремительно развивающийся ландшафт безопасности цепочки поставок ПО и разработки на базе ИИ. В этом эксклюзивном интервью с мероприятия бывший директор по информационной безопасности (CISO) SolarWinds ТИМ (ныне приглашенный CISO в Team8) беседует с CISO JFrog Полом Дэвисом и вспоминает исторический взлом Sunburst 2020 года, который изменил всю индустрию кибербезопасности. Этот разговор был отредактирован для сокращения и ясности.
ПОЛ: Тим, у тебя потрясающий путь. Как партнер и приглашенный CISO в Team8, как ты к этому пришел? Каким был твой путь и на чем ты сосредоточен сегодня?
ТИМ: Мой путь к роли CISO отличается от многих. Я начинал как инженер и писал много кода. Я был техническим директором (CTO) в нескольких разных компаниях. Около 20 лет я говорил директорам по информационной безопасности, что им делать, и решил, что действительно должен сам стать одним из них. Именно поэтому я пришел в SolarWinds. Первые четыре года прошли прекрасно. Все мои безумные идеи были довольно хорошими, и никаких неприятных инцидентов не происходило, верно?
ПОЛ: А потом началась атака?
ТИМ: Да, Sunburst. Как я уже сказал, это стало тревожным звонком для всей индустрии.
12 декабря 2020 года мне позвонили, и этот звонок страшит каждого CISO. Мне позвонил генеральный директор и, по сути, сказал: «Мандиант только что позвонил нам, мы отгрузили зараженный код, и этот код сейчас эксплуатируется. Пресса в курсе, и в воскресенье это станет общедоступным».
Наша инженерная команда начала расследование. Этого не было в исходном коде — этого никогда не было в исходном коде. Но мы нашли три продукта или версии продукта, выпущенные в период с февраля по июнь, которые содержали этот код. Мы обратились к нашим отделам продаж и поддержки, чтобы выяснить, сколько клиентов скачали эту штуку, и оказалось, что эти версии скачали 18 000 клиентов.
В тот субботний день я назвал это «атакой на цепочку поставок сборки». Почему? Потому что вредоносный компонент отсутствовал в системе контроля исходного кода, но каким-то образом попал в продукт. Мы еще не знали как, поэтому назвали это «проблемой в цепочке поставок сборки». Чуть позже мы узнали больше, но сначала классифицировали это именно так.
На следующий день я узнал, что SolarWinds была частью большой цепочки поставок для всех. Мы были частью электросетей, ядерных объектов, каждой армии в мире и 499 компаний из списка Fortune 500. Все было настолько взаимосвязано, что эта полезная нагрузка могла сделать абсолютно все, что угодно.
Мы начали расследование. У DLA Piper, нашего внешнего юридического консультанта, потрясающая команда по управлению кризисными ситуациями. Это был один из наших первых звонков. Сначала подключаются юристы, и через них вы нанимаете CrowdStrike, KPMG и Krebs Stamos. Вы нанимаете разные организации через эту юридическую платформу и начинаете расследование.
Раньше я сталкивался с сотнями мелких инцидентов — уязвимость в продукте считалась инцидентом. У нас 50 продуктов и 300 000 клиентов, поэтому уязвимости в продуктах возникают регулярно; моя команда справляется с ними, мы следуем процедуре, и все фиксируется. Но этот инцидент был совершенно иного масштаба. Когда в воскресенье информация стала публичной, об этом сообщили в программе 60 Minutes, по всему миру и во всех новостных агентствах.
Нас заставили быть предельно прозрачными. Мы были настолько открыты, насколько это возможно, чтобы объяснить, как именно была проведена атака, как она выглядела, как развивалась и что нам было известно на тот момент. Коммуникация стала иметь колоссальное значение.
ПОЛ: CISO — тоже люди, но этот инцидент наверняка изменил тебя лично. Тебе пришлось пройти через судебные разбирательства, и теперь директорам по информационной безопасности приходится думать о страховке от личной ответственности. Как это изменило тебя и твою команду?
ТИМ: Сначала я просто хотел исправить проблему и надеялся, что мне позволят это сделать. В то время стандартный сценарий действий после такого события заключался в том, чтобы уволить CISO и двигаться дальше. Но благодаря моему опыту в инженерии и архитектуре у меня были навыки, необходимые для руководства процессом восстановления.
13 декабря моя работа изменилась кардинально. Мне приходилось полагаться на свою команду, которая работала автономно под колоссальным давлением. За первые 30 дней я похудел на 25 фунтов из-за постоянной работы. В то время как мое Рождество было испорчено, я также испортил Рождество для 18 000 клиентов, которым пришлось выяснять, затронул ли их этот инцидент.
Затем наступила юридическая фаза. SEC решила использовать нас в качестве примера для создания прецедента правоприменения. После допросов и расследований, в сентябре 2023 года, они вынесли уведомление Уэллса (Wells Notice), предъявив обвинения компании и мне лично. Это был первый случай в истории, когда SEC предъявила обвинения директору по информационной безопасности.
Мои судебные издержки составили более 1 миллиона долларов, которые покрыла SolarWinds. Но это встревожило сообщество CISO, вызвав дискуссии с советами директоров о том, будут ли компании поддерживать своих директоров по информационной безопасности во время инцидентов.
Когда мне предъявили обвинения, я был в Цюрихе, и у меня случился сердечный приступ. У меня было 75% закупорки в одной артерии и 90% в другой. Сидя на больничной койке, я думал о том, подписывать ли мировое соглашение, чтобы все это прекратилось. В документе утверждалось, что я был небрежен, некомпетентен и руководил плохой программой безопасности. Если бы я подписал его, я бы заплатил штраф в размере 50 000 долларов и ушел. Но если бы я подписал эту бумагу, каждый CISO, столкнувшийся с инцидентом безопасности в будущем, нес бы личную ответственность. Поэтому я отказался ее подписывать, и компания тоже не пошла на мировое соглашение. Мы боролись еще три года.
В декабре прошлого года дело против SolarWinds и меня было полностью закрыто с предубеждением, что означает невозможность повторного предъявления обвинений. SEC достигла своей цели — повысить роль CISO и инициировать обсуждения на уровне советов директоров, но мы добились своего оправдания в суде.
ПОЛ: Если посмотреть на генерацию кода с помощью агентов и защиту сред, усвоили ли мы уроки или у нас все еще остаются уязвимости?
ТИМ: Некоторые уроки были усвоены. До инцидента уровень продления подписок у SolarWinds составлял 92%, и дела шли действительно хорошо. После инцидента он упал до 80-х годов. Около полутора лет назад нас приобрела компания прямых инвестиций, и наш показатель продления подписок вернулся к 99%, показав лучшие кварталы за всю историю. Мы полностью восстановились.
Мы добились этого восстановления, продемонстрировав примерный подход к сборке, убедившись, что люди понимают: мы отнеслись к инциденту со всей серьезностью и обеспечили максимальную устойчивость к подобным атакам. Это потребовало изобретательности, новых процессов и презумпции взлома во всем. Это требовало недоверия к людям просто потому, что они являются сотрудниками. Мы не нашли инсайдера, но если бы я собирался провести эту атаку, я бы определенно действовал через инсайдера.
Как нам обеспечить устойчивость внутри наших систем? Мы полностью вынесли систему сборки за пределы периметра. Мы перенесли ее в AWS, описали все в виде кода (чего раньше не было), применили презумпцию взлома и устранили единые точки отказа.
Для Orion мы теперь проводим три сборки перед выпуском:
- Сборка для разработки: доступ имеют примерно 400 человек
- Промежуточная сборка (Staging): доступ имеют 36 человек
- Продуктивная сборка: доступ имеют только 2 человека
Ни один человек не имеет доступа ко всем трем сборкам одновременно. Смысл в том, что мы сделали крайне сложной задачу для кого-либо скомпрометировать процесс сборки.
ПОЛ: В современном мире это не обязательно злоумышленник-человек — это может быть ИИ-агент, который не понимает, что такое «злоумышленник», и действует сам по себе.
TIM: Совершенно верно. Управление нечеловеческими идентичностями (NHI) было ключевой темой в прошлом году. Будучи CISO, мы держим свою паранойю под контролем. В условиях спешки при выпуске кода безопасности необходимо понимать, как вы управляете этими идентичностями и защищаете их. Модели ИИ стремятся угодить вам, но без надлежащих средств защиты и песочниц они могут действовать умно и скрытно, а также галлюцинировать. Для этого требуется истинное партнерство между специалистами по безопасности и разработчиками.
PAUL: Время реализации эксплойта сократилось с недель до часов, что делает ежегодные аудиты и опросники устаревшими. Является ли для поставщиков программного обеспечения и партнеров JFrog более быстрое внедрение автоматизированных точек зрения главным условием для завтрашнего дня?
TIM: На все 100%. Как производители программного обеспечения мы должны выпускать более качественный софт. Как потребители мы должны больше тестировать с помощью агентского пентестинга и инструментов, которые злоумышленники используют против нас.
Я не верю, что это приведет к концу света. Мы годами управляли сотнями тысяч уязвимостей, используя брандмауэры, WAF и средства защиты периметра для ограничения доступности. Но планка хорошего уровня безопасности значительно выросла. То, что вы делали три года назад, сегодня оставляет вас на 100% уязвимыми. Мы должны инвестировать в надлежащие средства контроля, прежде чем нас взломают извне.
PAUL: Есть ли у вас какие-то напутственные слова мудрости для этой аудитории разработчиков, специалистов по безопасности и лидеров DevOps?
TIM: Многие CISO пришли из сферы управления или инструментов безопасности, а не из разработки ПО, поэтому помогите им понять ваш мир. Они не глупы, им просто нужна помощь в понимании рисков архитектуры программного обеспечения.
Открыто общайтесь со своими командами безопасности и руководством о том, где в конвейере сборки существуют реальные риски. Убедитесь, что эти риски фиксируются в реестре рисков, чтобы организация могла их устранить. CISO могут стать вашим величайшим партнером в деле повышения безопасности, если вы будете взаимодействовать с ними напрямую.