Прослушать эту статью
0:00 10:57
Когда ИИ-агент причиняет вред, руководители должны уметь объяснить, почему ему было позволено действовать. Перед советом директоров, аудитором или регулятором им необходимо доказать, что разрешения, средства контроля и согласования агента соответствовали масштабу возможных последствий сбоя.
Рассмотрение защитных барьеров как переключателя вкл/выкл скрывает это решение. Ранжирование рисков защитных барьеров делает его очевидным: каждый агент проходит через общий базовый уровень, а затем получает более строгие средства контроля по мере роста его доступа, полномочий и потенциального вреда.
Внутренний агент, работающий только в режиме чтения, создает гораздо меньшие риски, чем тот, который имеет доступ к регулируемым данным, может вызывать привилегированные инструменты, отправлять внешние сообщения или изменять систему учета. Уровень надзора для каждого из них должен отражать эту разницу.
Основные выводы
- Ранжирование рисков защитных барьеров соотносит уровень надзора с бизнес-рисками. Наиболее строгие средства контроля применяются там, где доступ и полномочия агента создают последствия, которые организации будет трудно сдержать или обратить вспять.
- Каждому агенту необходимы средства контроля на границах ввода и вывода. Входные данные включают пользовательские промпты и неконсолидированный контент, поступающий через извлечение данных (retrieval), API, инструменты и других агентов.
- Полномочия агента определяют то, что руководителям, возможно, придется защищать. Доступ к конфиденциальным данным, внешние коммуникации, изменения в системе и финансовые транзакции требуют более пристального контроля.
- Действия с высоким уровнем воздействия требуют жестких ограничений за пределами модели. Лимиты транзакций, разрешения, одобренные получатели и обязательные согласования должны обеспечиваться до выполнения операции.
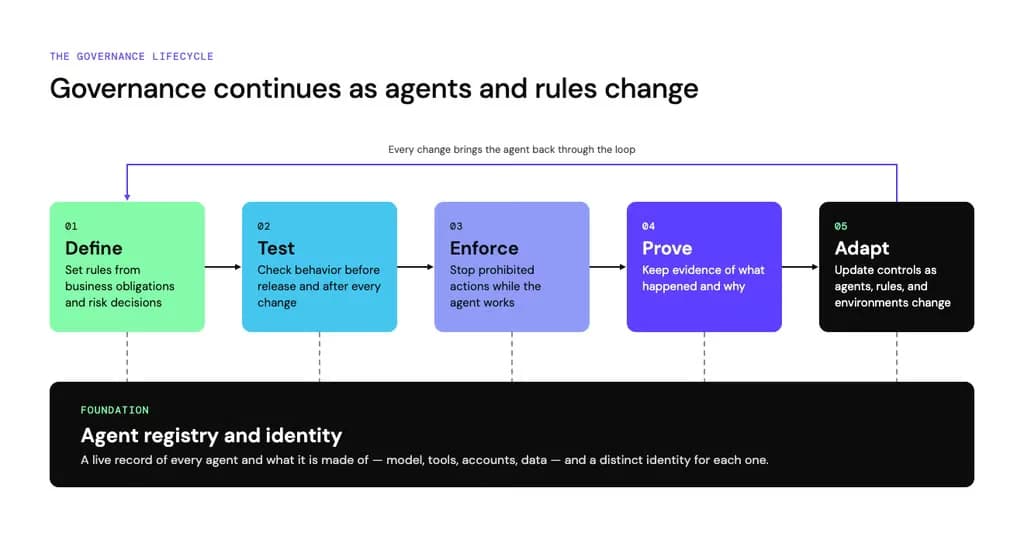
- Ранжирование рисков защитных барьеров продолжается на протяжении всего жизненного цикла агента. Новые инструменты, разрешения, источники данных и уровень автономности могут изменить степень подверженности риску после развертывания.
Почему ваши риски должны определять уровень защитных барьеров
Ваша организация уже принимает пропорциональные решения о доступе. Управление доступом на основе ролей (RBAC), OAuth, классификация данных и политики доступа определяют, кто может получить доступ к системе, что они могут видеть и что могут изменять. Защитные барьеры агентов распространяют эту логику рисков на этап выполнения.
Ранжирование рисков защитных барьеров — это практика сопоставления глубины и размещения средств контроля выполнения с доступом агента к данным, разрешениями на инструменты, полномочиями на действия и потенциальными последствиями.
Степень риска агента может меняться по мере развития рабочего процесса. Чтение утвержденного документа несет один уровень риска. Передача информации в инструмент, который обновляет запись о клиенте или инициирует транзакцию, повышает ставки. каждое новое разрешение расширяет круг возможных исходов, которые организации придется объяснять после инцидента.
Начните с общей базы. Добавьте принудительный контроль там, где агент получает доступ к чувствительной информации или полномочия производить значимые результаты. Защитные барьеры снижают вероятность и impacto небезопасного поведения, но никакой набор средств контроля не может предотвратить каждый сбой.
Ответственность руководства заключается в том, чтобы показать: уровень надзора был осознанным, пропорциональным и утвержденным до того, как агент начал действовать.
Установите базовый стандарт, который должен пройти каждый агент
Каждому агенту необходимы средства контроля вокруг информации, поступающей в рабочий процесс, и значимого контента, покидающего его.
Первоначальный запрос пользователя — это лишь одна граница ввода. Как только агент начинает извлекать документы, сканировать страницы, вызывать API, взаимодействовать с инструментами или обмениваться информацией с другими агентами, каждый результат становится новым источником потенциально ненадежных входных данных. Извлеченный документ или ответ инструмента могут содержать вредоносные или противоречивые инструкции так же, как и промпт пользователя. Это поверхность косвенной инъекции промптов, которую должны покрывать граничные элементы контроля.
Для внутреннего агента, работающего только в режиме чтения с утвержденной информацией, эти средства контроля могут покрывать большую часть соответствующих рисков. Как только агент вызывает привилегированные инструменты или предпринимает действия, одни только граничные проверки оставляют пробелы между тем, что агент получает, и тем, что он в конечном итоге делает.
Руководители должны знать, где начинаются эти пробелы, потому что именно там расширяется ответственность организации.
Что вам придется объяснять, когда что-то пойдет не так
Как только агент выходит за рамки задач «только чтение», его инструменты становятся одним из самых ярких индикаторов бизнес-рисков. Права записи в производственные базы данных, внешние коммуникации, финансовые транзакции, выполнение кода и конфиденциальные персональные данные — все это увеличивает последствия неверного решения.
Для инструментов с более высоким риском защитные барьеры должны оценивать предлагаемые действия до их выполнения. Неуспешные проверки требуют определенной реакции, такой как блокирование действия, использование более безопасного резервного варианта или эскалация уполномоченному лицу.
Организации также необходима запись о том, какой инструмент был вызван, какие разрешения были активны, какие проверки политик выполнялись и что изменилось в дальнейшем. Без этих доказательств руководители могут знать, что что-то пошло не так, но не смогут объяснить, как агенту было разрешено это сделать.
Чтобы определить, насколько глубоким должен быть этот контроль, оцените каждого агента по пяти критериям:
- К каким данным он имеет доступ? Публичная или уже классифицированная информация создает иные риски, чем данные клиентов, финансовые, HR, медицинские или другие конфиденциальные данные.
- Что он может записывать, выполнять или инициировать? Права на чтение несут меньшую операционную нагрузку, чем разрешение на изменение систем учета, выполнение кода, контакт с клиентом или инициирование транзакции.
- Под какими полномочиями он работает? Более широкие разрешения и повышенный доступ увеличивают диапазон и серьезность действий, доступных агенту.
- Насколько обратимы его действия? Сгенерированное резюме обычно можно отбросить. Платеж, удаленная запись, измененное право или внешнее сообщение могут быть гораздо труднее отменить.
- Как далеко может распространиться сбой? Изолированная ошибка имеет иной профиль риска, чем действие, затрагивающее последующие системы, клиентов, бизнес-процессы или других агентов.
Эти вопросы превращают техническую инвентаризацию в управленческое решение о тех последствиях, которые организация готова принять.
Решите, какие действия требуют жесткой остановки
Проверки на основе моделей хорошо работают там, где управление требует интерпретации. Они могут выявлять инъекции промптов, небезопасный контент, поведение не по теме или контекстно-зависимые нарушения политик.
Жесткие бизнес-ограничения требуют детерминированного принуждения за пределами модели. Перед выполнением высокоэффективного инструмента проверки политик могут подтвердить разрешения, лимиты транзакций, одобренных получателей, обязательные поля, классификацию данных, белые списки и требования согласования.
Модель может предложить действие. Детерминированная политика решает, разрешено ли это действие. Когда последствия трудно обратить вспять, уполномоченному лицу может потребоваться принять окончательное решение.
Направляйте надзор туда, где сбой обходится дороже всего
Каждая проверка политики требует времени, вычислительных ресурсов или человеческого внимания. Руководителям необходимо распределять этот надзор в соответствии с рисками.
Низкорисковому агенту суммирования могут потребоваться облегченные проверки входных и выходных данных. Многочисленные шлюзы согласования будут поглощать ресурсы проверки, покрывая риски, которые агент не создает.
Агент, который изменяет клиентские записи, осуществляет внешние коммуникации или инициирует транзакции, требует иного расчета. Проверка разрешений и предполагаемых действий увеличивает время выполнения, но альтернативой могут стать несанкционированная запись, утечка данных, расследование, устранение последствий или внимание со стороны регуляторов.
Ранжирование рисков с помощью защитных механизмов делает такое распределение очевидным. Наиболее строгий контроль необходим там, где сбой будет труднее всего локализовать, обратить вспять или объяснить.
Практический способ распределения надзора
Предприятиям не нужно принимать универсальную таксономию. Цель состоит в том, чтобы сопоставить реальные возможности агента с соответствующим уровнем контроля.
Практическая модель ранжирования рисков защитных механизмов может выглядеть следующим образом:
Предоставление существующему агенту прав на запись, подключение нового сервера Model Context Protocol (MCP) или расширение его разрешений на данные может изменить его профиль риска, даже если модель и промпт остаются прежними.
Ранжирование рисков защитных механизмов продолжается на протяжении всего жизненного цикла агента. Каждое изменение в доступе, инструментах или автономности должно вызывать решение о том, способна ли организация по-прежнему обеспечивать существующий уровень надзора.
Создайте отчет, который можно отстоять
Уровень риска имеет малую ценность, если никто не может показать, кто его назначил, какие средства контроля он требует или кто может вмешаться. Прежде чем агент попадет в продакшен, создайте управленческий отчет, который сможет изучить совет директоров, аудитор, регулятор или группа реагирования на инциденты.
- Укажите ответственного владельца и утверждающий орган. Определите, кто отвечает за производительность и риски агента, кто утвердил сферу его работы и кто может изменить или отозвать это утверждение.
- Задокументируйте, к чему агент имеет разрешенный доступ и что он может делать. Зафиксируйте данные, инструменты, API и нижестоящие системы, к которым он может обращаться, а также то, что он может читать, записывать, выполнять или инициировать.
- Запишите уровень риска, средства контроля и обоснование. Укажите, почему агент получил такую классификацию, какие средства контроля на уровне ввода, вывода и инструментов применяются, и кто подписал это решение.
- Определите жесткие ограничения и полномочия по эскалации. Укажите, какие действия требуют детерминированного принудительного применения или одобрения человека. Назовите тех, кто может проводить расследования, ограничивать разрешения, инициировать перехват управления, откатывать релиз или приостанавливать работу агента.
- Установите триггеры проверок и требования к доказательствам. Определите, что должно сохраняться для аудита и расследования. Новые инструменты, более широкие разрешения, другие источники данных и большая автономность должны служить поводом для переоценки.
Этот отчет дает руководству нечто большее, чем доказательство существования средств контроля. Он показывает, как организация связала полномочия с надзором и кто взял на себя ответственность за это решение.
Убедитесь, что средства контроля работают
Назначение уровня риска устанавливает необходимые средства контроля. Руководству по-прежнему нужны доказательства того, что эти средства работали так, как задумано.
Эти доказательства получаются путем отслеживания вызовов инструментов, контекста идентичности и разрешений, решений политик, последующих действий и событий эскалации. Вызов инструмента может удовлетворять техническому интерфейсу, но нарушать бизнес-правило. Действие может выполняться в неверном контексте разрешений. Агент может неоднократно сталкиваться с условиями, которые должны вызывать проверку человеком.
Эти паттерны становятся заметными, когда организация может проследить поведение по всему пути выполнения. Полученный отчет помогает руководству ответить на конкретные вопросы: Какая учетная запись авторизовала действие? Какая политика применялась? Получал ли агент исключение? Кто был уведомлен? Что изменилось на последующих этапах?
Руководству нужны доказательства, которые оно может предоставить во время аудита или после инцидента — не описание средств контроля, которые должны были работать, а запись того, что произошло на самом деле.
Для более глубокого изучения практик наблюдаемости и мониторинга, которые поддерживают актуальность системы, читайте «Работайте с уверенностью: наблюдаемость и мониторинг агентов для корпоративного ИИ» (Operate with confidence: Agent observability and monitoring for enterprise AI).
Часто задаваемые вопросы
Что такое ранжирование рисков защитных механизмов?
Ранжирование рисков защитных механизмов — это метод сопоставления глубины и размещения средств контроля времени выполнения с рисками, создаваемыми доступом к данным, разрешениями, инструментами, действиями ИИ-агента и его влиянием на последующие процессы. Возможности с более высоким уровнем риска получают дополнительные средства контроля ближе к моменту выполнения.
Какие защитные механизмы должны быть у каждого ИИ-агента?
У каждого агента должен быть минимальный набор средств контроля в отношении информации, поступающей в рабочий процесс, и значимого контента, покидающего его. Элементы управления вводом должны охватывать как исходный запрос пользователя, так и извлеченные документы, ответы API, результаты инструментов и другой недоверенный контекст, вводимый во время выполнения.
Когда ИИ-агенту нужны защитные механизмы на уровне инструментов?
Средства контроля на уровне инструментов приобретают все большее значение, когда агент может получить доступ к конфиденциальным данным, осуществлять запись в системы учета, взаимодействовать с внешними источниками, выполнять код, инициировать транзакции или запускать другие значимые рабочие процессы. Действия с более серьезными последствиями также могут потребовать детерминированного применения политик или одобрения человека перед выполнением.
Устраняют ли защитные механизмы ИИ риски, связанные с агентами?
Нет. Защитные механизмы снижают вероятность и потенциальное влияние небезопасного или несанкционированного поведения. Командам по-прежнему необходимы соответствующие разрешения, наблюдаемость, тестирование, аудируемость, процедуры эскалации и постоянный пересмотр для управления остаточными рисками.
Когда следует переоценивать уровень риска защитных механизмов агента?
Переоценивайте ранжирование рисков защитных механизмов всякий раз, когда агент получает новые инструменты, разрешения, источники данных, рабочие процессы или автономность. Изменения в подключенных системах могут изменить уровень риска, даже если модель, промпты и основная логика агента остаются прежними.