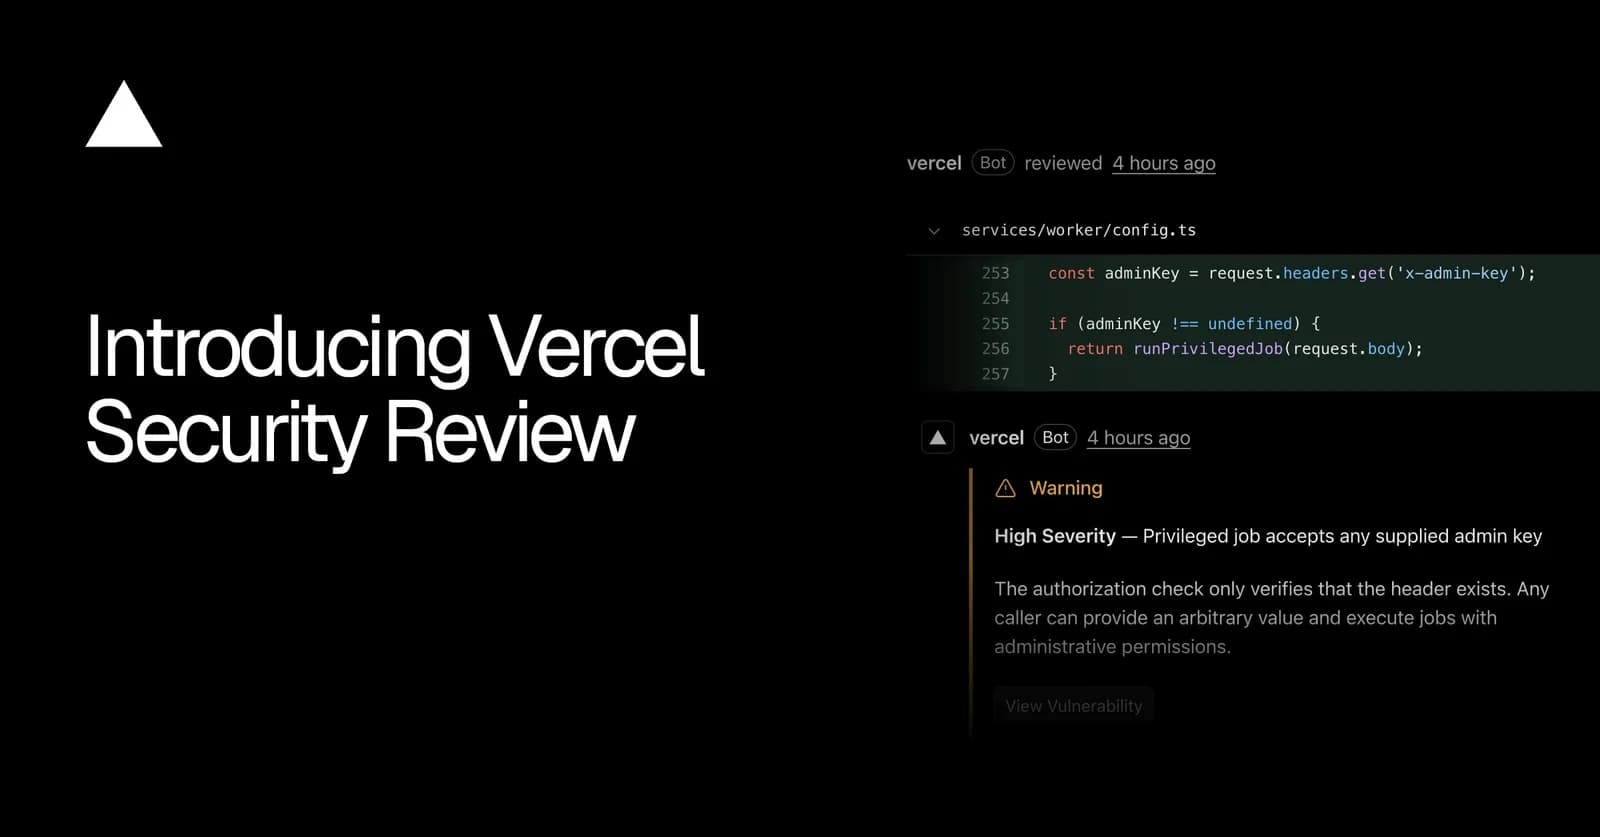
Сегодня мы запускаем публичную бета-версию Vercel Security Review.
Security Review — это новая возможность Vercel Agent, наряду с Code Review и Investigation. После включения она сканирует на наличие уязвимостей каждый пуш в подключенные к проектам команды репозитории GitHub.
Результаты проверки появляются в виде комментариев к пулл-реквестам, отображаются на панели управления Security и доступны через CLI. С вашего разрешения Vercel Agent также может проверять и отправлять исправления для найденных проблем.
Copy link to headingКак это работает
Проверки безопасности запускаются событиями push на GitHub, включая прямые пуши в вашу производственную ветку. В монорепозиториях проверка охватывает только корневой каталог проекта. Вот как это работает:
- Вы отправляете код в репозиторий GitHub, подключенный к проекту Vercel.
Вы отправляете код в репозиторий GitHub, подключенный к проекту Vercel.
- Как только код попадает в репозиторий, Security Review сканирует измененные участки на предмет уязвимостей, таких как отсутствие проверок авторизации или раскрытие секретных данных.
Как только код попадает в репозиторий, Security Review сканирует измененные участки на предмет уязвимостей, таких как отсутствие проверок авторизации или раскрытие секретных данных.
- Результаты проверки публикуются на панели управления Security. В закрытых и внутренних репозиториях Security Review также добавляет проверку GitHub к коммиту и оставляет комментарии к пулл-реквесту.
Результаты проверки публикуются на панели управления Security. В закрытых и внутренних репозиториях Security Review также добавляет проверку GitHub к коммиту и оставляет комментарии к пулл-реквесту.
- Вы можете устранить уязвимости, нажав кнопку Fix with Vercel Agent на панели управления, либо использовать CLI для получения отчета о проблемах и поручить изменения собственному агенту программирования.
Вы можете устранить уязвимости, нажав кнопку Fix with Vercel Agent на панели управления, либо использовать CLI для получения отчета о проблемах и поручить изменения собственному агенту программирования.
- Когда в ходе последующих проверок безопасности уязвимость больше не обнаруживается, на панели управления она помечается как устраненная, а комментарий на GitHub закрывается.
Когда в ходе последующих проверок безопасности уязвимость больше не обнаруживается, на панели управления она помечается как устраненная, а комментарий на GitHub закрывается.
Каждая проверка сравнивает отправленный код с базовой версией и охватывает только то, что изменилось. Для развертываний базовой версией служит предыдущий деплой ветки, поэтому агент проверяет изменения относительно уже работающего приложения. Поскольку сканируется только diff, Security Review завершается за считанные секунды и может запускаться при каждом деплое превью и production-версий.
Copy link to headingЧто проверяет агент
Агент считывает разницу (diff) вместе с окружающим кодом, отслеживает пути доступа к измененному коду, проверяет существующие механизмы защиты и перепроверяет каждую найденную проблему перед отправкой отчета. Именно благодаря такому процессу он находит логические ошибки, например, отсутствие проверок авторизации, которые пропускают сканеры на основе шаблонов.
Каждая проверка также учитывает политики безопасности вашей команды, которые можно составить на естественном языке и применить к конкретным проектам или ко всей команде. Например, политика может требовать, чтобы любой эндпоинт, возвращающий клиентские данные, проверял принадлежность этих данных запросившему пользователю. Вы также можете управлять политиками с помощью Vercel CLI, используя команду vercel security policy.
Copy link to headingКак отслеживаются результаты
Каждая новая находка сверяется с уже зарегистрированными, чтобы одна и та же проблема не фиксировалась дважды. Каждая уязвимость привязывается к тому деплою, где она появилась впервые, и все изменения отслеживаются далее. Это означает, что если уязвимое изменение из пулл-реквеста объединяется с вашей производственной веткой, проблема также помечается и в production.
Когда последующая проверка больше не обнаруживает проблему в какой-либо среде, агент помечает ее там как устраненную.
Copy link to headingРабота с результатами проверок
Каждая находка содержит описание уязвимости и способы ее устранения, а также ссылки на коммит и деплой, где она впервые проявилась.
Результаты отображаются в разделе Vulnerability на панели управления Security, где вы можете попросить Vercel Agent проверить и закоммитить исправления. Данные также доступны через CLI, что позволяет устранять уязвимости с помощью вашего собственного агента.
Каждая новая уязвимость генерирует событие журнала аудита, которое команды уровня Enterprise могут отправлять в свои системы SIEM с помощью Audit Log Drains.
Ниже представлена демонстрация примеров уязвимостей на панели управления:
Copy link to headingУстранение уязвимостей с помощью Vercel Agent
Когда Vercel Agent может устранить проблему, на странице уязвимости на панели управления появляется кнопка Fix with Vercel Agent. После ее нажатия агент подтверждает наличие уязвимости, вносит минимально необходимые для исправления изменения и обновляет тесты.
Представьте, что разработчик отправляет изменения для эндпоинта скачивания счета, а поиск не проверяет, какой организации принадлежит этот счет. Спустя считанные секунды Security Review отмечает, что любой авторизованный пользователь может скачать счет другой организации, просто изменив его ID. Исправление от Vercel Agent ограничивает область поиска организацией пользователя:
Пример ошибки авторизации и ее исправления в вымышленном эндпоинте выставления счетов.
Copy link to headingУстранение уязвимостей с помощью собственного агента программирования
Вы можете подключить своего агента программирования или другие системы к Vercel CLI для получения и устранения уязвимостей:
vercel security vulnerabilities
Информация об уязвимостях на панели управления также позволяет скопировать детали в формате Markdown или JSON, что облегчает их передачу в диалог с агентом.
Copy link to headingКаждое изменение кода требует проверки безопасности
Современные модели Frontier AI делают поиск и использование уязвимостей значительно проще. В прошлом месяце исследователи превратили две старые уязвимости в ядре PHP в работающие эксплойты для удаленного выполнения кода с относительно небольшими усилиями.
В то же время агенты пишут всё большую часть отправляемого командами кода, причем каждый из них подходит к проверке безопасности по-своему, а во многих случаях — вообще ее не проводит.
С помощью Vercel Security Review вы можете по умолчанию сканировать каждый пуш в каждом проекте на предмет уязвимостей, используя установленные вами политики безопасности.
Copy link to headingЧто дальше
Security Review начинается с кода, отправленного в GitHub. В дальнейшем мы добавим поддержку деплоев из Vercel CLI и v0, а также репозиториев, которые не развертываются на Vercel. Мы также работаем над предложениями по исправлению, которые можно применять прямо из пулл-реквеста.
Copy link to headingНачало работы
Vercel Security Review доступен уже сегодня в рамках публичной бета-версии для команд Pro и Enterprise.
Чтобы начать работу, включите Security Review в настройках Vercel Agent Settings. Вы можете настроить проверку для всех проектов или только для выбранных. Чтобы узнать больше, ознакомьтесь с записью в блоге изменений (Changelog) и документацией по Security Review.
Проверки Security Review тарифицируются по тарифу Vercel Agent, токены модели оплачиваются по тарифу провайдера без наценки плюс $0,25 за миллион токенов.
Проверки безопасности предоставляются бесплатно до 10 ноября 2026 года. Исправления, выполненные с помощью Vercel Agent, тарифицируются по указанной выше ставке.