Обеспечьте безопасность пользователей, приложений и данных в любом месте с помощью предложения Microsoft Global Secure Access от HCLTech, которое обеспечивает доступ по модели Zero Trust, унифицированное управление политиками и улучшенный пользовательский опыт.
16 октября 2026 г.
Правин Кумар Джоши
Руководитель практики, Сети, HCLTech
16 октября 2026 г.
Обзор
Программы Zero Trust часто останавливаются на одном и том же этапе: политики идентификации могут быть современными, но сетевой доступ по-прежнему опирается на устаревшие VPN, фрагментированные средства контроля и широкое доверие на сетевом уровне. Следующий шаг — объединение решений по идентификации и сетевому доступу, чтобы оценивать, кто подключается, с какого устройства, к какому ресурсу и при каких условиях риска, прежде чем доступ будет предоставлен.
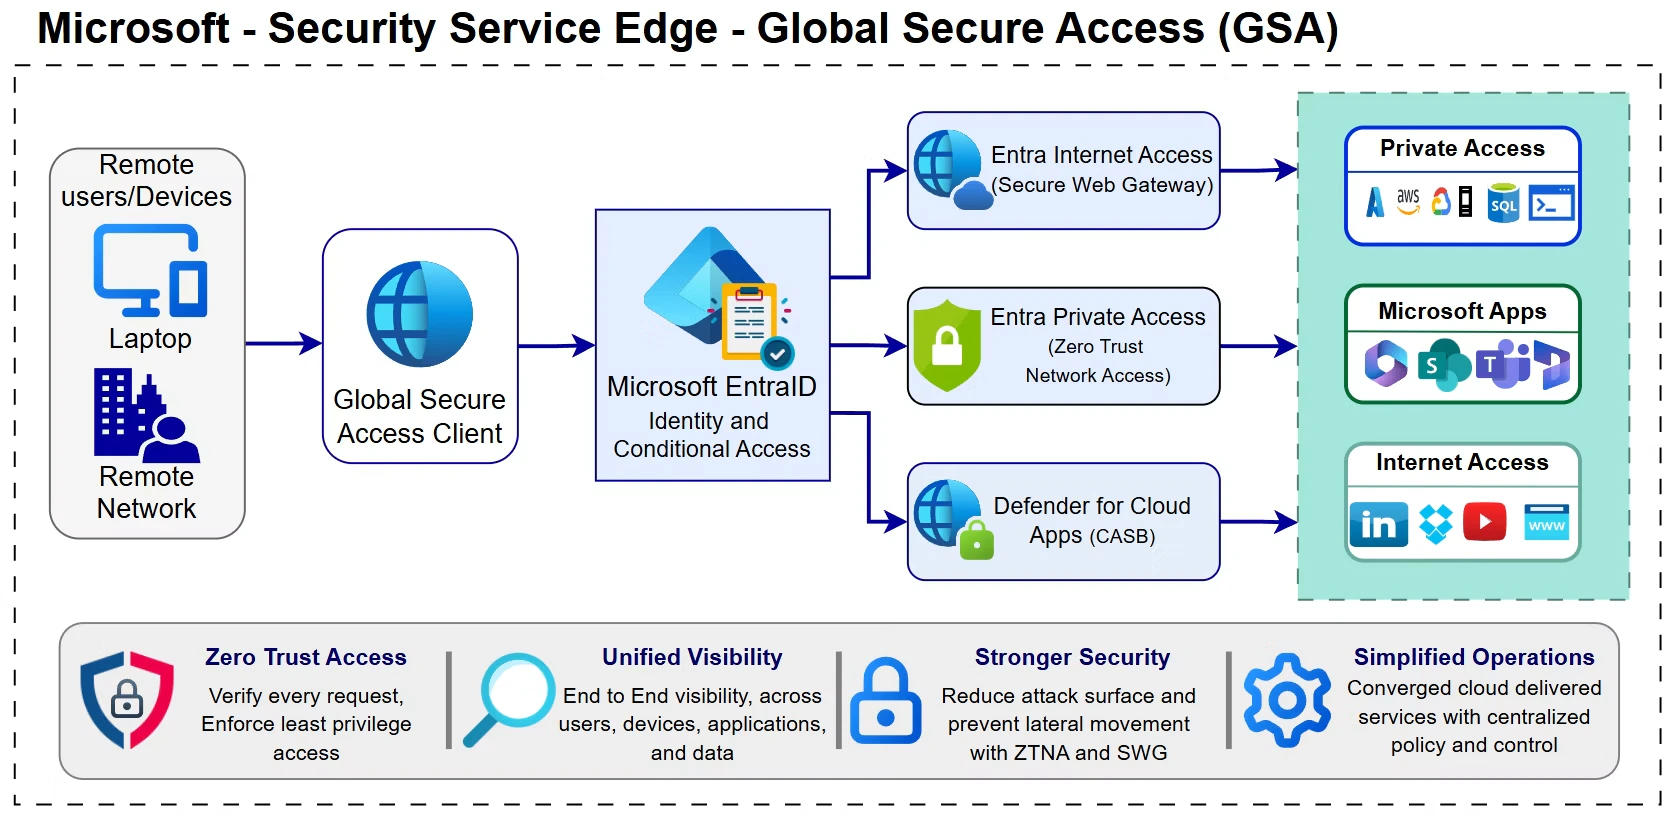
Microsoft Global Secure Access (GSA) — это унифицированное решение Security Service Edge (SSE), созданное на базе Microsoft Entra, которое обеспечивает безопасность доступа для всех типов трафика с помощью трех специализированных профилей пересылки: Microsoft 365, Интернет и частный доступ, обеспечивая гранулярный контроль на основе политик. Microsoft Entra Internet Access предоставляет возможности Secure Web Gateway (SWG) для защиты интернет-трафика, трафика SaaS и Microsoft 365, в то время как Microsoft Entra Private Access применяет принципы Zero Trust Network Access (ZTNA) к частным приложениям. GSA проверяет каждый запрос на доступ на основе личности пользователя, состояния устройства, местоположения и сигналов риска, прежде чем предоставить доступ с минимальными привилегиями и разрешить подключение только к авторизованным приложениям. GSA обеспечивает безопасный доступ с минимальными привилегиями на основе личности, состояния устройства и контекстуальных рисков.
Предложение HCLTech SSE-GSA помогает организациям перейти от традиционной сетевой безопасности к модели Zero Trust, основанной на идентификации, перенося защиту с периметра сети на структуру безопасности, ориентированную на личность. Это позволяет клиентам модернизировать удаленный доступ, усилить безопасность, упростить операции и обеспечить единообразный пользовательский опыт в облачных и частных средах.
Текущие проблемы
Предприятия, внедряющие операционную модель без границ, сталкиваются с рядом постоянных проблем, для решения которых устаревшие архитектуры безопасности никогда не предназначались.
- Плоское сетевое доверие и горизонтальное перемещение: Традиционные VPN часто предоставляют широкий доступ к сети уровня 3 после аутентификации, создавая избыточные привилегии и повышая риск горизонтального перемещения в случае компрометации учетных данных. Публично доступные VPN-шлюзы также могут расширить поверхность атаки организации.
- Предположения о доверии к периметру больше не актуальны: Модель «замок и ров» неявно доверяет всему, что находится внутри, — предположение, которое теряет силу, как только данные и идентификационные данные выходят за пределы сетевой границы.
- Разрастание устройств и затраты: Периметральные устройства безопасности и точечные инструменты (VPN-шлюзы, прокси-серверы) дороги в лицензировании, масштабировании и обслуживании, и им трудно обеспечить согласованную политику для пользователей, устройств, приложений и данных.
- Фрагментированная политика и видимость: Сеть и идентификация, управляемые как отдельные домены, создают несогласованные средства контроля и пробелы в SaaS, частных приложениях, сервисах генеративного ИИ и интернет-ресурсах, подрывая унифицированное управление и отчетность о соответствии требованиям.
- Ухудшение пользовательского опыта: Ручные VPN-сессии и перенаправление трафика через центральные центры обработки данных увеличивают задержки и снижают продуктивность распределенной рабочей силы.
- Сложность миграции: Отказ от установленного VPN требует тщательного планирования, включая картирование зависимостей приложений, документирование портов и адресов, разрешение частных имен, проектирование условного доступа и процедуры отката, что тормозит многие программы трансформации.
Решение HCLTech:
HCLTech предоставляет структурированный, ориентированный на результат путь внедрения GSA, который снижает риски перехода от безопасности на основе периметра к модели Zero Trust, ориентированной на идентификацию. Наш подход использует полный стек Microsoft SSE, дополняя его проверенными методами доставки ускорителей и управляемых услуг.
Схема архитектуры
- Оценка и проектирование: Мы проводим инвентаризацию каждого пути доступа — локальных приложений, SaaS, интернет-трафика и рабочих нагрузок ИИ — для выявления пробелов в политиках, а затем создаем целевую эталонную архитектуру SSE (профили пересылки трафика, топология удаленной сети, сегментация частных приложений и модель условного доступа), сопоставленную с чувствительностью данных, ролями пользователей и доверием к устройствам. Результат также служит дорожной картой для руководства с поэтапными вехами и измеримыми целями по снижению рисков.
Оценка и проектирование
Мы проводим инвентаризацию каждого пути доступа — локальных приложений, SaaS, интернет-трафика и рабочих нагрузок ИИ — для выявления пробелов в политиках, а затем создаем целевую эталонную архитектуру SSE (профили пересылки трафика, топология удаленной сети, сегментация частных приложений и модель условного доступа), сопоставленную с чувствительностью данных, ролями пользователей и доверием к устройствам. Результат также служит дорожной картой для руководства с поэтапными вехами и измеримыми целями по снижению рисков.
- Модернизация удаленного доступа с помощью Entra Private Access: Мы заменяем сетевой доступ VPN на ZTNA, ориентированный на идентификацию, с публикацией каждого приложения через соединители Private Access, чтобы пользователи получали доступ только к тем конкретным приложениям, на которые они имеют право — никаких входящих портов, никаких открытых подсетей. Быстрый доступ и корпоративные приложения для каждого приложения в сочетании с частным DNS обеспечивают поэтапный переход от VPN к ZTNA, который руководство может отслеживать по KPI вывода из эксплуатации.
Модернизация удаленного доступа с помощью Entra Private Access
Мы заменяем сетевой доступ VPN на ZTNA, ориентированный на идентификацию, с публикацией каждого приложения через соединители Private Access, чтобы пользователи получали доступ только к тем конкретным приложениям, на которые они имеют право — никаких входящих портов, никаких открытых подсетей. Быстрый доступ и корпоративные приложения для каждого приложения в сочетании с частным DNS обеспечивают поэтапный переход от VPN к ZTNA, который руководство может отслеживать по KPI вывода из эксплуатации.
- Безопасный веб-трафик и трафик SaaS с помощью Entra Internet Access: Мы развертываем Secure Web Gateway на основе идентификации для фильтрации веб-контента, обеспечения ограничений арендатора (предотвращение утечки данных в личные учетные записи), применения проверки TLS (предварительная версия) и блокировки вредоносного трафика — все это интегрировано с Microsoft Defender for Cloud Apps и управлением Shadow IT во всей среде SaaS.
Безопасный веб-трафик и трафик SaaS с помощью Entra Internet Access
Мы развертываем Secure Web Gateway на основе идентификации для фильтрации веб-контента, обеспечения ограничений арендатора (предотвращение утечки данных в личные учетные записи), применения проверки TLS (предварительная версия) и блокировки вредоносного трафика — все это интегрировано с Microsoft Defender for Cloud Apps и управлением Shadow IT во всей среде SaaS.
- Унификация политики через условный доступ: Мы объединяем политики идентификации и сетевого доступа с помощью Microsoft Entra Conditional Access, обеспечивая более последовательные решения о доступе, которые оценивают личность, соответствие устройства требованиям, риск сессии и сетевой контекст, обеспечивая единообразное соблюдение принципа минимальных привилегий для частных приложений, SaaS и открытого интернета, а также устраняя расхождения в политиках между стеками.
Унификация политики через условный доступ
Мы объединяем политики идентификации и сетевого доступа с помощью Microsoft Entra Conditional Access, что позволяет принимать более последовательные решения о доступе, оценивая личность, соответствие устройств требованиям, риск сеанса и сетевой контекст, обеспечивая единообразное соблюдение принципа наименьших привилегий для частных приложений, SaaS и открытого интернета, а также устраняя расхождения в политиках между стеками.
- Безопасное развертывание и эксплуатация в масштабе. Следуя рекомендациям Microsoft, HCLTech начинает с широкого «быстрого доступа» (Quick Access) для обнаружения и пилотных развертываний, а затем переходит к гранулярному доступу для каждого приложения. Мы настраиваем политики в режиме «только отчет», исключаем учетные записи для экстренного доступа (break glass accounts), учитываем лицензирование (Entra ID P1/P2 или Entra Suite) и поддерживаем сосуществование и миграцию с Zscaler, Palo Alto, Netskope и Cisco во время перехода. Наши управляемые услуги затем берут на себя мониторинг, настройку и оптимизацию, при этом журналы трафика GSA передаются в Microsoft Sentinel для обеспечения непрерывной видимости и корреляции SOC.
Безопасное развертывание и эксплуатация в масштабе
Следуя рекомендациям Microsoft, HCLTech начинает с широкого «быстрого доступа» (Quick Access) для обнаружения и пилотных развертываний, а затем переходит к гранулярному доступу для каждого приложения. Мы настраиваем политики в режиме «только отчет», исключаем учетные записи для экстренного доступа (break glass accounts), учитываем лицензирование (Entra ID P1/P2 или Entra Suite) и поддерживаем сосуществование и миграцию с Zscaler, Palo Alto, Netskope и Cisco во время перехода. Наши управляемые услуги затем берут на себя мониторинг, настройку и оптимизацию, при этом журналы трафика GSA передаются в Microsoft Sentinel для обеспечения непрерывной видимости и корреляции SOC.
Преимущества
Внедрение Global Secure Access через HCLTech помогает организациям преобразовать возможности Global Secure Access в измеримые результаты в области безопасности и операционной деятельности:
- Усиление состояния безопасности: Явная проверка каждого запроса в соответствии с принципами Zero Trust снижает как вероятность взлома, так и радиус поражения, напрямую улучшая профиль рисков предприятия.
- Минимизация поверхности атаки и горизонтального перемещения: Доступ на уровне приложений делает внутренние ресурсы невидимыми, если они не авторизованы явно, поэтому скомпрометированные учетные данные не могут быть использованы для перемещения по сети.
- Устранение VPN и экономия затрат: Замена устаревших VPN-решений и периметральных прокси-серверов избавляет от циклов обновления оборудования и переносит обеспечение безопасности на программно-определяемую политику, основанную на идентификации.
- Бесперебойная работа с низкой задержкой: Трафик маршрутизируется через глобальную магистраль Microsoft, охватывающую более 70 регионов и более 190 пограничных локаций, что обеспечивает быстрый и постоянный доступ из любой точки, повышая продуктивность сотрудников и уровень внедрения.
- Единое управление и готовность к аудиту: Единая модель условного доступа (Conditional Access) регулирует работу частных приложений; такой подход обеспечивает согласованность политик безопасности для частных приложений, SaaS и интернет-трафика, упрощает сбор доказательств соответствия требованиям и устраняет пробелы в контроле.
- Фундамент Zero Trust, готовый к будущему: Платформа, ориентированная на идентификацию и встроенная в Entra ID, GSA подготавливает предприятие к меняющимся потребностям, включая защиту приложений и агентов ИИ, защищая инвестиции с течением времени.
Заключение:
Периметр — это больше не место: это идентификация. С помощью Microsoft Global Secure Access и проверенного опыта внедрения HCLTech организации могут ускорить свой путь к Zero Trust, предприятия могут отказаться от рискованных VPN, унифицировать политику доступа и создать устойчивый фундамент Zero Trust для работы без границ.
«Свяжитесь с Центром компетенций по облачной безопасности HCLTech для оценки готовности к MS-SSE-GSA»