
Как промышленный сервер может быть взломан через графический процессор (GPU), не оставив следов? Столь сложная, по сути теоретическая атака, как правило, опирается на аппаратные уязвимости. Речь идет даже не о дефектах проектирования самого оборудования, а скорее об особенностях его функционирования, иногда на физическом уровне. В недавней статье канадских исследователей из Университета Торонто представлен GPUThor — новый, более эффективный тип атаки Rowhammer, который использует именно такое поведение оборудования в видеопамяти.
Rowhammer и видеокарты
GPUThor опирается на идею, лежащую в основе первоначальной атаки на оперативную память (RAM), впервые представленной в 2014 году в исследовании Rowhammer. Rowhammer и все подобные атаки основаны на простом факте: ячейки памяти не полностью изолированы друг от друга. Повторяющиеся обращения (hammering) к одной и той же строке ячеек могут при определенных условиях привести к повреждению данных (то есть к инверсии битов) в соседних строках. Как только возможность этого эффекта подтверждена, остается лишь найти способ использовать его в злонамеренных целях, например, для организации отказа в обслуживании (DoS) или даже для выполнения произвольного кода.
Какую роль во всем этом играют серверы и графические ускорители? Стремительное развитие технологий искусственного интеллекта сопровождалось резким ростом спроса на оборудование, способное выполнять большое количество параллельных и схожих вычислений. И ускорители, встроенные в видеокарты для видеоигр, идеально подходят для такого типа нагрузки. Поэтому облачные провайдеры, сдающие в аренду графические ускорители всем желающим, являются предпочтительной целью для атак типа Rowhammer. Гипотетический сценарий выглядит следующим образом: хакер покупает доступ к графическому процессору и использует его, чтобы попытаться скомпрометировать всю инфраструктуру провайдера. Именно по этой причине атаки на видеопамять продолжают вызывать особый интерес у исследователей.
Как работает атака GPUThor?
Весной этого года были опубликованы три новых отчета, каждый из которых описывает различные атаки на ускорители Nvidia, оснащенные памятью GDDR6. Эти три исследования дали довольно скромные результаты: наибольший ущерб был нанесен при атаке на потребительские видеокарты, в то время как атаки на промышленные ускорители, такие как Nvidia A6000, оказались гораздо менее эффективными. Кроме того, ни одна из этих атак не сработала при включенной защите памяти ECC (код коррекции ошибок).
GPUThor также рассматривает возможность взлома старых ускорителей Nvidia Ampere с памятью GDDR6: исследователи изучили модели A4000, A4500, A5000 и A6000. Однако эффективность этого нового метода, измеряемая количеством ячеек, данные в которых были изменены принудительно, значительно выше. Исследователи также утверждают, что этот метод может быть применен и к более новым ускорителям, по крайней мере, теоретически.
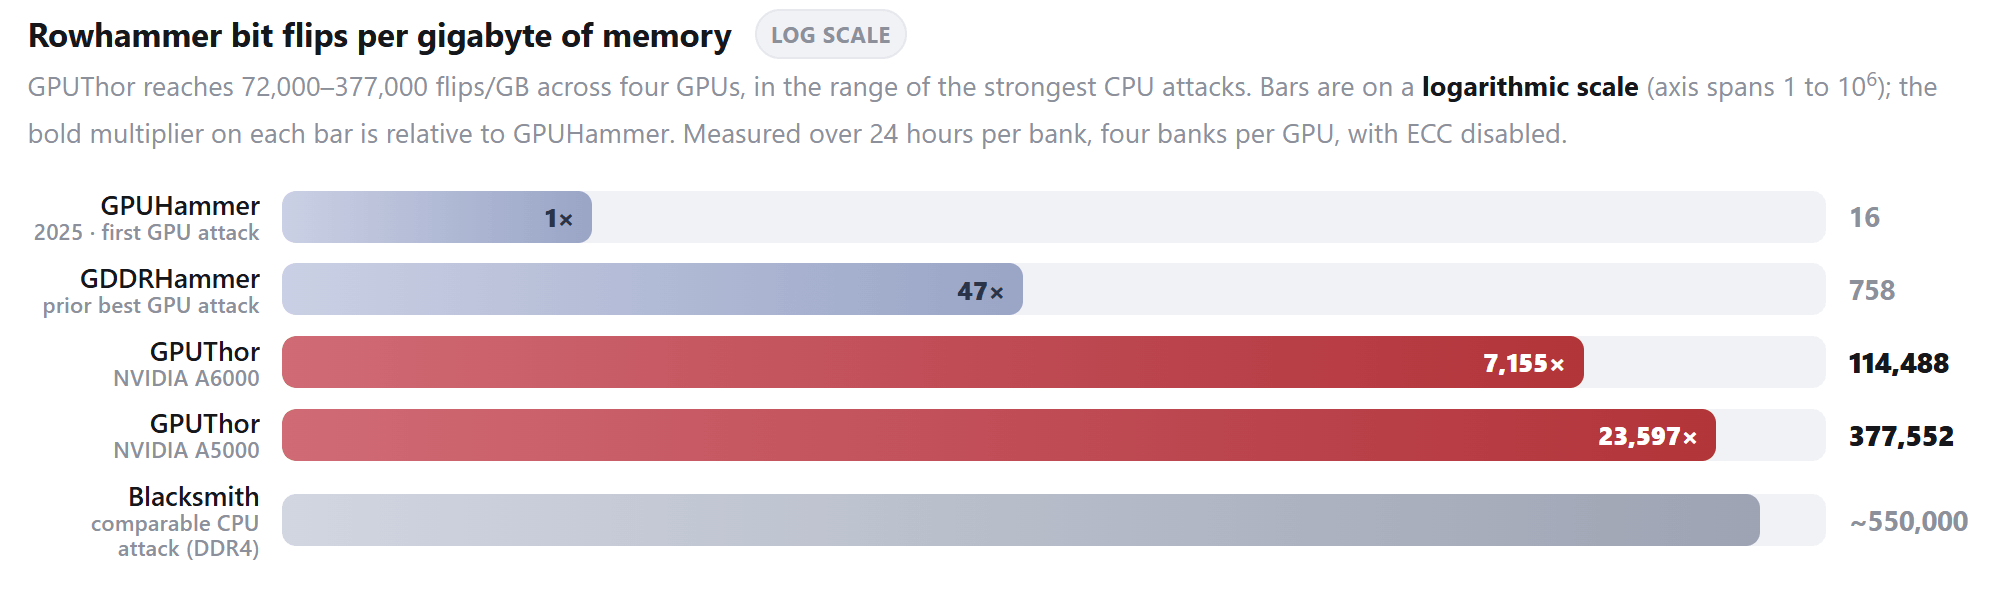
Эффективность GPUThor по сравнению с предыдущими атаками. Источник
Как были получены эти результаты? Стандартный механизм защиты от атак типа Rowhammer называется «Target Row Refresh» (TRR), и он был тщательно изучен канадскими исследователями. Оказалось, что если механизм TRR обнаруживает попытки повторяющегося доступа, он принудительно обновляет соседние ячейки, что делает повреждение данных затруднительным или невозможным. Хакеры обычно пытаются обойти механизм TRR, обращаясь к ячейкам случайным образом, что сбивает с толку систему защиты и снижает ее эффективность. Исследователи обнаружили, что на картах Nvidia Ampere механизм TRR срабатывает только один раз за 72 цикла обновления ячеек памяти. Вооружившись этим открытием, они внедрили схему нерегулярного доступа, воздействуя на целевые ячейки гораздо интенсивнее, чем раньше. Результат: по сравнению с оригинальной атакой GDDR, известной как «GPUHammer» и служащей эталоном, GPUThor оказался примерно в 7000–23 000 раз эффективнее.
Результаты и перспективы
Сочетание этого более агрессивного режима атаки с другими улучшениями позволило добиться от 72 000 до 377 000 инверсий битов на гигабайт. Ранние варианты Rowhammer в лучшем случае достигали лишь нескольких сотен. Это позволило исследователям получить ошибки в два или даже три бита. Защита ECC легко исправляет однобитовую ошибку, но не двухбитовую.
Этот новый метод также подчеркивает реальный ущерб, который может нанести атака типа Rowhammer: повторяющиеся обращения к видеопамяти с помощью GPUThor вызывают отказ в обслуживании. Ускоритель сначала перезагружается, что приводит к потере данных, а затем сообщает администратору о необходимости замены.
Несмотря на впечатляющие результаты исследования, атаки GPUThor не всегда успешны. С одной стороны, исследователям не удалось продемонстрировать выполнение произвольного кода в результате повреждения данных, хотя они утверждают, что это возможно даже при включенной технологии ECC. С другой стороны, атака, которая в тысячи раз эффективнее, открывает теоретическую возможность компрометации и более новых ускорителей, но эта гипотеза пока требует доказательств.
Тем не менее, канадские исследователи доказали, что атаки Rowhammer на графические ускорители все еще имеют нераскрытый потенциал. Неудивительно, если будущие исследования выявят подобные атаки на гораздо более сложные устройства, которые до сих пор считались очень устойчивыми к этому типу атак.