В 2024 году 83% компаний подтверждают: несоответствие окружений разработки и production — главная причина задержек релизов и инцидентов безопасности. Docker, лидер рынка контейнеризации, предлагает не просто runtime, а целую экосистему для безопасной и быстрой доставки приложений, включая AI-агентов. Но как именно эти технологии пересекаются и почему они критичны для современных команд — давайте разберем детально.
Решение классических болей DevOps
Проблема «работает у меня на машине, но не на production» (works on my machine) возникает из-за разницы в ОС, версиях библиотек, конфигурациях сети и окружении переменных. Контейнеризация решает это за счет строгой изоляции и декларативного описания среды.
Как это работает на практике
- Пример 1 — версии зависимостей: Разработчик использует Python 3.11 и библиотеку pandas 2.x локально. На сервере по ошибке стоит Python 3.9. В результате приложение падает с ошибкой импорта или несовместимости API. С Dockerfile вы гарантируете, что и локально, и в CI, и в production используется один и тот же базовый образ python:3.11-slim, внутри которого уже установлены нужные версии пакетов.
- Пример 2 — конфигурация сети: Локально приложение слушает localhost:8000, а в Kubernetes требуется проброс портов и readiness-пробы. В Docker вы описываете EXPOSE 8000 и HEALTHCHECK, и оркестратор понимает, как управлять контейнером.
Оптимизация образов: hardened images и distroless
Вместо того чтобы тянуть за собой полноценную ОС (например, Ubuntu весом в несколько сотен мегабайт), инженеры используют минималистичные образы. Например, gcr.io/distroless/base содержит только ваше приложение и необходимые рантайм-библиотеки.
Преимущества:
- Нет шелла и пакетного менеджера — атакующему сложнее повысить привилегии или внедрить вредоносный код.
- Образы могут весить 5–20 МБ вместо 200–700 МБ.
- Ускоряется pull/push в реестр и снижается время старта подов в Kubernetes.
Безопасность цепочки поставок и уязвимости
Современные атаки часто нацелены на цепочку поставок (supply chain): компрометация зависимости, взлом реестра образов или эксплуатация уязвимости в базовом образе. Docker интегрируется со сканерами, чтобы перехватывать эти риски до деплоя.
Как это работает в CI/CD
- Trivy: Сканирует образ на CVE в ОС и языковых пакетах. Например, если в базовом образе используется openssl с уязвимостью CVE-2023-0286, Trivy найдет ее и заблокирует билд, если настроен severity threshold на CRITICAL.
- KICS (Keeping Infrastructure as Code Secure): Проверяет Terraform, Kubernetes YAML, Docker Compose и Helm-чарты. Например, KICS может найти публично открытый S3-бакет в Terraform или контейнер, запущенный от root без securityContext в Kubernetes.
Интеграция за 15 минут
В GitHub Actions или GitLab CI добавляется шаг:
Если Trivy находит критические CVE, пайплайн падает, и образ не попадает в production. Для KICS аналогично:
и fail при high/critical.
Действенный совет
Настройте policy-as-code с KICS и Trivy, чтобы автоматически отклонять образы с критическими CVE. Это сокращает инциденты безопасности на 40–60% по отзывам пользователей. Кроме того, используйте подписи образов (Docker Content Trust или Cosign) для защиты от подмены артефактов.
Изоляция AI-агентов и MCP
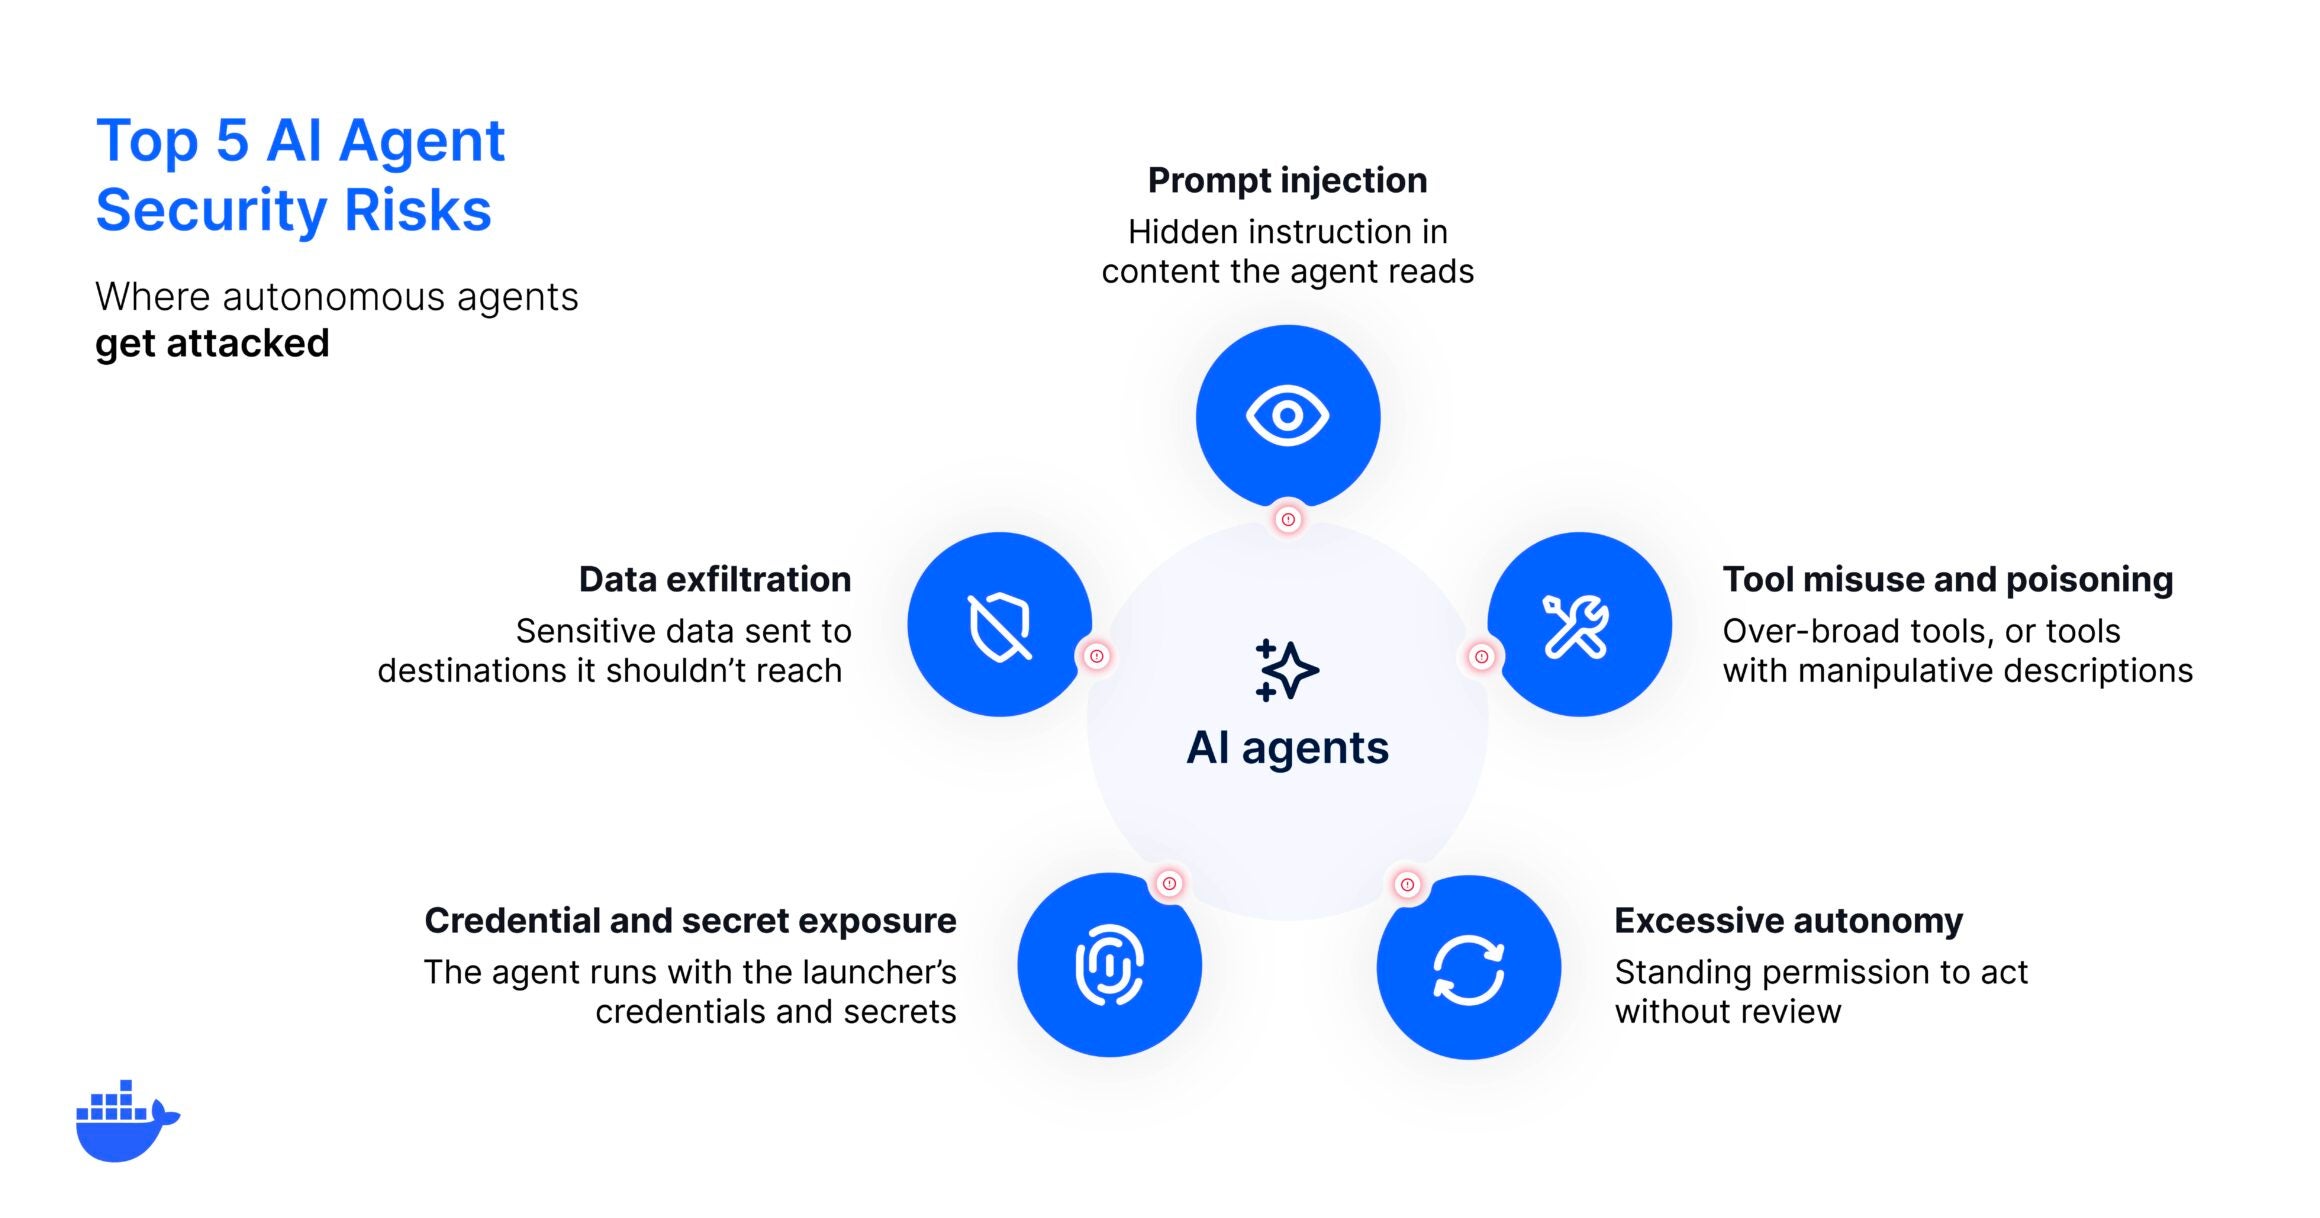
Современные AI-агенты требуют надёжной песочницы. Они могут вызывать внешние API, читать файлы, выполнять код или иметь доступ к базам данных. Docker использует MicroVMs (например, через интеграцию с Firecracker или gVisor) и Model Context Protocol (MCP), чтобы изолировать автономные агенты, предотвращая несанкционированный доступ к системе и данным.
Пример архитектуры
- AI-агент запускается в контейнере с ограниченными capabilities (--cap-drop=ALL) и read-only root filesystem.
- Для доступа к внешним ресурсам используется MCP-сервер, который выступает в роли прокси с явным разрешением действий (например, «только чтение из S3» или «выполнение SQL-запросов только в тестовой БД»).
- MicroVM добавляет аппаратную изоляцию: даже если в контейнере есть escape-уязвимость, злоумышленник окажется внутри виртуальной машины, а не на хосте.
Это особенно важно для предприятий, запускающих LLM-агентов в production, где риск утечки данных или выполнения вредоносных команд критичен.
Бизнес-ценность
- Время от коммита до продакшена снижается в 3–5 раз благодаря единой среде. Команды тратят меньше времени на отладку окружения и больше — на написание кода.
- Стоимость инцидентов безопасности падает благодаря hardened-образам и сканированию. По данным отраслевых отчетов, одна критическая уязвимость в production может стоить от $100K до $1M+ из-за простоев, расследований и штрафов.
- Снижение когнитивной нагрузки: команды фокусируются на фичах, а не на борьбе с «окружениями». Это улучшает developer experience и снижает текучку в инженерных коллективах.
Как начать
- Установите Docker Desktop.
- Настройте базовый Dockerfile с multi-stage сборкой для уменьшения размера образа.
- Включите Trivy в CI для сканирования образов.
- Добавьте KICS для проверки инфраструктуры (Terraform, Kubernetes YAML и др.).
- Для AI-агентов рассмотрите Docker с ограниченными контейнерами и MCP.
Уже через неделю вы увидите первые метрики ускорения и повышения безопасности: меньше отклоненных билдов, быстрее время доставки и более предсказуемые релизы.